Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
RedditC2 — Abusando de la API de Reddit para alojar el tráfico C2. | Kitploit
Herramientas/GitHubGitHub/kleiton0x00/redditc2
ExplotaciónComando y ControlRed TeamingDesarrollo de Payloads
GitHubkleiton0x00/redditc2

RedditC2

Abusando de la API de Reddit para alojar el tráfico C2.

Ver Repositorio
27747142hace 3 añosRevisado por Kitploit
Compartir

RedditC2

Abusando de la API de Reddit para alojar el tráfico C2, ya que la mayoría de los miembros del equipo azul usan Reddit, podría ser una excelente manera de hacer que el tráfico parezca legítimo.

🚫 [Aviso]: El uso de este proyecto es solo con fines educativos/de prueba. Usarlo en máquinas no autorizadas está estrictamente prohibido. Si alguien es encontrado usándolo con intenciones ilegales/maliciosas, el autor del repositorio no se hará responsable.


Requisitos

Instala la librería PRAW en python3:

pip3 install praw

Inicio rápido

Consulta la Guía de inicio rápido para empezar de inmediato.

Demostración

https://user-images.githubusercontent.com/37262788/206015879-589614d5-1a7a-4c21-a342-75bdfc677a61.mp4

Flujo de trabajo

Servidor del equipo

  1. Ve a la publicación específica de Reddit y publica un nuevo comentario con el comando ("in: ")
  2. Lee en busca de un nuevo comentario que incluya la palabra "out:"
  3. Si no se encuentra dicho comentario, vuelve al paso 2
  4. Analiza el comentario, descifra y lee su salida
  5. Edita el comentario existente a "executed", para evitar volver a ejecutarlo

Cliente

  1. Ve a la publicación específica de Reddit y lee el comentario más reciente que incluya "in:"
  2. Si no se detecta un nuevo comentario, vuelve al paso 1
  3. Extrae el comando del comentario, descifra y ejecuta localmente
  4. Cifra la salida del comando y responde al comentario respectivo ("out:" )

A continuación se muestra una demostración del tráfico C2 cifrado con XOR con fines de comprensión:
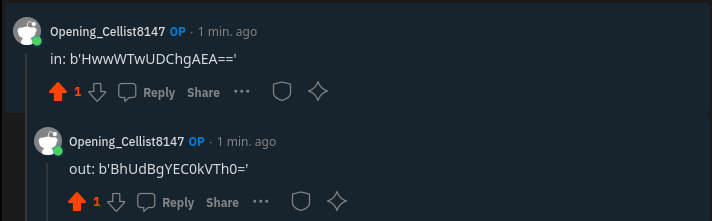
Captura de pantalla de 2022-12-15 10-58-34

Resultados de escaneo

Dado que es un implante C2 personalizado, no es detectado por ningún antivirus ya que el comportamiento es completamente legítimo.

POR HACER

  • Servidor del equipo y agente compatibles en Windows/Linux
  • Hacer que el tráfico esté cifrado
  • Añadir función de subida/descarga
  • Añadir función de persistencia
  • Generar los agentes dinámicamente (desde el Servidor del equipo)
  • Autocompletado con tabulador

Créditos

Agradecimientos especiales a @T4TCH3R por trabajar conmigo y contribuir a este proyecto.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →








