
 #1
Herramientas para evaluar, probar y asegurar entornos en la nube (AWS, Azure, GCP) y sus servicios.
Recomendado por Kitploit

 moshuum/tf-log4j-aws-poc
Los archivos de este proyecto demuestran una prueba de concepto de la vulnerabilidad log4j (CVE-2021-44228) en AWS utilizando Terraform como medio de…
 oscerd/kroxylicious-pqc-filter
Un plugin de filtro Kroxylicious que proporciona cifrado transparente poscuántico (ML-KEM + AES-256-GCM) a nivel de registro para Apache Kafka, sin…
 gonsarrabia/minimus-junior-backend-exercise
Ejercicio para candidato backend junior: Empaquetar el CLI dasel (v3.3.1) con Melange, corregir CVE-2026-33320 y construir una imagen de contenedor…
 0xblackash/cve-2026-40175
CVE-2026-40175
 aman-sharma-dev/netsentryx
Una plataforma de monitoreo de red basada en eventos que realiza captura de paquetes en vivo (Npcap), análisis de tráfico de baja latencia y…
 simoesctt/ctt-serverless-rce-v1.0---convergent-time-theory-enhanced-mcp-exploit
Serverless Framework MCP Server (CVE-2025-69256) Puntuación base: 9.4/10 → Puntuación mejorada CTT: 9.9/10 Una vulnerabilidad crítica de inyección…
 radyio/cve-2014-6271
Proyecto de presentación de un CVE (ShellShock) con pdf, demostración técnica y reproducible
 glutenfree69/zigraceexploit
POC de CVE-2021-25741 en Zig
 scumfrog/fiberbreak
Herramienta de explotación React2Shell (CVE-2025-55182)
 regaan/cve-2026-33340
CVE-2026-33340: SSRF crítico en lollms-webui /api/proxy - Falsificación de solicitudes arbitrarias sin autenticación (CVSS 9.1)
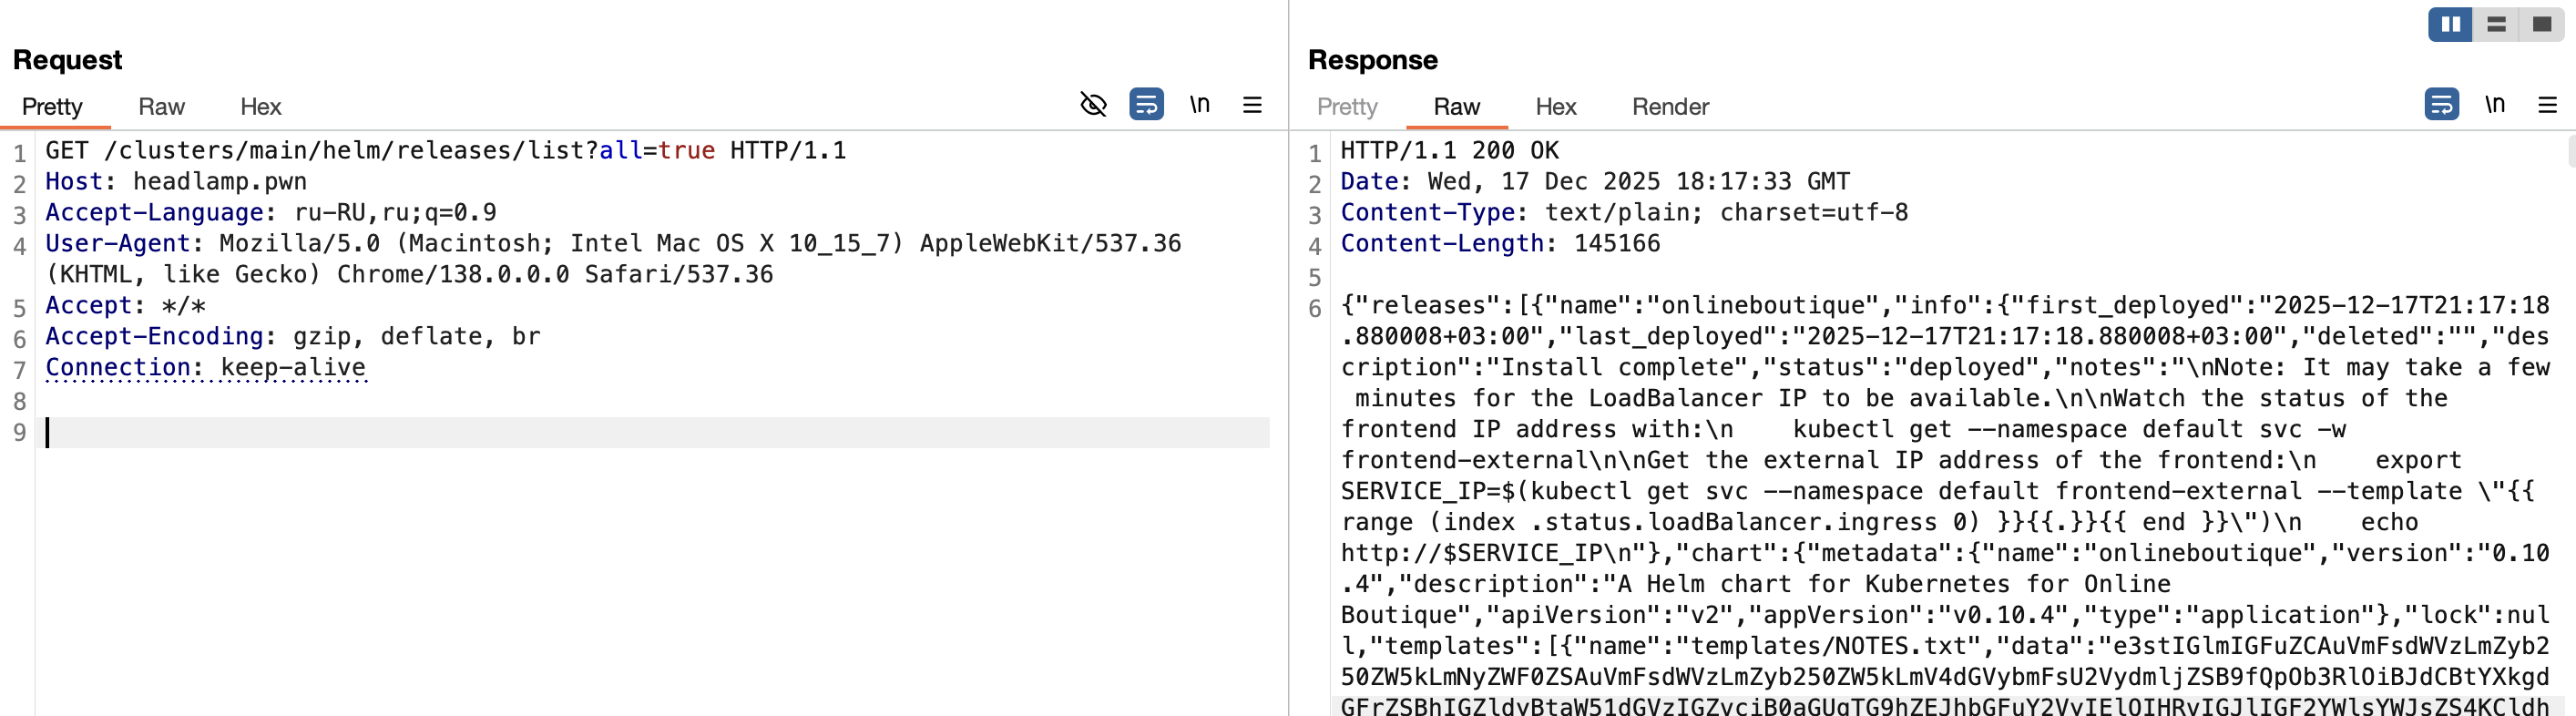 r0binak/cve-2025-14269
CVE-2025-14269 exploit PoC
 poxsky/cve-2026-24516-digitalocean-rce.
Análisis técnico y PoC para CVE-2026-24516: Ejecución remota de código como root sin autenticación en DigitalOcean Droplet Agent (CVSS 10.0).
 b0b0haha/cve-2026-29955
Prueba de concepto para CVE-2026-29955, una vulnerabilidad de inyección de comandos en KubePlus kubeconfiggenerator que permite la ejecución remota…
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 expone una falla crítica en Azure Networking que permite a los atacantes escalar privilegios y controlar el enrutamiento entre…
 sudo-wp/sudowp-adminer
Una herramienta segura de gestión de bases de datos de confianza cero para WordPress. Soluciona vulnerabilidades críticas de SSRF (CVE-2021-21311) al…
 pvharmo2/gha-lab-5511dc3f73
# Laboratorio autorizado de investigación de seguridad que reproduce CVE-2026-45131 (solicitud de pwn en .github/workflows/pull-request.yaml) —…
 chernandez321/cve-2025-9074-docker-escape
Este script es para uso educativo y en entornos autorizados como HackTheBox. El uso contra sistemas sin permiso explícito es ilegal.
 rrespxwnss/cve-2025-63571
Prueba de concepto que demuestra Server-Side Request Forgery en ChatGPT, permitiendo a los atacantes forzar a la IA a realizar solicitudes HTTP…








