
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis de Binarios — Página 13 | Kitploit
Categorías

Análisis de Binarios

Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khace 1 día
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khace 12h 1m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khace 1 mes
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khace 6h 36m
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khace 5h 25m
angr preview#6

angr

GitHubangr/angr
9.0khace 1 día
capa preview#7

capa

GitHubmandiant/capa
6.1khace 7 días
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khace 12h 6m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khace 2 días
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khace 20 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1643 resultados
GhidrAssist preview

GhidrAssist

GitHubsymgraph/ghidrassist

Una extensión LLM para Ghidra que permite asistencia de IA en RE.
static-analysisvulnerability-analysisreverse-engineering+5
697hace 12 días
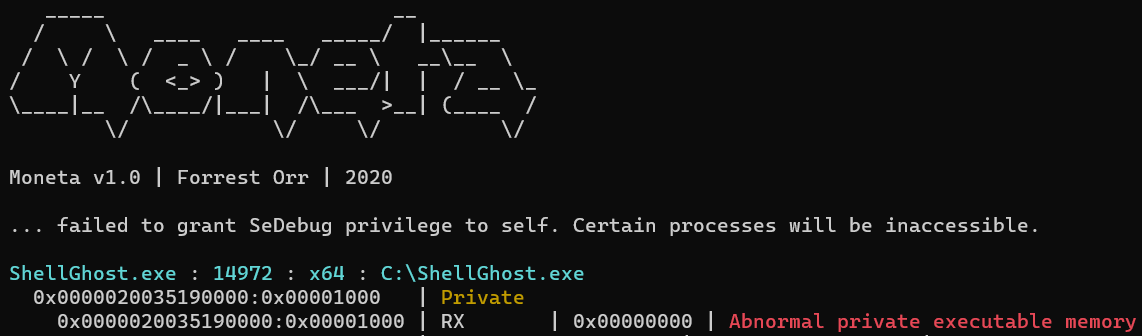
ShellGhost preview

ShellGhost

GitHublem0nsec/shellghost

Una técnica de evasión basada en memoria que hace que el shellcode sea invisible desde el inicio hasta el final del proceso.
encryption-decryption-toolsmemory-forensicsexploitation+4
1.2khace 3 años
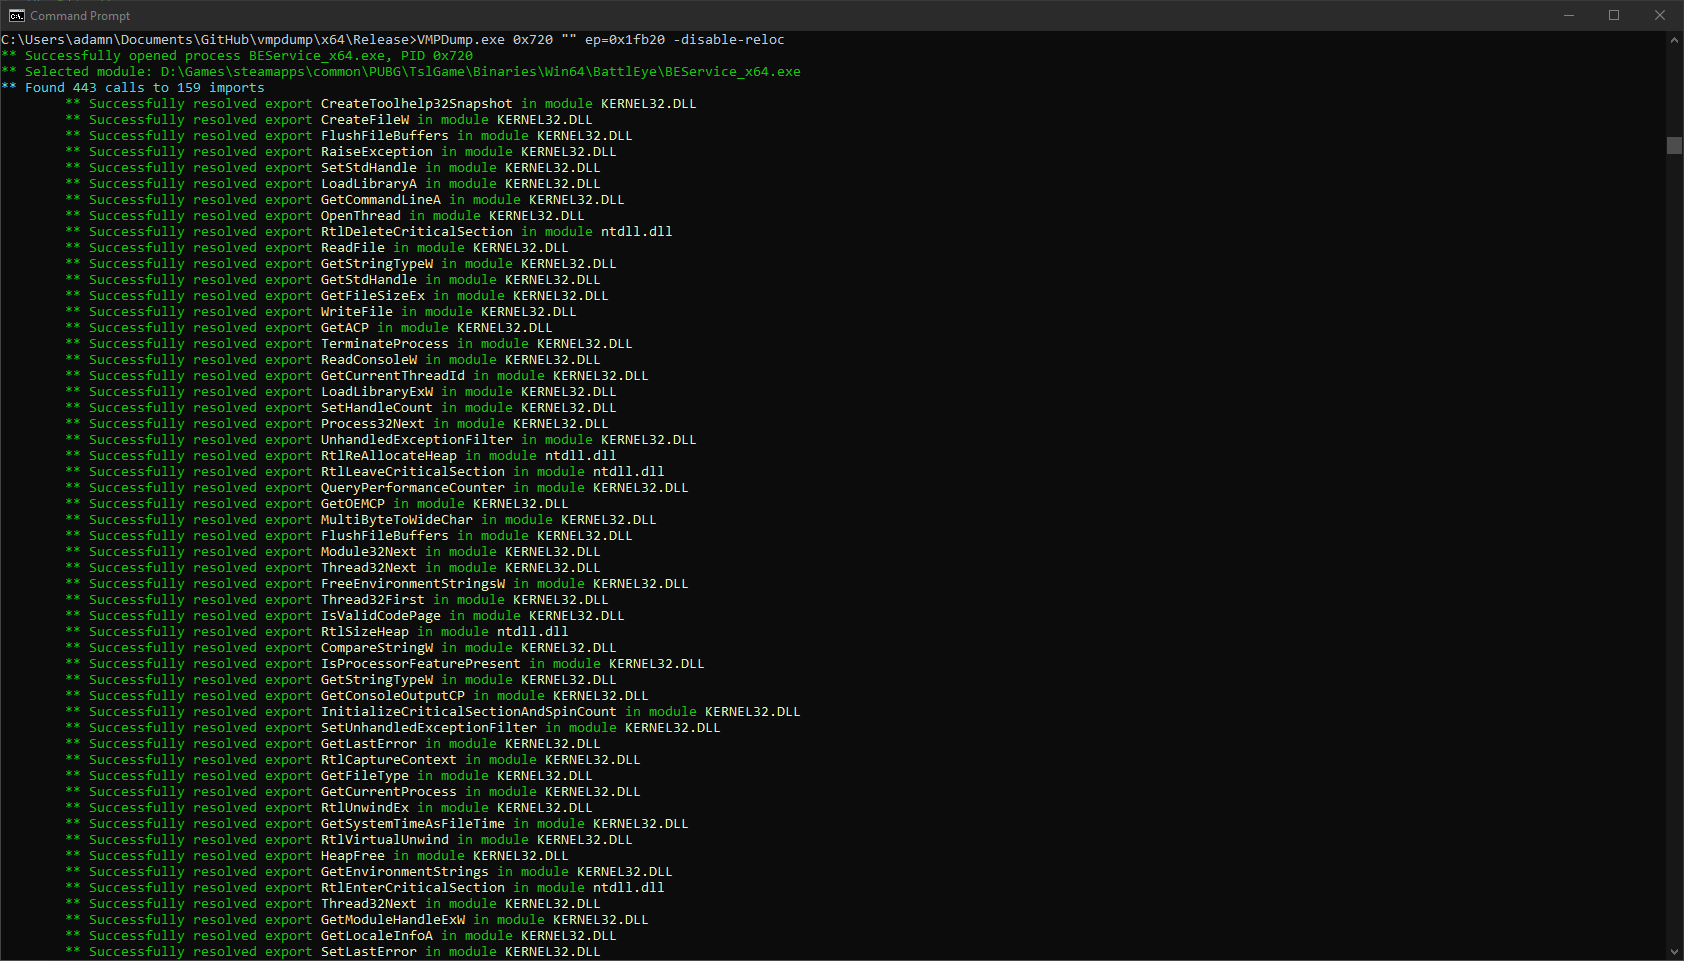
vmpdump preview

vmpdump

GitHub0xnobody/vmpdump

Un volcador dinámico de VMP y reparador de importaciones, impulsado por VTIL.
dynamic-analysis-sandboxingexploitationreverse-engineering+2
1.4khace 5 años
ipyida preview

ipyida

GitHubeset/ipyida

Integración de consola IPython para IDA Pro
reverse-engineeringscripting-automationbinary-analysis
850hace 5 días
barf-project preview

barf-project

GitHubprograma-stic/barf-project

BARF : Un framework multiplataforma de código abierto para análisis binario e ingeniería inversa

static-analysisdynamic-analysis-sandboxingexploit-frameworks+5
1.5khace 6 años
vmp-lazy-unpack preview

vmp-lazy-unpack

GitHubx86rc/vmp-lazy-unpack

Desempaquetador basado en emulación y resolutor de importaciones para binarios VMProtect 3.x de Windows x86/x64, que utiliza Unicorn para emular…
static-analysisdynamic-analysis-sandboxingreverse-engineering+4
452hace 13 días
OGhidra preview

OGhidra

GitHubllnl/oghidra

OGhidra conecta Grandes Modelos de Lenguaje (LLMs) vía Ollama con la plataforma de ingeniería inversa Ghidra, lo que permite el análisis binario…
vulnerability-analysisreverse-engineeringdebuggers+5
397hace 6 días
tenet preview

tenet

GitHubgaasedelen/tenet

Un Explorador de Trazas para Ingenieros Inversos
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
1.5khace 5 años
Win32_Offensive_Cheatsheet preview

Win32_Offensive_Cheatsheet

GitHubmatthieu-hackwitharts/win32_offensive_cheatsheet

Técnicas de abuso de Win32 y Kernel para pentesters
persistence-mechanismsexploitationids-ips-evasion+8
981hace 3 años
antispy preview

antispy

GitHubmohuihui/antispy

AntiSpy es un kit de herramientas antivirus y rootkits gratuito pero potente. Te ofrece la capacidad con los máximos privilegios para detectar,…
defensive-toolsmemory-forensicsdebuggers+3
1.1khace 5 años
Ponce preview

Ponce

GitHubillera88/ponce

¡Ganador del concurso de plugins de IDA 2016! ¡Ejecución simbólica a solo un clic!
reverse-engineeringdebuggersmalware-analysis+2
1.6khace 1 año
Firmware_Slap preview

Firmware_Slap

GitHubchristhecoolhut/firmware_slap

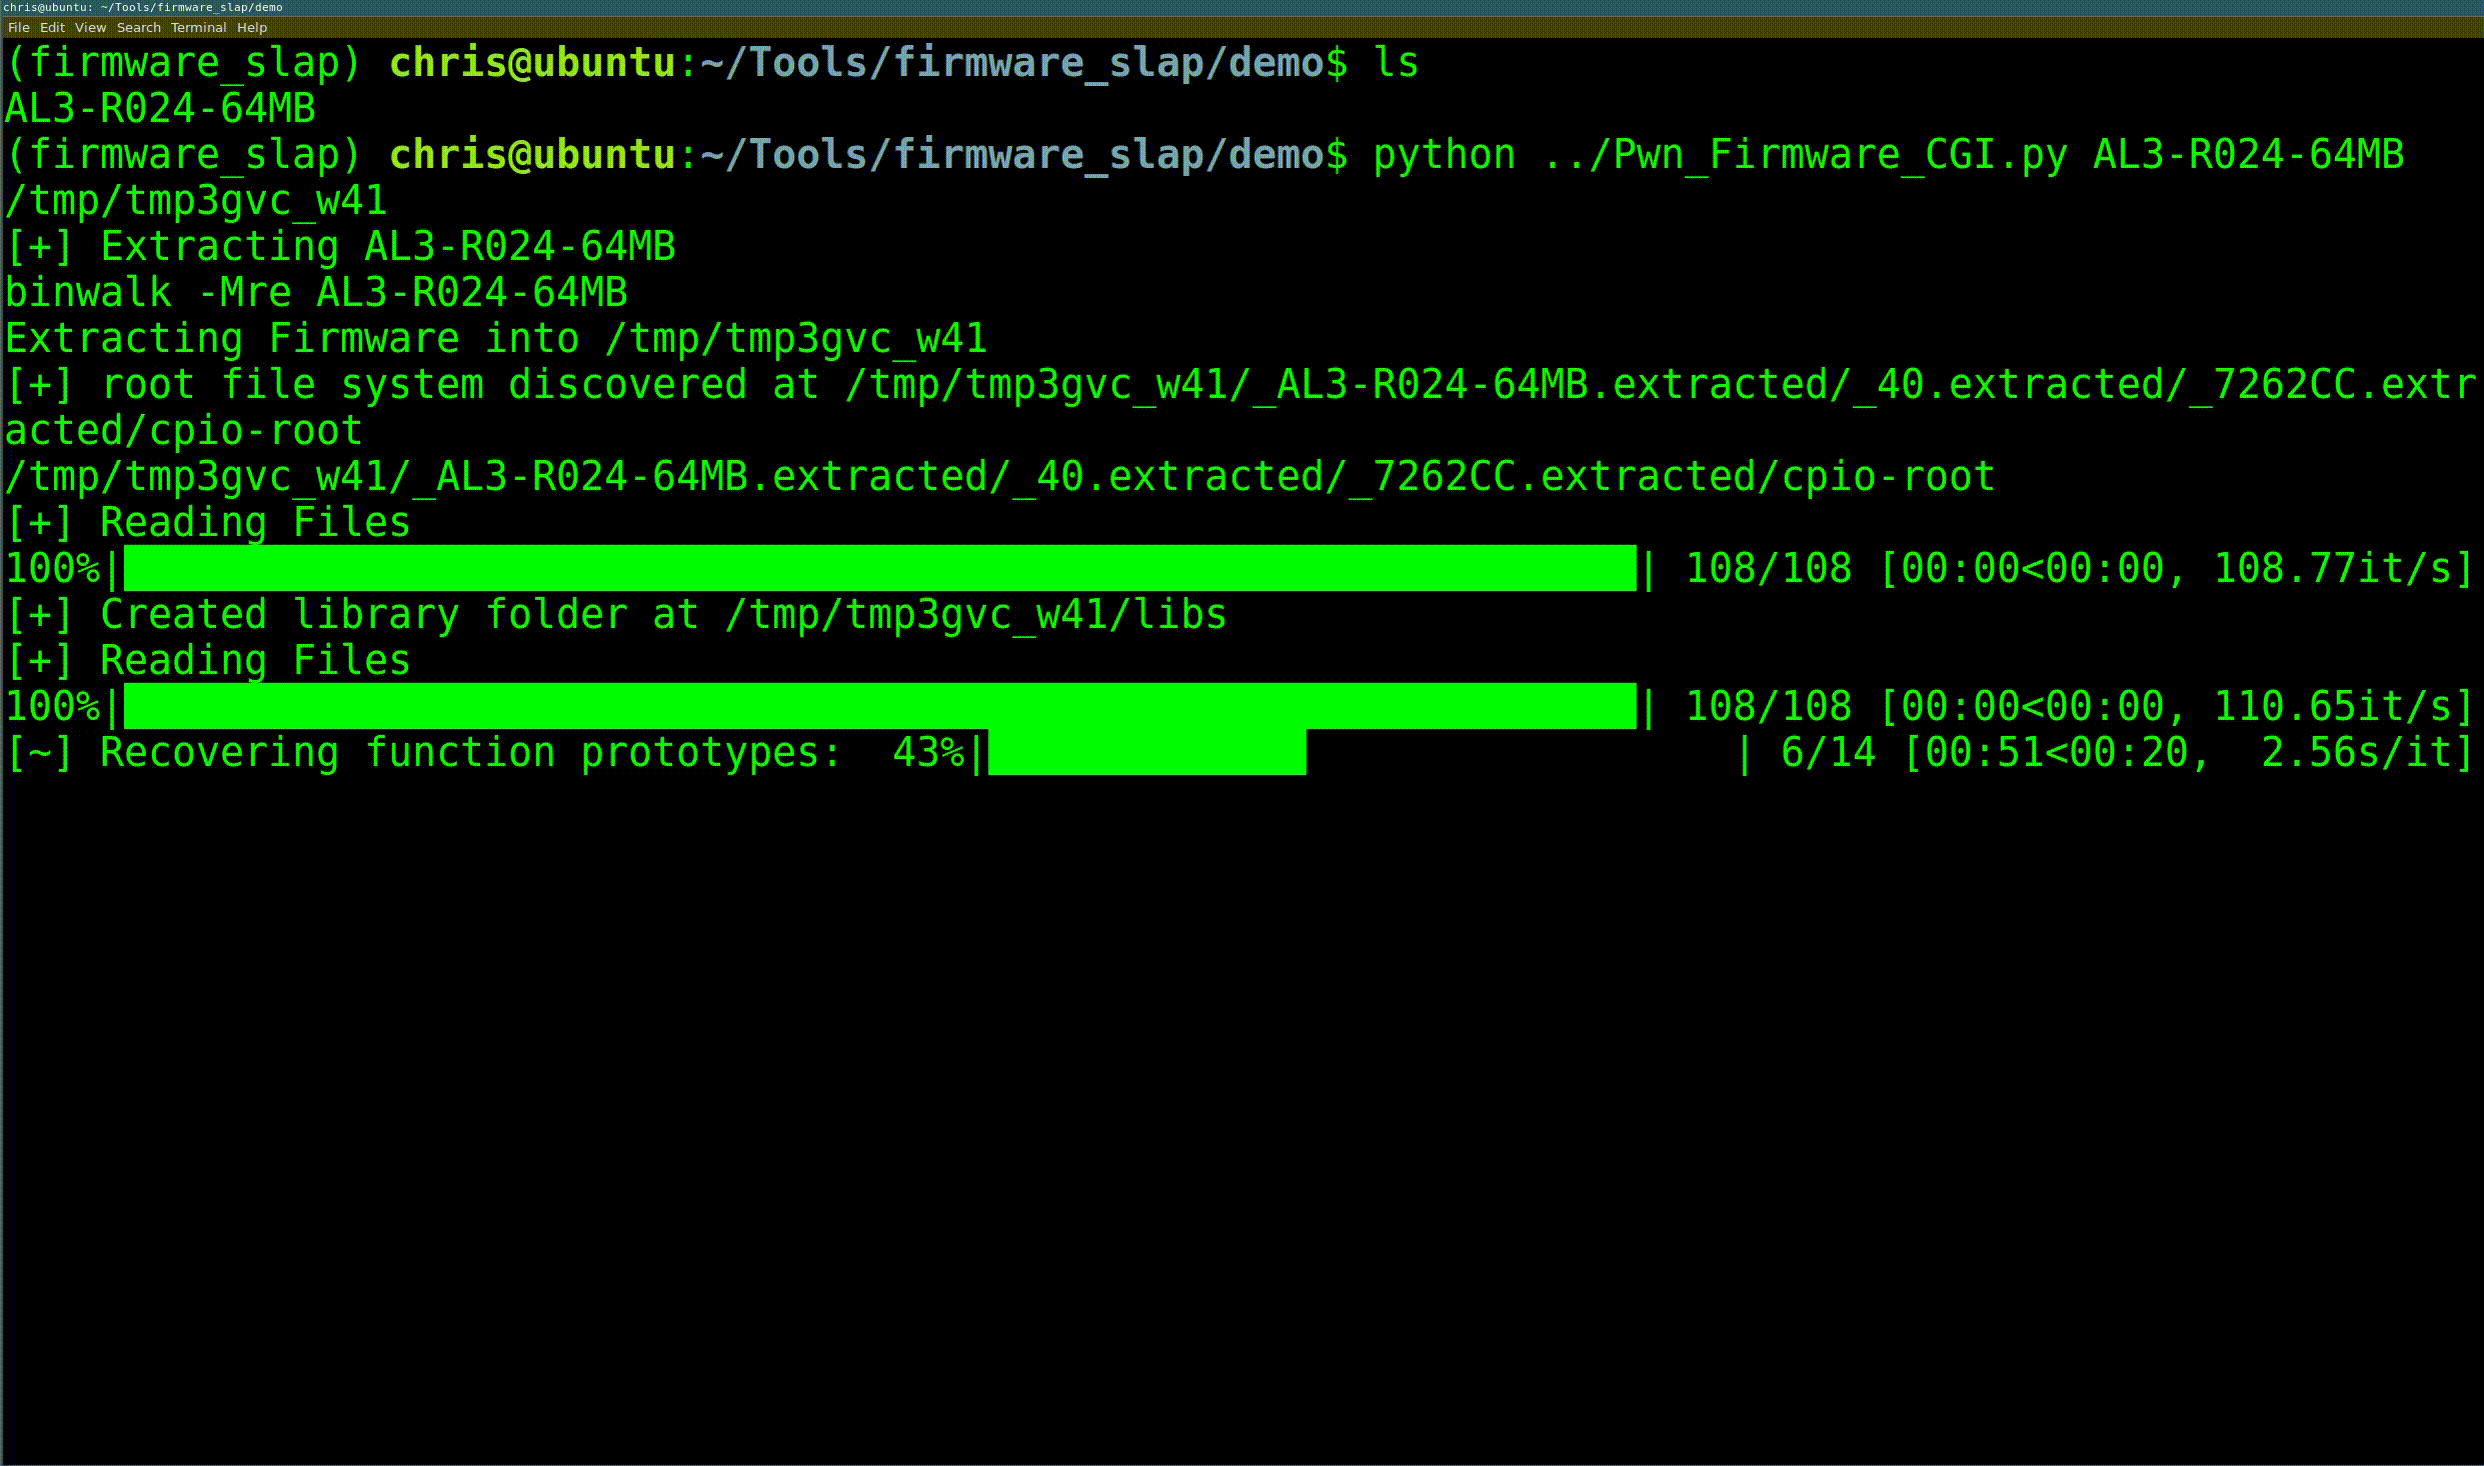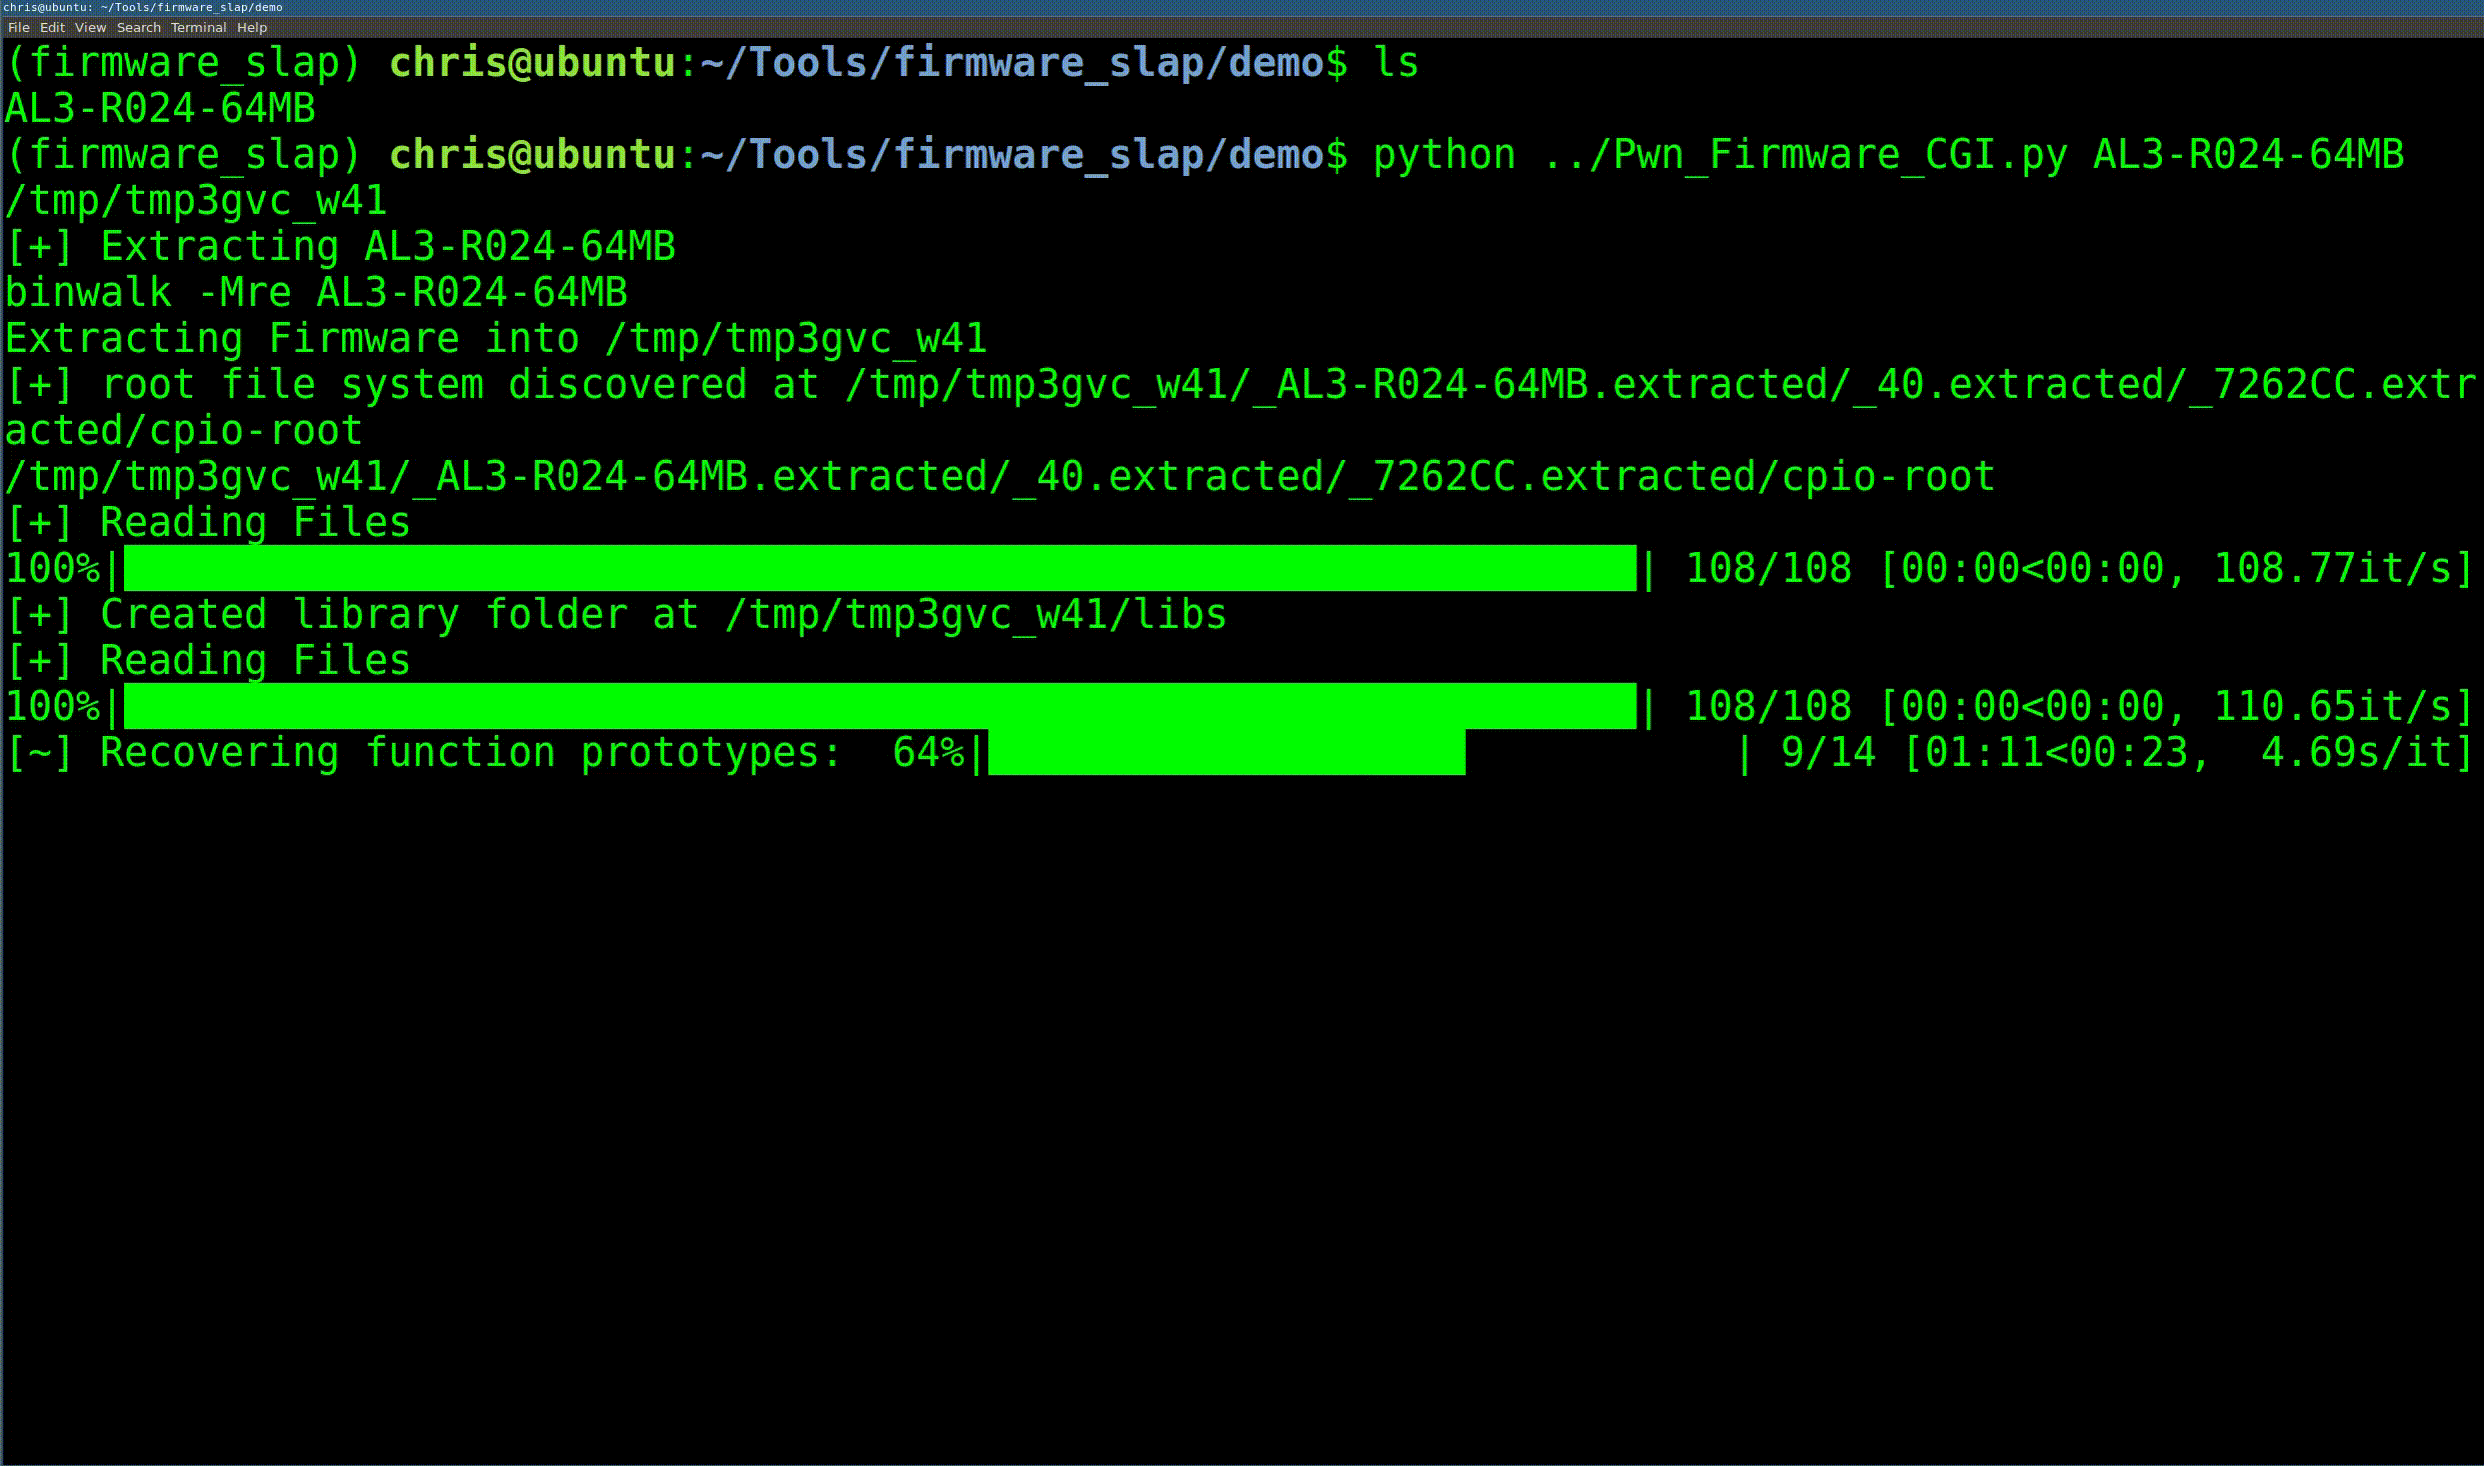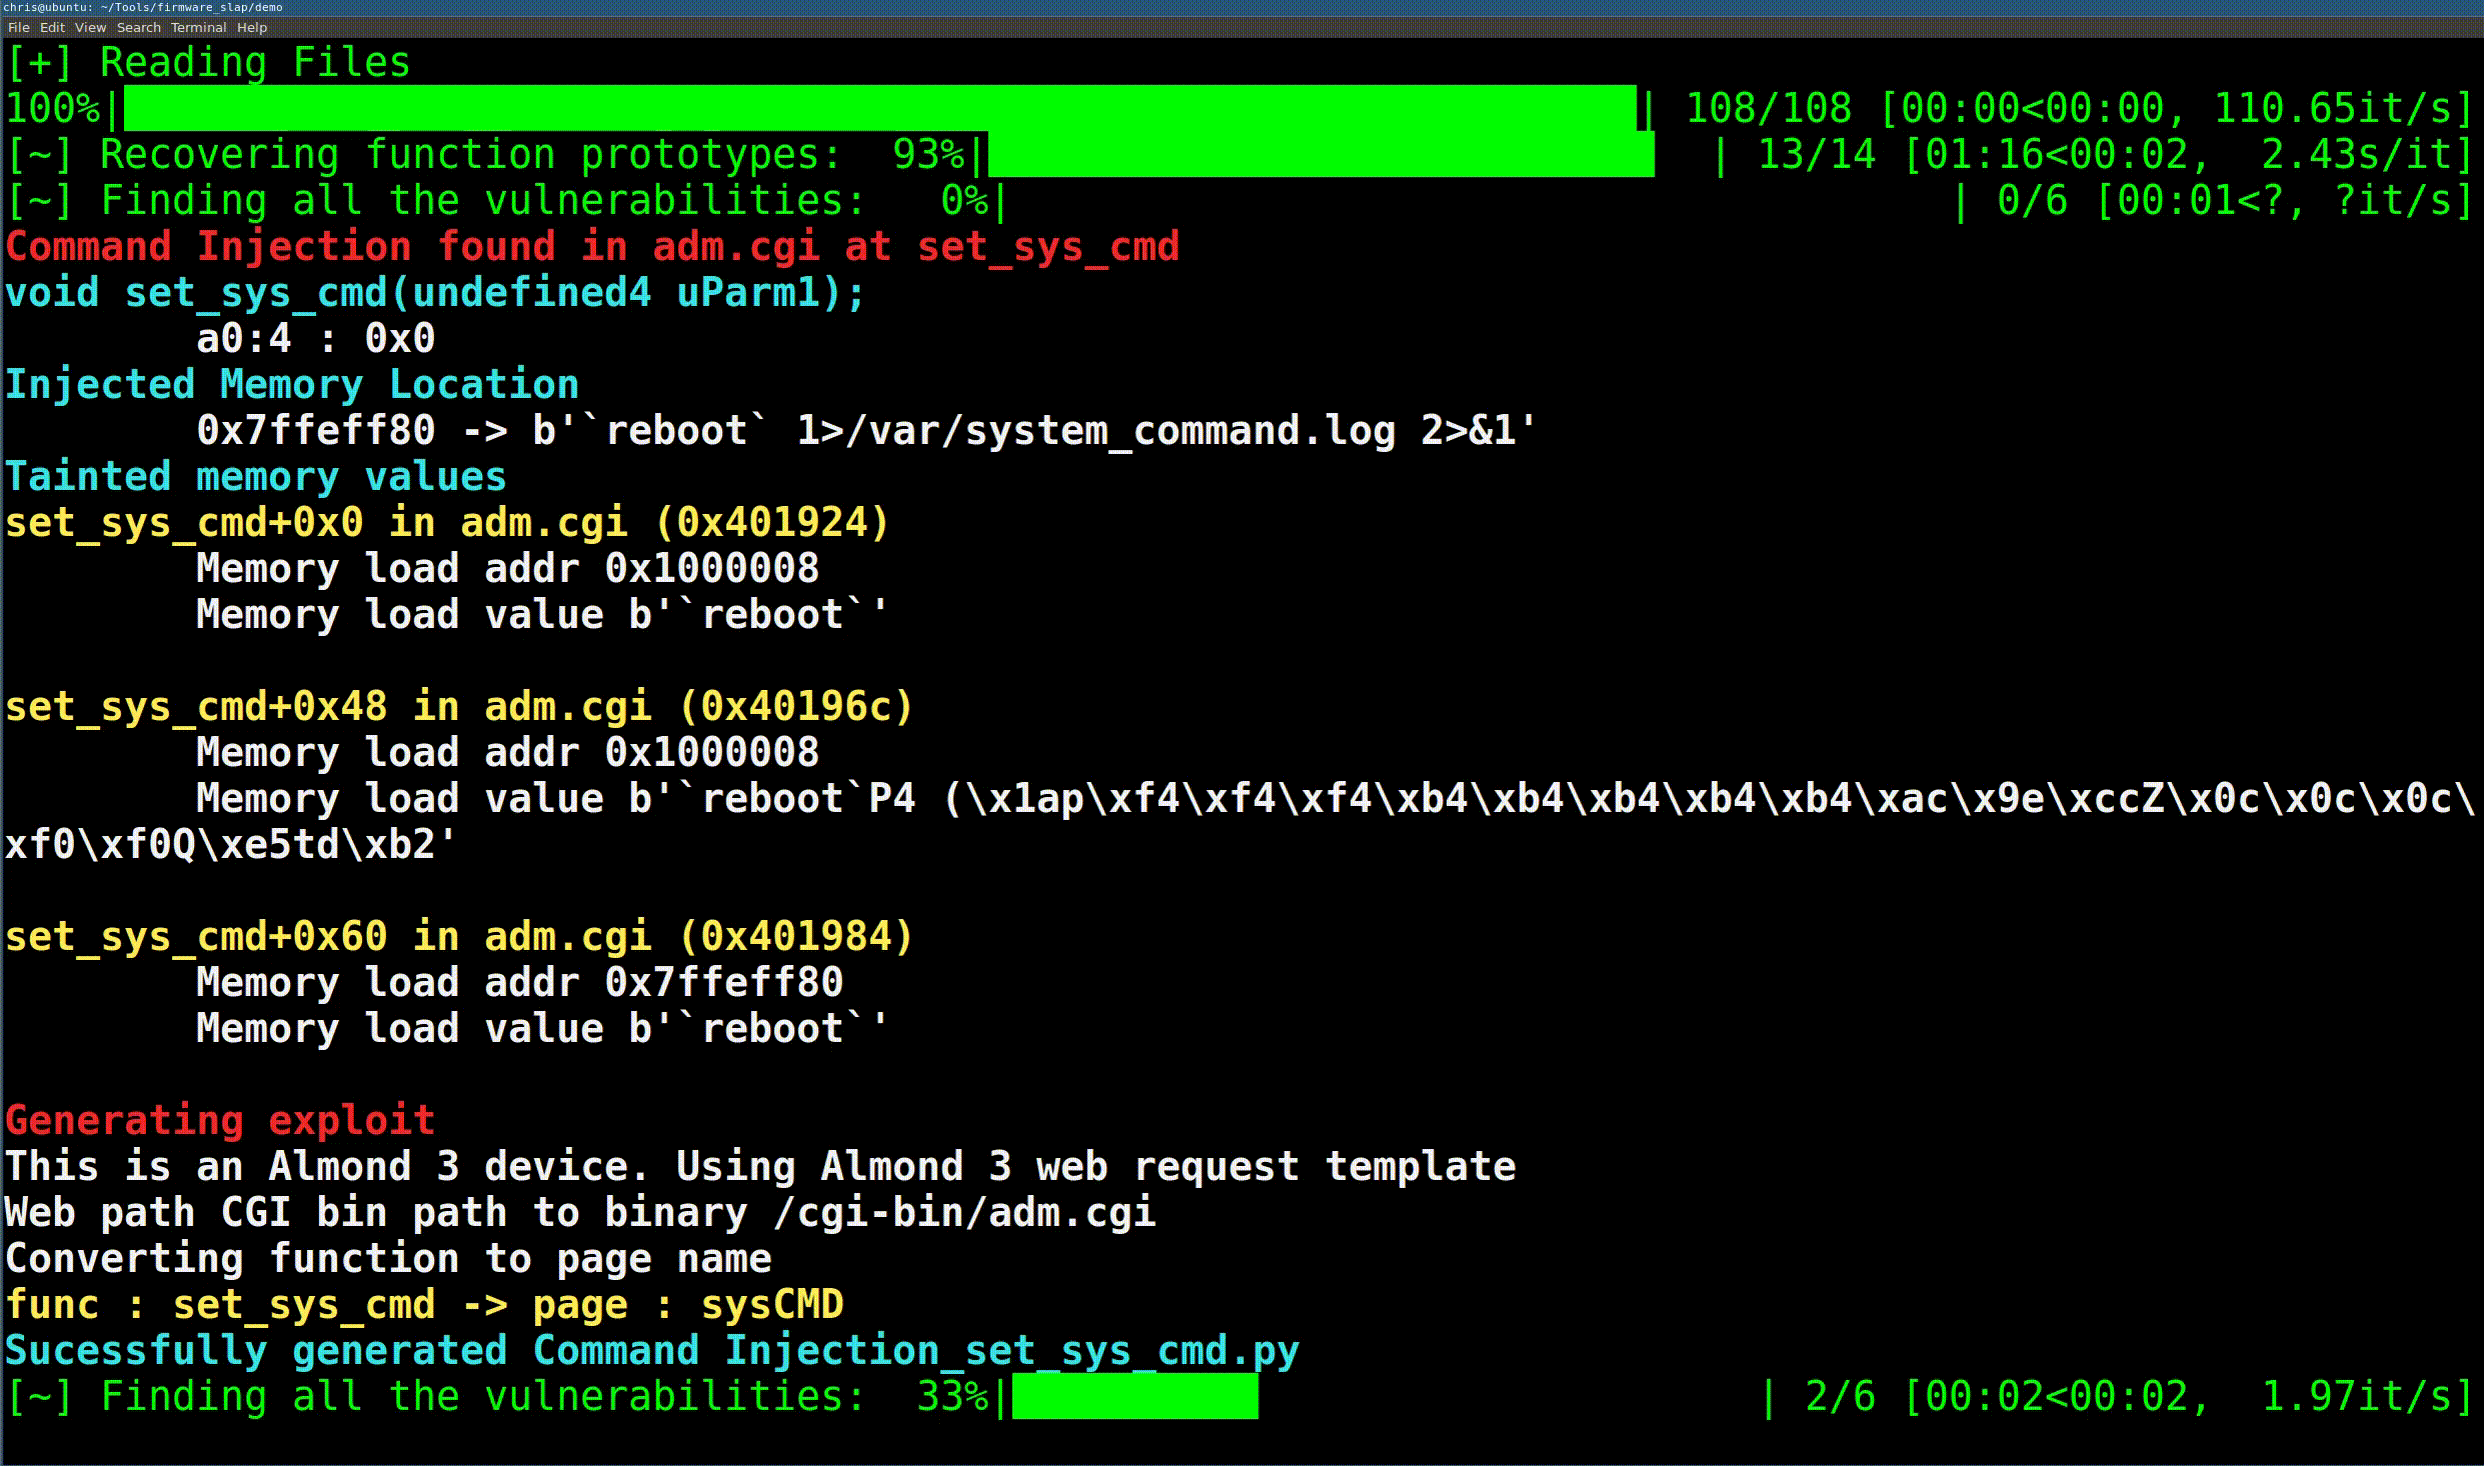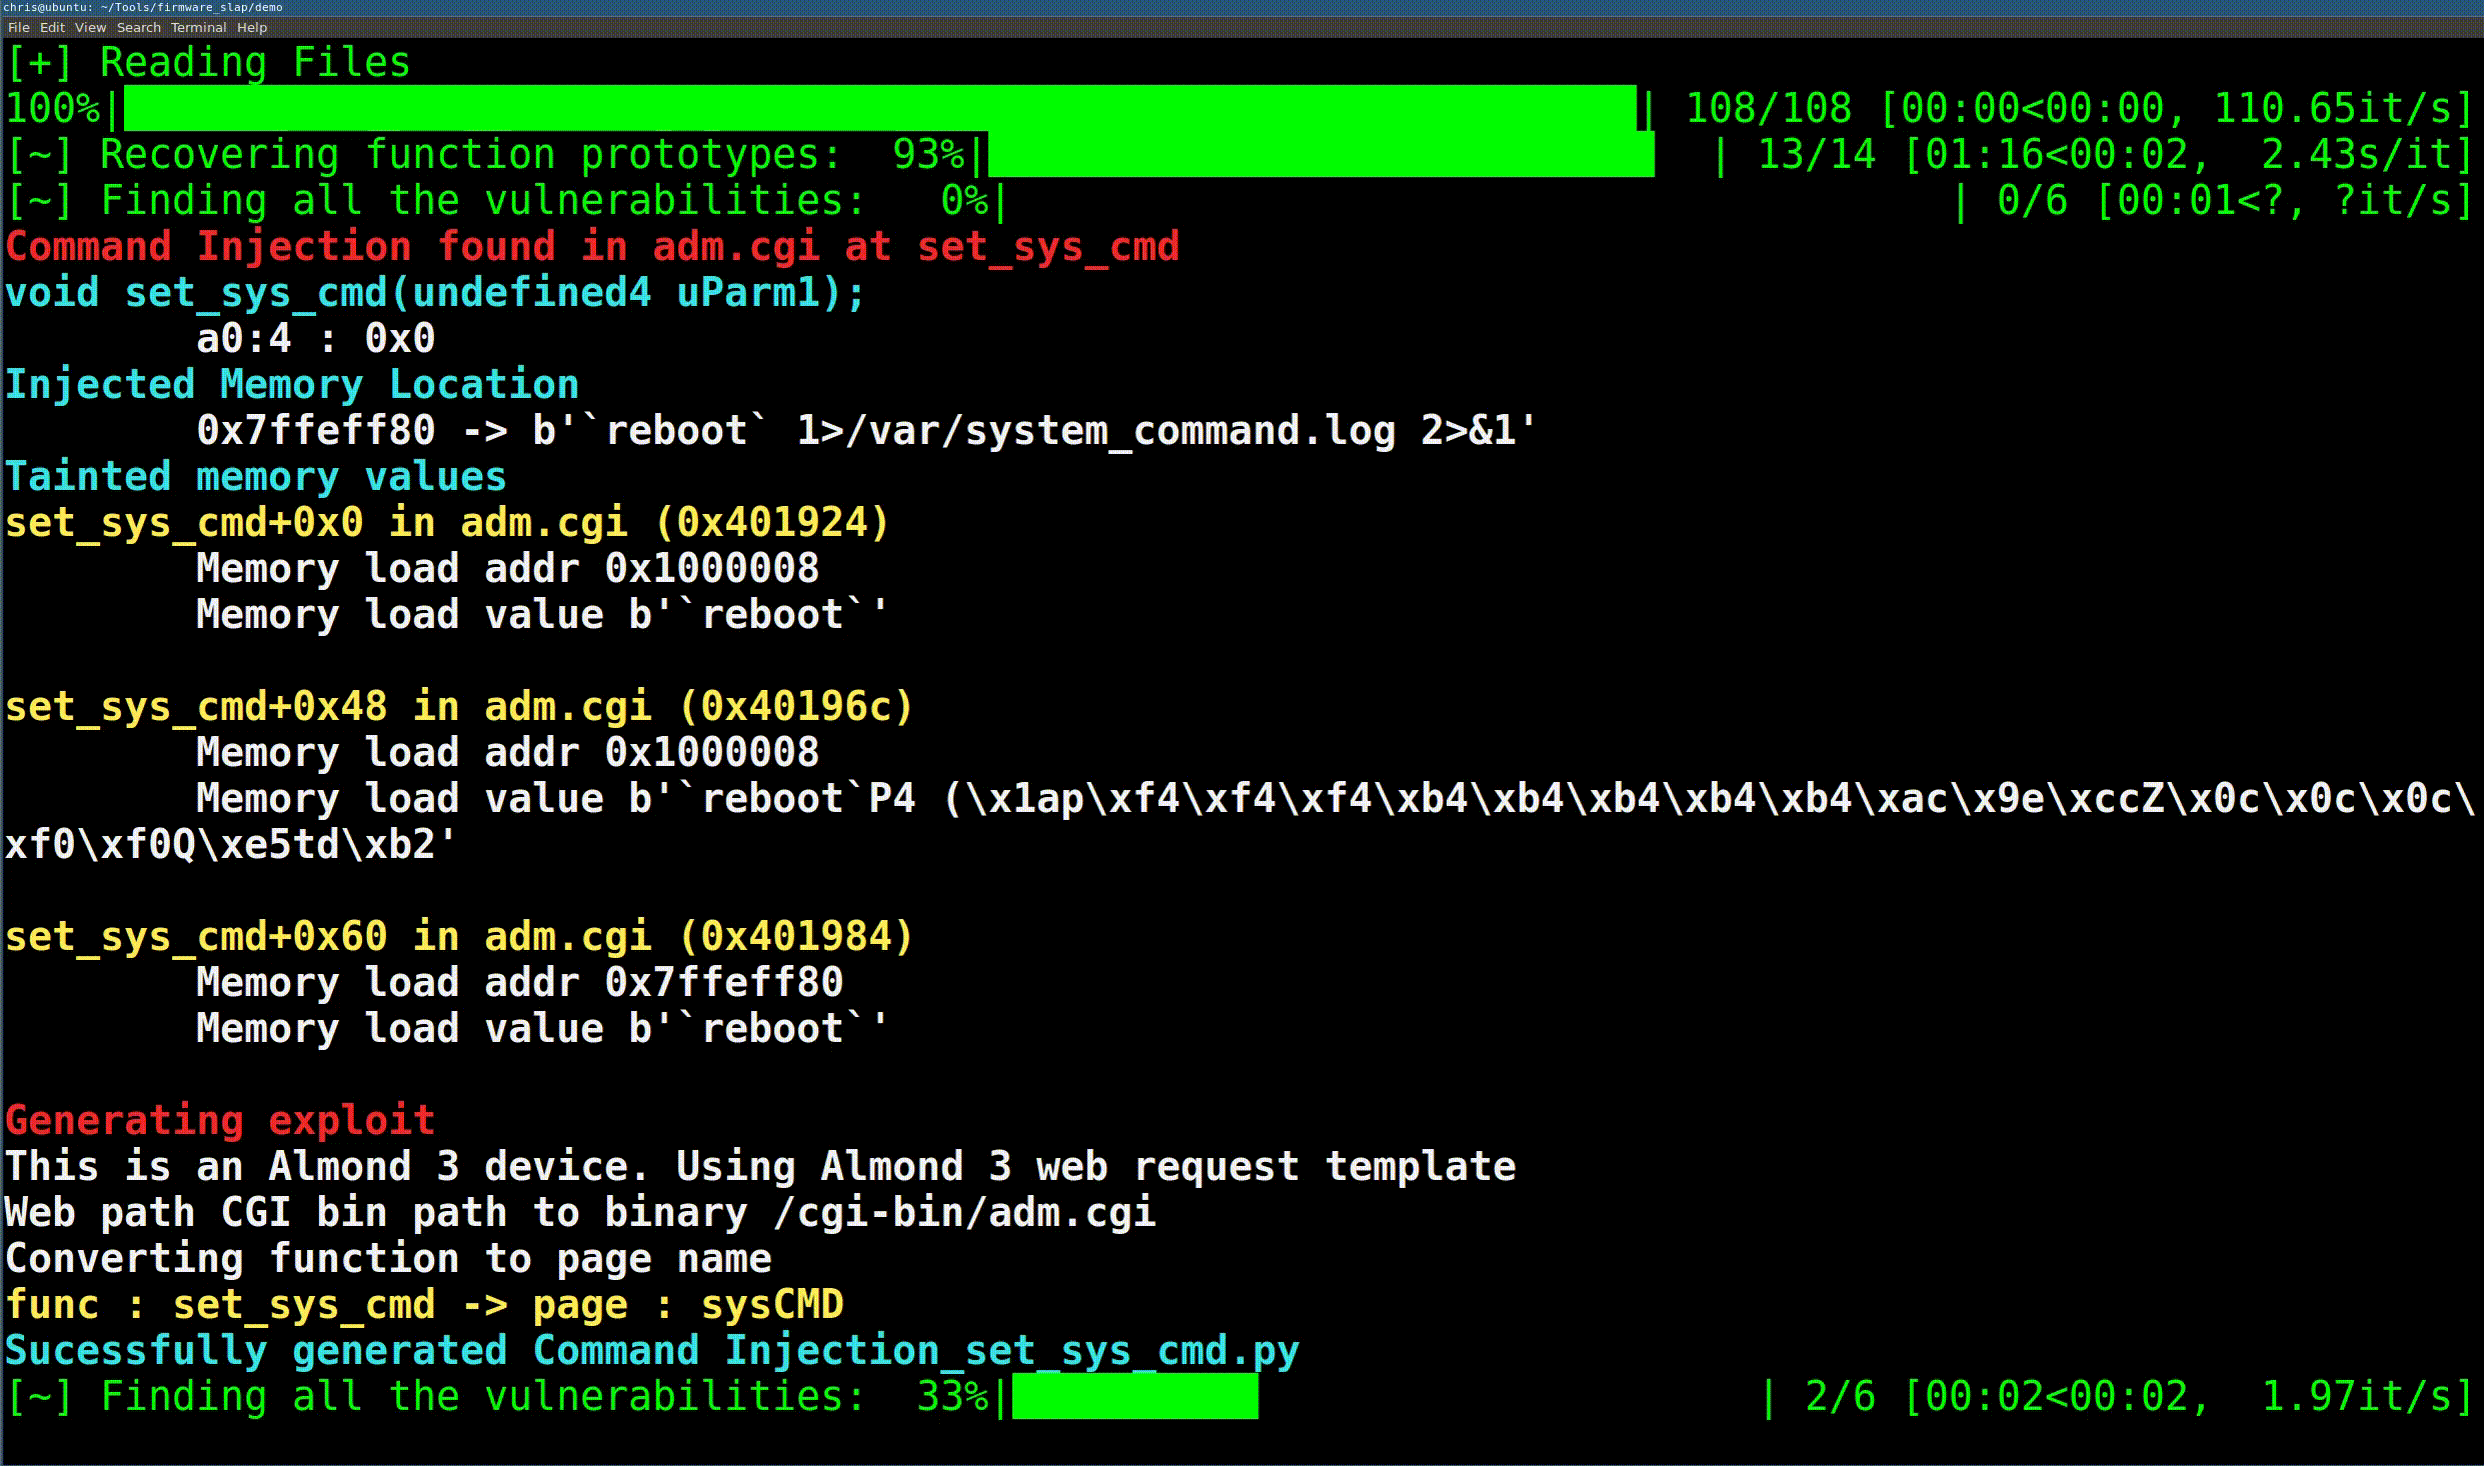
Descubriendo vulnerabilidades en firmware mediante análisis concolico y agrupación de funciones.
vulnerability-analysisexploitationbinary-analysis+1
476hace 6 años
Doldrums preview

Doldrums

GitHubrscloura/doldrums

Una herramienta de ingeniería inversa para Flutter/Dart
android-securityreverse-engineeringmobile-security+1
860hace 4 años
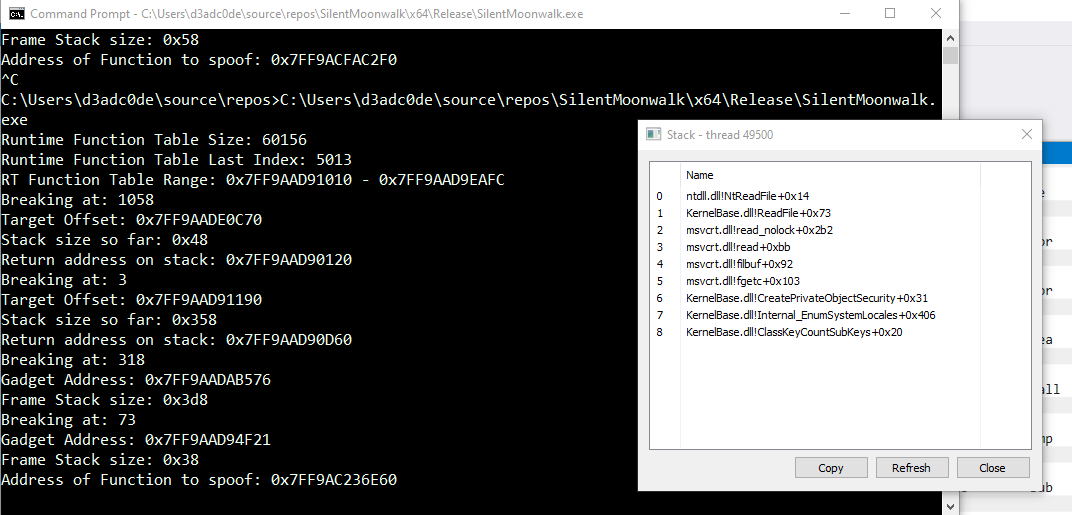
SilentMoonwalk preview

SilentMoonwalk

GitHubklezvirus/silentmoonwalk

Implementación PoC de un spoofing de pila de llamadas completamente dinámico
exploitationreverse-engineeringbinary-analysis+2
985hace 2 años
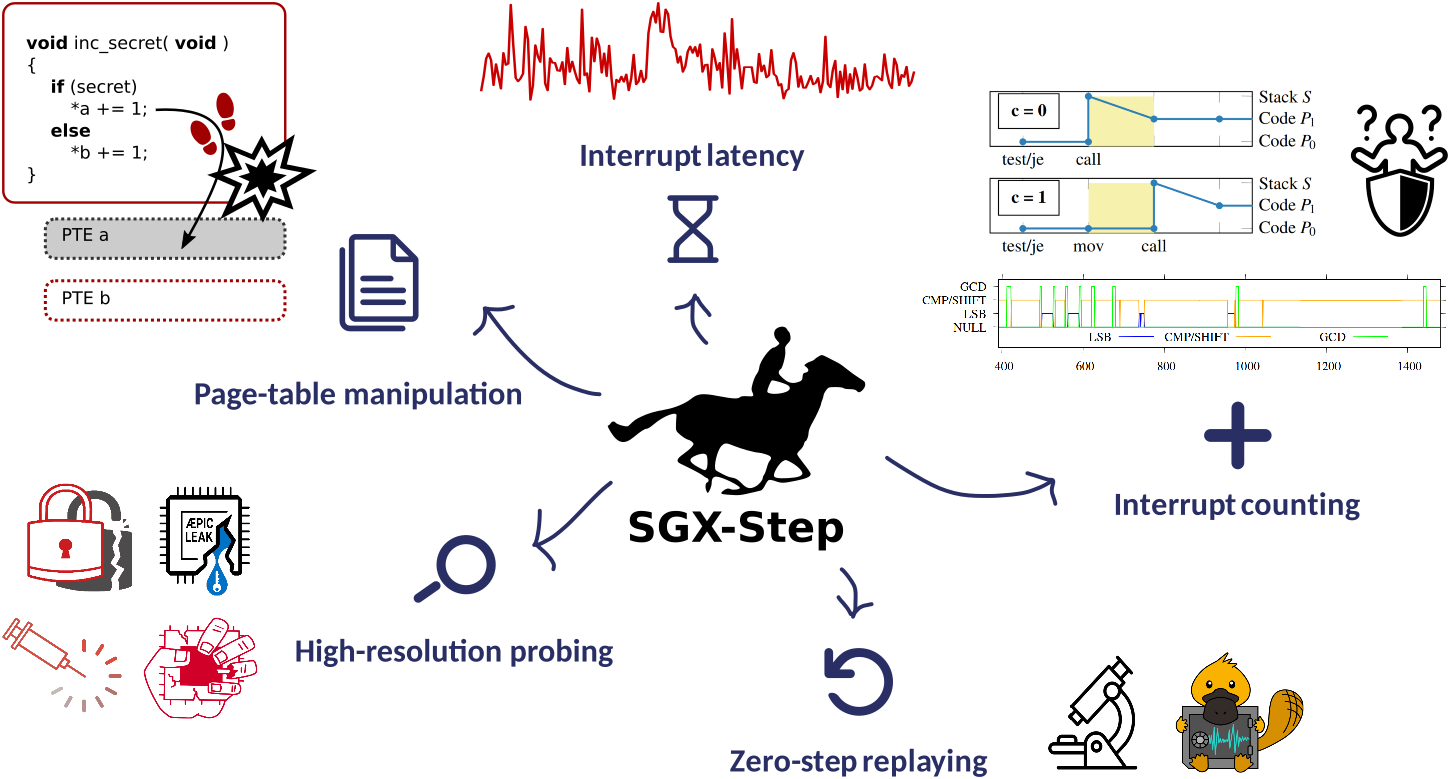
sgx-step preview

sgx-step

GitHubjovanbulck/sgx-step

Un marco de ataque práctico para el control preciso de la ejecución en enclave.
exploitationpenetration-testinghardware-security+1
477hace 1 mes
xortool preview

xortool

GitHubhellman/xortool

Una herramienta para analizar cifrado xor multibyte
static-analysisencryption-decryption-toolshash-analysis+4
1.5khace 1 año
exe_to_dll preview

exe_to_dll

GitHubhasherezade/exe_to_dll

Convierte un EXE en DLL
payload-generationreverse-engineeringshellcode+2
1.4khace 1 año
de4py preview

de4py

GitHubfadi002/de4py

El kit definitivo impulsado por IA para la ingeniería inversa de python

static-analysisdynamic-analysis-sandboxingcode-analysis+6
994hace 2 meses
Anterior1…121314…92Siguiente








