
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit
 fadi002/de4py
El kit definitivo impulsado por IA para la ingeniería inversa de python
 icyguider/nimcrypt2
.NET, PE y Raw Shellcode Empaquetador/Cargador Escrito en Nim
 frkngksl/shoggoth
Cifrador polimórfico que transforma shellcode, archivos PE y COFF en payloads ofuscados e independientes de la posición con cifrado RC4 y cifrado de…
 b2r2-org/b2r2
B2R2 es un framework de análisis binario completamente gestionado escrito en F#. Proporciona un rico conjunto de algoritmos, funciones y herramientas…
 xtiankisutsa/mara_framework
MARA es un Framework de Ingeniería Inversa y Análisis de Aplicaciones Móviles. Es un conjunto de herramientas que reúne herramientas comúnmente…
 google/silifuzz
Fuzzea las implementaciones de CPU generando entradas de prueba a partir de proxies de software, para luego ejecutarlas en hardware real y detectar…
 struppigel/portex
Biblioteca Java para analizar archivos Portable Executable con un enfoque especial en el análisis de malware y la robustez ante malformaciones de PE.
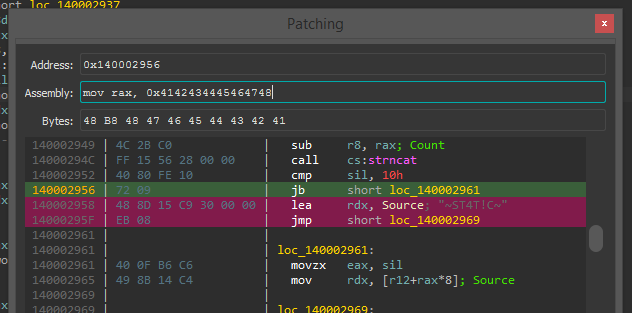 gaasedelen/patching
Un plugin interactivo de parcheo binario para IDA Pro
 endgameinc/xori
Xori es una biblioteca de desensamblado y análisis estático preparada para automatización para PE32, 32+ y shellcode.
 team-atlanta/aixcc-afc-atlantis
Sistema automatizado de razonamiento cibernético que descubre y analiza vulnerabilidades de software mediante fuzzing, análisis binario y…
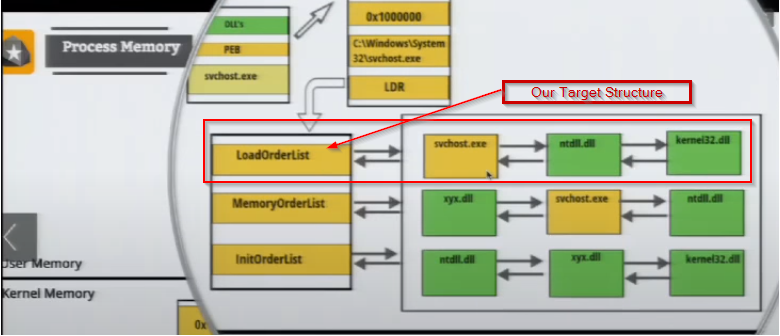 reveng007/darkwidow
Indirect Dynamic Syscall, SSN + ordenación de direcciones Syscall mediante enfoque Modified TartarusGate + Remote Process Injection vía APC Early…
 nccgroup/triforceafl
AFL/QEMU fuzzing con emulación de sistema completo.
 angr/pyvex
Enlaces de Python para el IR VEX de Valgrind.
 xoreaxeaxeax/repsych
Guerra psicológica en la ingeniería inversa
 jas502n/0day-security-software-vulnerability-analysis-technology
0day Seguridad_Técnicas de análisis de vulnerabilidades de software
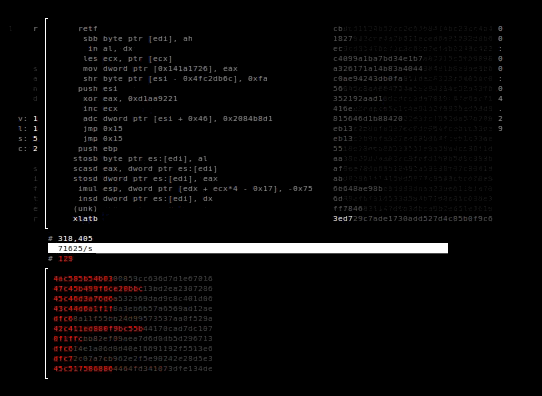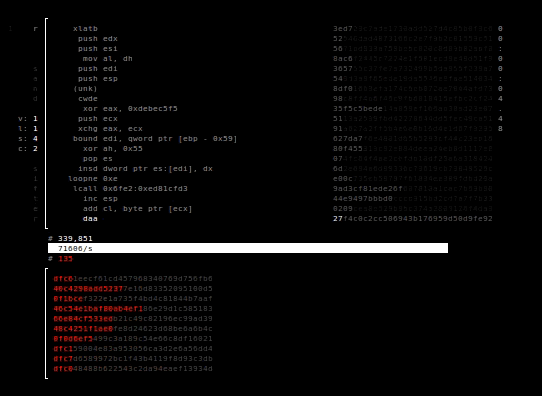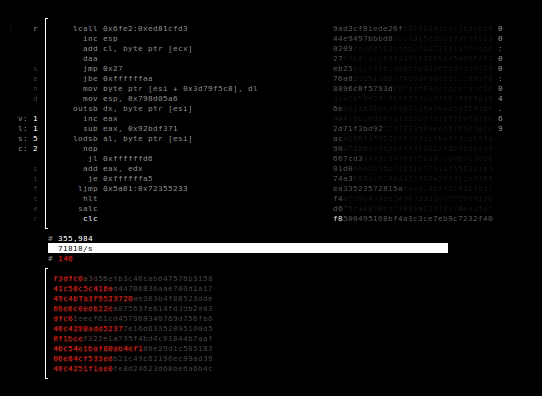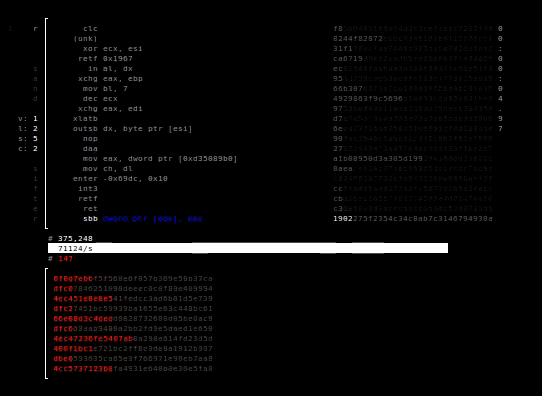 battelle/sandsifter
El fuzzer de procesador x86
 ant4g0nist/lisa.py
Integración LLDB MCP + otros comandos útiles
 vulhunt-re/vulhunt
Framework de detección de vulnerabilidades del equipo REsearch de Binarly








