
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit
 mattifestation/powershellarsenal
Un módulo de PowerShell dedicado a la ingeniería inversa.
 dump-guy/malware-analysis-and-reverse-engineering
Algunos de mis análisis de malware e ingeniería inversa disponibles públicamente.
 uofw/uofw
El 'Official FirmWare' no oficial, un proyecto completo de ingeniería inversa del firmware más reciente de PSP
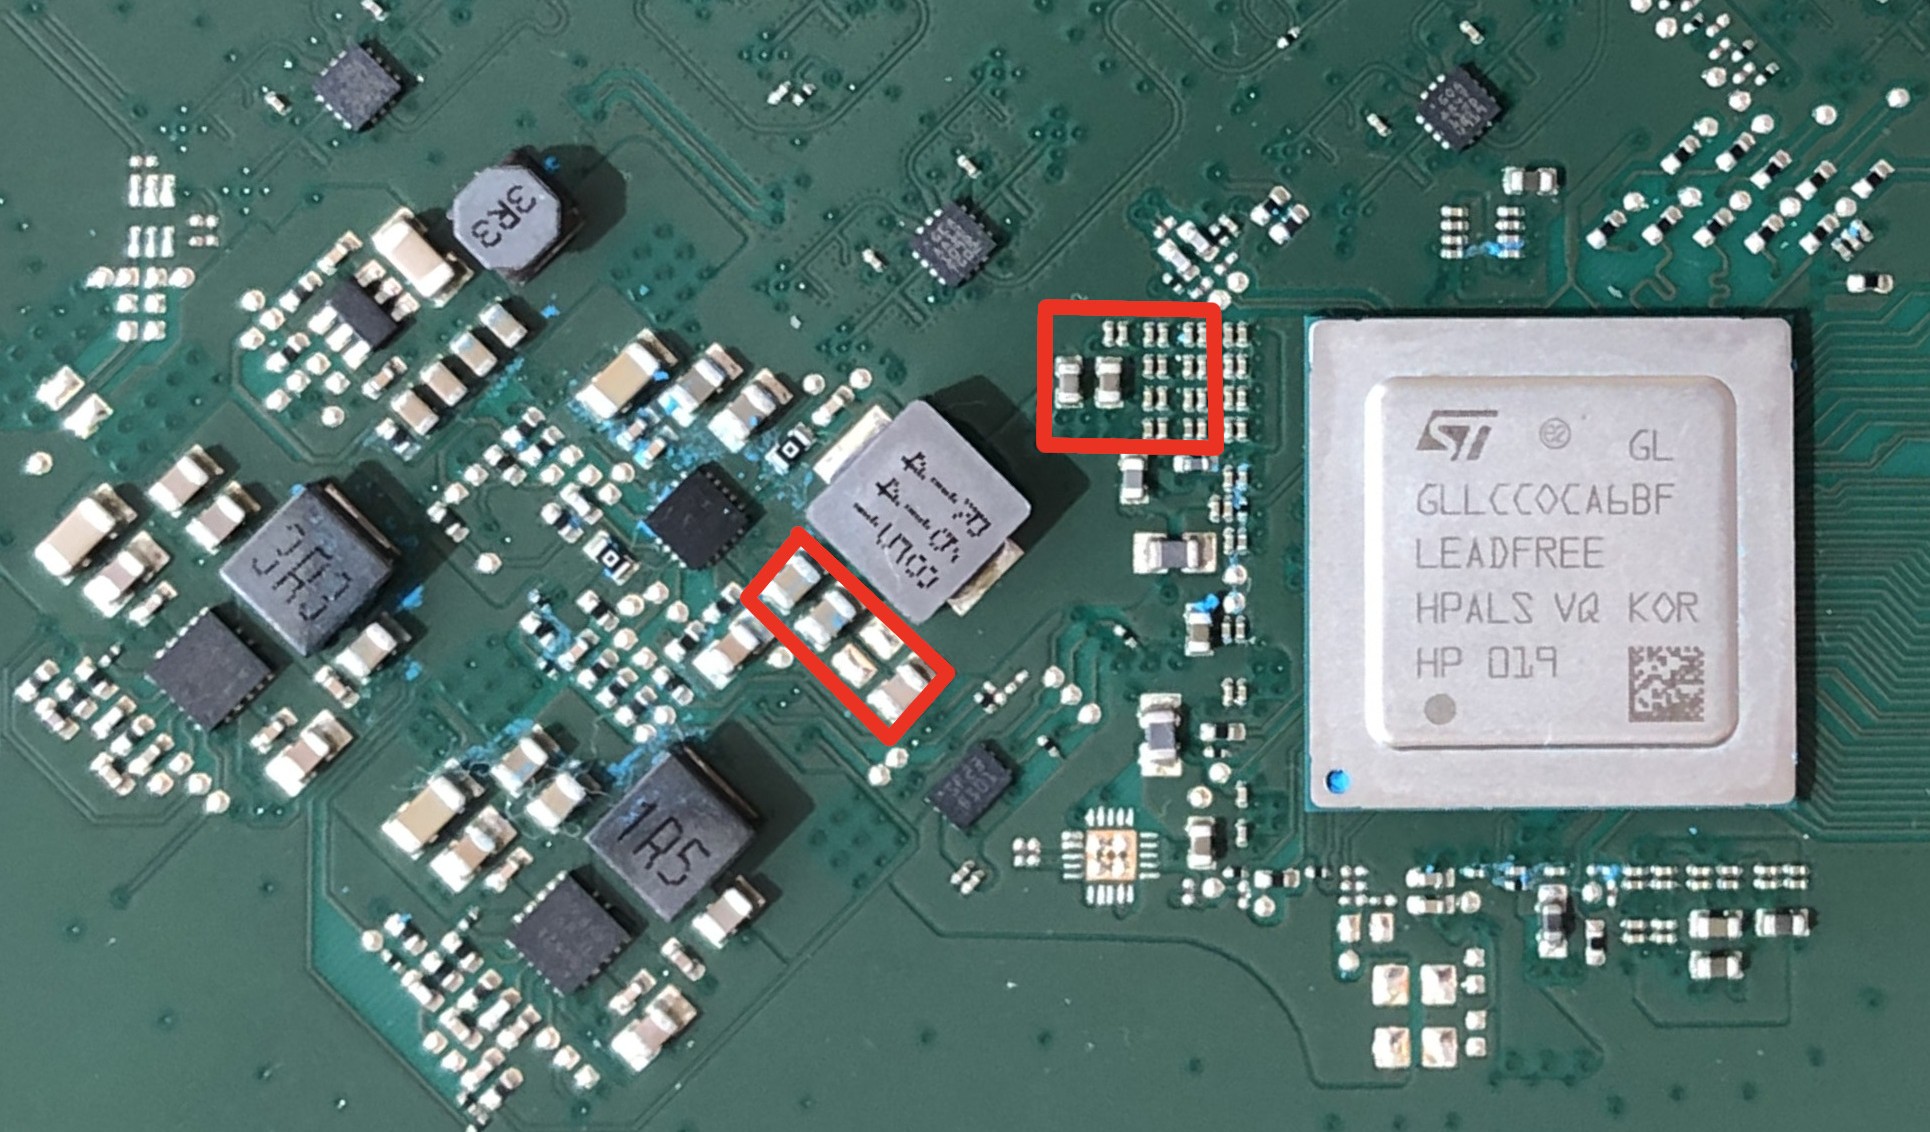 kuleuven-cosic/starlink-fi
Modchip de inyección de fallos de voltaje para la evaluación de seguridad de caja negra de terminales Starlink, que elude la verificación de firma…
 0xdea/semgrep-rules
Una colección de mis reglas de Semgrep para facilitar la investigación de vulnerabilidades.
 northpolesec/santa
Un sistema de autorización de acceso a binarios y archivos para macOS.
 zodiacon/alltools
Todas las herramientas razonablemente estables
 binref/refinery
Análisis de Triage de Alto Octanaje
 keensecuritylab/binabsinspector
Escáner de vulnerabilidades de binarios estático que utiliza interpretación abstracta sobre Ghidra Pcode. Detecta clases CWE como desbordamientos de…
 googleprojectzero/p0tools
Colección de documentos de investigación de vulnerabilidades de Google Project Zero y pequeñas herramientas de seguridad independientes, incluidas…
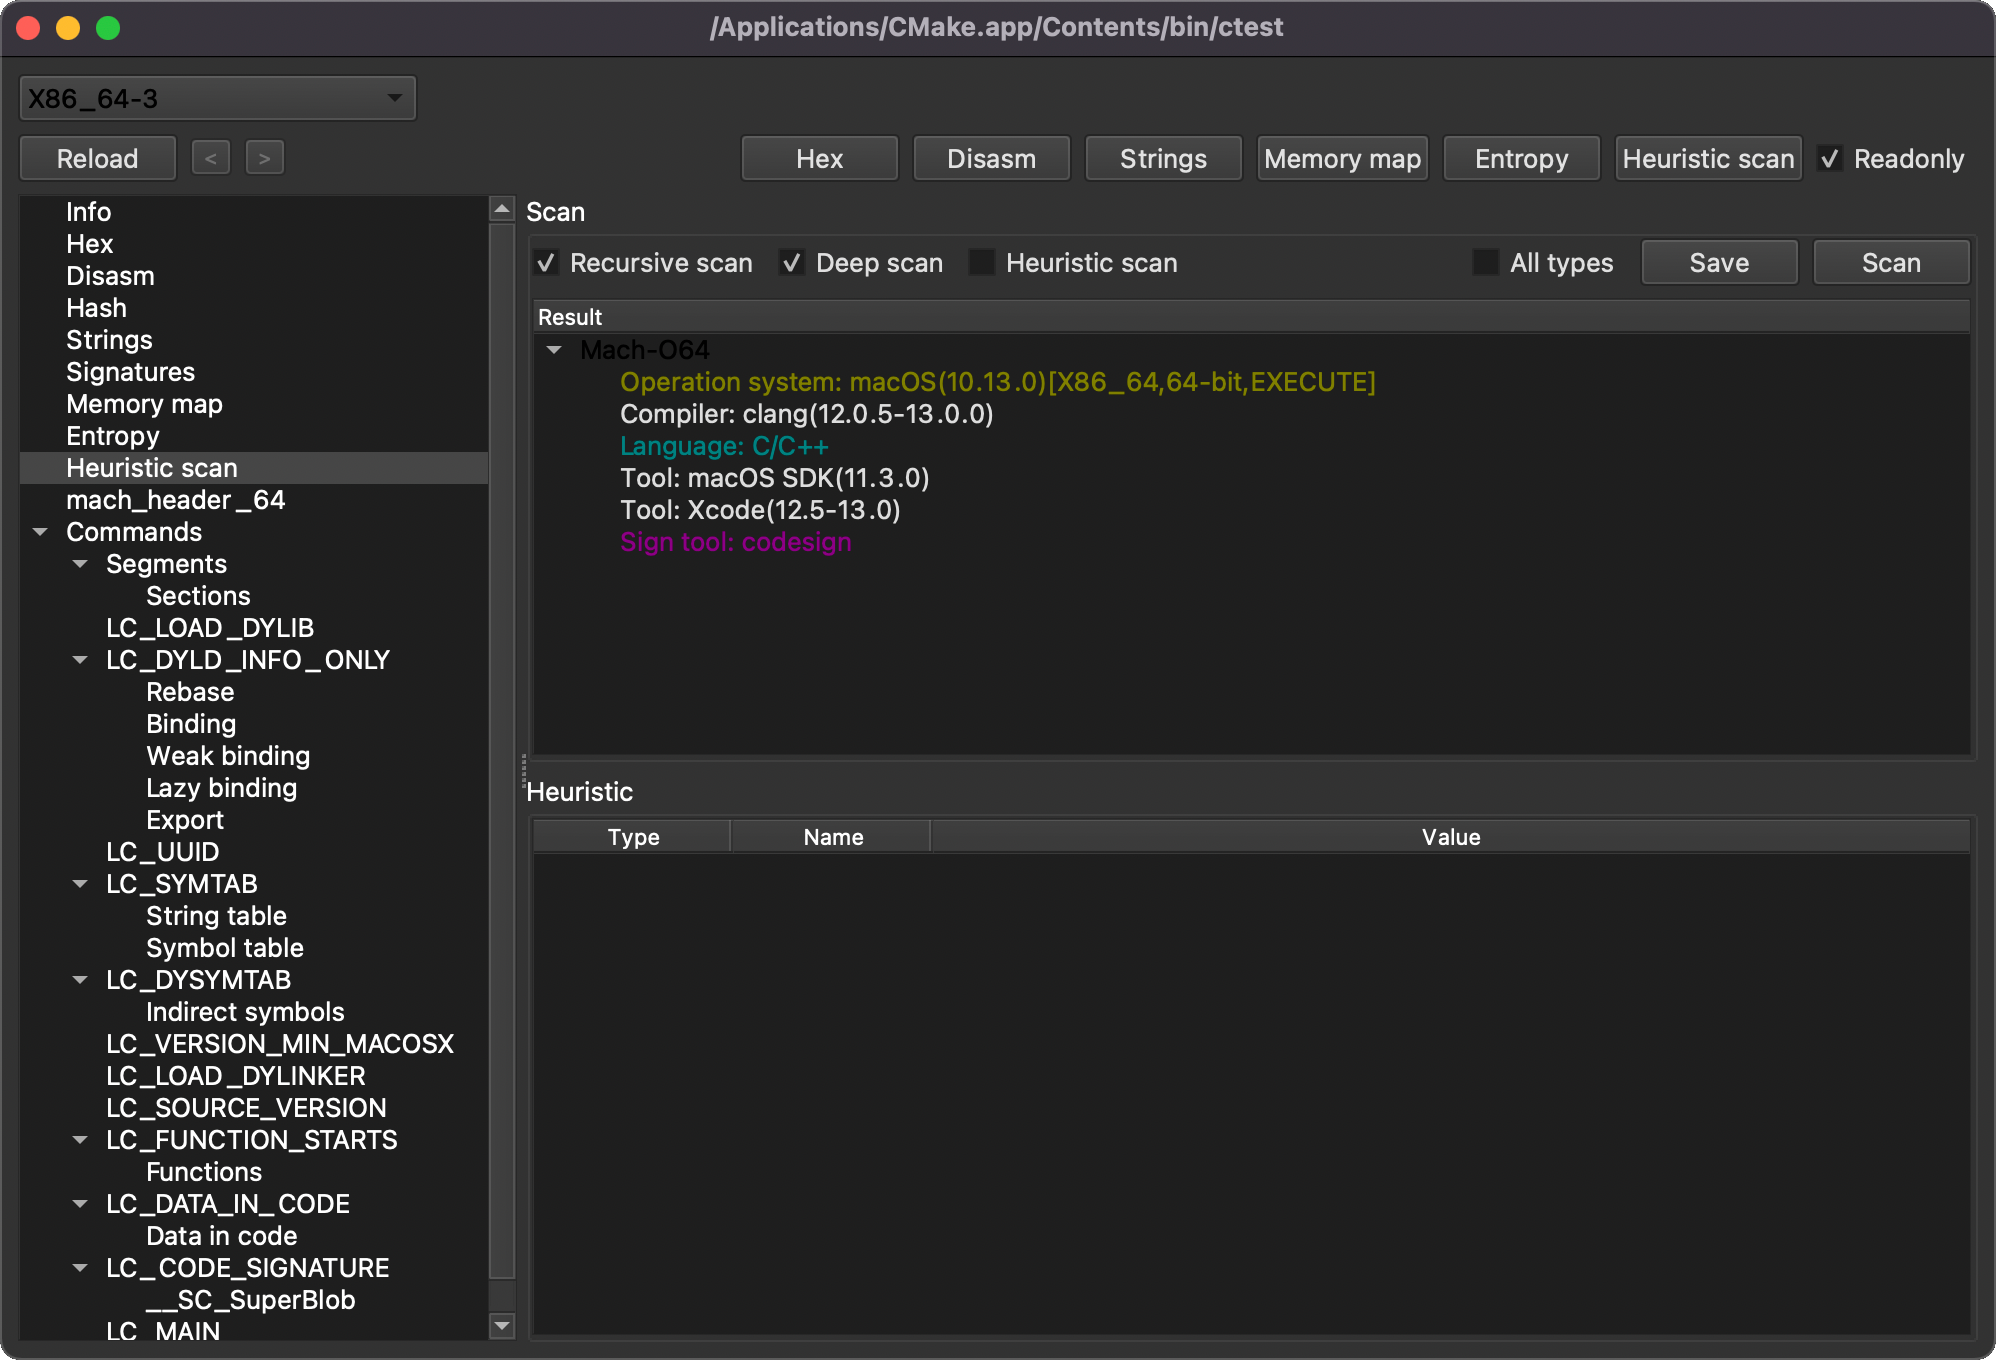 horsicq/xmachoviewer
XMachOViewer es un visor de Mach-O para Windows, Linux y MacOS
 trailofbits/fickling
Un decompilador de pickling de Python y analizador estático
 enovella/tee-reversing
Una lista curada de recursos públicos sobre TEE para aprender a realizar ingeniería inversa y lograr la ejecución de código de confianza en…
 mandiant/goresym
Analiza binarios de Go para recuperar símbolos, metadatos de funciones, tipos, rutas de archivos y cadenas incrustadas, incluidos muestras eliminadas…
 rocky/python-decompile3
Descompilador de Python para 3.7-3.8 Reducido de uncompyle6 para poder refactorizarlo y empezar a corregir algunos problemas de larga data.
 maoabc/nmmp
dex-vm se utiliza para proteger el archivo classes.dex de Android
 qmonnet/rbpf
Máquina virtual de Rust y compilador JIT para programas eBPF
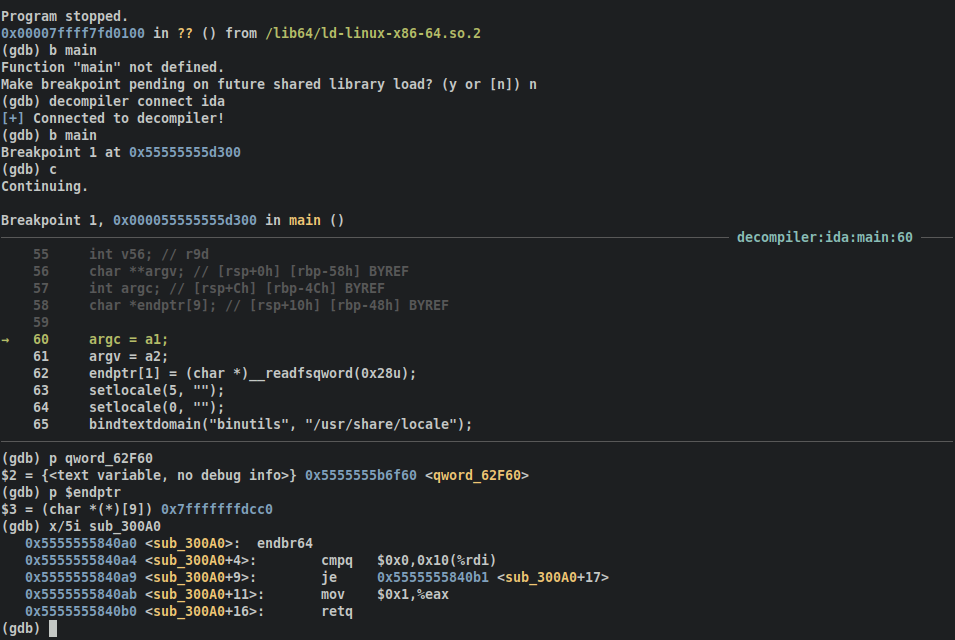 mahaloz/decomp2dbg
Un plugin para introducir símbolos interactivos en tu depurador desde tu descompilador








