
 jovanbulck/sgx-step
Un marco de ataque práctico para el control preciso de la ejecución en enclave.


SGX-Step es un marco de trabajo de código abierto para facilitar la investigación de ataques de canal lateral en procesadores Intel x86 en general y en plataformas Intel SGX en particular. SGX-Step consta de un controlador de kernel Linux adversario y una pequeña biblioteca de sistema operativo en espacio de usuario que permite configurar entradas de tabla de páginas no confiables y/o interrupciones del temporizador APIC de x86 completamente desde el espacio de usuario. SGX-Step se ha aprovechado en nuestra propia investigación, así como por investigadores independientes, para habilitar varios ataques nuevos y mejorados a la ejecución enclavada que recopilan observaciones de canal lateral con una resolución temporal máxima (es decir, interrumpiendo el enclave víctima después de cada instrucción individual).
Licencia. SGX-Step es software libre, licenciado bajo GPLv3. El logotipo de SGX-Step deriva de la icónica serie de fotos de dominio público "Sallie Gardner at a Gallop" de Eadweard Muybridge, que, al igual que nuestro objetivo de ejecución paso a paso de enclaves, descompone la dinámica del caballo al galope en una serie de fotogramas individuales para revelar las propiedades generales del paso del caballo.
| Versión de SGX-Step | Características del registro de cambios |
|---|---|
| v1.5.0 | Correcciones de estabilización (KPTI, mapeo de ISR del kernel); port (experimental) a Gramine; soporte de IPI. |
| v1.4.0 | Puertas de interrupción/llamada privilegiadas (Plundervolt). |
| v1.3.0 | Soporte de ejecución transitoria (Foreshadow). |
| v1.2.0 | Manejo de interrupciones en espacio de usuario y filtrado determinista de paso cero (Nemesis). |
| v1.1.0 | Soporte de IA32. |
| v1.0.0 | Manipulación de tablas de páginas en espacio de usuario y ejecución paso a paso con temporizador APIC. |
Publicaciones. SGX-Step ha sido empleado por varios grupos de investigación independientes y ha habilitado una nueva línea de ataques SGX de alta resolución. Una lista completa y actualizada de proyectos conocidos que utilizan SGX-Step se incluye al final de este README. Una copia del artículo original está disponible aquí.
@inproceedings{vanbulck2017sgxstep,
    title     = {{SGX-Step}: A Practical Attack Framework for Precise Enclave Execution Control},
    author    = {Van Bulck, Jo and Piessens, Frank and Strackx, Raoul},
    booktitle = {2nd Workshop on System Software for Trusted Execution {(SysTEX)}},
    publisher = {{ACM}},
    pages     = {4:1--4:6},
    month     = Oct,
    year      = 2017,
}
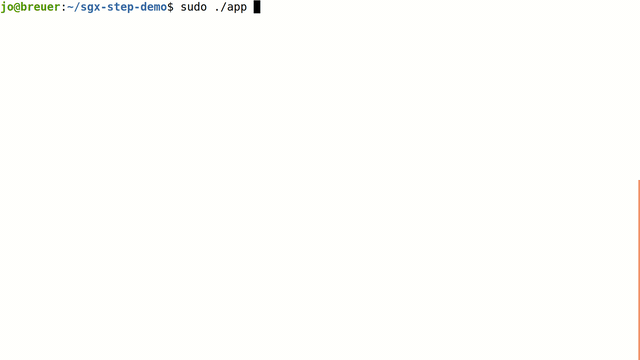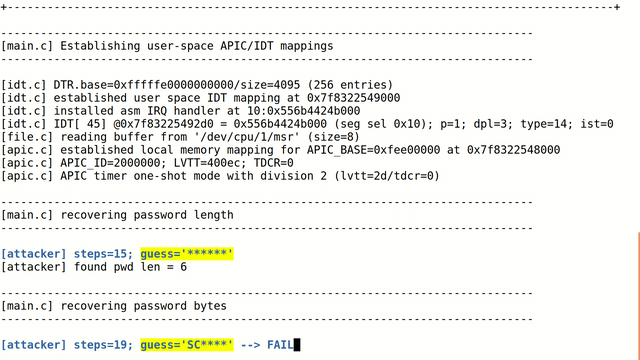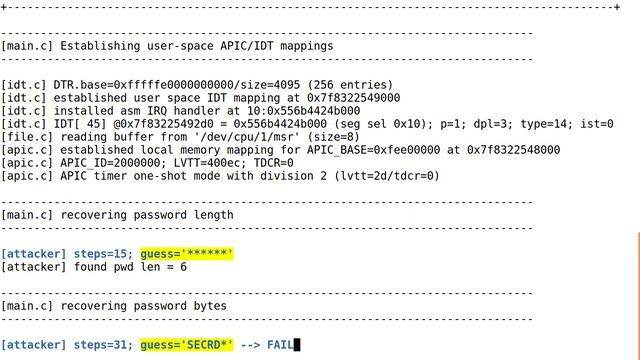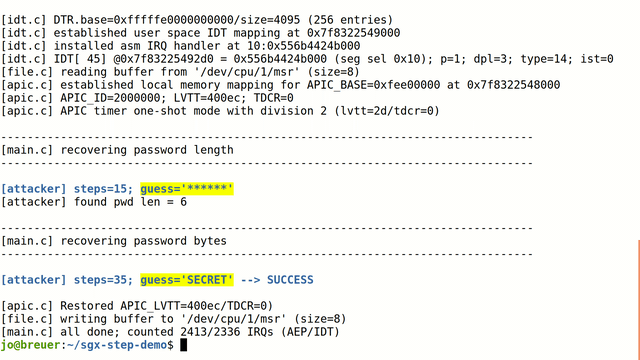
Demo. El directorio app/memcmp contiene una pequeña aplicación de demostración que ilustra el poder de los ataques de SGX-Step al ejecutar paso a paso (single-stepping) un enclave de ejemplo que contiene una lógica de comparación de contraseñas memcmp sutil y no de tiempo constante. A diferencia de los ataques de temporización tradicionales, notoriamente ruidosos, SGX-Step puede forzar por fuerza bruta la contraseña de forma determinista carácter por carácter en tiempo lineal:
Crucial para el diseño de SGX-Step, a diferencia de las propuestas anteriores de apropiación de enclaves, es la creación de mapeos de memoria virtual en espacio de usuario para ubicaciones de memoria física que contienen entradas de tabla de páginas, así como para los registros de configuración de E/S mapeados en memoria del APIC local y la Tabla de Descriptores de Interrupciones (IDT) de x86. Esto permite que un proceso host no confiable, controlado por el atacante, pueda fácilmente (i) rastrear o modificar las entradas de tabla de páginas del enclave, (ii) configurar la fuente de interrupción one-shot/periódica del temporizador APIC, (iii) desencadenar interrupciones entre procesadores, y (iv) registrar manejadores de interrupciones personalizados completamente dentro del espacio de usuario.
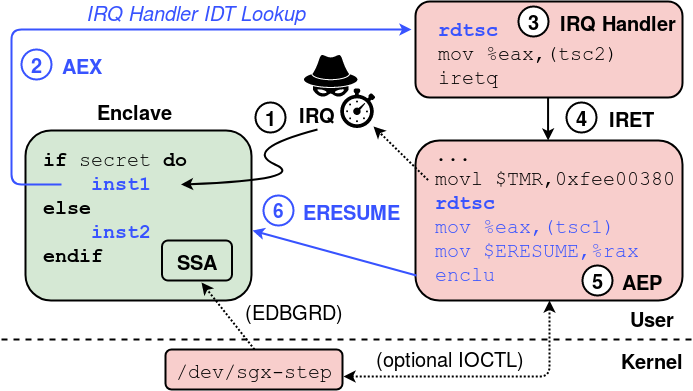
La figura anterior resume la secuencia de pasos de hardware y software al interrumpir y reanudar un enclave SGX a través de nuestro framework.
/proc/self/mem de Linux y la instrucción EDBGRD).ERESUME.Este repositorio está organizado de la siguiente manera:
.
├── app        -- Collection of sample client applications using SGX-Step to
│                 attack different victim enclave scenarios.
├── doc        -- Papers and reference material.
├── kernel     -- Minimal dynamically loadable Linux kernel driver to export
│                 physical memory to user space and bootstrap `libsgxstep`.
├── libsgxstep -- Small user-space operating system library that implements the
│                 actual SGX-Step functionality, including x86 page-table and
│                 APIC timer manipulations.
└── sdk        -- Bindings to use SGX-Step with different SGX SDKs and libOSs.
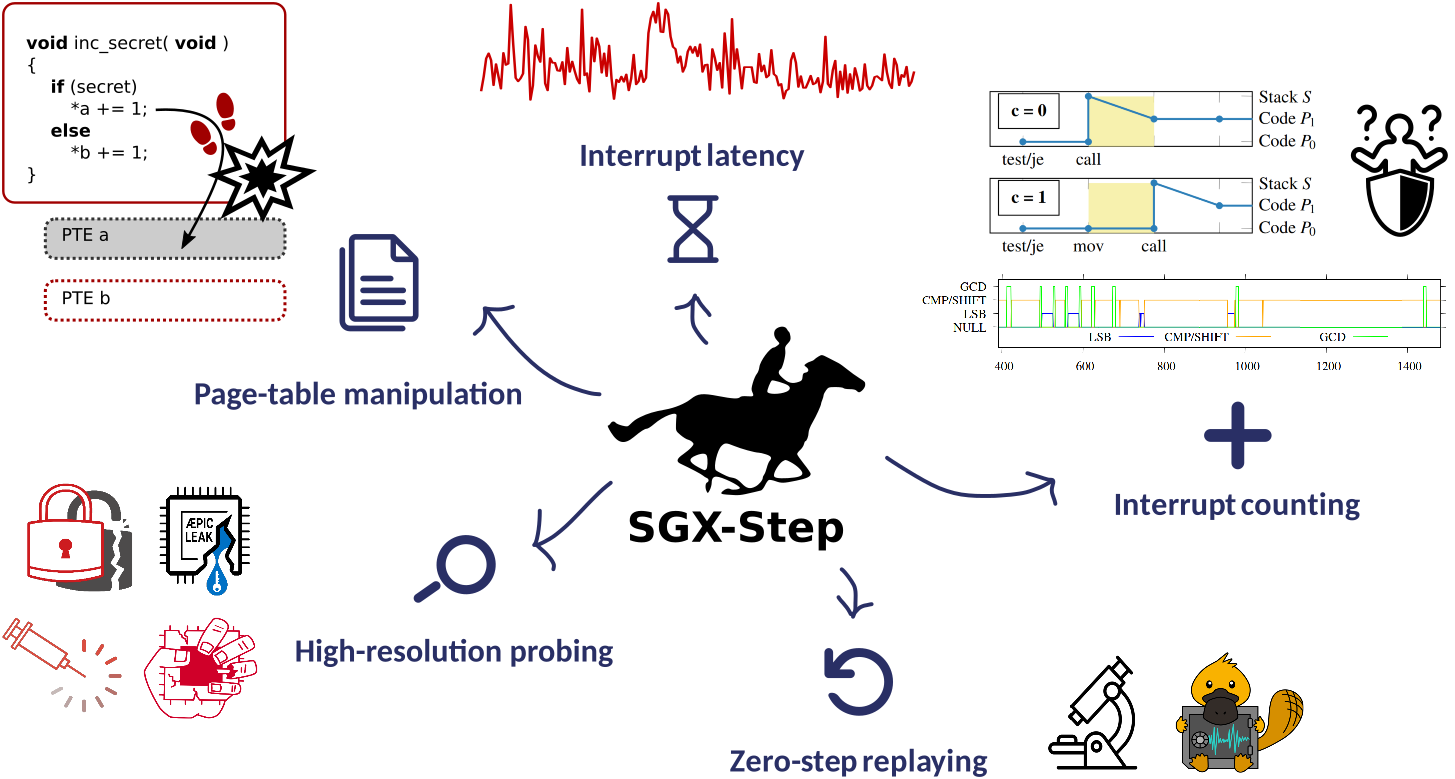
SGX-Step es un framework universal de control de ejecución que permite la intercalación precisa de instrucciones del enclave víctima con código atacante arbitrario. Algunos de los principales casos de uso del framework SGX-Step se resumen en la figura siguiente (véase también la sección final de este README para obtener una lista actualizada de publicaciones que utilizan SGX-Step).
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
