 zerodayevil/cve-2026-54121-certighost
Módulo de prueba de concepto para CVE-2026-54121 (Certighost), que explota la validación de inscripción de AD CS mediante escuchas LDAP/SMB maliciosas para suplantar un Controlador de Dominio y escalar mediante PKINIT.

🛡 Módulo de Herramienta de Seguridad IA
CVE-2026-54121: Suplantación de Active Directory Certificate Services (Certighost)
Módulo Oficial de Auditoría de Seguridad para el Ecosistema de Herramientas de Seguridad IA





🌐 Demostración Web • 📚 Sitio Web del Proyecto • 💬 Chat de la Comunidad
Navegación del Sitio Web: Inicio • Actualizaciones • Descargas • Módulos
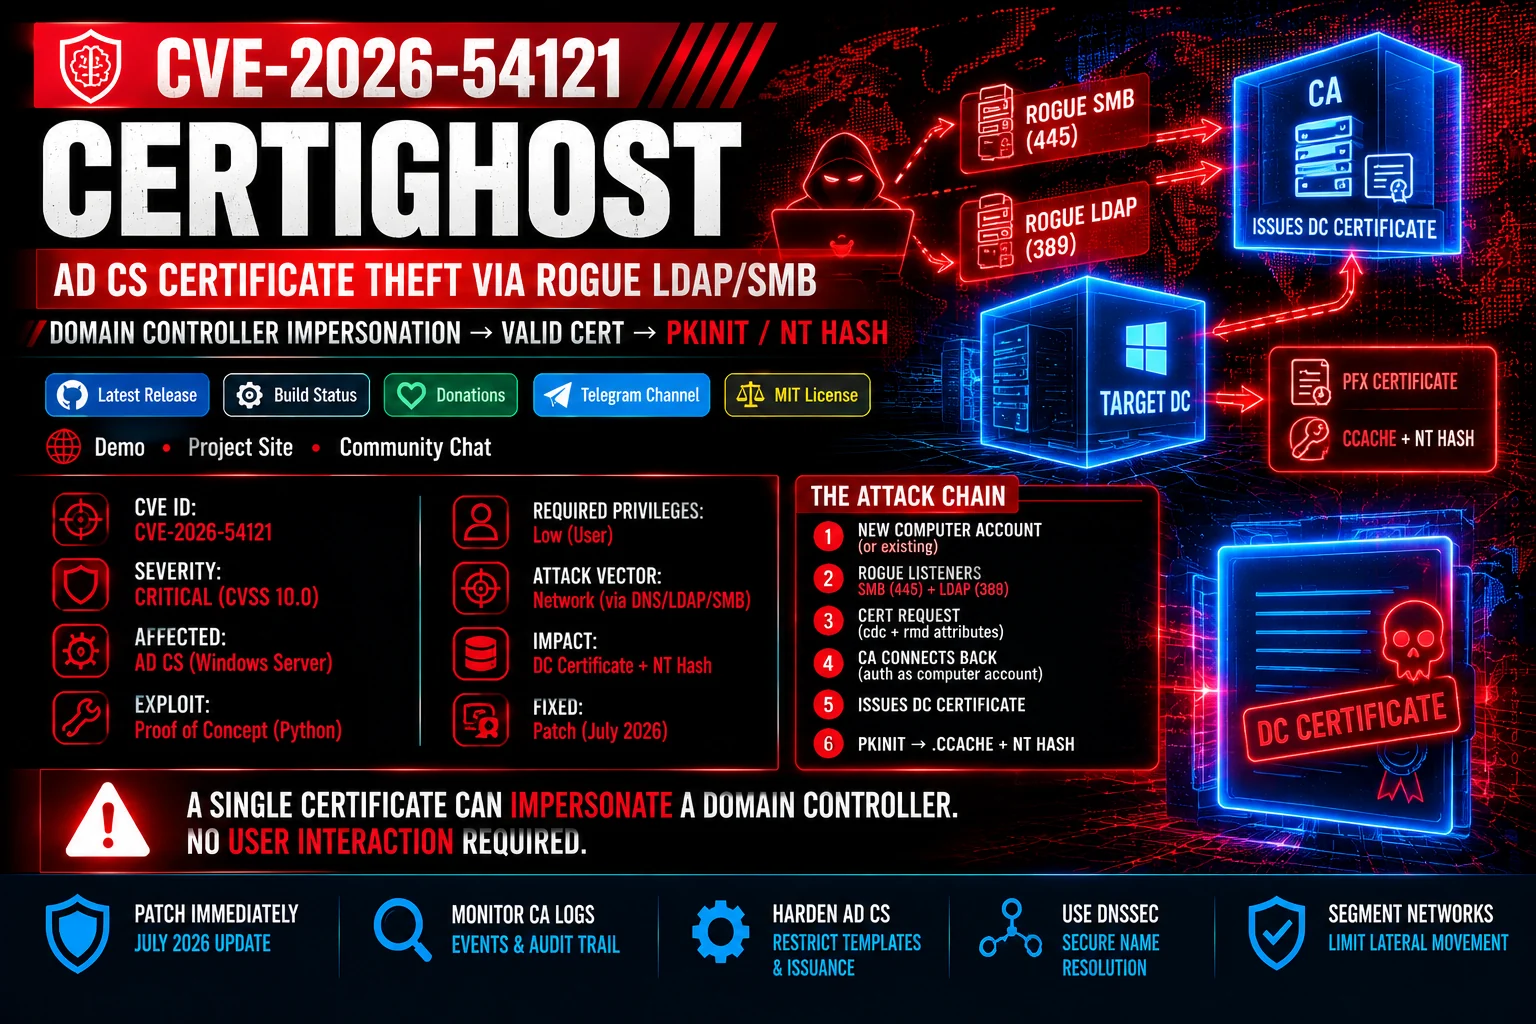
Este módulo proporciona capacidades de diagnóstico para CVE-2026-54121, denominada Certighost. La vulnerabilidad existe dentro de Active Directory Certificate Services (AD CS) durante la fase de validación de las inscripciones de certificados de cuentas de equipo.
Un atacante que posee credenciales de dominio estándar de bajo privilegio crea una nueva cuenta de equipo y envía una solicitud de certificado que contiene atributos manipulados cdc (listener IP controlado) y rmd (FQDN del DC objetivo). Cuando la Autoridad de Certificación (CA) se conecta de vuelta para validar la identidad de la máquina, listeners maliciosos de LDAP (puerto 389) y SMB/LSA (puerto 445) suplantan los atributos de identidad del Controlador de Dominio objetivo (sAMAccountName, SID, dNSHostName). Esto engaña a la CA para que emita un certificado auténtico de Controlador de Dominio, permitiendo el compromiso total del dominio mediante PKINIT.
"Autentícate como una máquina, escala a todo el dominio."
Certighost elude los permisos tradicionales de plantillas de AD CS envenenando el pipeline de resolución de identidad de la CA. La obtención de un certificado válido de Controlador de Dominio otorga autenticación PKINIT instantánea, produciendo tanto una caché de credenciales TGT (.ccache) como el hash NT del DC objetivo.
| Especificación | Valor Asignado | Notas |
|---|---|---|
| Identificador CVE | CVE-2026-54121 |
Suplantación de Active Directory Certificate Services |
| Clasificación de Severidad | Crítica (CVSS v3.1: 9.8) | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| Tipo de Vulnerabilidad | CWE-287 / CWE-290 |
Autenticación Incorrecta / Omisión de Autenticación mediante Suplantación |
| Componente Afectado | Active Directory Certificate Services (AD CS) | Inscripción de Certificados y Pipeline de Validación de Identidad |
| Vector de Ataque | Red | Ejecutado remotamente sobre protocolos SMB, LDAP y RPC |
| Privilegios Requeridos | Bajos Privilegios | Cuenta de usuario de dominio estándar (capacidad de agregar cuentas de equipo) |
graph TD
    A[Low-Priv Domain User] -->|1. Create Computer Account| B[Domain Controller]
    A -->|2. Start Rogue SMB 445 / LDAP 389 Listeners| C[Attacker Machine]
    A -->|3. Submit Cert Request with cdc & rmd Attributes| D[Active Directory CA]
    D -->|4. CA Lookups Connect to Rogue Listeners| C
    C -->|5. Validate via Netlogon & Return Target DC Identity| D
    D -->|6. Issue Valid DC Certificate .pfx| A
    A -->|7. Perform PKINIT with DC Certificate| E[Full Domain Takeover / NT Hash Export]
ms-DS-MachineAccountQuota en 0 para evitar que usuarios no administradores creen nuevos objetos de equipo.EDITF_ATTRIBUTESUBJECTALTNAME2 (ESC6) esté desactivado a menos que sea explícitamente requerido.⚠️ IMPORTANTE: Este módulo está diseñado para pruebas de diagnóstico seguras dentro del framework AI Security Tool. Ejecutar únicamente contra objetivos autorizados con privilegios administrativos elevados.
