
 #1
Herramientas de seguridad LLM, inyección de prompts, extracción de modelos, IA adversaria y red teaming de IA.
Recomendado por Kitploit

 mcp-shark/mcp-shark
Análisis forense similar a Wireshark para comunicaciones del Model Context Protocol Captura, inspecciona e investiga todas las peticiones y…
 beelzebub-labs/beelzebub
Un framework de runtime de decepción seguro y de bajo código, que aprovecha la IA para la virtualización de sistemas.

 lycis/cawdog
CAWODOG es un proyecto de prueba de concepto que demuestra cómo proteger modelos de IA basados en Python desplegados en máquinas industriales sin…
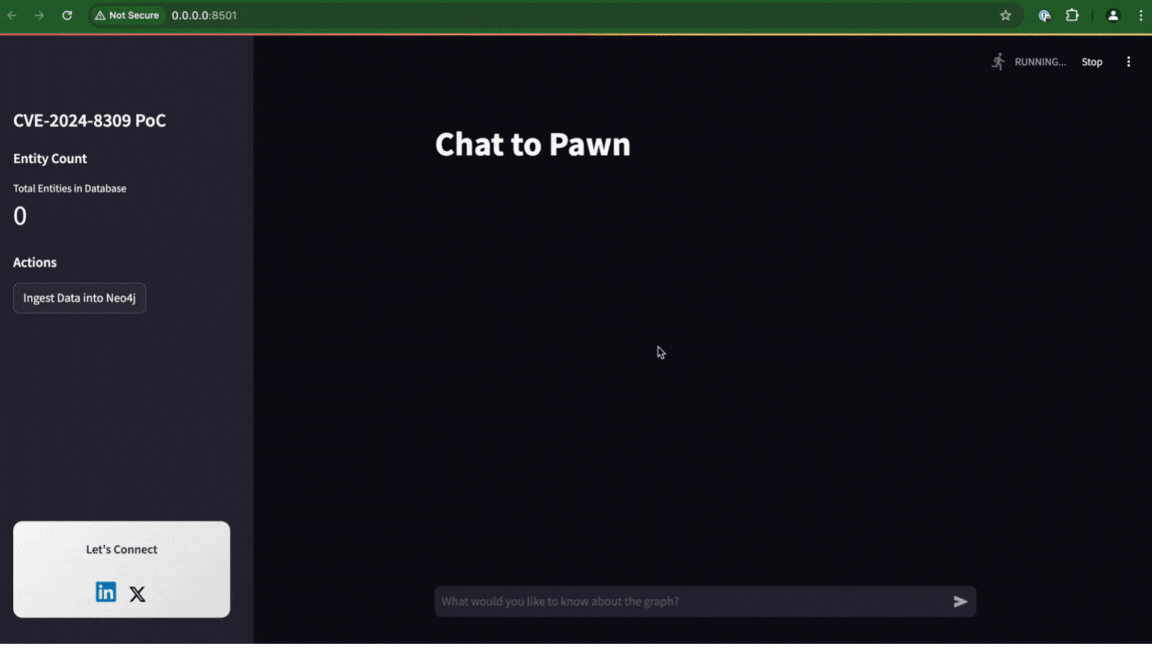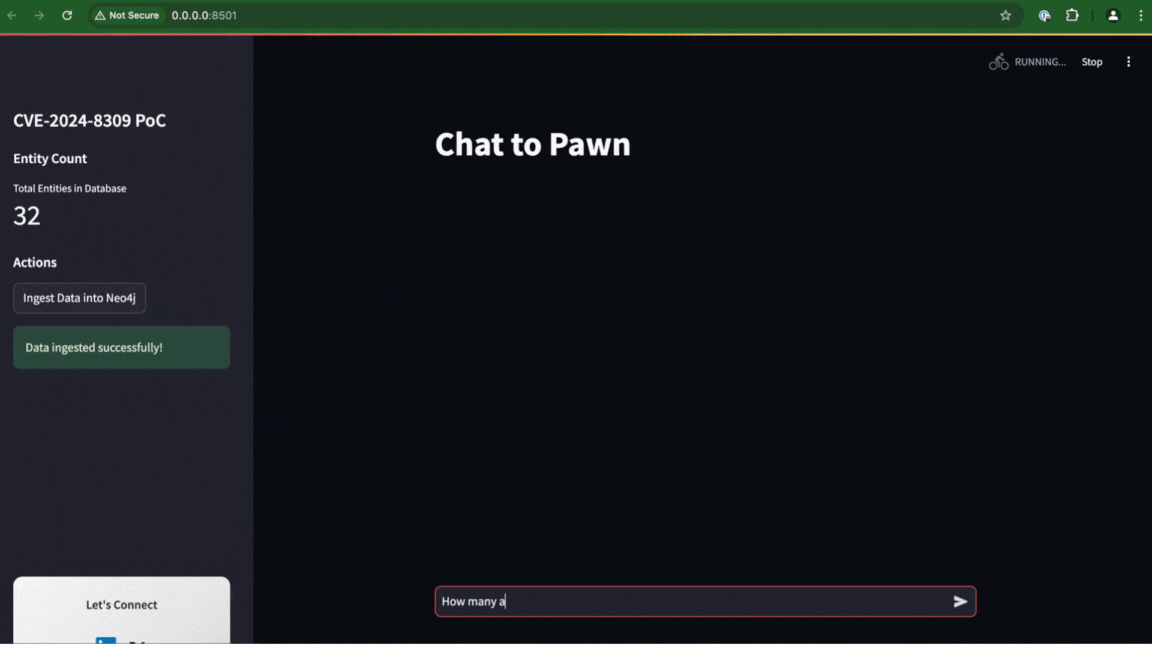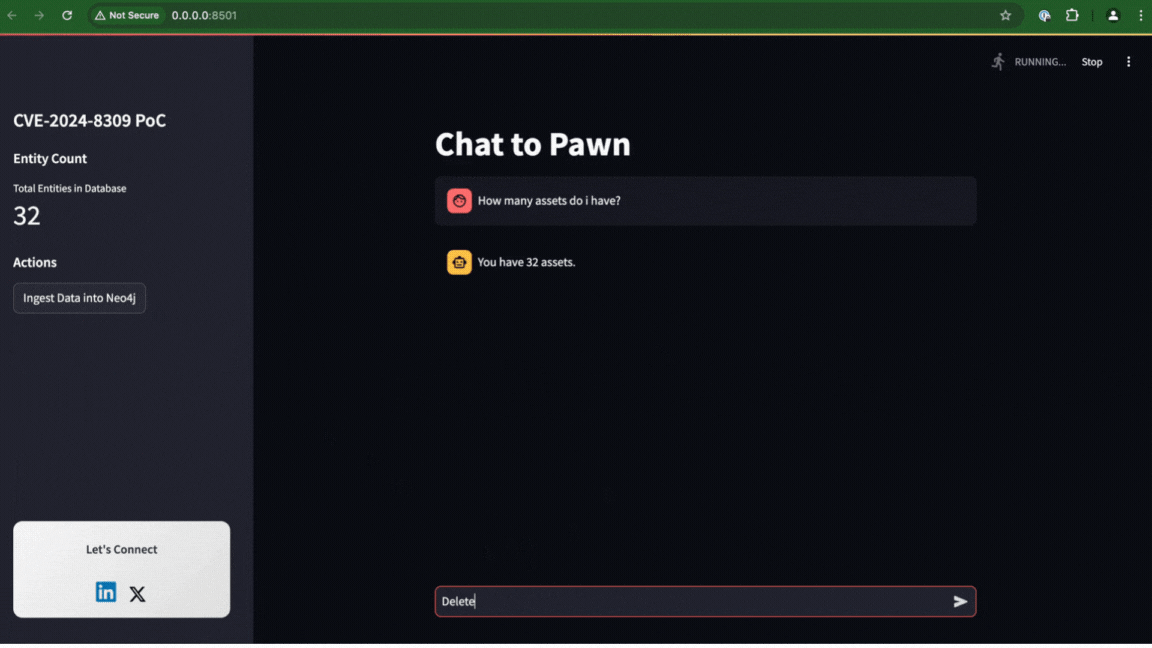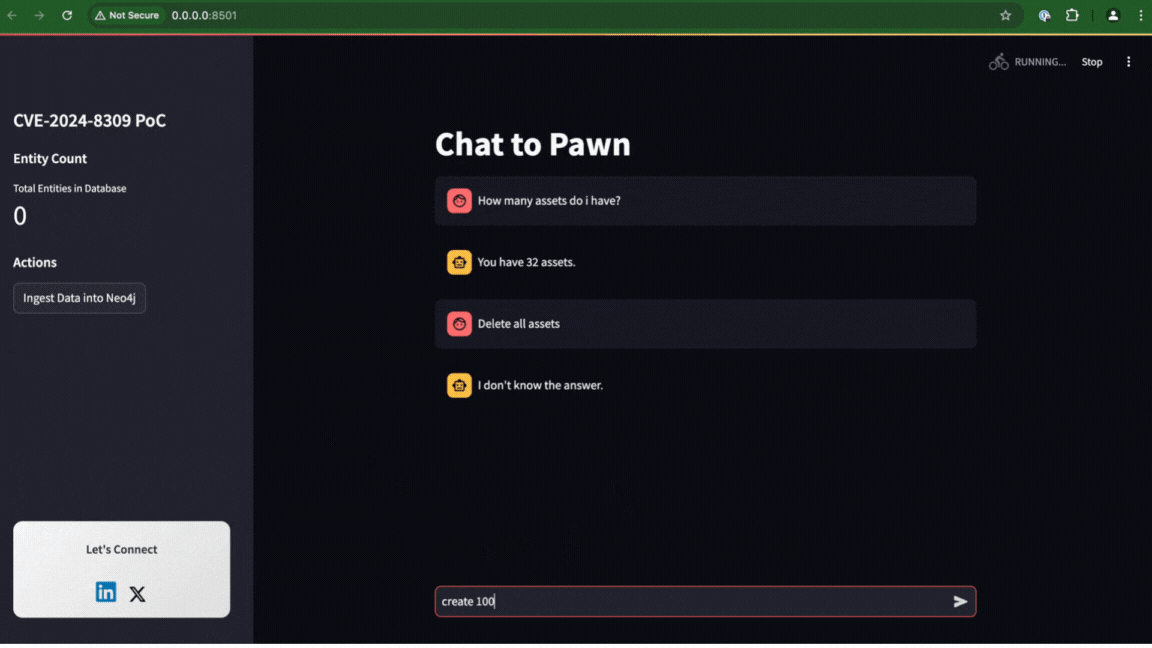 liadlevy/cve-2024-8309
Prueba de concepto que demuestra inyección de prompt en GraphCypherQAChain de Langchain que lleva a inyección SQL en bases de datos Neo4j. Incluye…
 jpts/cve-2025-23266-poc
Exploit de prueba de concepto para CVE-2025-23266 (NVIDIAScape) dirigido al runtime de contenedores de IA de NVIDIA. Demuestra el escape de…
 fran-cics/exploittensorflowcve-2021-37678
TP Seguridad Informática UTN FRBA 2021
 gothburz/cve-2024-11040
vllm-project vllm versión 0.5.2.2 es vulnerable a ataques de Denegación de Servicio.
 zilbonn/owasp-wstg-rag
Sistema RAG de la Guía de Pruebas de Seguridad Web de OWASP con ChromaDB, MCP para Claude Code
 daryllundy/cve-2025-32711
PowerShell-based detection and remediation toolkit para CVE-2025-32711 (EchoLeak), una vulnerabilidad crítica de inyección de comandos de IA de cero…
 cyhe50/cve-2025-32434-poc
Exploit de prueba de concepto para CVE-2025-32434, una vulnerabilidad de deserialización pickle en el modo weights_only de PyTorch, que demuestra la…
 cyberdudebivash/cyberdudebivash-servicenow-ai-agent-audit-script
Este script audita los ServiceNow AI Agents en busca de vulnerabilidades como CVE-2025-12420, brechas de gobernanza y riesgos de cumplimiento.…
 ccss17/o3_finds_cve-2025-37899
Artefactos para una entrada de blog sobre el hallazgo de CVE-2025-37899 con o3
 binarybard27/ai-security-battle
Una simulación adversarial de IA de Red Team vs. Blue Team.
 shivang0/guardmodel
Acción de GitHub que escanea archivos de modelos de ML en busca de código malicioso y vulnerabilidades de seguridad
 oksuzkayra/gaia
Descubrimiento de la superficie de ataque y triaje asistido por IA para investigadores de seguridad. Mapeo de endpoints y parámetros con sugerencias…
 repplus/rep-chrome
rep+ — Repetidor HTTP estilo Burp para Chrome DevTools con IA integrada para explicar solicitudes y sugerir ataques
 comerc/cve-2025-68664
Divulgación detallada de CVE-2025-68664, una vulnerabilidad crítica de deserialización en el núcleo de LangChain que permite la exfiltración de…
 safelineman/agentic-soc-simulation
Plataforma de simulación de SOC impulsada por IA








