Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/beelzebub-labs/beelzebub
Herramientas DefensivasSeguridad de ContenedoresVirtualización de SeguridadSeguridad WebSeguridad de RedesInteligencia de AmenazasDetección de IntrusionesRespuesta a IncidentesSeguridad de APIsSeguridad de IA
GitHub
2.1k20680hace 20 díasRevisado por Kitploit
Compartir
beelzebub-labs/beelzebub

beelzebub

Un framework de runtime de decepción seguro y de bajo código, que aprovecha la IA para la virtualización de sistemas.
Ver RepositorioSitio web

Beelzebub — framework de engaño de código abierto

Beelzebub

Framework de engaño de código abierto.

Despliega señuelos realistas. Observa el comportamiento de los atacantes. Convierte las interacciones en evidencia de seguridad.

Explora la plataforma Beelzebub · Documentación · Inicio rápido

CI Coverage License: GPL v3 Go Reference Mentioned in Awesome Go

Beelzebub ofrece a los equipos de seguridad una forma configurable de estudiar la actividad dirigida a los servicios señuelo. Define el entorno con el que se encuentra un atacante, elige cómo responde y captura la interacción para su investigación. Ejecuta el framework de forma independiente o conéctalo a Beelzebub Platform.

Por qué Beelzebub

  • Despliega señuelos que se adapten a tu entorno. Define servicios, rutas y reglas de respuesta en YAML. Usa manejadores estáticos para un comportamiento predecible o respuestas impulsadas por LLM para interacciones adaptativas. Amplía el runtime con plugins de Go de confianza cuando necesites un comportamiento personalizado.
  • Observa lo que ocurre tras el contacto. Captura evidencia de las interacciones con los señuelos, incluidos comandos, detalles de las solicitudes HTTP y contexto de sesión, según el protocolo. Proporciona a los analistas un registro de la actividad dirigida al servicio para respaldar la investigación.
  • Integra la evidencia en tu flujo de trabajo. Inspecciona los registros localmente, publica eventos estructurados en RabbitMQ o habilita la generación de informes de Beelzebub Platform. Habilita las métricas de Prometheus con core.prometheus.enabled: true para monitorizar la actividad del runtime; de forma predeterminada, el listener de métricas está deshabilitado y no enlaza ningún puerto.

Véalo en acción

Observa cómo un señuelo impulsado por LLM responde a la entrada de un atacante. La demostración ilustra cómo las respuestas generadas pueden mantener una interacción más allá de un conjunto fijo de manejadores de comandos.
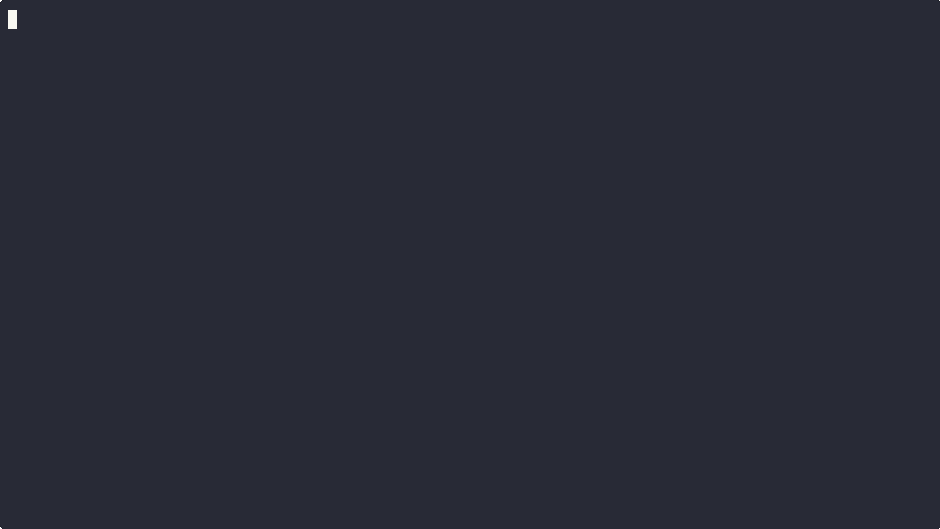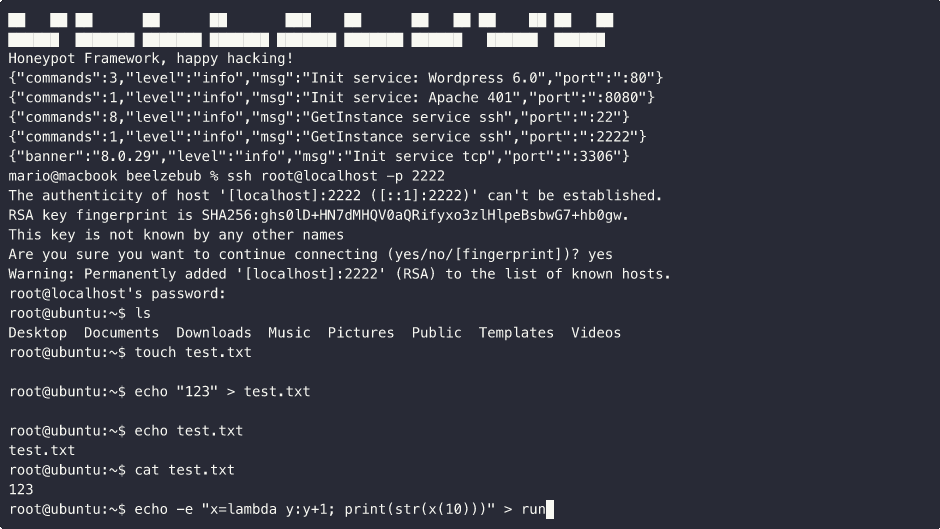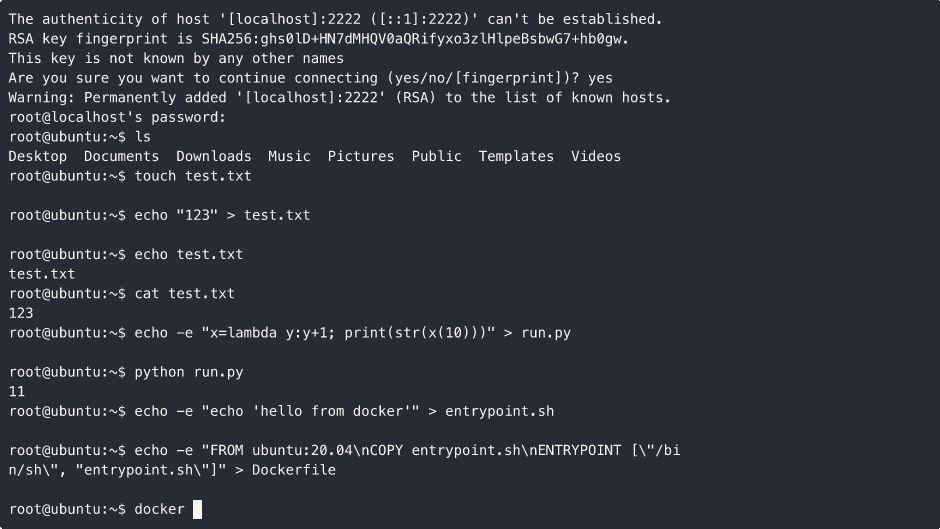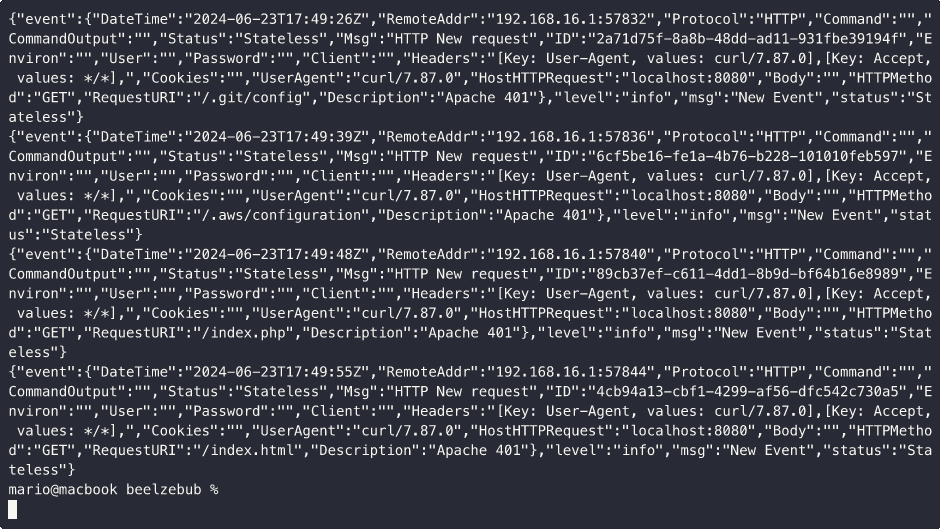
Demostración de un señuelo de Beelzebub impulsado por LLM respondiendo a la entrada de un atacante

Cómo funciona

Las interacciones llegan a los servicios señuelo, reciben respuestas del runtime de Beelzebub y producen eventos de seguridad. La configuración YAML alimenta el runtime mediante validación; los plugins de Go se compilan en el runtime para ampliar servicios y respuestas. Los eventos van a los registros con informes opcionales de RabbitMQ o Platform, mientras que Prometheus expone las métricas por separado.

Define servicios y reglas en YAML, valida la configuración e inicia el runtime. Los plugins de Go de confianza se compilan en el runtime para ampliar servicios y respuestas. Cada servicio gestiona las interacciones entrantes y emite evidencia a través de la salida de eventos configurada. Las respuestas LLM requieren un proveedor configurado; los manejadores estáticos pueden ejecutarse sin uno.

El framework es compatible con SSH, HTTP, TCP, TELNET y MCP. Los señuelos MCP exponen herramientas de cebo que hacen observables las invocaciones sospechosas durante las pruebas controladas de agentes. Pueden aportar evidencia de intentos de inyección de prompts; no garantizan la detección de todos los intentos.

Las opciones de despliegue incluyen un binario local de Go, Docker Compose y Kubernetes con Helm. Consulta la guía de arquitectura para conocer el comportamiento del runtime y los límites de extensión.

Explora los señuelos

Comienza con una de las 18 configuraciones de ejemplo en configurations/services. Abre un archivo YAML para inspeccionar sus reglas y adaptarlo a tu entorno.

CategoríaEjemplos de señuelos
Acceso remotoSSH · SSH (LLM) · TELNET · RDP · VNC
WebWordPress (LLM fallback) · HTTP 401 · HTTP methods · Apache directory maze
Bases de datos y cachésMySQL · PostgreSQL (LLM) · SQL Server · Redis · Memcached
Servicios de redSMB · LDAP
IoTMQTT
Agentes de IAMCP bait tools

Los ejemplos abarcan desde banners y respuestas seleccionadas hasta intercambios interactivos. Los ejemplos LLM requieren un proveedor configurado; WordPress lo usa para su ruta catch-all. Verifique las asignaciones de puertos de su despliegue al habilitar ejemplos adicionales.

Primeros pasos

Necesita Git, un shell y Docker Engine con Compose v2. Utilice un host de laboratorio aislado con autorización para todos los listeners configurados: el instalador inicia un conjunto de servicios de ejemplo, incluidos puertos privilegiados. En Linux puede habilitar host networking; Docker no proporciona aislamiento de red en ese modo.

Utilice credenciales sintéticas y revise la guía de seguridad para producción antes de exponer servicios a internet.

git clone https://github.com/beelzebub-labs/beelzebub.git
cd beelzebub
./install.sh --docker

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →