

LIEF
 lief-project/lief
Plattformübergreifende Bibliothek zum Parsen, Modifizieren und Abstrahieren von ELF-, PE- und MachO-Ausführungsformaten. Unterstützt C++-, Python-…
android-securityembedded-systems-securitystatic-analysis+12
5.5k
lief-project/liefPlattformübergreifende Bibliothek zum Parsen, Modifizieren und Abstrahieren von ELF-, PE- und MachO-Ausführungsformaten. Unterstützt C++-, Python-…
 radareorg/radare2
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset
 frida/frida
Haupt-Repository für das Hosten von Release-Binärdateien
 permissionlesstech/bitchat-android
Dezentrale, verschlüsselte Peer-to-Peer-Messaging-App über Bluetooth-Mesh-Netzwerke. Kein Internet, keine Server oder Telefonnummern erforderlich.…
 ablation-tool/ablation
Reverse-Engineering-Framework mit Disassemblierung, Dekompilierung, Taint-Analyse, Versionsvergleich und semantischer Suche sowie LLM-gesteuerter…
 ironfox-oss/ironfox
Hardened Android web browser forked from Mull/Firefox with privacy-focused patches, anti-fingerprinting, telemetry removal, and secure defaults for…
 amd2g2zz/kunglao-agent
Der Reverse-Engineering-Expertenagent: plant seinen eigenen Analysepfad, leitet jeden Fakt aus Rohdaten ab und konvergiert unter mechanischen…
 ibotpeaches/apktool
Ein Werkzeug zum Reverse Engineering von Android-APK-Dateien.
 nowsecure/r2frida
Radare2 und Frida besser zusammen.
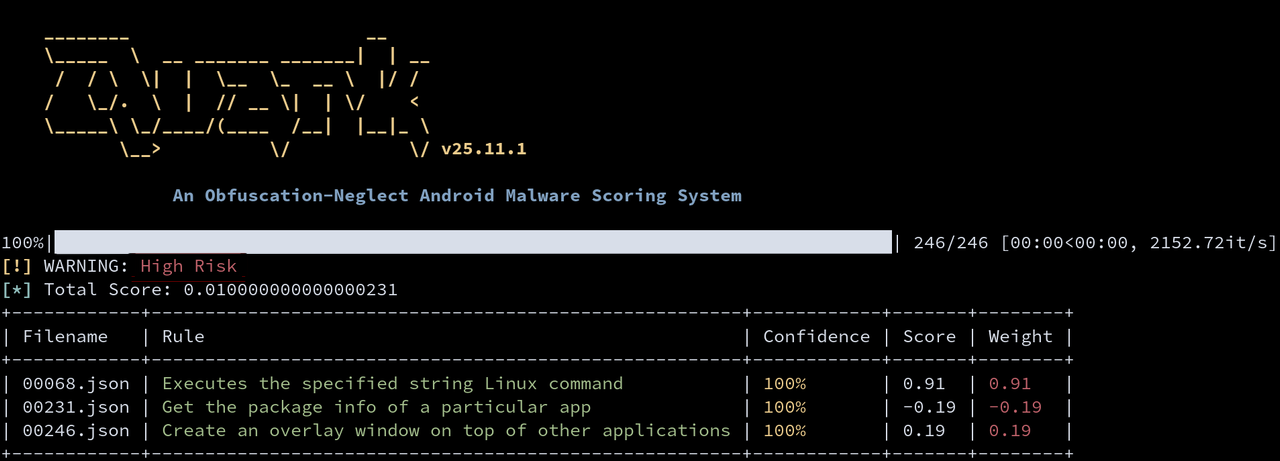 ev-flow/quark-engine
Regelbasierte Android-Malware-Bewertungs-Engine, die APKs mittels statischer und dynamischer Analyse untersucht, um Schwachstellen zu erkennen,…
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 piotr-kniaz/eslockdecryptor
Tool for recovering and decrypting ES File Explorer encrypted files (.eslock)
 bmax121/apatch
Das Patchen des Android-Kernels und des Android-Systems
 ch0pin/medusa
Mobile-Edge-Dynamische Einheitliche Sicherheitsanalyse
 librepods-org/librepods
AirPods befreit aus dem Apple-Ökosystem.
 nationalsecurityagency/ghidra
Ghidra ist ein Software-Reverse-Engineering (SRE)-Framework.
 topjohnwu/magisk
Android-Anpassungssuite mit Root-Zugriff (MagiskSU), systemloser Modulinstallation, Entpacken/Wiederverpacken von Boot-Images und…
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…