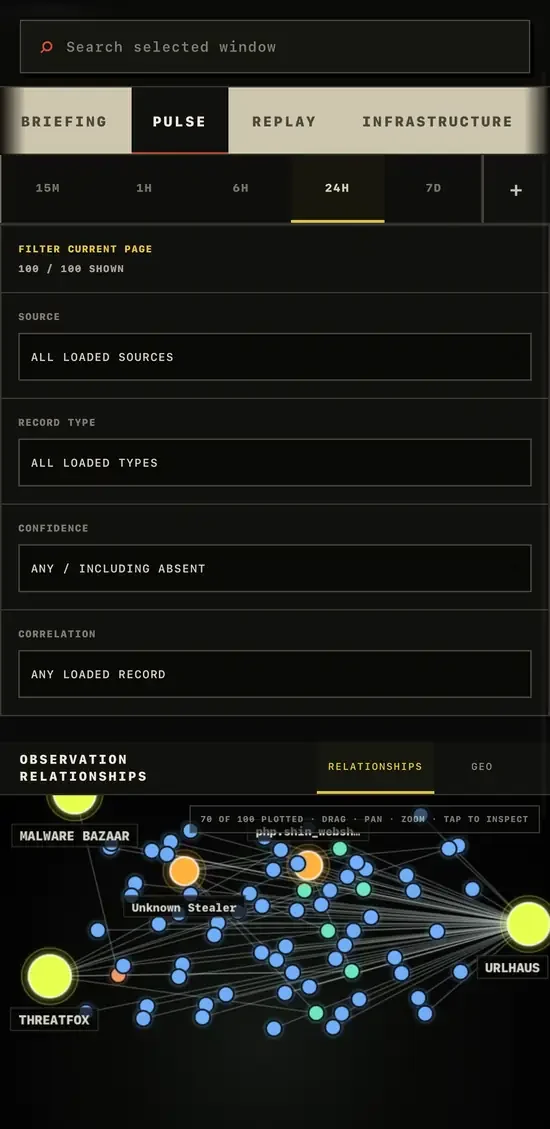
Threat-Intelligence-Observatorium, das CISA-KEV-, ThreatFox-, URLhaus- und MalwareBazaar-Feeds mit Suche, Änderungsverfolgung und STIX/CSV/JSONL-Export aggregiert.

Untersuchen Sie ausgenutzte Schwachstellen und Bedrohungsindikatoren, prüfen Sie deren Quellenbelege und überprüfen Sie beibehaltene Änderungen.
Das Live-Observatory öffnen · KEV-Walkthrough ausprobieren · Quellenabdeckung · Selbst ausführen
Das Observatory vereint CISA KEV, ThreatFox, URLhaus und MalwareBazaar in einem einzigen Analysten-Arbeitsbereich. Nutzen Sie es, um Quelldatensätze zu untersuchen, Quelldaten von Erfassungszeiten zu unterscheiden und begrenzte Ergebnisse des aktuellen Zustands zu exportieren. Fehlende, veraltete, deaktivierte oder nicht verfügbare Daten bleiben sichtbar gekennzeichnet.
Wenn die Sieben-Tage-Ansicht keine Treffer liefert, verwenden Sie CURRENT KEV CATALOG, um einen vorhandenen Eintrag zu untersuchen. Ein erfolgreiches leeres Ergebnis, eine veraltete Quelle und ein nicht verfügbarer Lesezugriff haben unterschiedliche Bedeutungen. Keines davon belegt, dass Ihre Systeme nicht betroffen sind.
Ergebnis: ein quellenbelegter CVE-Datensatz, den Sie untersuchen und referenzieren können, mit sichtbarer Datumsgrundlage und Erfassungsgrenzen. Dieser Workflow stellt nicht fest, ob Ihre eigenen Assets anfällig sind.
Der Export ist ein separater Workflow. Beginnen Sie in Pulse, Infrastructure, URLs oder Malware, wählen Sie ein Zeitfenster und wenden Sie die verfügbare Suche oder Filter an. Wählen Sie dann Export, prüfen Sie die Quellenauswahl und die Zähler der sichtbaren Seite, wählen Sie JSONL, CSV, STIX 2.1, entschärften Text oder ein Manifest und laden Sie das Ergebnis herunter.
Exporte umfassen die geladene Seite, nachdem die ausgewählte Richtlinie angewendet wurde. Prüfen Sie die Zähler für ausgegebene und nicht unterstützte Einträge. Die KEV-Filter des dedizierten Exploited-Arbeitsbereichs werden nicht direkt in den Export übernommen.
Der aktuelle Quellenzustand, Ereignisse materieller Änderungen und Abruf-Telemetrie bleiben getrennt. Die Oberfläche ersetzt niemals durch Demo-Datensätze oder abgeleitete Zuordnungen. Die Erfassung erfolgt bedarfsgesteuert; diese Bereitstellung erhebt keinen Anspruch auf kontinuierliche Überwachung.
Die Implementierung und die Einschränkungen sind unten dokumentiert, einschließlich Quellenabdeckung, Aufbewahrung, Provenienz und Export-Semantik.
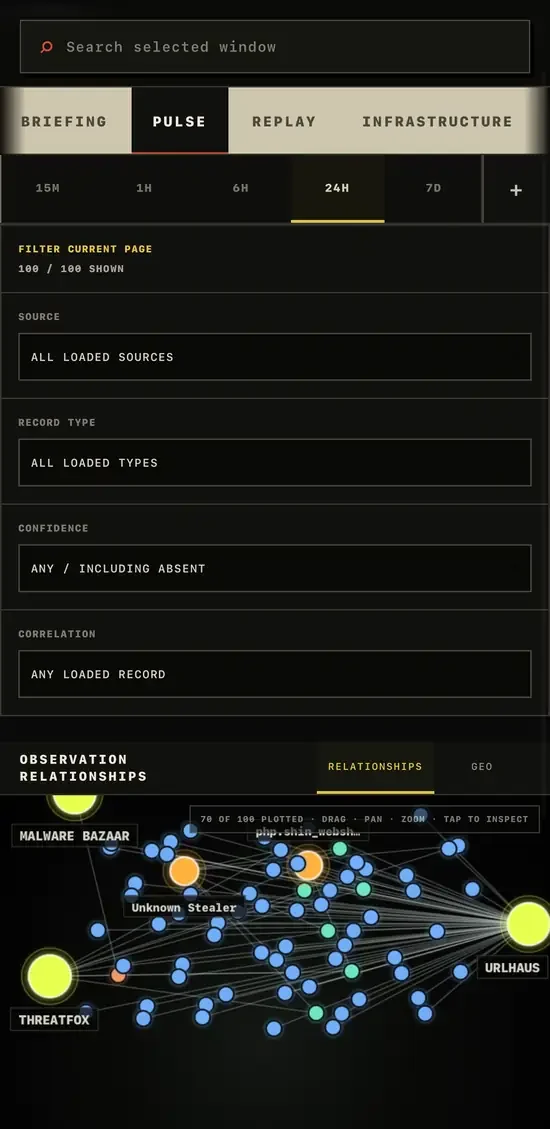
Pulse — quellenübergreifende Beziehungen, Quellenzustand und Analyse des aktuellen Zustands.
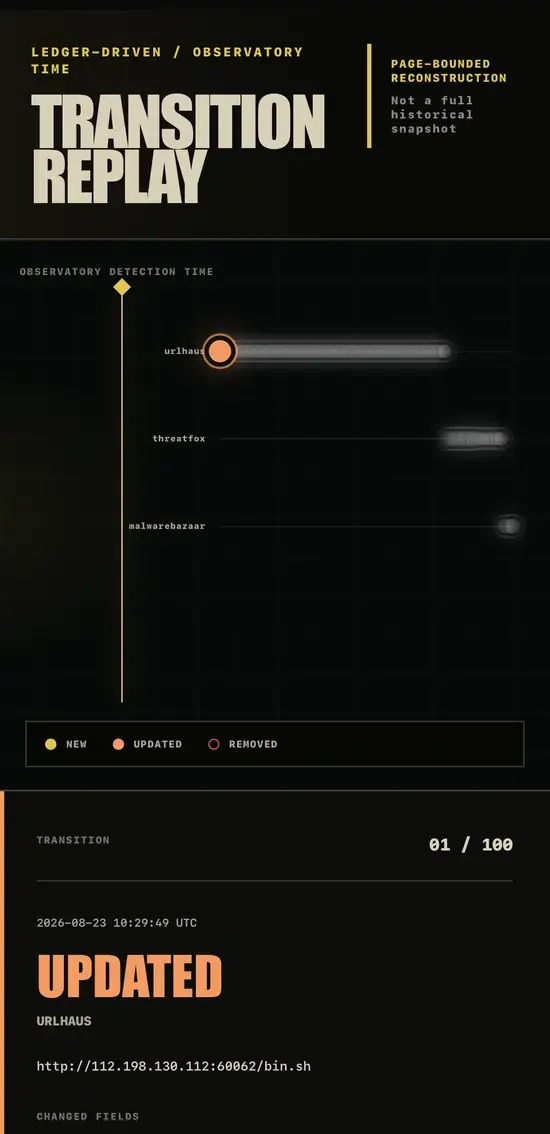
Replay — seitengebundene Rekonstruktion der beibehaltenen Übergänge NEW, UPDATED und REMOVED.
Weitere Live-Oberflächen umfassen eine ungefähre Geografie der Infrastruktur öffentlicher IPs sowie Erstanbieter-Belegansichten für URLhaus / MalwareBazaar. Diese Oberflächen werden in dieser README bewusst nicht durch Platzhalter- oder duplizierte Screenshots dargestellt.
Produktionsaufnahmen sind quellengetreue Screenshots aus dem Live-Observatory v1.2.0. Sie sind für die Präsentation zugeschnitten und in der Größe angepasst/komprimiert; angezeigte Belege, Zeitstempel, Zähler, IOC-Werte und Oberflächenzustände werden nicht neu generiert oder ersetzt.
Der Produktions-Worker wird von Cloudflare D1 unterstützt. Feed-Anmeldedaten bleiben ausschließlich serverseitige Cloudflare-Worker-Secrets und werden niemals im Browser benötigt.
1.2.222.13.0 oder neuerDiese Bereitstellung läuft im Modus demand-driven. Das Repository zielt nun direkt auf standardmäßige Cloudflare Workers ab; geplante Trigger sind in v1.2.2 bewusst nicht aktiviert, sodass die Anwendung keine kontinuierliche Erfassung beansprucht. Ein zukünftiger Scheduler kann dieselbe Operation runIngestionCycle() nach separater Korrektheits- und Betriebsverifikation aufrufen.
Der Browser stellt bei der ersten Nutzung und anschließend alle fünf Minuten, solange er geöffnet ist, eine explizite begrenzte Wartungsanfrage:
POST /api/ingest
        ↓
runIngestionCycle()
        ↓
configuration → TTL → backoff → D1 lease → fetch → normalize → validate
        ↓
snapshot cache + current observations + material events + cycle statistics
Gewöhnliche Lesevorgänge sind getrennt und lokal:
GET /api/observations → D1 current state, scoped before pagination
GET /api/search       → D1 current state, scoped before pagination
GET /api/kev          → D1 current CISA catalog
GET /api/events       → D1 material change ledger
GET /api/geo          → local observations + bounded cached IP enrichment
Keine dieser GET-Routen ruft einen Quelladapter auf. Falls dieses Projekt später einen wirklich unterstützten Scheduler erhält, kann dieser dieselbe runIngestionCycle()-Operation aufrufen, ohne eine zweite Refresh-Implementierung zu schaffen.
| Quelle | Anmeldedaten | TTL | Tatsächliche Abdeckung |
|---|---|---|---|
| CISA KEV | Keine | 30 Minuten | Vollständiger aktueller validierter Katalog |
| ThreatFox | THREATFOX_AUTH_KEY | 15 Minuten | Angefordertes 24-Stunden-IOC-Fenster |
| URLhaus | URLHAUS_AUTH_KEY | 15 Minuten | Die neuesten 500 vom Recent-Endpoint zurückgegebenen Datensätze |
| MalwareBazaar | MALWAREBAZAAR_AUTH_KEY | 15 Minuten | Die neuesten 100 vom Endpoint zurückgegebenen Metadatensätze |
Die Abdeckung wird pro Quelle angezeigt. Begrenzte APIs werden niemals als vollständige Kataloge dargestellt.
Die DB-Bindung verwaltet getrennte Datensätze:

