 #1
Tools zum Konsumieren, Aggregieren und Analysieren externer Bedrohungsfeeds aus verschiedenen Quellen.
Kitploit empfohlen
 the-art-of-hacking/h4cker
Kuratierte Sammlung von Cybersicherheits-Ressourcen, Laboren und Schulungsmaterialien zu den Themen Ethical Hacking, Penetrationstests,…
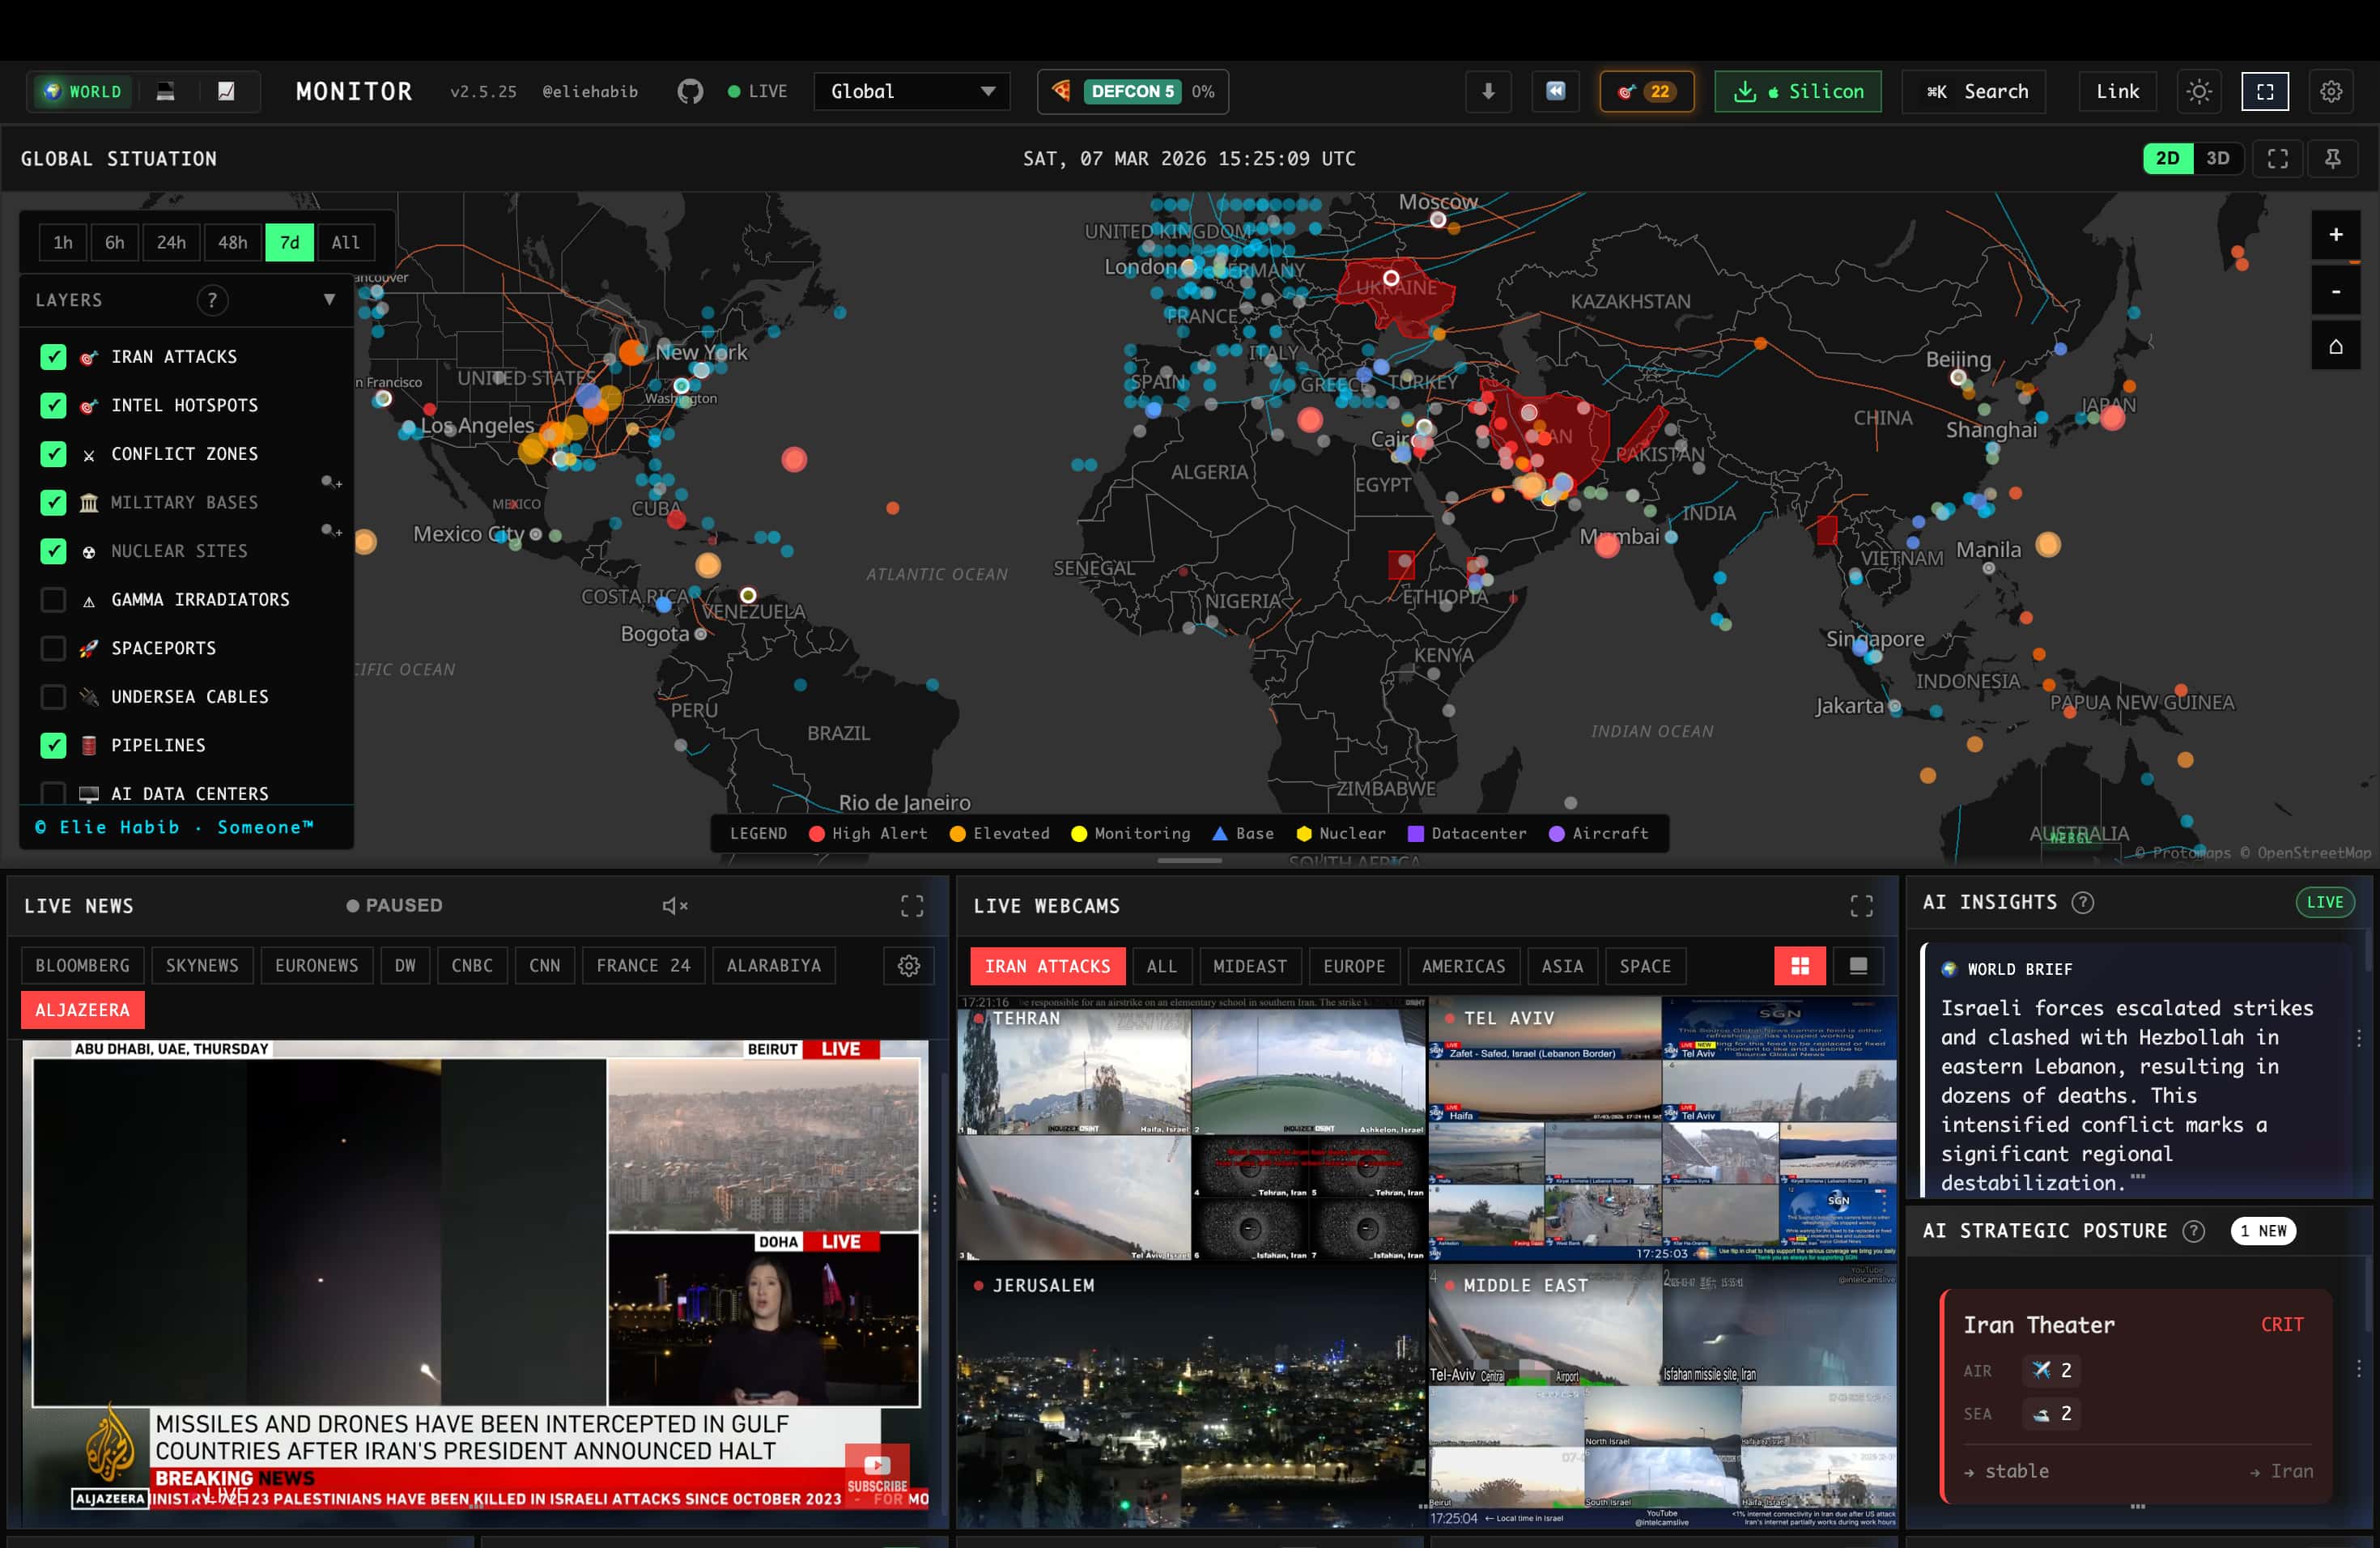 koala73/worldmonitor
Real-time global intelligence dashboard. AI-powered news aggregation, geopolitical monitoring, and infrastructure tracking in a unified situational…
 jivoi/awesome-osint
😱 Eine kuratierte Liste erstaunlich großartiger OSINT
 hslatman/awesome-threat-intelligence
Kuratiertes Verzeichnis von Threat-Intelligence-Quellen, Feeds, Frameworks, Tools und Forschung für SOC/CTI-Teams – inklusive IOCs,…
 fastfire/deepdarkcti
Sammlung von Cyber-Threat-Intelligence-Quellen aus dem Deep und Dark Web
 sigmahq/sigma
Haupt-Sigma-Regel-Repository
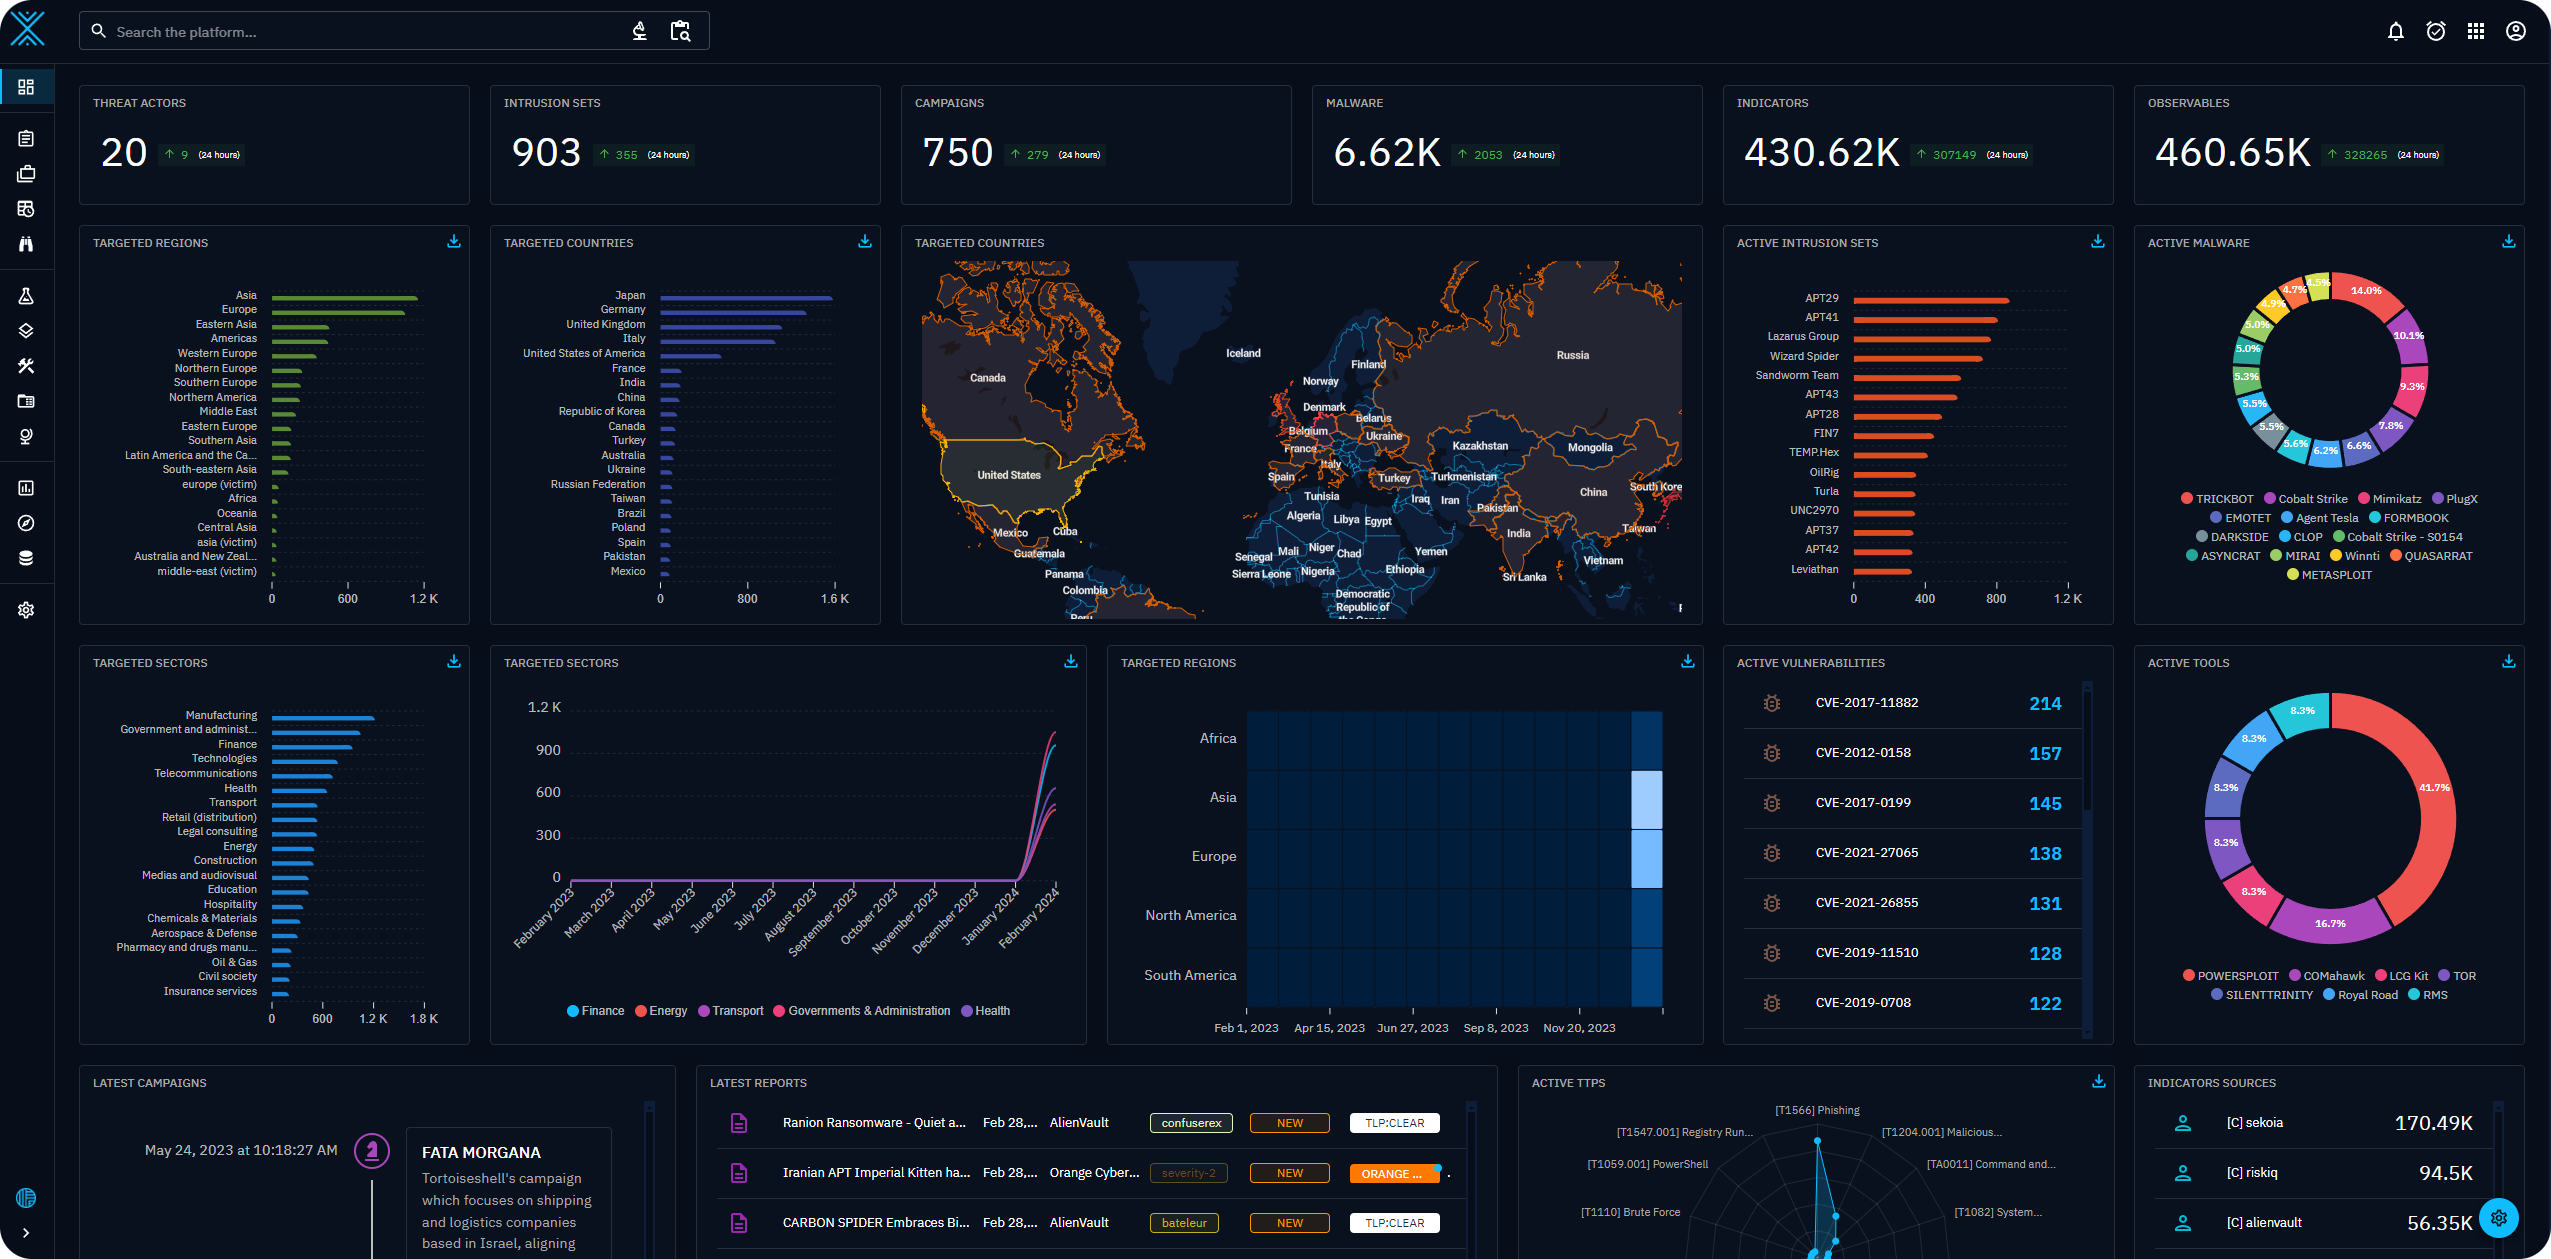 opencti-platform/opencti
Offene Plattform für Cyber-Bedrohungsinformationen
 crowdsecurity/crowdsec
Open-Source-IDS/IPS- und WAF-Engine, die Protokolle und HTTP-Anfragen analysiert, um bösartige IPs zu erkennen und zu blockieren. Dabei wird eine…
 simplifaisoul/osiris
Open-Source-Plattform für globale Aufklärung – Echtzeit-OSINT-Dashboard – Eine Palantir-Alternative – …
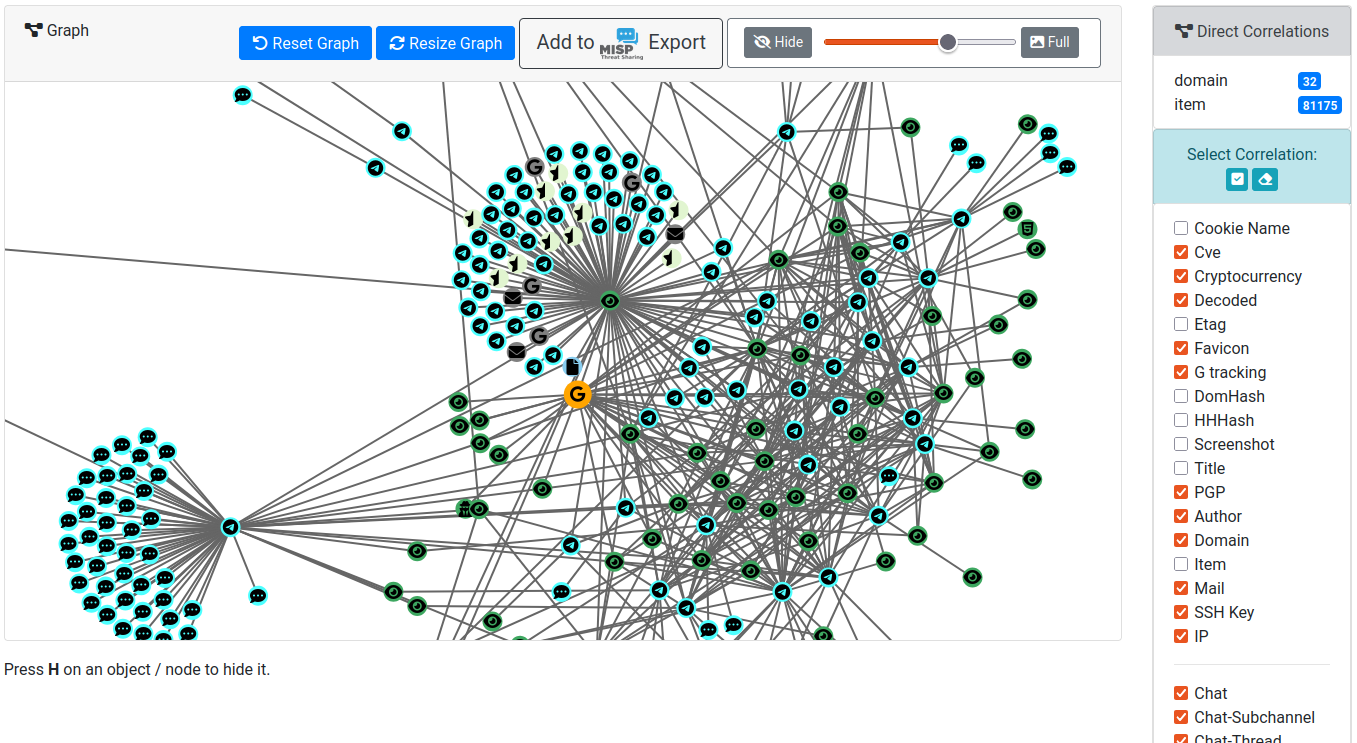
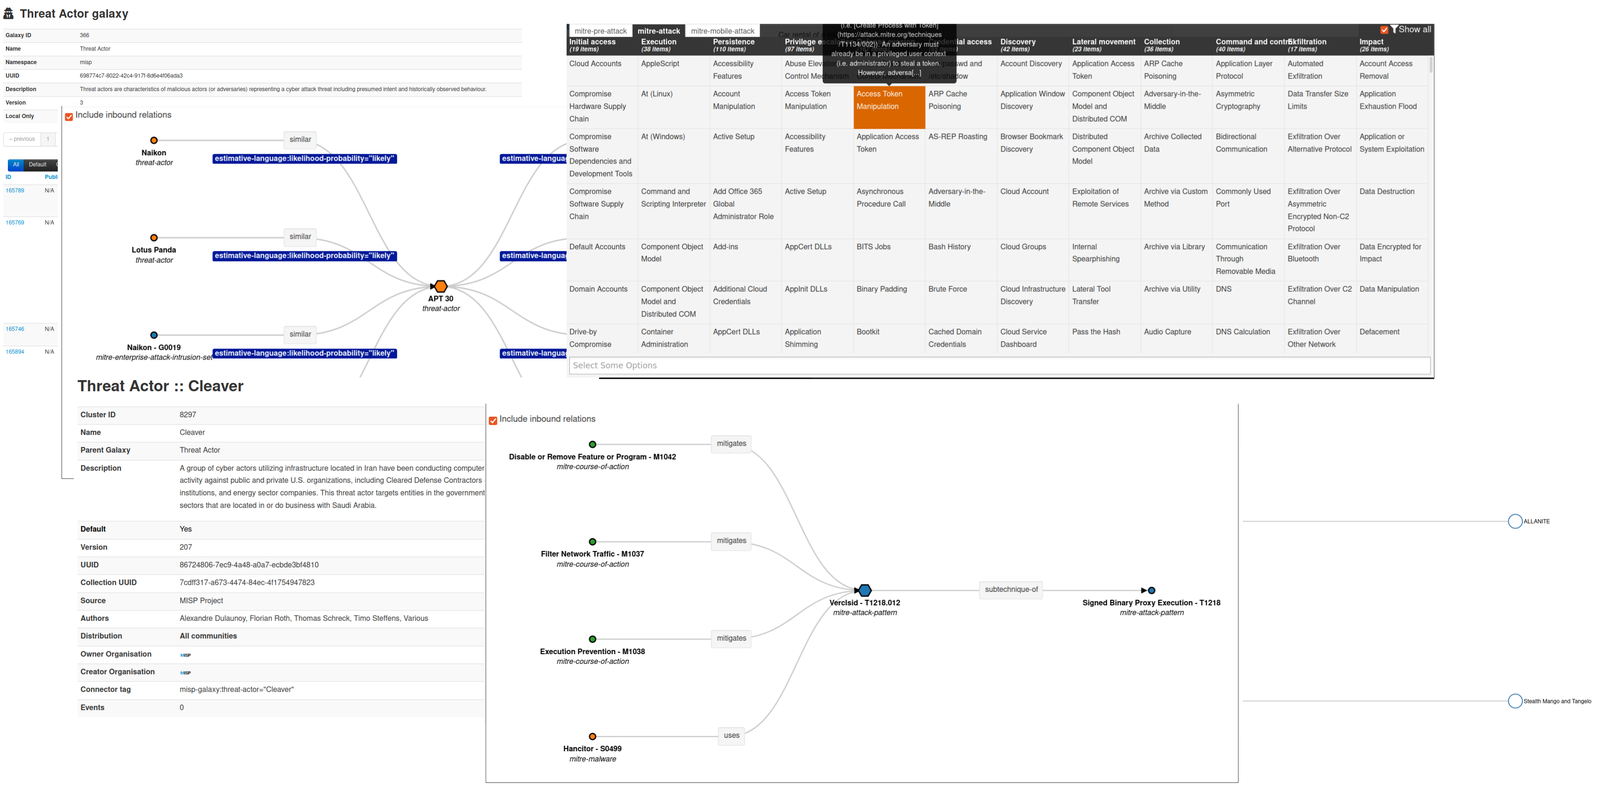
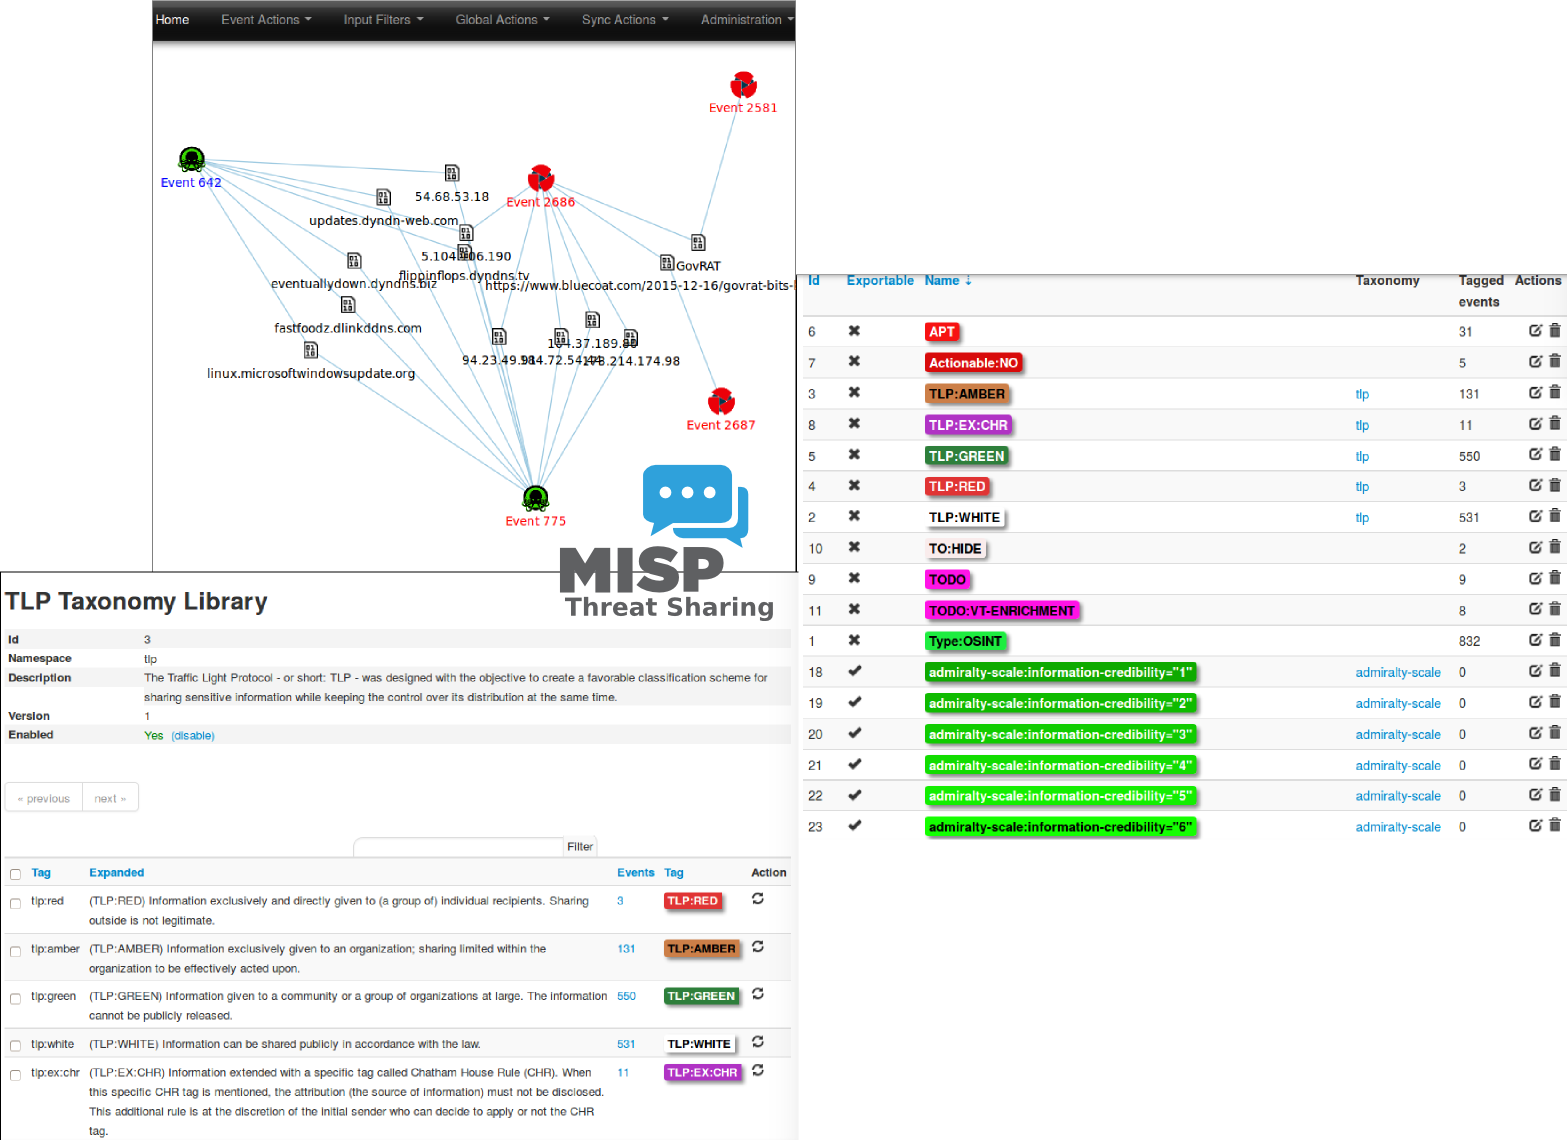
misp/mispMISP (Kernsoftware) – Open-Source-Plattform für Threat Intelligence und Informationsaustausch
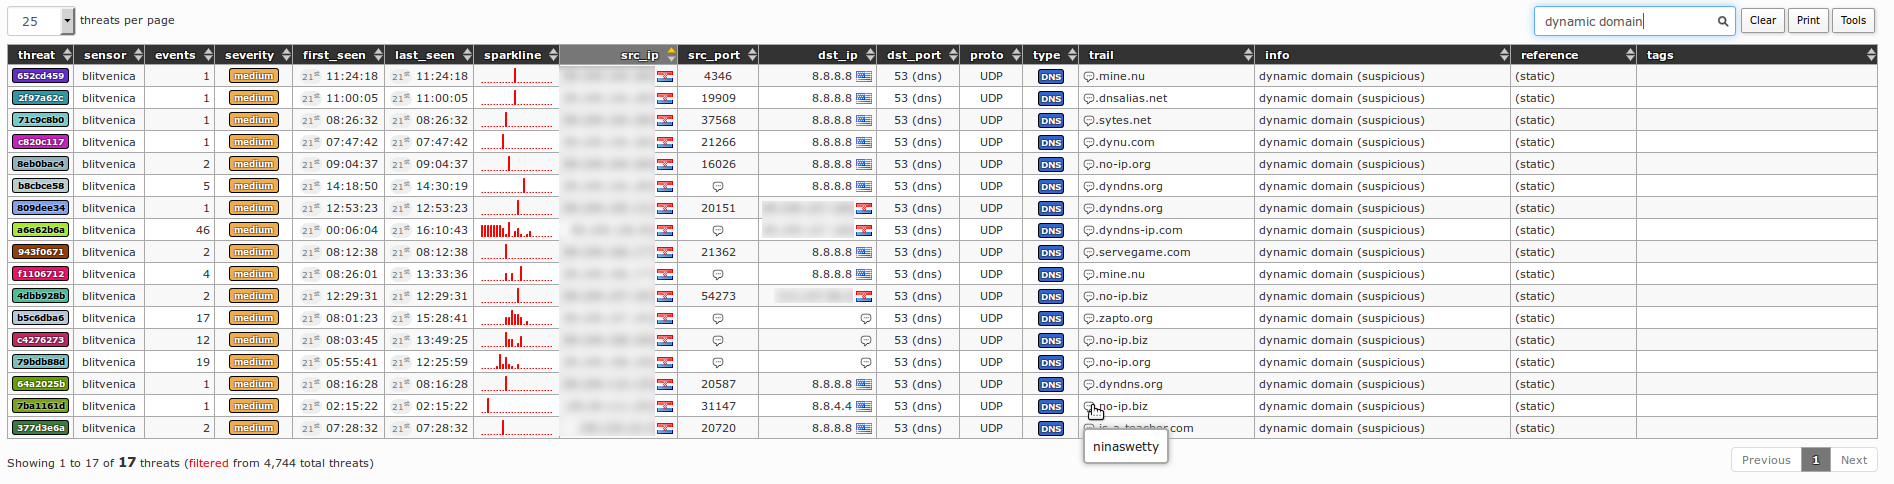 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
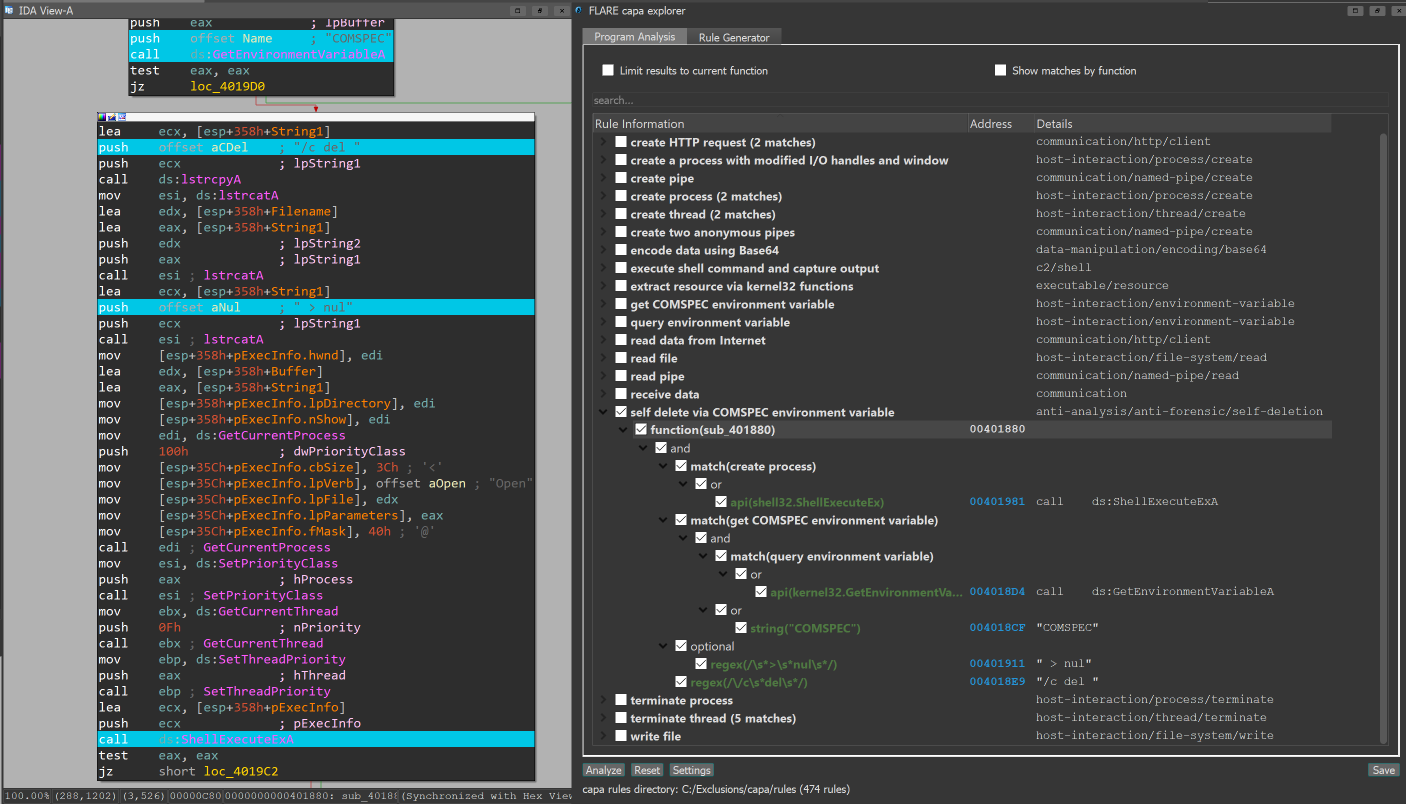 mandiant/capa
Regelbasiertes statisches und dynamisches Analyse-Tool, das Fähigkeiten in PE-, ELF-, .NET- und Shellcode-Dateien identifiziert und sie MITRE…
 neo23x0/signature-base
YARA-Signatur- und IOC-Datenbank für meine Scanner und Werkzeuge
 intelowlproject/intelowl
Skalierbare Bedrohungsinformationsplattform, die beobachtbare Elemente und Dateien mit über 200 Analyseprogrammen anreichert, mit integrierter GUI,…
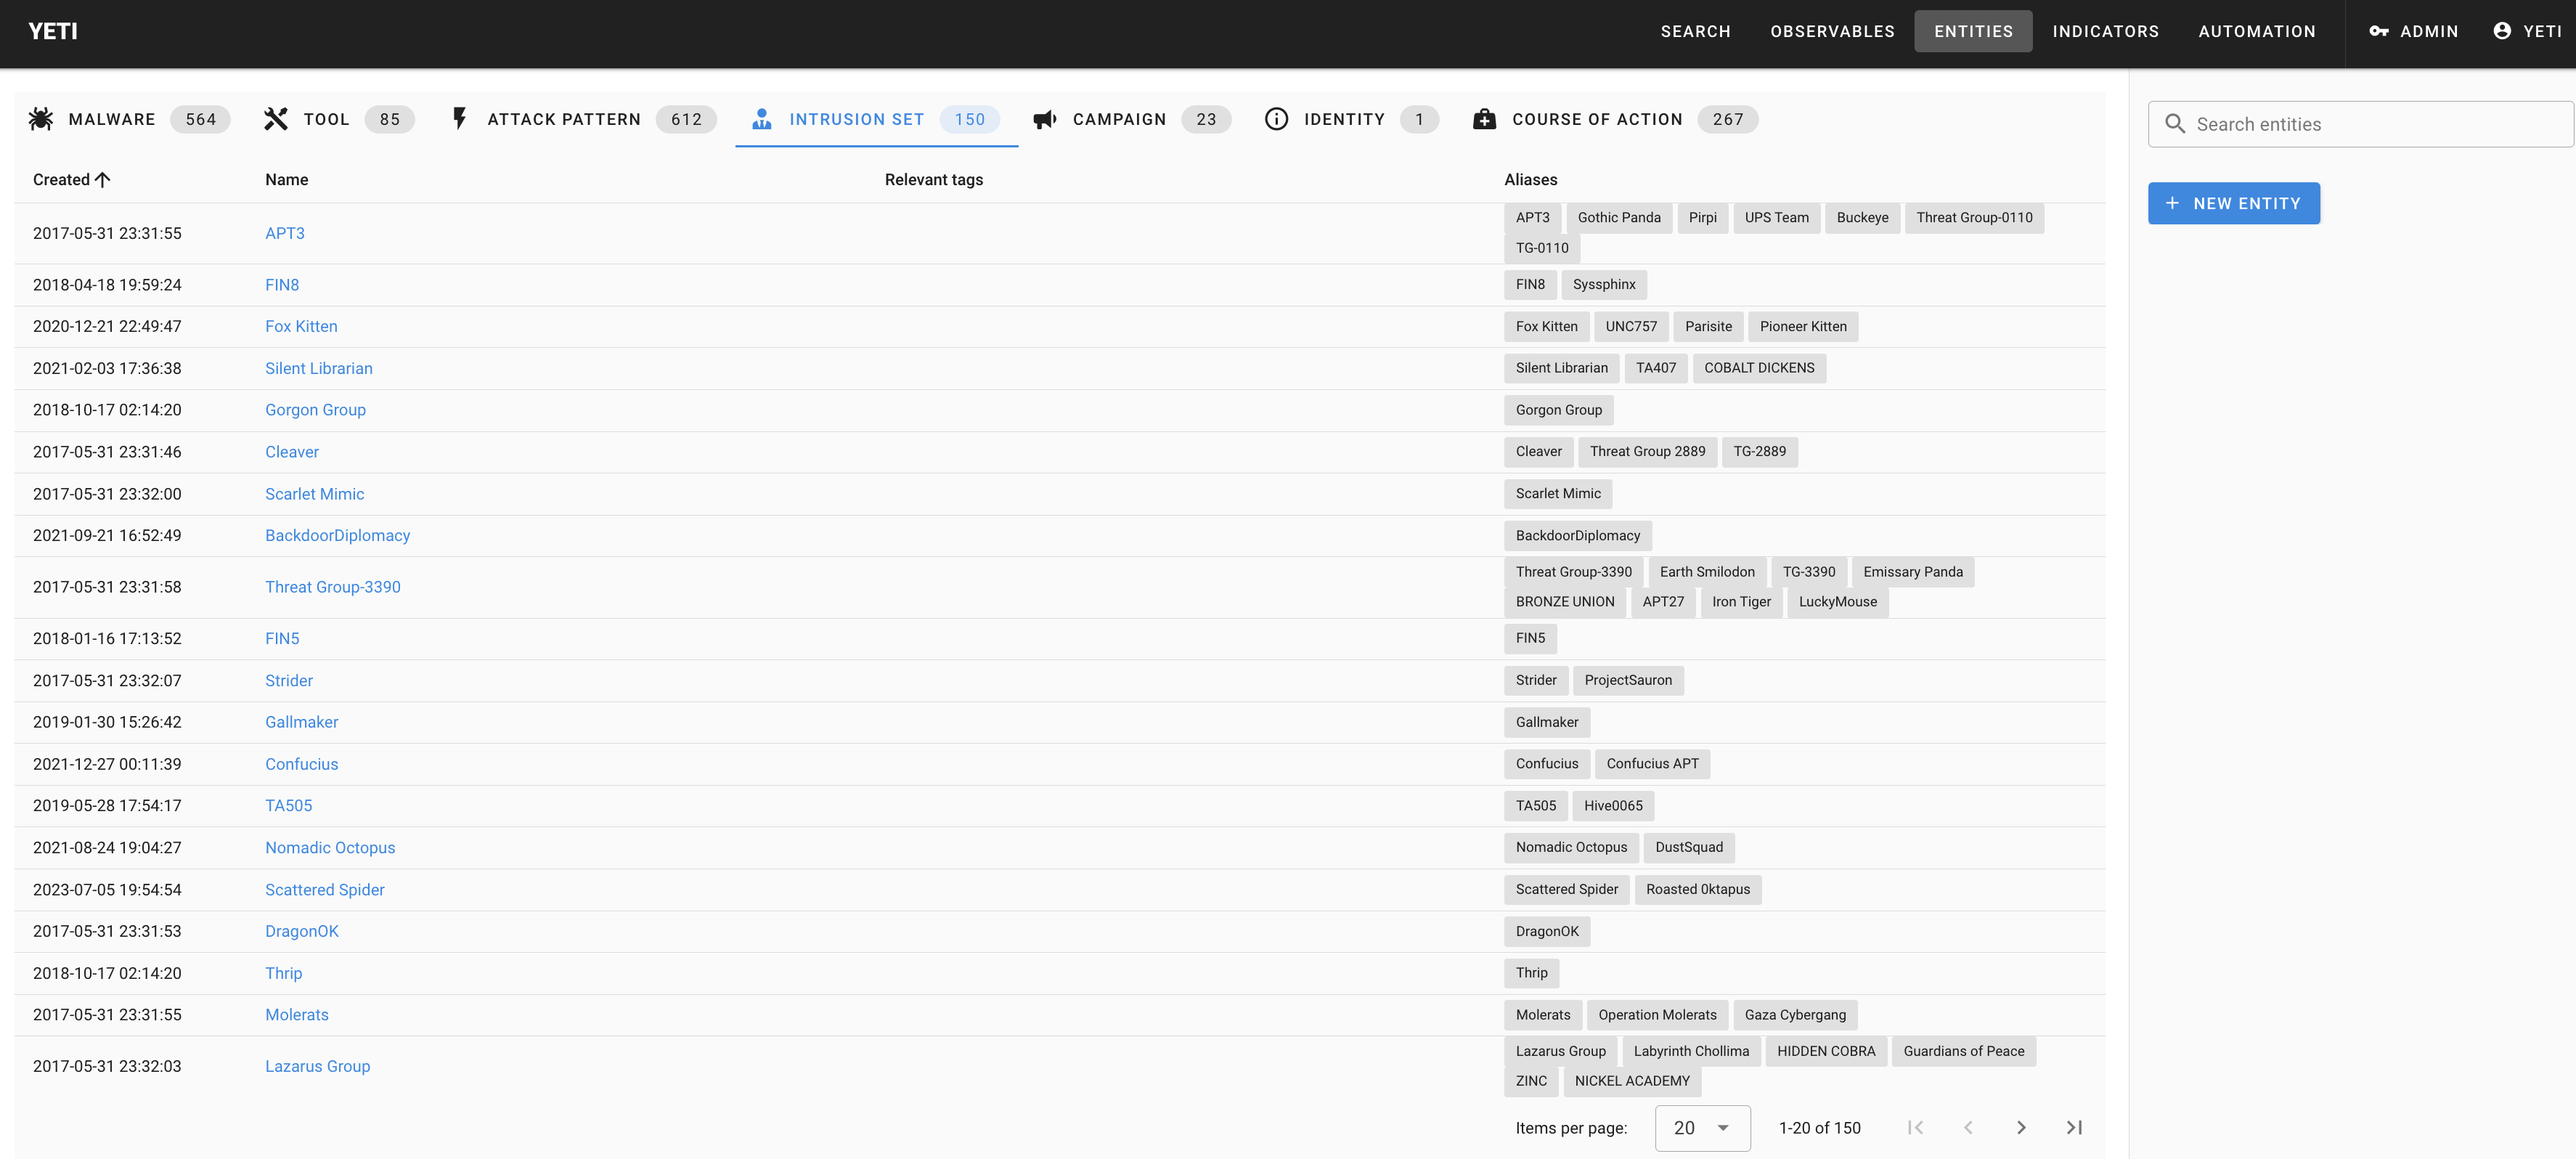 yeti-platform/yeti
Ihre tägliche Bedrohungsintelligenz
 cve-search/cve-search
Lokale CVE/CPE-Schwachstellendatenbank mit Suche, Bewertung, Weboberfläche und API für die Offline-Schwachstellenanalyse und -verwaltung.
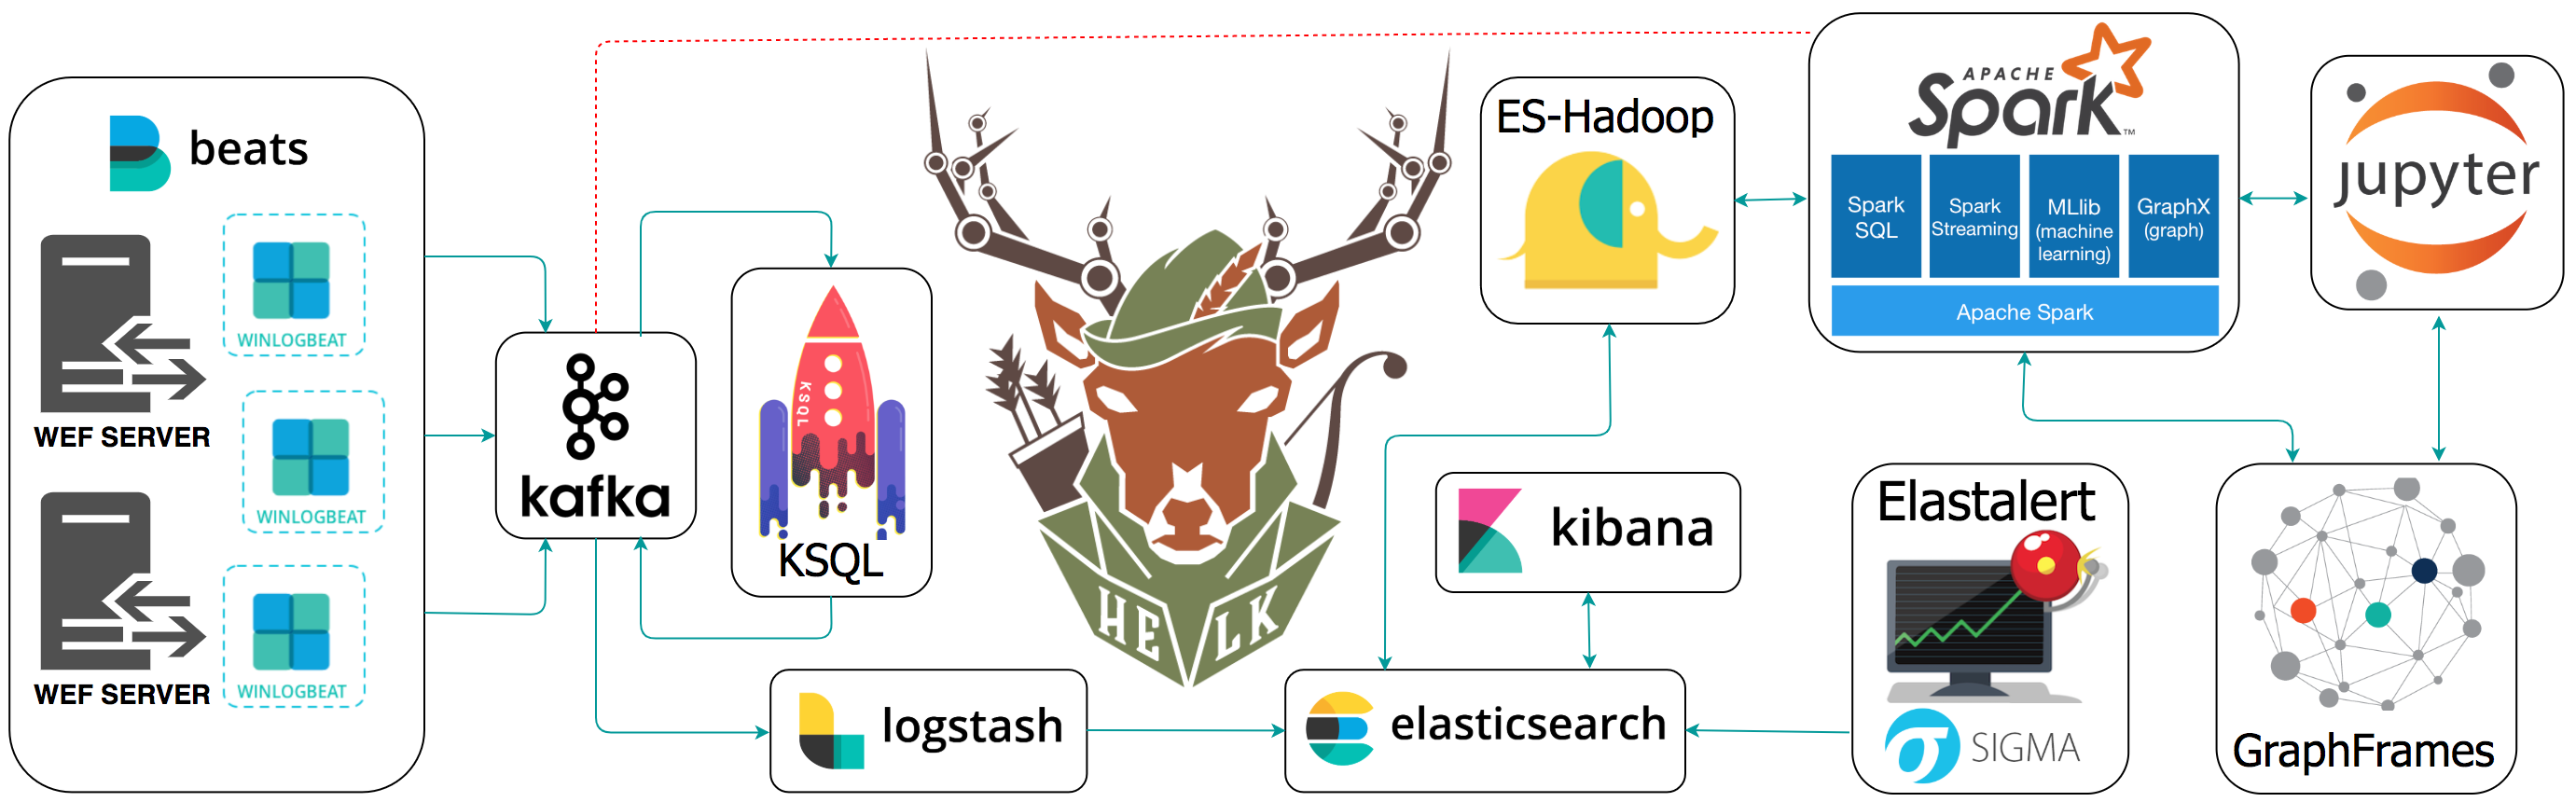
 mthcht/awesome-lists
Kuratierte Sammlung von Threat-Intelligence-Feeds, IoC-Listen, YARA-Regeln und DFIR-Tool-Referenzen für SOC/CERT/CTI-Erkennung und Incident Response.