
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
RedGuard — C2-Front-Flusskontroll-Tool mit JA3/JARM-Fingerabdruck-Randomisierung, Domain-Fronting, malleable C2 Profilvalidierung und IP-Whitelisting, um Blue Teams, AVs, EDRs und Cyberspace-Kartierung zu umgehen. | Kitploit
Tools/GitHubGitHub/wikiz/redguard
IDS/IPS-UmgehungCommand and ControlRed Teaming
GitHubwikiz/redguard

RedGuard

C2-Front-Flusskontroll-Tool mit JA3/JARM-Fingerabdruck-Randomisierung, Domain-Fronting, malleable C2 Profilvalidierung und IP-Whitelisting, um Blue Teams, AVs, EDRs und Cyberspace-Kartierung zu umgehen.

Repository anzeigen
1.6k21231vor 2 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

RedGuard - Hervorragendes C2 Front Flow Control Werkzeug

GitHub stars GitHub issues GitHub release


Englisch | 中文文档

1653117445(1).png

0x00 Einführung

Was ist RedGuard

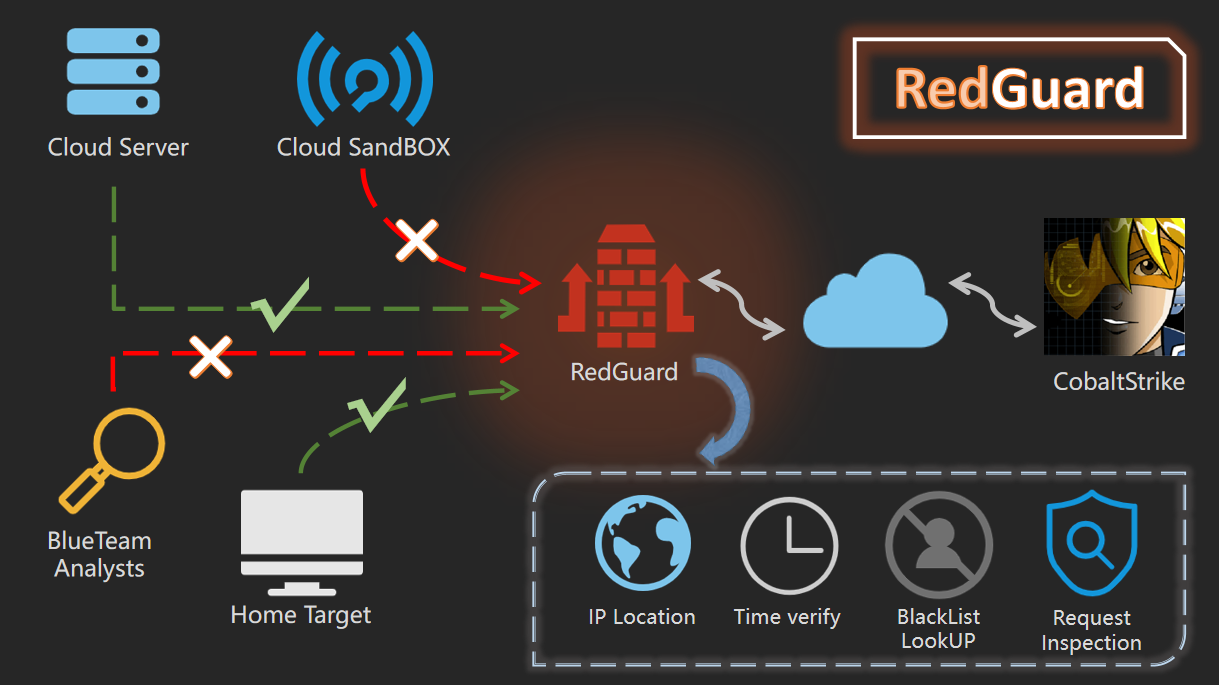
RedGuard, ein abgeleitetes Tool, das auf Command and Control (C2) front flow control Technologie basiert, hat ein leichteres Design, effiziente Traffic-Interaktion und zuverlässige Kompatibilität mit der Entwicklung in der Go-Programmiersprache.Da Cyberangriffe sich ständig weiterentwickeln , werden die Übungen von Red und Blue Teams zunehmend komplexer, RedGuard wurde entwickelt, um eine bessere C2-Kanal-Verstecklösung für das Red Team bereitzustellen, die die Flusskontrolle für den C2-Kanal bereitstellt, den "bösartigen" Analyseverkehr blockiert und die gesamte Angriffsaufgabe besser abschließt.

RedGuard ist ein C2 Front Flow Control Tool, das Blue Team, AVS, EDR, Cyberspace Search Engine Erkennungen vermeiden kann.

Wann wird RedGuard verwendet?

  • In der offensiven und defensiven Übung analysieren die Ermittler, die eine Cyber-Zuordnung versuchen, den mit den Angreifern verbundenen C2-Verkehr mithilfe der Situationsbewusstseinsplattform
  • Verhindern Sie die Analyse von Malware-Beispielen, indem Sie Cloud-Sandboxes basierend auf JA3-Fingerabdruckbibliotheken identifizieren
  • Blockieren Sie bösartige Anfragen, um Wiederholungsangriffe durchzuführen und Verschleierung online zu erreichen
  • Schränken Sie Zugriffsanfragen durch Whitelisting ein, falls die IP des verbindenden Servers angegeben ist
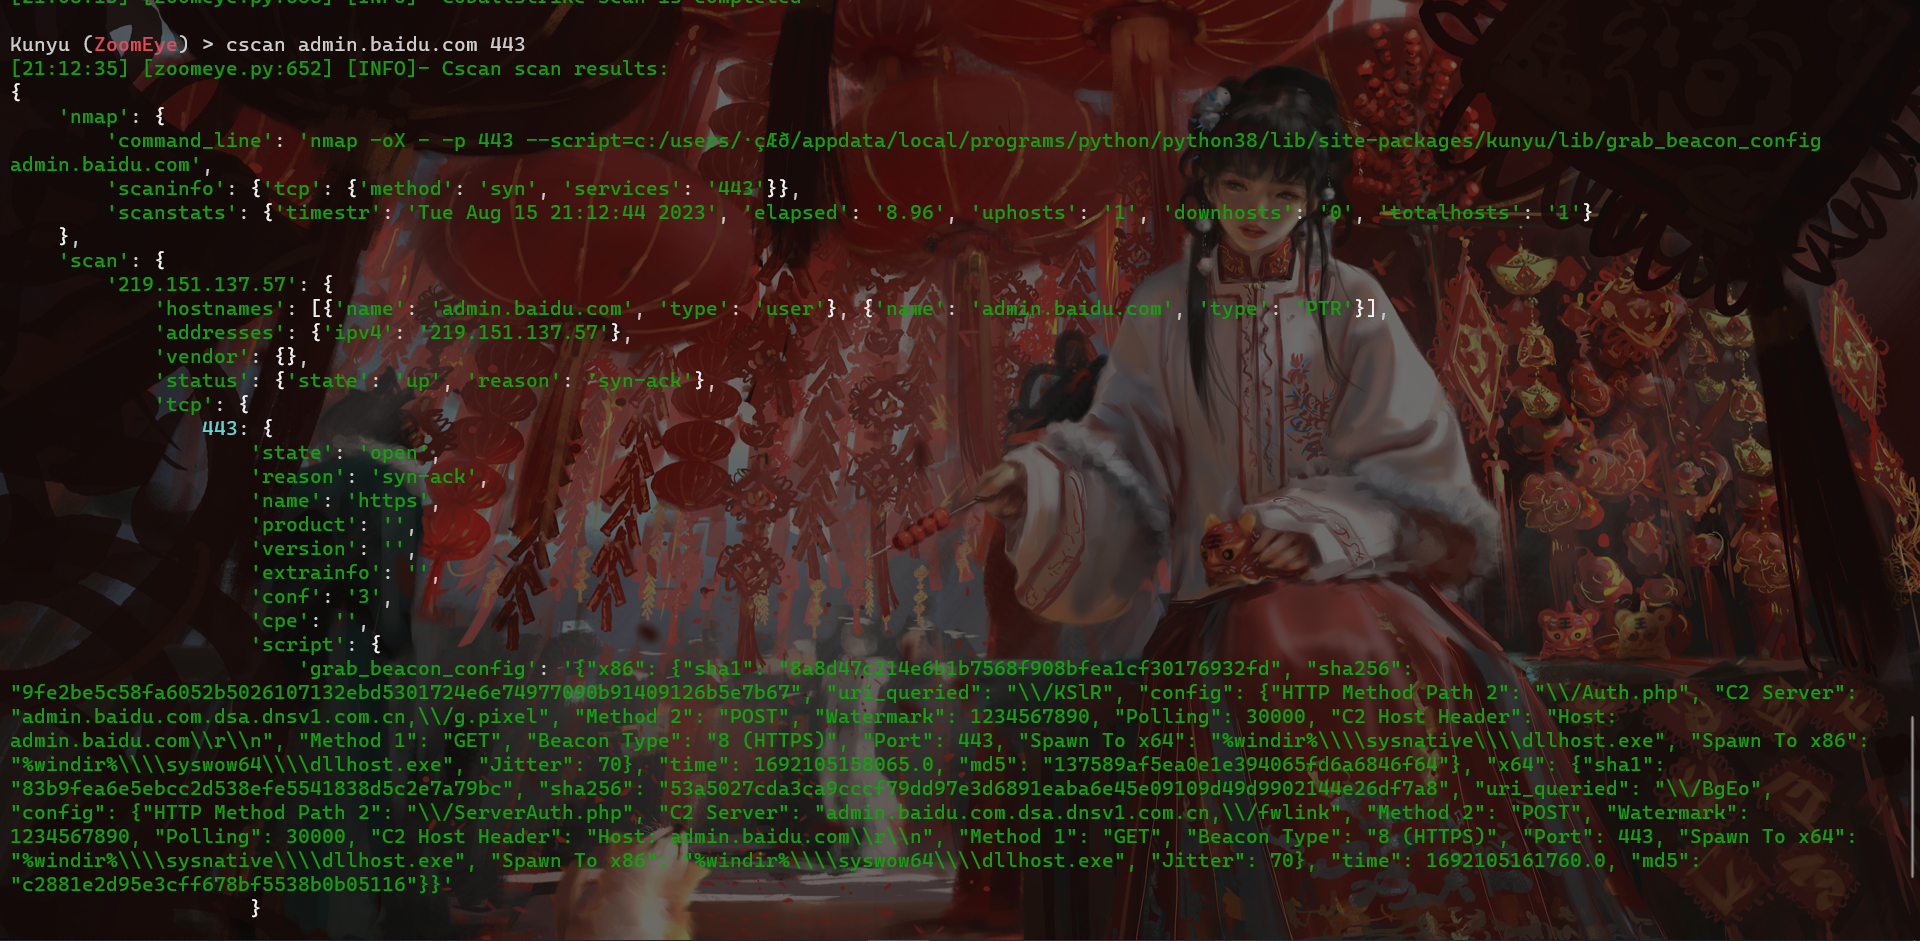
  • Verhindern Sie das Scannen und Identifizieren von C2-Einrichtungen durch Cyberspace-Kartierungstechnologie und leiten Sie den Verkehr von Scan-Sonden um oder fangen Sie ihn ab
  • Unterstützt Front-Flow-Control für mehrere C2-Server und kann Domain-Fronting, Load-Balancing-Verbindung realisieren, um einen versteckten Effekt zu erzielen
  • Kann regionale Host-Verbindungsbeschränkung gemäß der Zuordnung der IP-Adresse durch Anfordern der IP-Reverse-Lookup-API-Schnittstelle durchführen
  • Lösen Sie starke Merkmale der stufenweisen Checksum8-Regel-Pfad-Parsing ohne Änderung des Quellcodes.
  • Analysieren Sie das Rückverfolgbarkeitsverhalten des Blue Teams durch Abfangprotokolle von Zielanfragen, die verwendet werden können, um Peer-Verbindungsereignisse/-probleme zu verfolgen
  • Mit der Fähigkeit, den Zeitraum für die rechtmäßige Interaktion von Beispielen anzupassen, um die Funktion zu realisieren, nur während der Arbeitszeit Traffic-Interaktion durchzuführen
  • Malleable C2 Profile Parser, der eingehende HTTP/S-Anfragen streng gegen das malleable Profil validieren und ausgehende Pakete bei Verstoß verwerfen kann (unterstützt Malleable Profiles 4.0+)
  • Eingebaute Blacklist von IPV4-Adressen für eine große Anzahl von Geräten, Honeypots und Cloud-Sandboxes, die mit Cybersicherheitsanbietern verbunden sind, um Weiterleitungsanfrageverkehr automatisch abzufangen
  • SSL-Zertifikatinformationen und Weiterleitungs-URLs, die über benutzerdefinierte Tools mit Beispielen interagieren können, um die feste Signatur des Tool-Verkehrs zu vermeiden
  • ..........

0x01 Installation

Sie können die kompilierte Version direkt herunterladen und verwenden, oder Sie können das Go-Paket remote herunterladen, um es unabhängig zu kompilieren und auszuführen.```bash git clone https://github.com/wikiZ/RedGuard.git cd RedGuard

You can also use upx to compress the compiled file size

go build -ldflags "-s -w" -trimpath

Give the tool executable permission and perform initialization operations

chmod +x ./RedGuard&&./RedGuard

# 0x02 Konfigurationsbeschreibung

## Initialisierung

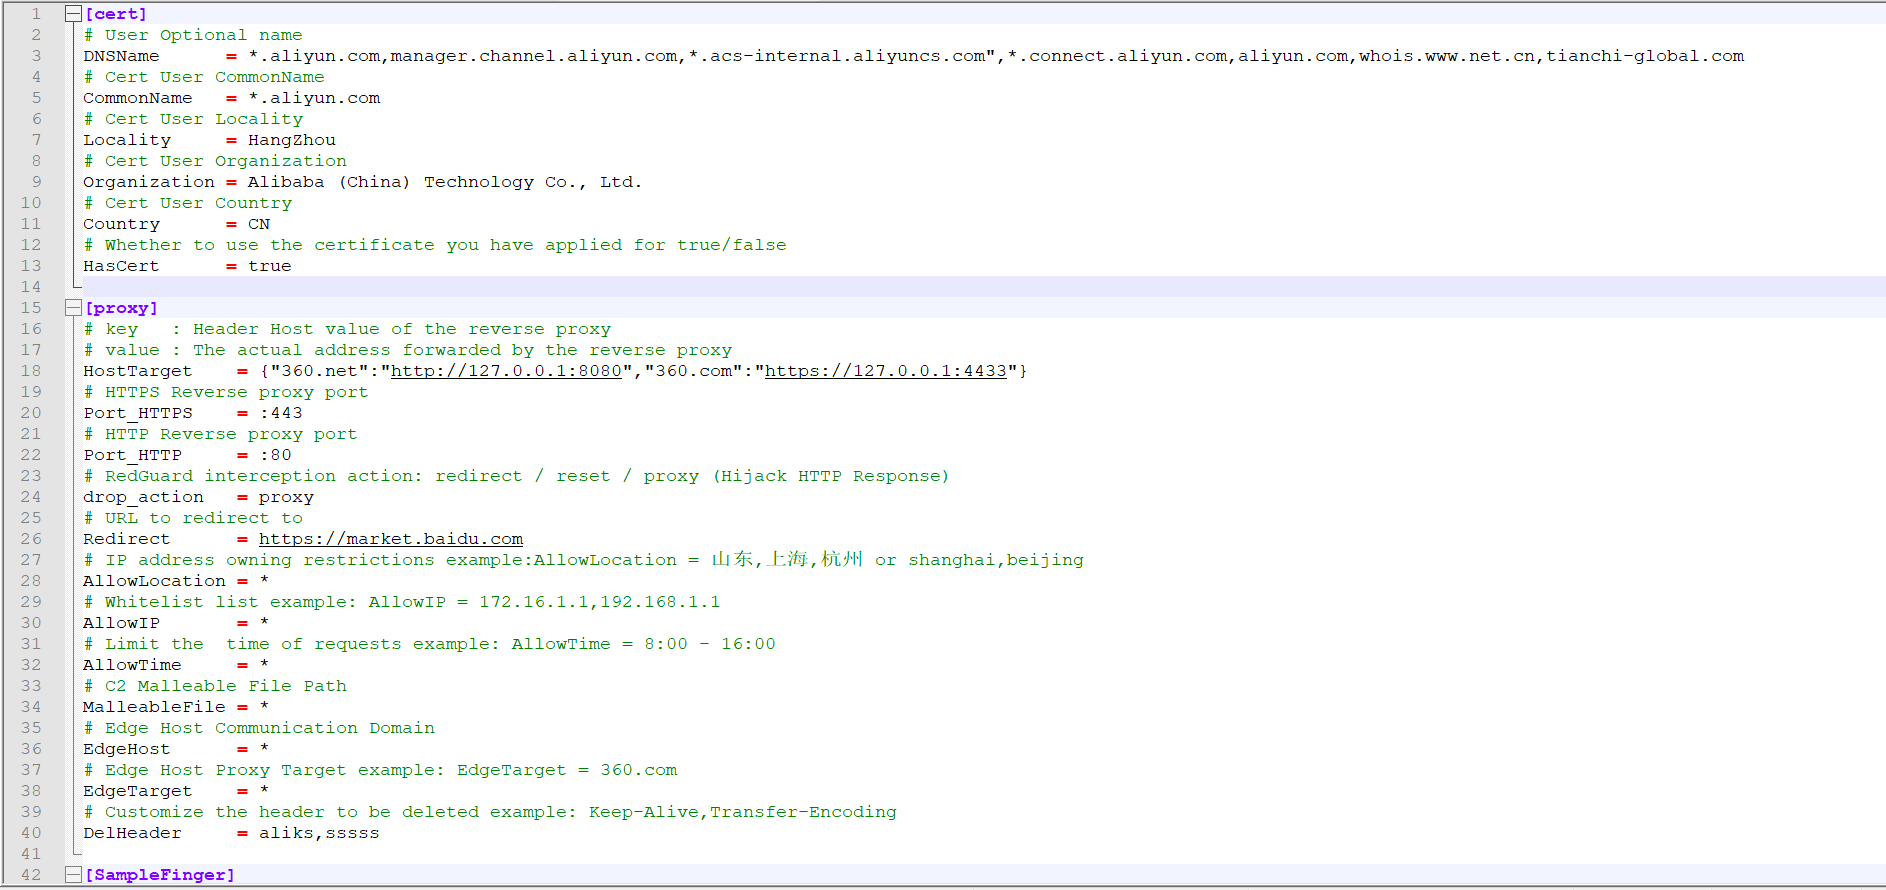
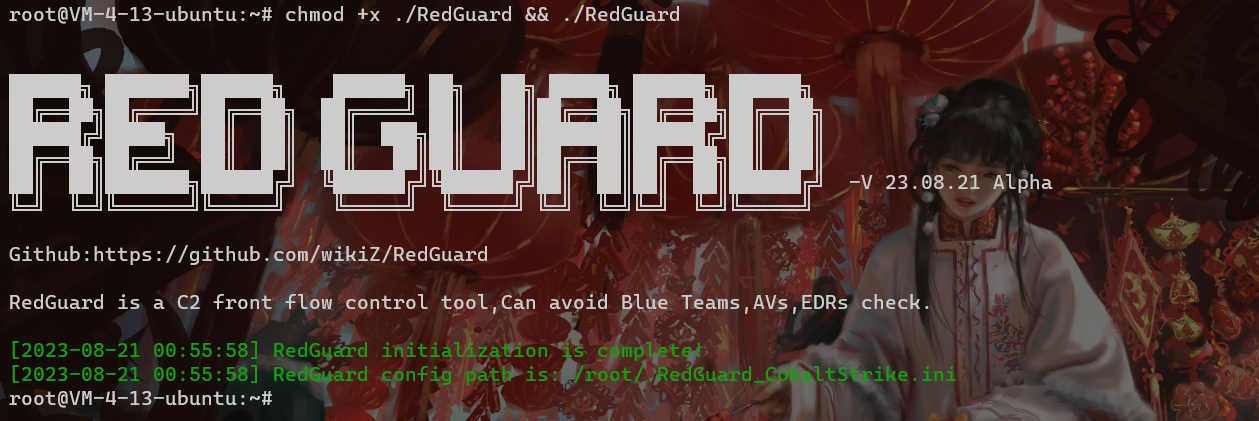
Wie in der folgenden Abbildung gezeigt, setzen Sie die ausführbaren Berechtigungen und initialisieren Sie RedGuard. Der erste Start generiert eine Konfigurationsdatei im Home-Verzeichnis des aktuellen Benutzers, um eine flexible Funktionskonfiguration zu erreichen. Konfigurationsdateiname: **.RedGuard_CobaltStrike.ini**.
![1653117707(1).png](https://assets.kitploit.com/production/public/readmes/5558/cf6ff1cd485be1627f0d5787dcb82cd41942e8fe8f58af8140d82cc1f8c7a12d.png)

**Inhalt der Konfigurationsdatei:**

![1653117707(1).png](https://raw.githubusercontent.com/wikiZ/RedGuardImage/main/1692550409350.png)

Die Konfigurationsoptionen von cert dienen hauptsächlich der Konfigurationsinformationen der SSL-Zertifikat-verschlüsselten HTTPS-Kommunikation zwischen der Probe und der C2-Frontinfrastruktur. Der Proxy wird hauptsächlich verwendet, um die Steuerungsoptionen im Reverse-Proxy-Verkehr zu konfigurieren. Die spezifische Verwendung wird unten ausführlich erklärt.

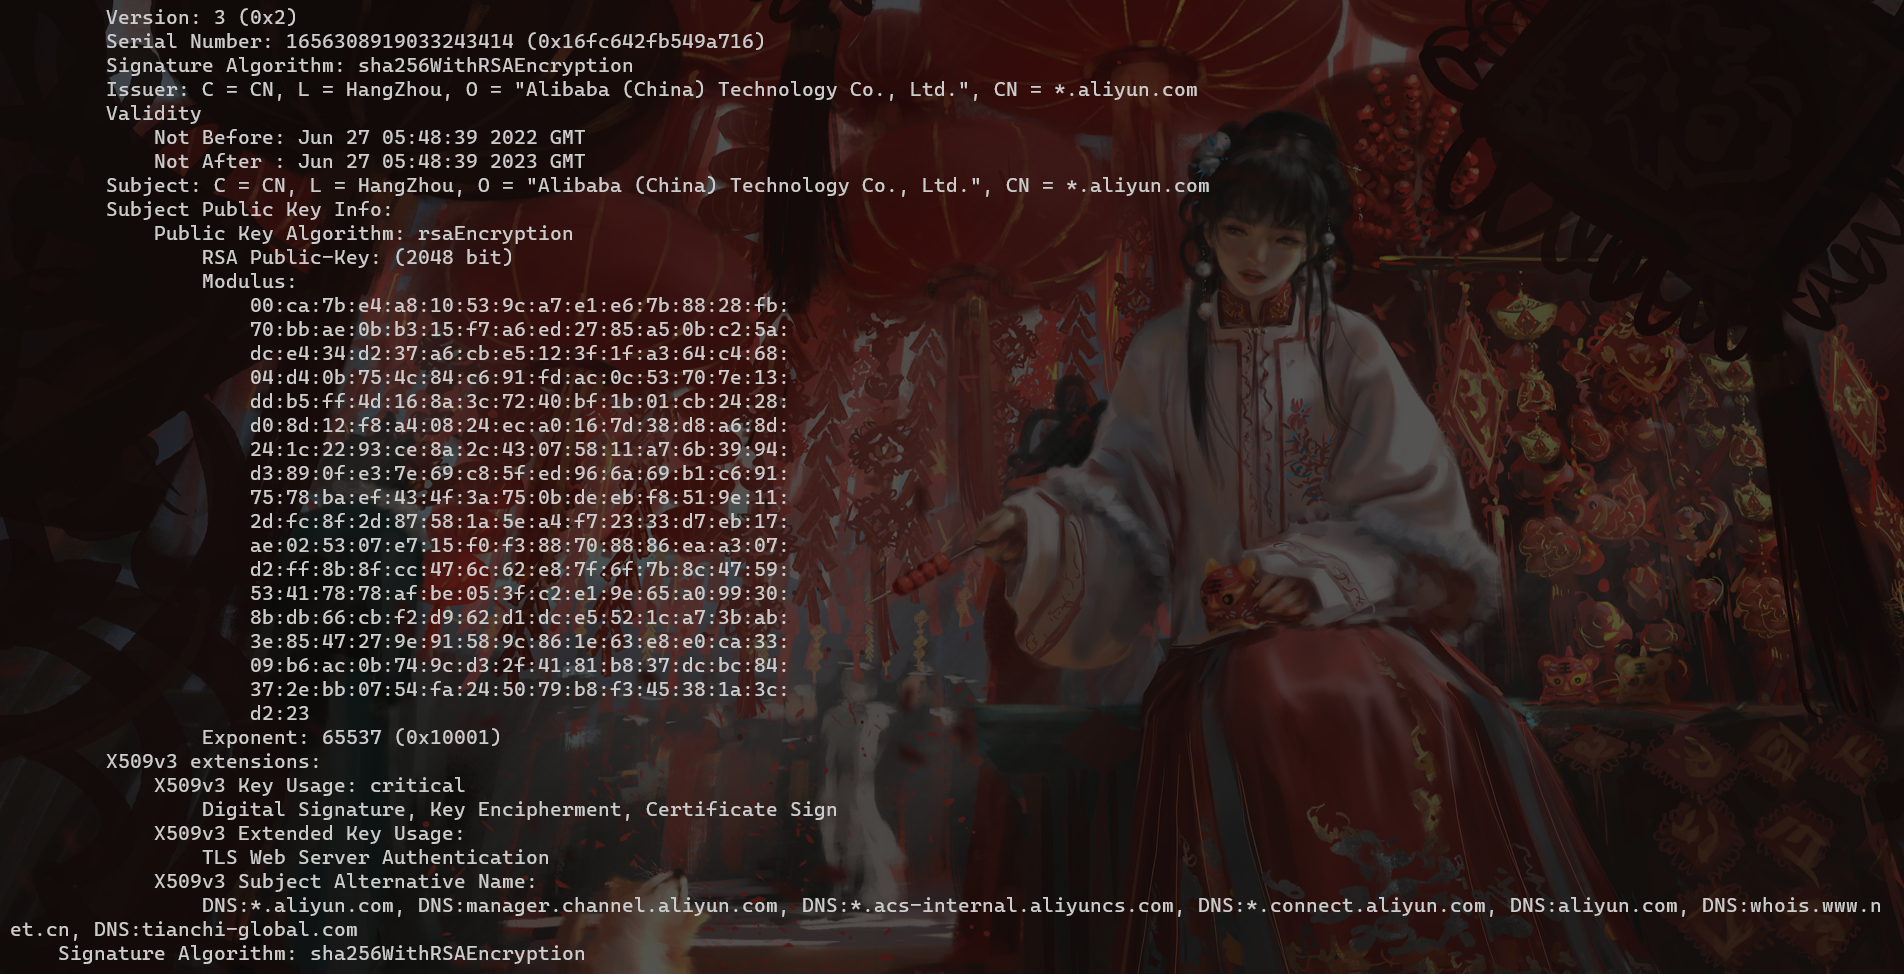
Die SSL-Zertifikat-verschlüsselte HTTPS-Kommunikation wird im cert-rsa/ Verzeichnis unter dem Verzeichnis, in dem RedGuard ausgeführt wird, generiert. Sie können die grundlegenden Funktionen des Tools starten und stoppen, indem Sie die Konfigurationsdatei ändern **(die Seriennummer des Zertifikats wird gemäß dem Zeitstempel generiert, machen Sie sich keine Sorgen, mit dieser Funktion in Verbindung gebracht zu werden)**. Wenn Sie Ihr eigenes Zertifikat verwenden möchten, benennen Sie sie einfach in ca.crt und ca.key um.```bash
openssl x509 -in ca.crt -noout -text
1653118330(1).png

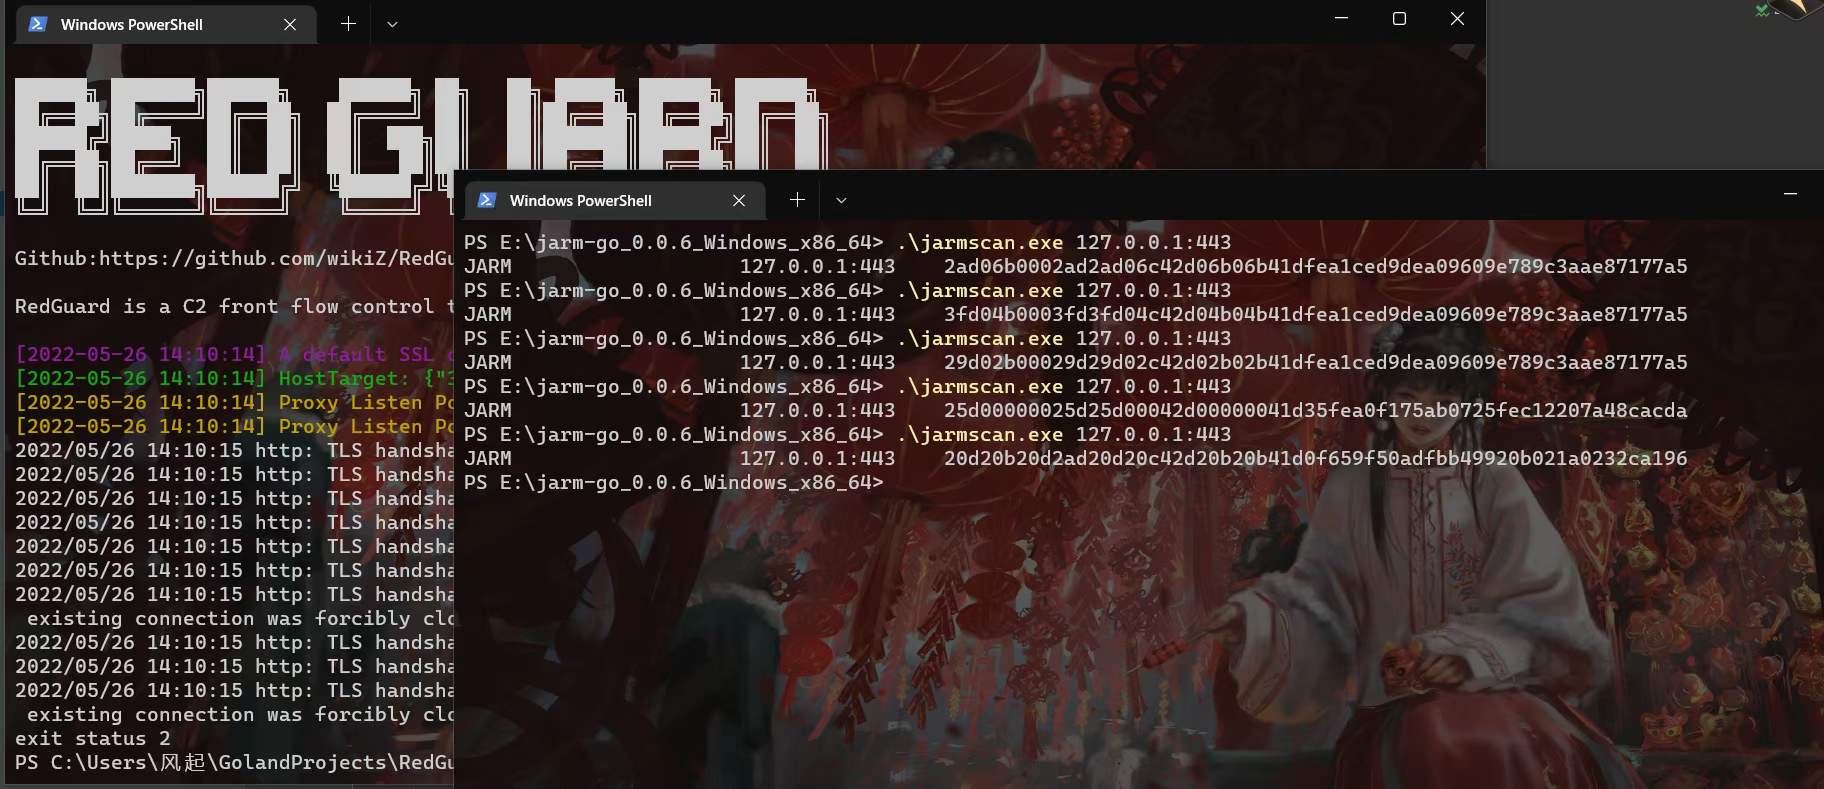
Zufällige TLS-JARM-Fingerabdrücke werden jedes Mal aktualisiert, wenn RedGuard gestartet wird, um zu verhindern, dass dies zur Authentifizierung der C2-Infrastruktur verwendet wird.
1653118330(1).png

Falls Sie Ihr eigenes Zertifikat verwenden, ändern Sie den HasCert-Parameter in der Konfigurationsdatei auf true, um normale Kommunikationsprobleme zu vermeiden, die durch die Inkompatibilität der CipherSuites-Verschlüsselungssuite mit dem benutzerdefinierten Zertifikat aufgrund der JARM-Verschleierungsrandomisierung verursacht werden.```bash

Whether to use the certificate you have applied for true/false

HasCert = false

### Gefälschte TLS-Zertifikate

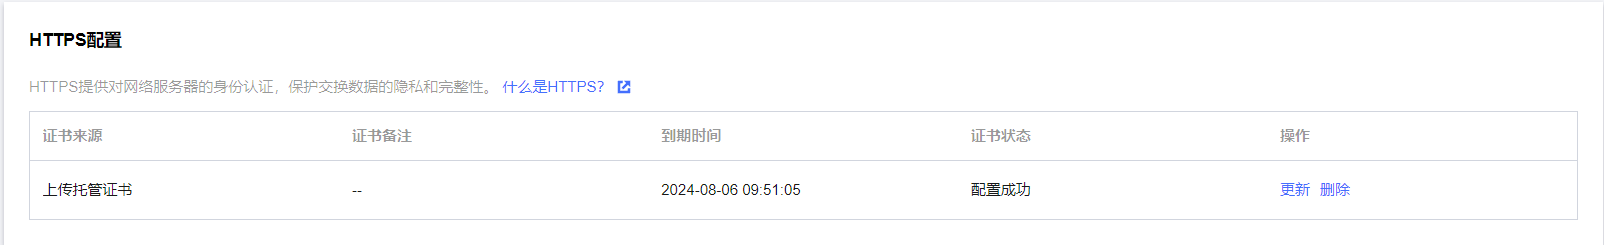
Beim Einsatz von Domain Fronting zur Verschleierung von C2-Traffic besitzt der beschleunigte Domainname standardmäßig keine HTTPS-Zertifikatinformationen. Dies ist offensichtlich problematisch, daher muss bei der Konfiguration des Domainnamens auf die Zertifikatseinrichtung geachtet werden. Dies ist auch die Standardgrundlage für die Bestimmung, ob es sich bei der Probe um Domain-Frontend-Traffic handelt.
![1653118330(1).png](https://raw.githubusercontent.com/wikiZ/RedGuardImage/main/1.png)

[^Tencent Cloud]: Konfiguration des Content-Delivery-Network-Zertifikats
Tool herunterladen