
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-42574 — Demonstriert die Trojan-Source-Schwachstelle (CVE-2021-42574), indem Quellcode mit unsichtbaren Unicode-Steuerzeichen generiert wird, die die Compilerlogik verändern und so Supply-Chain-Angriffe ermöglichen. | Kitploit
Tools/GitHubGitHub/waseeld/cve-2021-42574
Statische AnalyseSchwachstellenanalyseCode-AnalyseLieferkettensicherheitPapers & ForschungLernen & Bildung
GitHubwaseeld/cve-2021-42574

CVE-2021-42574

Demonstriert die Trojan-Source-Schwachstelle (CVE-2021-42574), indem Quellcode mit unsichtbaren Unicode-Steuerzeichen generiert wird, die die Compilerlogik verändern und so Supply-Chain-Angriffe ermöglichen.

Repository anzeigen
129vor 4 JahrenNoch nicht geprüft
Teilen

Trojan Source: Unsichtbare Schwachstellen - (Code-Generator)

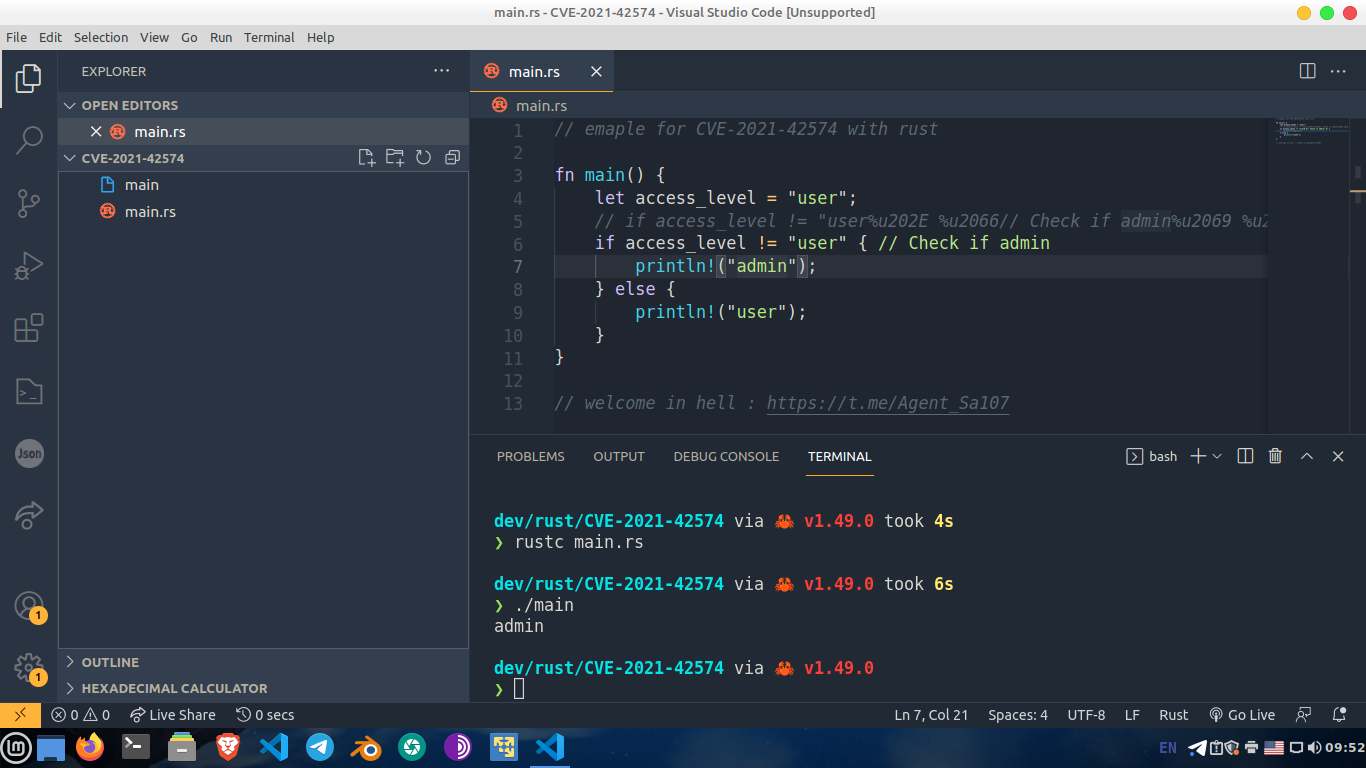
alt text

— Einfach ausgedrückt: Bei der Schwachstelle sieht der Code anders aus, als er bei der Kompilierung tatsächlich ist (: Der Angriff nutzt Steuerzeichen, die in Kommentaren und Zeichenketten eingebettet sind, um die Zeichen des Quellcodes so umzuordnen, dass sich seine Logik ändert.

Beispiel: Nehmen wir an, der Code sieht so aus:

if (isAdmin) { */ begin admins only */

Durch Ausnutzung dieser Schwachstelle können wir ihn nach der Kompilierung so aussehen lassen:

/* if (isAdmin) { begin admins only */

Hinweis: Die meisten Sprachen sind betroffen, darunter auch Rust in Versionen unter 1.56.0 für rustc.

Gute Quellen zum Lesen:

https://blog.rust-lang.org/2021/11/01/cve-2021-42574.html

https://trojansource.codes/trojan-source.pdf

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





