Ein Proof-of-Concept-Krypto-Virus, um das Bewusstsein der Benutzer für Angriffe und die Auswirkungen von Ransomware zu schärfen. Phirautee ist ausschließlich in PowerShell geschrieben und benötigt keine Drittanbieterbibliotheken. Dieses Tool stiehlt Informationen, hält die Daten einer Organisation als Geisel für Zahlungen oder verschlüsselt/löscht die Daten der Organisation dauerhaft.
 viralmaniar/phirautee

Ein Proof-of-Concept-Krypto-Virus, um das Bewusstsein der Benutzer für Angriffe und die Auswirkungen von Ransomware zu schärfen. Phirautee ist rein mit PowerShell geschrieben und benötigt keine Drittanbieter-Bibliotheken. Dieses Tool stiehlt Informationen, hält die Daten einer Organisation als Geisel für Zahlungen oder verschlüsselt/löscht die Daten der Organisation dauerhaft.
Phirautee ist eine Living off the Land (LotL)-Ransomware, was bedeutet, dass es legitime PowerShell-Befehle und -Operationen nutzt, um gegen das Betriebssystem zu arbeiten.
Dieses Projekt darf nicht für illegale Zwecke oder zum Hacken von Systemen verwendet werden, für die Sie keine Erlaubnis haben. Es ist ausschließlich für Bildungszwecke und zum Experimentieren gedacht.
In den letzten Jahren ist Ransomware außer Kontrolle geraten und Organisationen auf der ganzen Welt werden ins Visier genommen, was zu Schäden und Störungen führt. Wie wir alle wissen, verändert sich die Bedrohungslandschaft rasant und wir hören von der Aufregung über Ransomware-Infektionen in Büros oder lesen darüber in den Nachrichten. Haben Sie sich jemals gefragt, wie Bedrohungsakteure Ransomware schreiben? Welches Maß an Raffinesse und Verständnis erforderlich ist, um eine Organisation ins Visier zu nehmen? In dieser Demo werden wir die nativen Windows-Befehle nutzen, um Ransomware zu erstellen und einen Host per Phishing ins Visier zu nehmen. Wir stellen Phirautee vor, einen Proof-of-Concept-Krypto-Virus, um das Bewusstsein der Benutzer für Angriffe und die Auswirkungen von Ransomware zu schärfen. Phirautee ist rein mit PowerShell geschrieben und benötigt keine Drittanbieter-Bibliotheken. Dieses Tool stiehlt Informationen, hält die Daten einer Organisation als Geisel für Zahlungen oder verschlüsselt/löscht die Daten der Organisation dauerhaft. Das Tool verwendet Public-Key-Kryptographie, um die Daten auf der Festplatte zu verschlüsseln. Vor der Verschlüsselung exfiltriert es die Dateien aus dem Netzwerk an den Angreifer. Sobald die Dateien verschlüsselt und exfiltriert sind, werden die Originaldateien dauerhaft vom Host gelöscht und das Tool fordert ein Lösegeld. Das Lösegeld wird mittels Kryptowährung zur Zahlung verlangt, sodass Transaktionen für Strafverfolgungsbehörden schwerer nachzuverfolgen sind. Während der Demonstration von Phirautee sehen Sie eine vollständige Angriffskette, d.h. vom Erhalt eines Ransomware-Angriffs per Phishing-E-Mail bis zur Verschlüsselung der Dateien auf den kompromittierten Systemen. Eine detaillierte Durchsicht des Quellcodes wird bereitgestellt, um zu verstehen, wie Hacker einfache Methoden nutzen, um etwas Gefährliches zu schaffen. Ich werde die Demo mit mehreren Verteidigungsmechanismen beenden, indem ich eine forensische Analyse von Phirautee mit öffentlich verfügbaren Werkzeugen durchführe.
Phirautee ist ein Proof-of-Concept-Ransomware-Tool, das rein mit PowerShell geschrieben ist.
Es verwendet Living off the Land (LotL)-Befehle, um gegen das Betriebssystem zu arbeiten und Dateien auf dem Rechner zu verschlüsseln.
Dieses Tool kann während des Penetrationstests der internen Infrastruktur oder während einer Red-Team-Übung eingesetzt werden, um die Reaktion des Blue Teams/SOC auf Lösegeldangriffe zu validieren.
Es verwendet Public-Key-Kryptographie, um Benutzerinhalte zu verschlüsseln, und exfiltriert große Dateien über Google Drive.
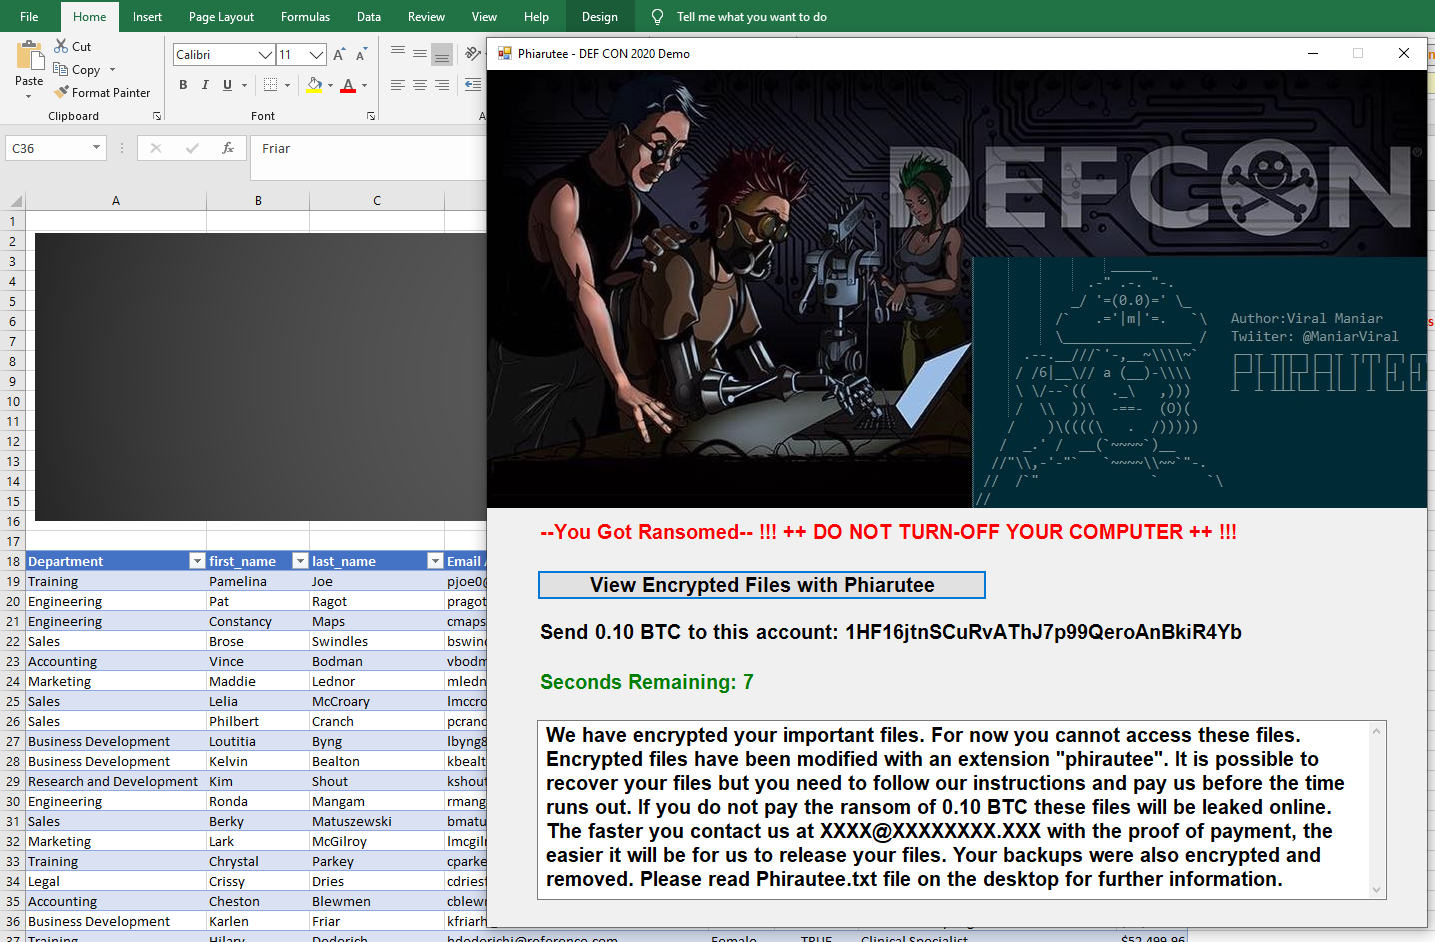
Bei erfolgreichem Angriff fordert die Ransomware eine Zahlung von 0,10 BTC (ca. 1.000 USD).
Erkennung:
Phishing-Server und -Domain, um eine Organisation ins Visier zu nehmen.
E-Mail-Server, um bösartige Dokumente als Anhang an den anvisierten Benutzer zu senden.
Makro-eingebettete Datei als Anhang an den Benutzer, die die Ransomware vom Remote-Server auf das Zielgerät holt und im Arbeitsspeicher ausführt.
Ändern Sie einige Parameter in der Ransomware-Datei, um sie für Ihren Anwendungsfall zu nutzen.
Für die Datenextraktion:
Google bietet eine REST-API, die über PowerShell aufgerufen werden kann, um Operationen an Dateien wie Hochladen, Herunterladen und Löschen durchzuführen. Mit der REST-API können Sie den Google Drive-Speicher aus Ihrer App heraus nutzen.
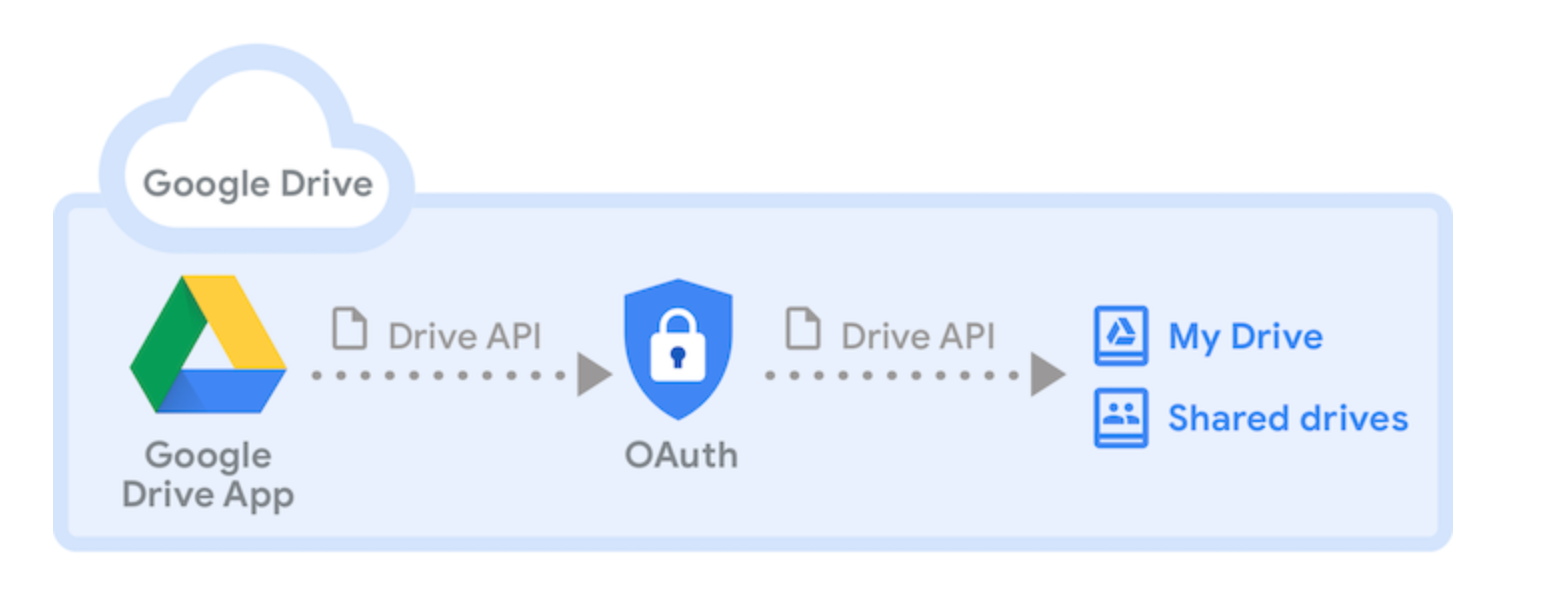
Bitte befolgen Sie die folgenden Schritte, um die Exfiltration über die Phirautee-Ransomware durchzuführen.
Schritt 1: Besuchen Sie https://console.cloud.google.com/cloud-resource-manager
Schritt 2: Klicken Sie auf „PROJEKT ERSTELLEN“
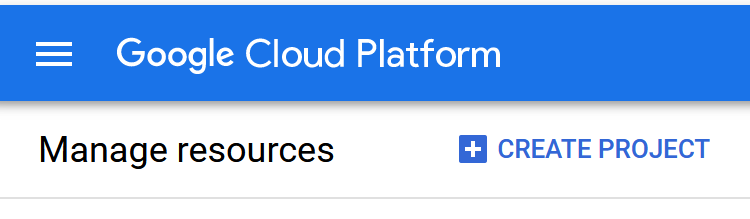
Schritt 3: Sobald das Projekt erstellt ist, aktivieren Sie die Google Drive-API, indem Sie auf „APIS UND DIENSTE AKTIVIEREN“ klicken.
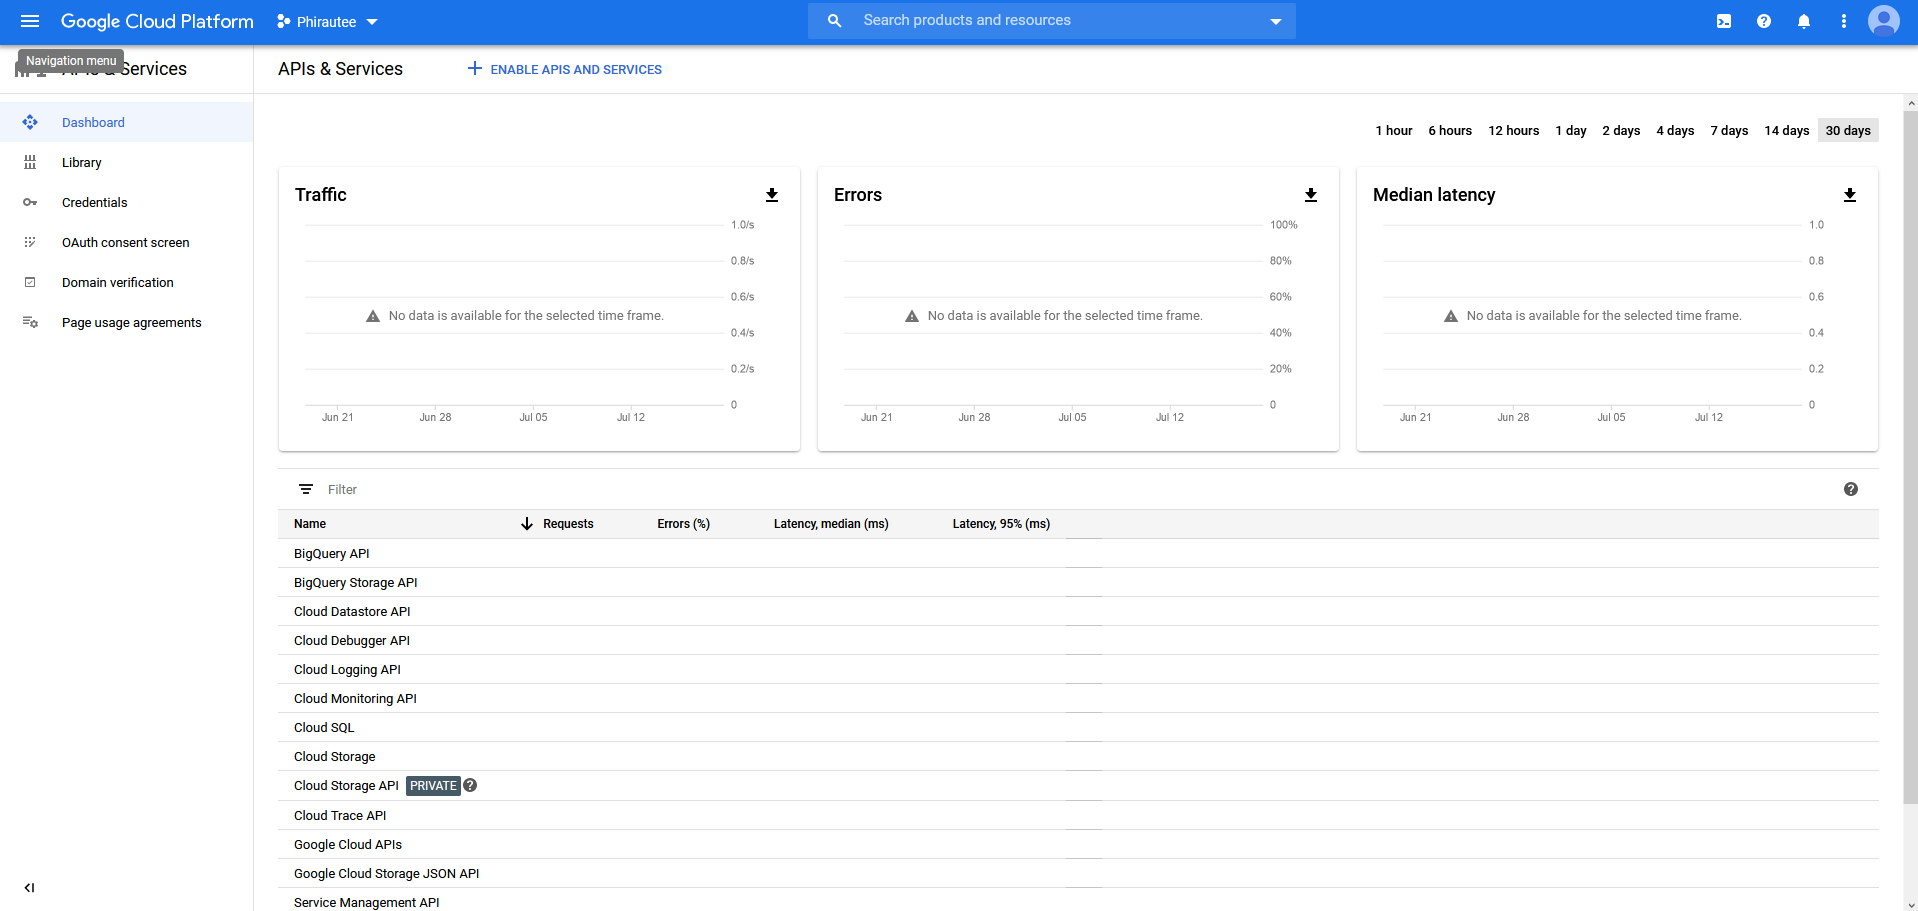
Schritt 4: Suchen Sie die Google Drive-bezogenen APIs in der API Library:
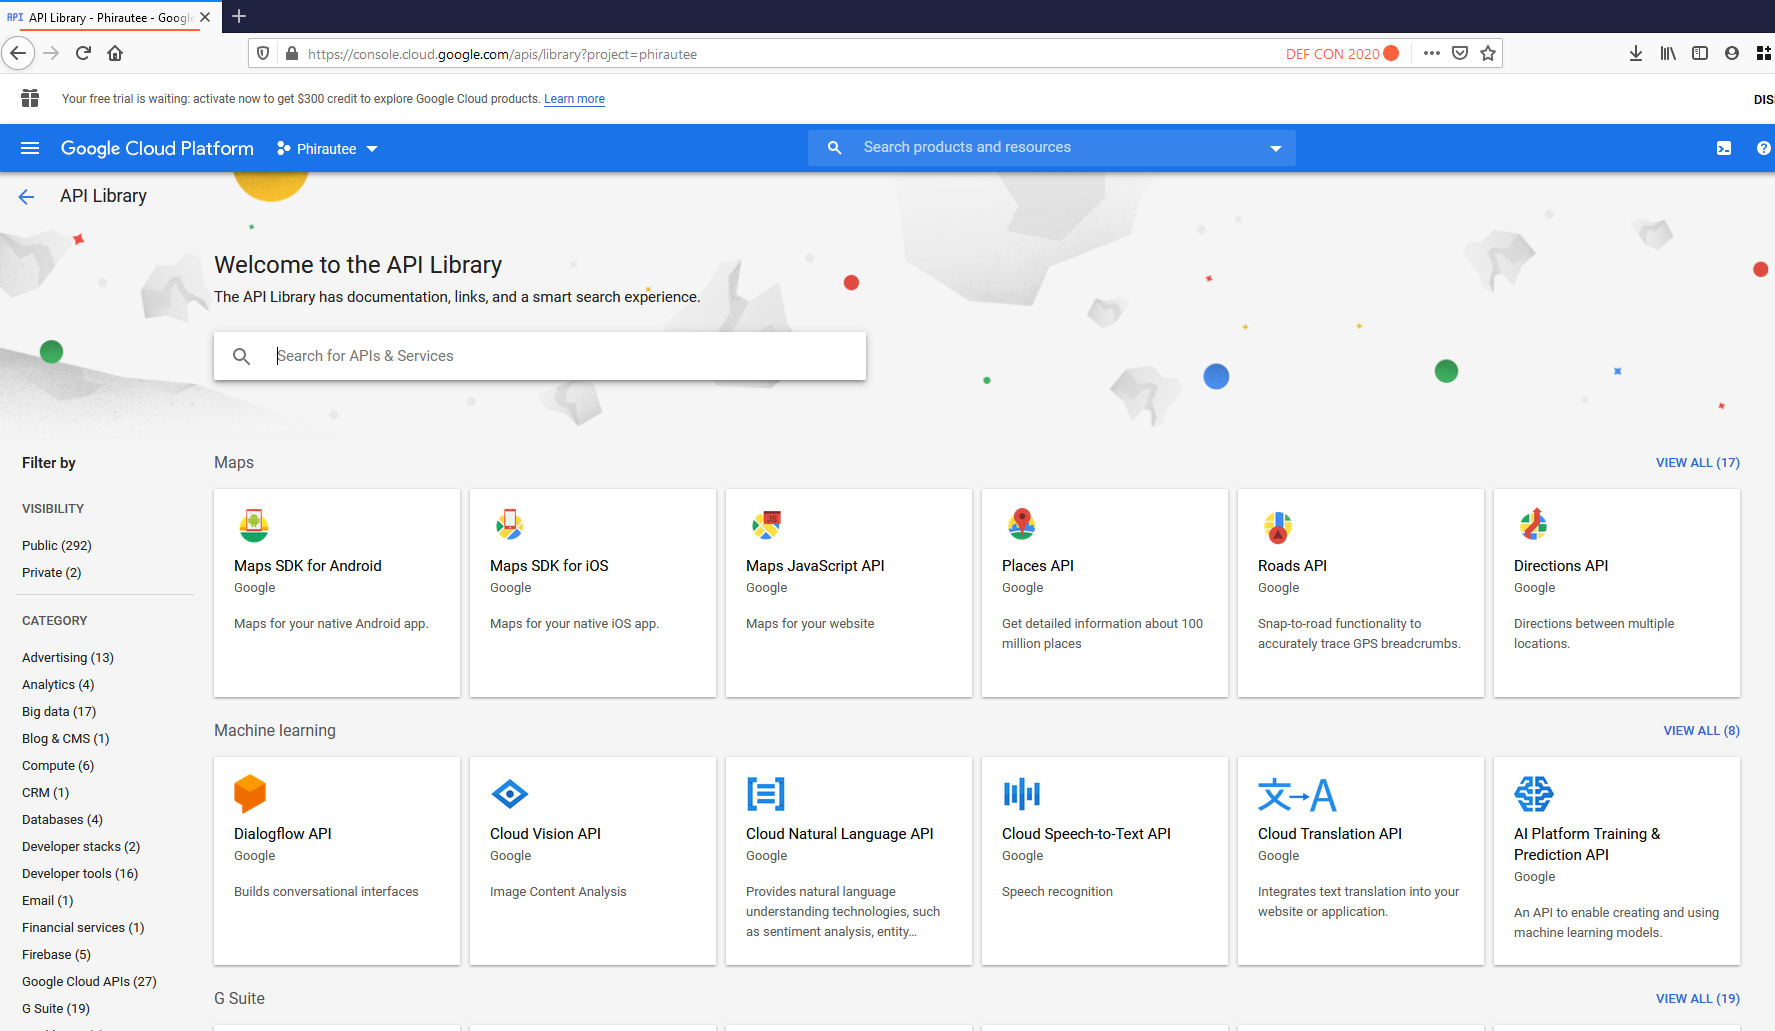
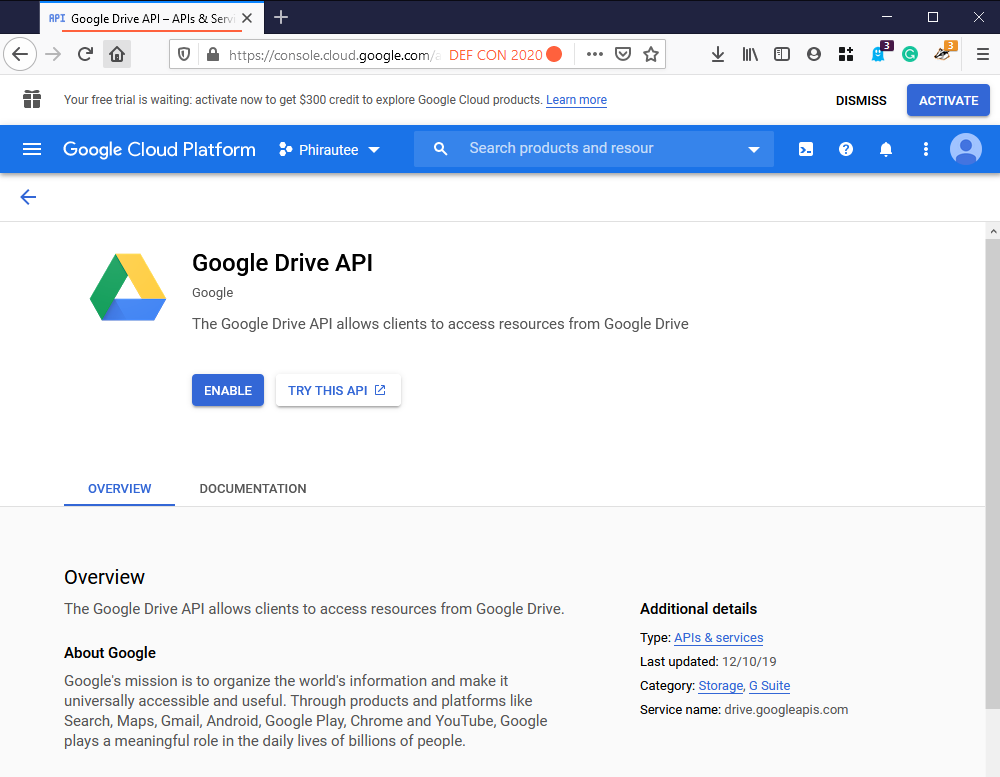
Schritt 5: Sobald gefunden, aktivieren Sie die API.
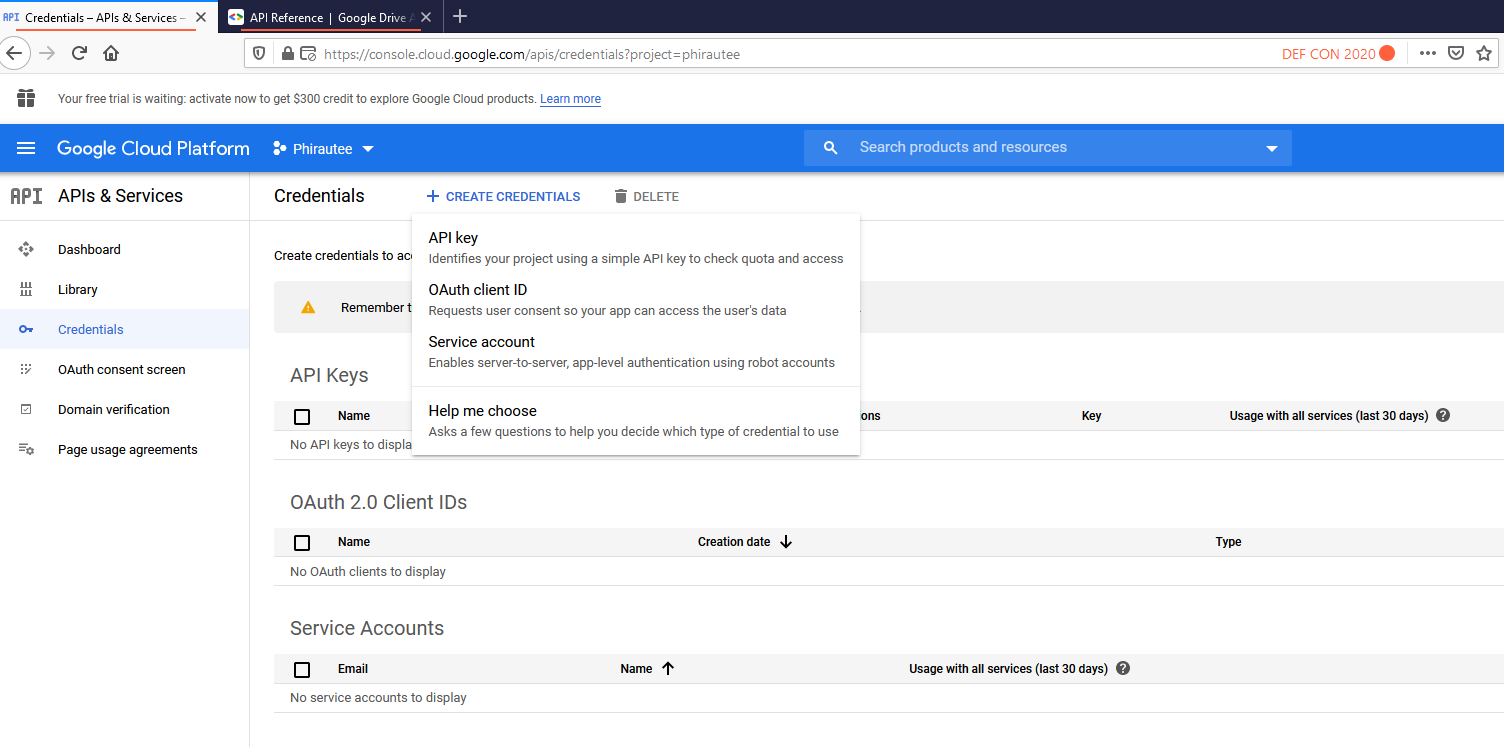
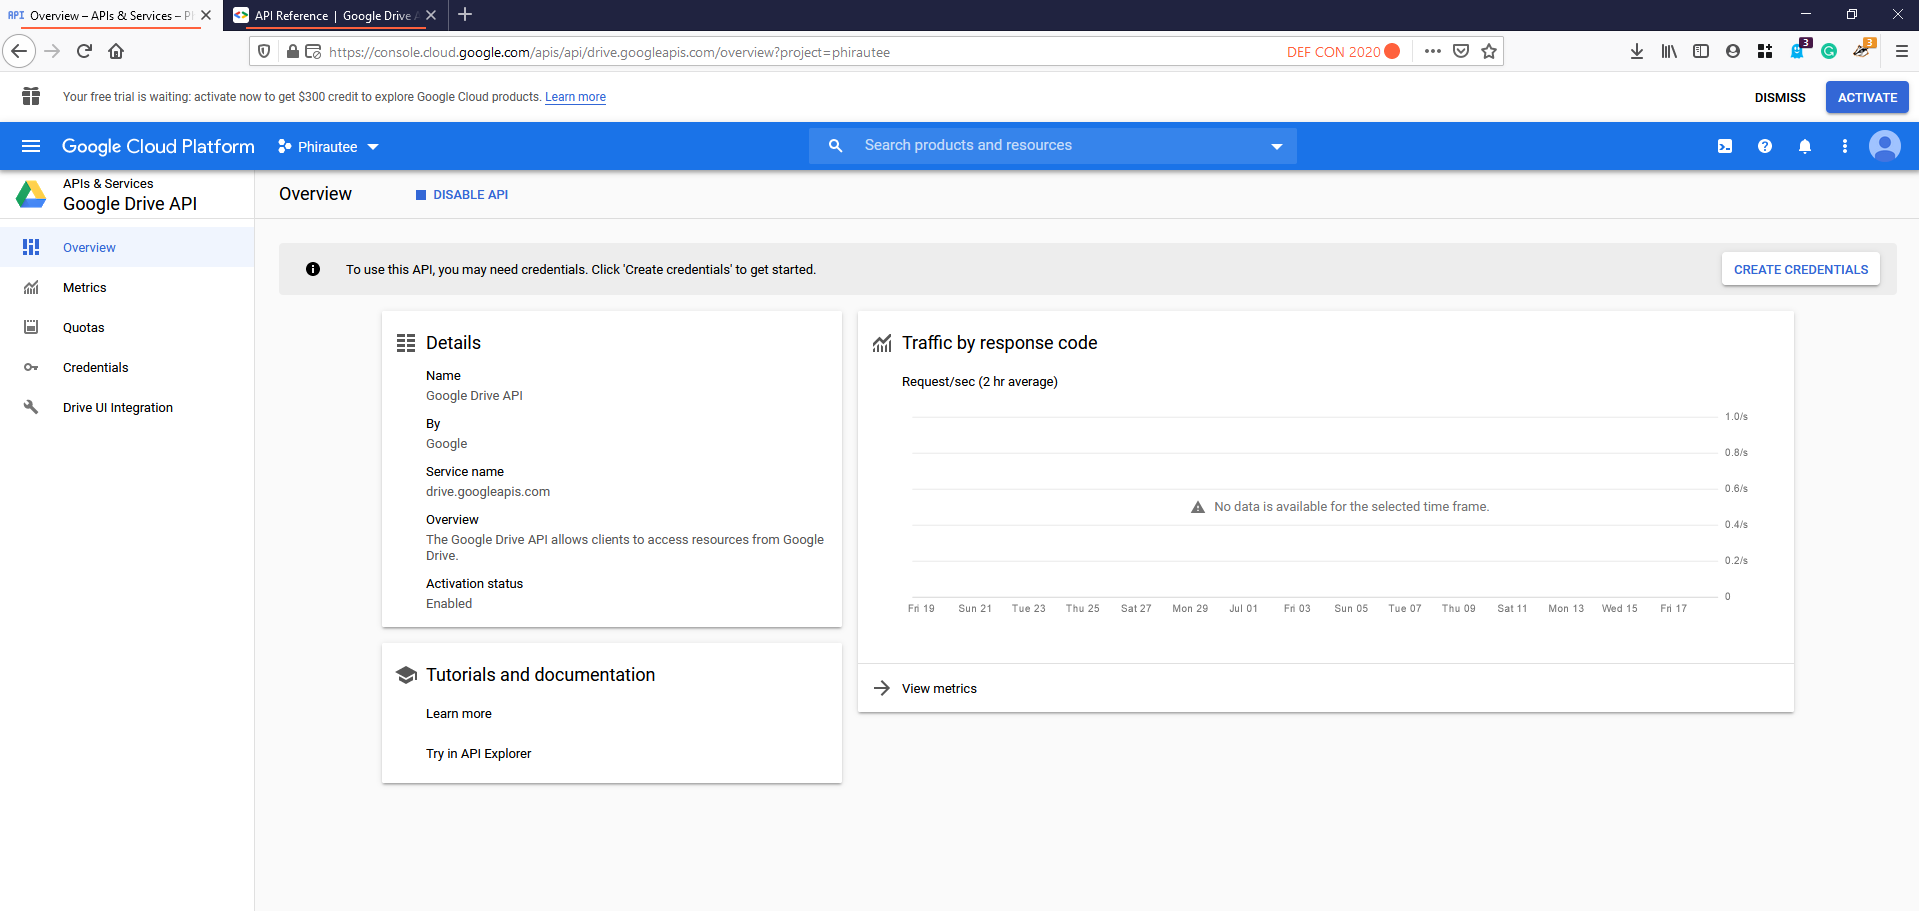
Schritt 6: Nachdem Sie den API-Zugriff aktiviert haben, klicken Sie auf die Schaltfläche „Anmeldedaten erstellen“.
Schritt 6: Erstellen Sie nun OAuth-Client-ID-Anmeldedaten.