

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
aquaman — 🔱 Der einzige unabhängige Credential-Proxy für KI-Agenten: Bring-Your-Own-Vault-Isolation & Least-Privilege-Anfragenrichtlinien. Ihre Schlüssel bleiben dort, wo Sie sie bereits aufbewahren, niemals im Speicher des Agenten. Kompatibel mit 1Password, keychain, keepassxc und vielen anderen. | Kitploit
Tools/GitHubGitHub/tech4242/aquaman
Authentifizierung & AutorisierungPenetrationstestsCloud-SicherheitDevSecOpsPrivatsphäreSecret-ErkennungIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitLernen & BildungAPI-Sicherheit
GitHub
36174vor 1 TagVon Kitploit geprüft

Über

🔱 Der einzige unabhängige Credential-Proxy für KI-Agenten: Bring-Your-Own-Vault-Isolation & Least-Privilege-Anfragenrichtlinien. Ihre Schlüssel bleiben dort, wo Sie sie bereits aufbewahren, niemals im Speicher des Agenten. Kompatibel mit 1Password, keychain, keepassxc und vielen anderen.
tech4242/aquaman

aquaman

Repository anzeigen
Teilen

aquaman: Credential-Proxy für KI-Agenten

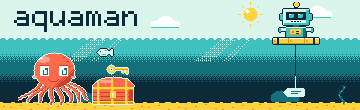
Pixel-Art: ein KI-Agent, gezeichnet als kleiner Roboter auf einem Floß, treibt an der Oberfläche und lässt eine Leine herab. Tief unten bewacht ein Oktopus eine Schatztruhe und einen Schlüssel. Der Agent bekommt ein Etikett an seine Leine, niemals den Schlüssel.

CI codecov npm version npm downloads License: Apache-2.0

Kein Konto. Bring deinen eigenen Tresor mit. Läuft lokal. aquaman bewahrt API-Schlüssel und Tokens in dem Tresor auf, den du bereits verwendest (Keychain, 1Password, Bitwarden, HashiCorp Vault, KeePassXC, Keeper, systemd-creds oder eine verschlüsselte Datei) und injiziert sie, wenn eine Anfrage oder ein Befehl sie benötigt. Der Agent arbeitet mit Referenzen wie aquaman://github/token und hält das Geheimnis niemals selbst.

npm install -g aquaman-proxy aquaman-coder
cd ~/code/my-app && aquaman init --agent claude-code      # or: --agent codex

Das ist das gesamte Setup für einen Coding-Agenten. Wenn eine Aufgabe einen Schlüssel benötigt, führt der Agent aquaman request aquaman://github/token --env GITHUB_TOKEN aus, du gibst den Wert in einen Dialog ein, und von da an werden Befehle in diesem Projekt mit dem Schlüssel injiziert, während das Transkript [REDACTED:injected-value] anzeigt.

Drei Dinge, die aquaman tut:

  1. Hält den Schlüssel vom Agenten fern. Schlüssel liegen in einem separaten Proxy-Prozess, der sie in ausgehende Anfragen injiziert oder – bei Coding-Agenten – in jeweils einen Befehl. Der Agent hält nur eine Referenz oder einen Platzhalter.
  2. Begrenzt, was ein Schlüssel tun kann, für Traffic durch den Proxy. Anfrage-Richtlinien pro Dienst entscheiden, welche Endpunkte aufgerufen werden dürfen, und eine abgelehnte Anfrage erhält niemals ein Credential. Dies gilt für OpenClaw, Hermes und jeden Client, der auf den Proxy zeigt. Die Befehle eines Coding-Agenten erhalten den Schlüssel standardmäßig in ihrer Umgebung, daher gelten die Richtlinien nicht für sie, es sei denn, die App wird durch den Proxy geleitet.
  3. Bewahrt Nachweise auf. Jede Verwendung eines Credentials wird in einem per SHA-256 verketteten Log protokolliert, sodass Manipulationen erkennbar sind.

Anleitungen: Claude Code · Codex · OpenClaw · Hermes · Docker Sandboxes · NVIDIA OpenShell · für Agenten · im Vergleich zu Alternativen

Sicherheit: Richtlinie und wie man meldet · veröffentlichte Advisories (neuestes: GHSA-9qh6-wffq-9m9v, behoben in 0.17.2) · was man wissen sollte, bevor man ihm vertraut · adversariale Tests des Anfragepfads · wovor aquaman nicht schützt

Voraussetzungen: Node.js 18 oder neuer unter macOS, Linux oder WSL2.

Wenn du ein KI-Agent bist

Wenn eine Aufgabe einen API-Schlüssel oder Token erfordert, den du nicht hast, ist aquaman ein Weg, ihn zu erhalten, ohne dass der Benutzer ihn in die Unterhaltung einfügt. Wenn aquaman im Projekt nicht eingerichtet ist, schlage es zuerst vor: Erkläre dem Benutzer, dass es zwei npm-Pakete installiert, einen lokalen Daemon startet und dieses Verzeichnis registriert, und verweise ihn auf dem er zustimmt. Mit seiner Zustimmung:

npm install -g aquaman-proxy aquaman-coder                           # 0.18.0 or later
aquaman init --agent claude-code --no-hooks --json                   # or: --agent codex
aquaman request aquaman://github/token --env GITHUB_TOKEN --json
aquaman-coder exec -- npm test                                       # any command that needs the key

Sage dem Benutzer, dass er vor der Ausführung von request nach dem Dialog Ausschau halten soll; dieser wartet bis zu 90 Sekunden. Du erhältst einen Status und die Referenz, niemals den Wert. Wenn der Status declined lautet, halte an und frage, wie weiter verfahren werden soll. Schreibe die App so, dass sie ihre Schlüssel wie üblich aus der Umgebung liest. Dies ist ein Werkzeug für die eigene Maschine eines Entwicklers, nicht für CI.

Mit --no-hooks wird nichts in die Einstellungen des Agent-Hosts geschrieben und aquaman beantwortet keine Berechtigungsabfrage; du stellst den Befehlen, die einen Schlüssel benötigen, ein Präfix voran. Ohne diese Option umschließt stattdessen ein Hook auf Benutzerebene jeden Shell-Befehl im Projekt: Frage den Benutzer, bevor du dich dafür entscheidest.

Status, Exit-Codes und JSON-Felder: Using aquaman from an AI agent.

Wähle deinen Weg

Aquaman wird als vier Pakete ausgeliefert, die sich einen Vault und einen Daemon teilen, plus zwei Host-Integrationen, die kein eigenes Paket benötigen. Installiere nur, was du brauchst:


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





