Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/silentsignal/burp-text4shell
SchwachstellenscannerWeb-SchwachstellenscannerSchwachstellenanalyseWebsicherheit
GitHubsilentsignal/burp-text4shell

burp-text4shell

Text4Shell-Scanner für Burp Suite

Repository anzeigenWebseite
1902333vor 4 JahrenVon Kitploit geprüft
Teilen

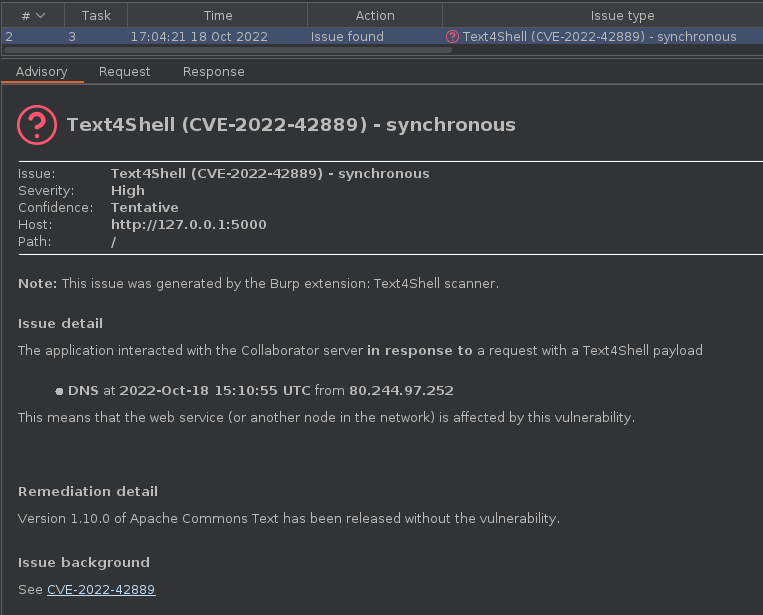
Text4Shell-Scanner für Burp Suite

screenshot

Eine ausführliche Beschreibung finden Sie in unserem Blogbeitrag über dieses Plugin.

Hinweis zu den Erkennungsmöglichkeiten: Dieses Plugin versorgt den integrierten aktiven Scanner lediglich mit Payloads. Für eine optimale Abdeckung im Verhältnis zur Leistung müssen Sie Ihren Scan daher richtig konfigurieren – genau wie bei jedem anderen integrierten oder durch Erweiterungen bereitgestellten Scan.

Einzelproblem-Scan

Wenn Sie nur nach CVE-2022-42889 suchen möchten (und nicht nach anderen Dingen wie XSS oder SQLi), ermöglicht Ihnen dieses Plugin genau das.

Wenn Sie die folgenden Anweisungen befolgen, führt der Scanner nur Text4Shell-Prüfungen an allen Einfügepunkten durch, sofern die dabei erstellte Scan-Konfiguration verwendet wird.

  1. Klicken Sie beim Erstellen eines neuen Scans auf Select from library auf dem Tab Scan configuration
  2. Wählen Sie Audit checks - extensions only, das in Burp Suite Pro 2.x integriert ist
  3. Deaktivieren Sie alle anderen Erweiterungen (falls zutreffend), die einen aktiven Scan-Check registriert haben (z. B. ActiveScan++, Backslash powered scanning, Burp Bounty usw.), sodass nur der Text4Shell-Scanner läuft

Erstellen

Führen Sie ./gradlew build aus, und Sie haben das Plugin fertig in build/libs/burp-text4shell.jar

Lizenz

Das gesamte Projekt ist unter der GNU General Public License v3.0 verfügbar, siehe LICENSE.md.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →