Hinweis: Dies ist die Community Edition. Kommerzielle und Professional Editionen mit erweiterten Funktionen sind separat erhältlich.
🌟 Überblick
SILENTCHAIN AI™ - Community Edition ist eine Burp Suite-Erweiterung, die die Leistungsfähigkeit künstlicher Intelligenz in das Sicherheitstesten von Webanwendungen bringt. Mithilfe fortschrittlicher KI-Modelle führt SILENTCHAIN eine intelligente passive Analyse des HTTP-Verkehrs durch, um OWASP Top 10-Schwachstellen, Sicherheitsfehlkonfigurationen und potenzielle Angriffsvektoren zu identifizieren.
Warum SILENTCHAIN?
Herkömmliche Sicherheitsscanner verlassen sich auf vordefinierte Signaturen und Muster. SILENTCHAIN AI™ geht darüber hinaus mit:
- 🧠 KI-gestützte Analyse: Nutzt modernste Sprachmodelle (Burp AI, Ollama, OpenAI, Claude, Gemini, Azure) für intelligente Schwachstellenerkennung
- 🎯 Kontextbewusste Erkennung: Versteht Anwendungslogik und Geschäftskontext, nicht nur Musterabgleich
- ⚡ Echtzeit-Scanning: Analysiert den Datenverkehr, während er durch Burps Proxy fließt
- 📊 Professionelle Berichterstattung: Erstellt detaillierte Befunde mit CWE-, OWASP-Zuordnungen und Behebungsempfehlungen
- 🔄 Keine False Positives: KI-Validierung reduziert Rauschen und konzentriert sich auf echte Schwachstellen
- 🆓 Community Edition: Kostenlose passive Analysefunktionen
✨ Funktionen
Kernfunktionen
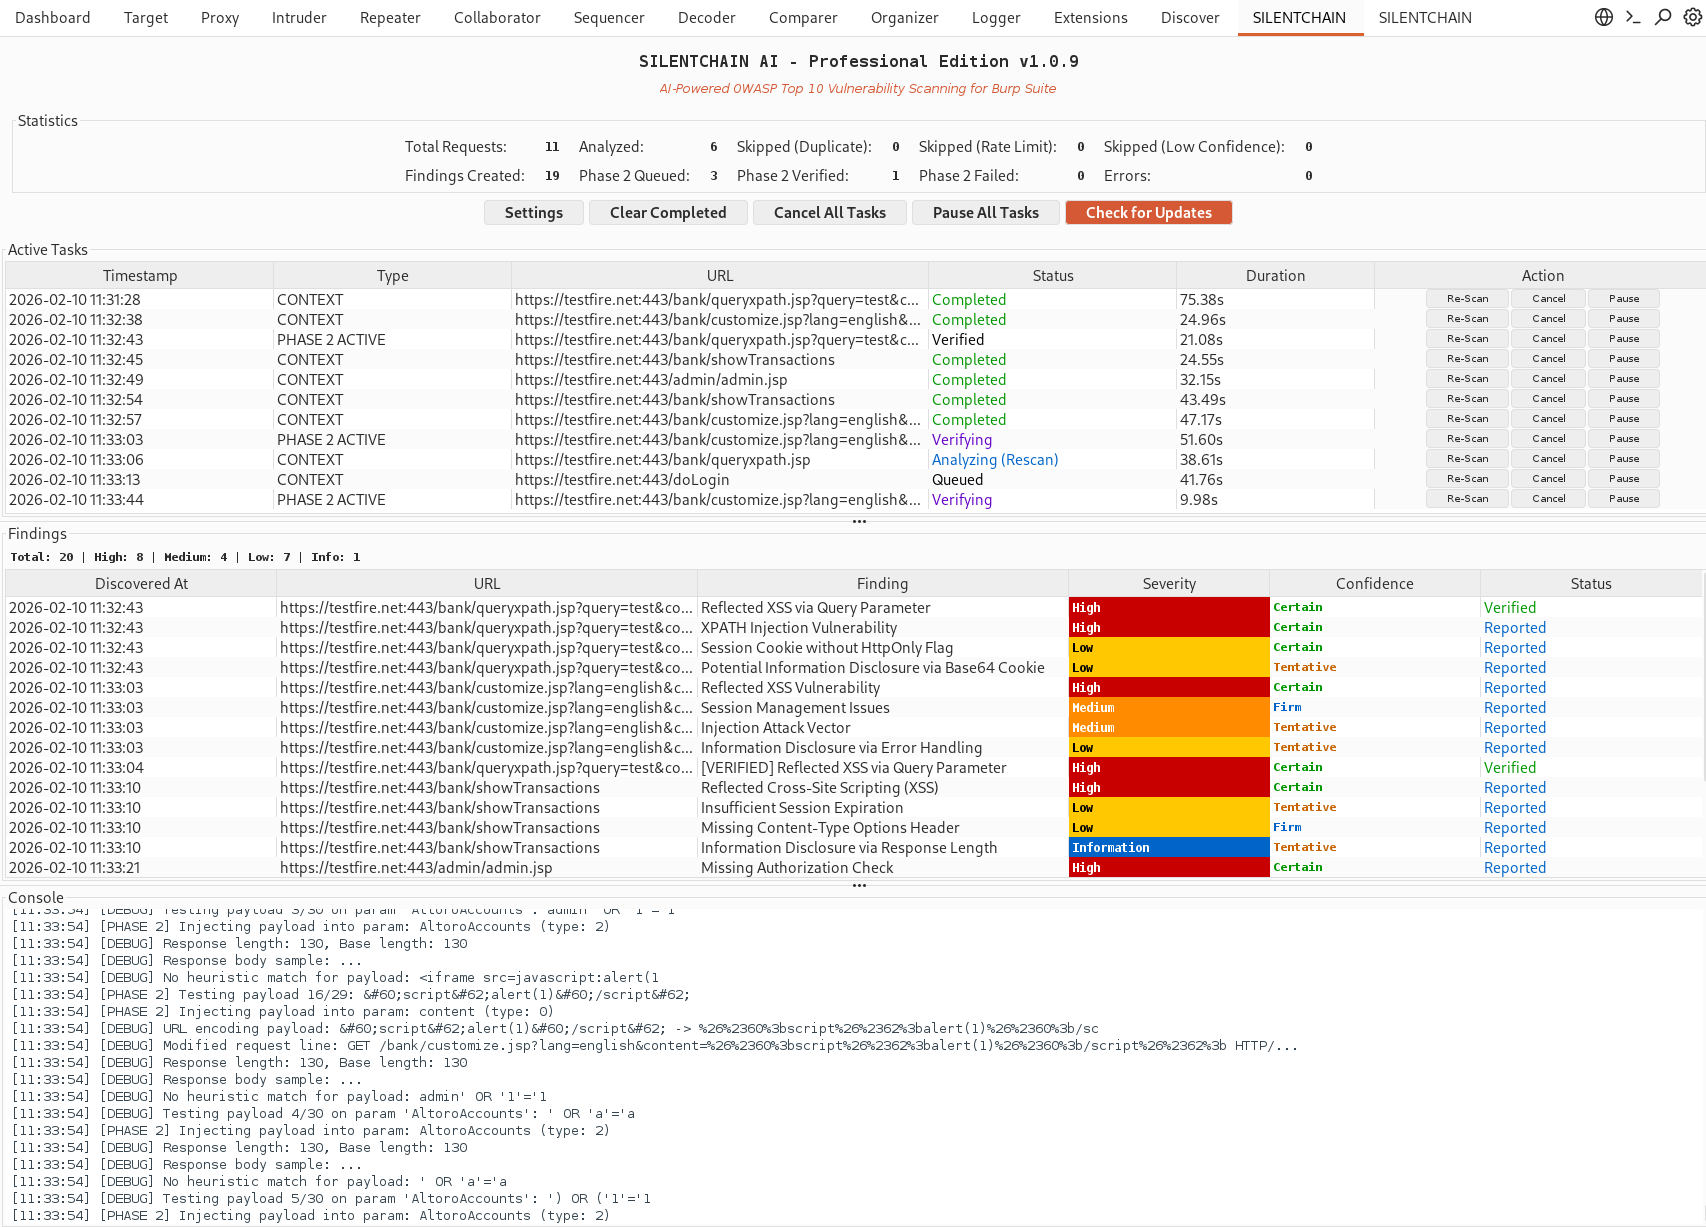
🔍 Passive KI-Analyse
- Automatische Analyse des In-Scope-Verkehrs als passiver Burp Scanner-Scan-Check (zum Beispiel Burps Live-Passiv-Audit des Proxy-Verkehrs); der passive Check sendet niemals Anfragen an das Ziel
- Analyse jeder Anfrage auf Anfrage über das Rechtsklick-Menü
- Erkennung von OWASP Top 10-Schwachstellen
- CWE-zugeordnete Sicherheitsbefunde
- Intelligente Konfidenzbewertung
🎨 Professionelle Benutzeroberfläche
- Modernes, intuitives Dashboard
- Live-Befunde-Panel mit farblicher Schweregrad-Kodierung
- Aufgabenverfolgung und -verwaltung
- Integrierte Konsolenprotokollierung
🤖 Multi-KI-Unterstützung
- Burp AI (Standard; Zero-Config; Prompts werden über Burp an PortSwiggers Burp AI-Dienst gesendet und verbrauchen Burp AI-Credits)
- Ollama (lokal, kostenlos, datenschutzorientiert)
- OpenAI (GPT-4 / GPT-4o)
- Claude (Anthropic)
- Gemini (Google)
- Azure OpenAI / Foundry
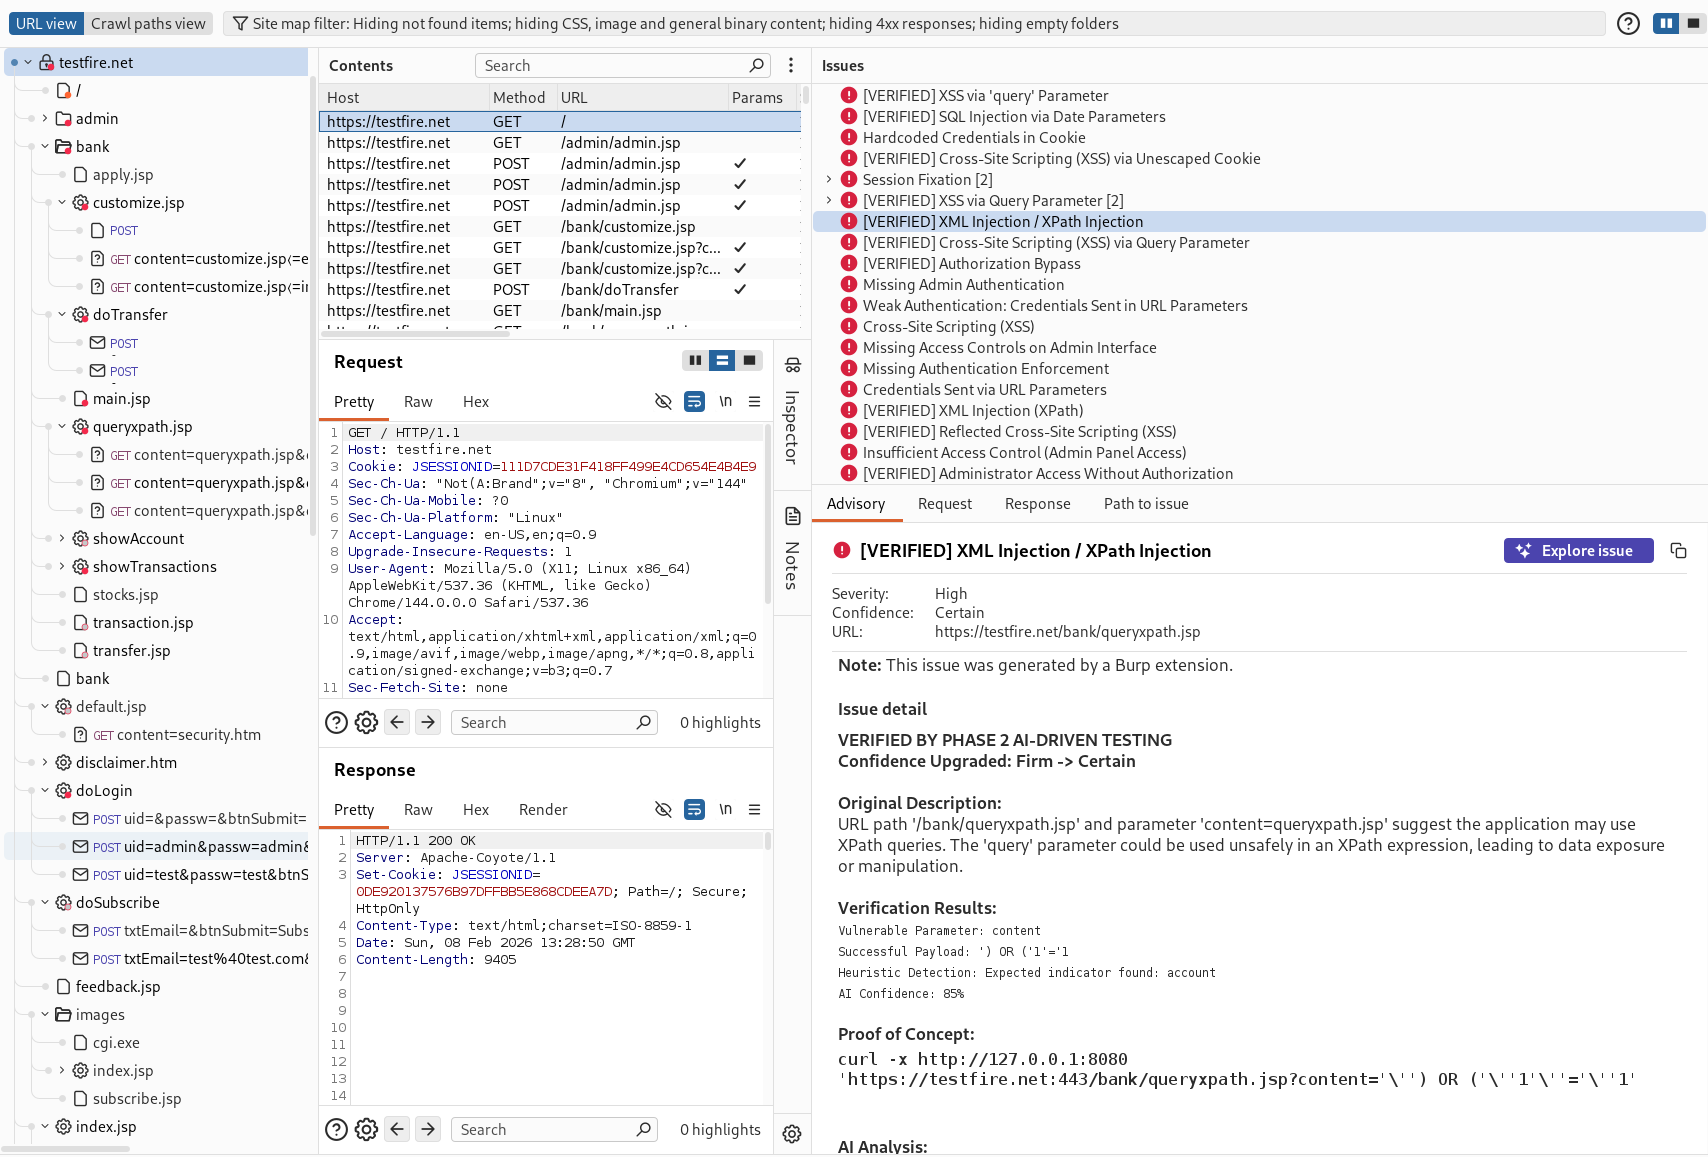
📋 Intelligente Berichterstattung
- Detaillierte Schwachstellenbeschreibungen
- Identifizierung betroffener Parameter
- CWE- und OWASP-Zuordnungen
- Behebungsempfehlungen
- Direkte Links zu Sicherheitsressourcen
🛡️ Datenschutz (DataSanitizer)
- Immer aktiv: Anmeldedaten werden vor jeder KI-Anfrage durch
[REDACTED] ersetzt, unabhängig von der Sanitizer-Einstellung: Cookie-Werte, Authorization- und API-Key/Token-Header-Werte sowie Parameter / JSON-Felder mit namensähnlichen Anmeldedaten (password, token, api_key, session...) in der URL, URL-tragende Header (Referer, Location), das Parameter-Sample und die Anfrage- und Antwort-Bodies (Formular, JSON einschließlich verschachtelter Werte, Multipart, XML, HTML-Formulareingaben) (Namen, Set-Cookie-Attribute und das Authorization-Schema bleiben erhalten)
- Sanitizer standardmäßig aktiviert - redigiert zusätzlich Geheimnisse und PII im Rest des Austauschs und neutralisiert Prompt-Injection-Muster für jeden Anbieter (Burp AI, Ollama und die Cloud-Anbieter)
- Bidirektionale Redaktion: Sensible Werte werden vor dem Senden an den KI-Anbieter durch
[REDACTED_*]-Platzhalter ersetzt und dann in der Antwort wiederhergestellt
- Erkennt und redigiert:
- API-Schlüssel - OpenAI (
sk-), GitHub (ghp_), AWS (AKIA), GitLab (glpat-), Slack (xoxb-)
- Authorization-Header - Bearer-Token, Basic Auth
- Anmeldedaten - password/secret/token-Felder,
user:pass@host-URIs
- Session-Cookies - Session-IDs, CSRF-Token, JWTs, Auth-Token
- E-Mail-Adressen
- IP-Adressen & Hostnamen - Details zur Zielinfrastruktur
- Der Sanitizer kann in den Einstellungen für fortgeschrittene Benutzer deaktiviert werden (Header-Redaktion gilt weiterhin)
- KI-Ausgaben werden als nicht vertrauenswürdig behandelt: Befundtitel werden bereinigt und SILENTCHAINs Tabellen rendern niemals HTML
Schwachstellenerkennung
SILENTCHAIN AI™ erkennt eine breite Palette von Sicherheitsproblemen, darunter:
| Kategorie | Schwachstellen |
|---|
| Injection | SQL Injection, NoSQL Injection, Command Injection, LDAP Injection, XPath Injection |
| Cross-Site Scripting | Reflected XSS, Stored XSS, DOM-based XSS |
| Authentifizierung | Broken Authentication, Session Management Issues, Credential Exposure |
| Zugriffskontrolle | IDOR, Broken Authorization, Privilege Escalation |
| Kryptographie | Weak Encryption, Insecure SSL/TLS, Sensitive Data Exposure |
| Konfiguration | Security Misconfigurations, Default Credentials, Debug Enabled |
| XXE | XML External Entity Attacks |
| Deserialisierung | Insecure Deserialization |
| Komponenten | Vulnerable Dependencies, Outdated Libraries |
🚀 Schnellstart
Voraussetzungen
- Burp Suite Professional 2025.8 oder später. Burp Suite Community Edition und Burp Suite DAST werden nicht unterstützt: In der Community Edition lädt die Erweiterung, protokolliert den Grund und bleibt inaktiv.
- 'Use AI' für SILENTCHAIN aktiviert unter Extensions → Installed. Es ist standardmäßig für manuell geladene Erweiterungen deaktiviert (Burp fragt bei der Installation aus dem BApp Store nach). Dies steuert jeden Anbieter, einschließlich Ollama; wenn KI global in Burps KI-Einstellungen deaktiviert ist, wird nichts gesendet.
- Java 21 Runtime (in aktuellen Burp-Versionen enthalten)
- Ein KI-Anbieter (einer der folgenden):
- Burp AI (Standard; Zero-Config; verbraucht Burp AI-Credits)
- Ollama (kostenlos, lokal, datenschutzorientiert)
- OpenAI API-Schlüssel
- Claude (Anthropic) API-Schlüssel
- Gemini (Google) API-Schlüssel
- Azure OpenAI / Foundry
Installation
 silentchainai/silentchain