
 pho5nix/red-team-goad-lab-proxmox
Build-Anleitung für ein Red-Teaming-Homelab. GOAD-Lab-Setup in Proxmox und pfSense, Operator/C2 und Redirectors.

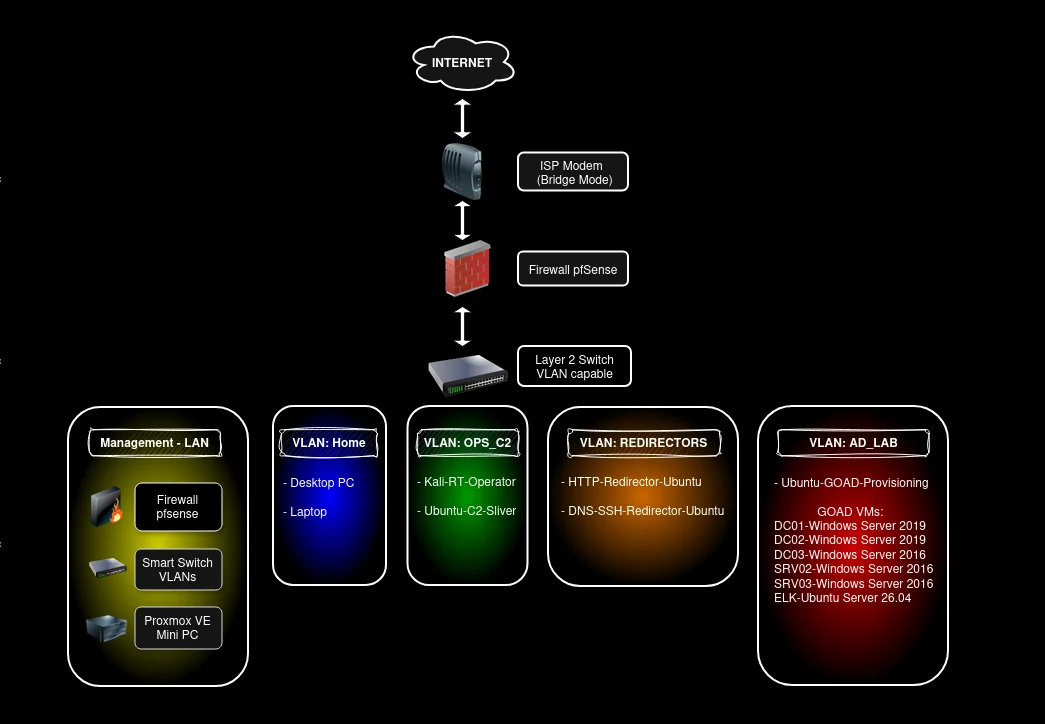
In dieser Reihenfolge aufbauen:
Die Befehlssyntax für Packer, Terraform und GOAD sollte zum Build-Zeitpunkt gegen dein frisch geklontes GOAD-Repo geprüft werden. GOAD wird aktiv gepflegt und Variablendateiformate können sich zwischen Releases ändern.
Segmente
| VLAN | Subnetz | Gateway (pfSense) | Zweck | IP-Quelle |
|---|---|---|---|---|
| 150 | 172.23.150.0/24 | 172.23.150.1 | Kali Operator und Ubuntu C2/Sliver | pfSense DHCP (Reservierungen nach Erstellung) |
| 160 | 10.60.160.0/24 | 10.60.160.1 | HTTP/S Redirector und DNS/SSH Redirector (Ubuntu VMs) | pfSense DHCP (Reservierungen nach Erstellung) |
| 56 | 192.168.56.0/24 | 192.168.56.1 | Ubuntu GOAD-Provisioning-VM, GOAD AD Lab (5 Windows VMs) plus ELK SIEM | Statisch (Terraform/Cloudbase-Init) |
| 100 | 10.10.100.0/24 | 10.10.100.1 | Dein Desktop/Laptop | pfSense DHCP (Reservierungen nach Erstellung) |
GOAD-Hosts (statisch, intern in VLAN 56)
| Codename | Rolle | OS | Domäne | IP |
|---|---|---|---|---|
| kingslanding | DC01 | WS 2019 | sevenkingdoms.local | 192.168.56.10 |
| winterfell | DC02 | WS 2019 | north.sevenkingdoms.local | 192.168.56.11 |
| meereen | DC03 | WS 2016 | essos.local | 192.168.56.12 |
| castelblack | SRV02 (MSSQL/IIS) | WS 2019 | north.sevenkingdoms.local | 192.168.56.22 |
| braavos | SRV03 (MSSQL/ADCS) | WS 2016 | essos.local | 192.168.56.23 |
| GOAD-ELK | SIEM (Elasticsearch/Kibana/Logstash) | Ubuntu 26.04 | Lab Monitoring | 192.168.56.50 |
GOAD-Hosts verwenden die Domain Controller als DNS (kingslanding, .10), was für AD erforderlich ist. pfSense ist nur ihr Gateway.
| Komponente | VLAN | vCPU | RAM | Disk |
|---|---|---|---|---|
| Kali operator | 150 | 4 | 8 GB | 60 GB |
| Ubuntu + Sliver C2 | 150 | 2 | 4 GB | 40 GB |
| HTTP/S redirector | 160 | 2 | 2 GB | 20 GB |
| DNS/SSH redirector | 160 | 2 | 2 GB | 20 GB |
| Provisioning host | 56 | 4 | 4 GB | 40 GB |
| kingslanding DC01 | 56 | 2 | 4 GB | 60 GB |
| winterfell DC02 | 56 | 2 | 4 GB | 60 GB |
| meereen DC03 | 56 | 2 | 4 GB | 60 GB |
| castelblack SRV02 | 56 | 2 | 4 GB | 60 GB |
| braavos SRV03 | 56 | 2 | 4 GB | 60 GB |
| GOAD-ELK SIEM | 56 | 4 | 8 GB | 80 GB |
Insgesamt sind es etwa 28 vCPU, 48 GB RAM, 620 GB thin provisioned Disk für das vollständige GOAD-Lab.
Bei 80 GB RAM bleiben etwa 30 GB Reserve für Proxmox selbst und Snapshots.
Du kannst stattdessen auch das GOAD-Light oder das MINILAB einrichten, wenn die Ressourcen begrenzt sind.
Dieses Lab ist ausschließlich für Bildung und autorisiertes Sicherheitstraining in einer isolierten, in sich geschlossenen Umgebung gedacht. Die Techniken, die es vermittelt, sind dieselben, die Verteidiger verstehen müssen, um reale Systeme zu schützen. Halte es isoliert, halte es lokal und nutze das Gelernte, um Dinge sicherer zu machen.






