Deception-Engineering-Tools aus einer Produktionsplattform, die Live-Angreifer-Traffic, Supply-Chain-Canary-Tokens und Honeypot-Logs → MITRE-ATT&CK-Bewertung zusammenführt, sowie eine signierte, versionierbare Deception-Config-Spezifikation. Reines Python, MIT.

Vier Tools für Deception-Engineering, herausgelöst aus einer produktiven Sicherheitsplattform, die Live-Internetverkehr verarbeitet, befreit von jeglicher Produkt-/Secret-Kopplung und veröffentlicht unter MIT.
Dies ist keine Labordemo. Jedes Tool ist ein Teil von WraithWall — einer von einer Einzelperson entwickelten Deception-Plattform, die hinter einem Reverse-Proxy läuft, mit einem Honeypot, der sie rund um die Uhr speist. Dies sind die Teile, die für sich genommen wirklich wiederverwendbar sind: Wenn du einen Honeypot betreibst, Canaries platzierst oder deine Deception-Konfiguration wie Code versionieren möchtest, sind sie für dich gedacht.
Jedes Projekt ist ein eigenständiges, per pip install installierbares Paket mit eigenem README, Beispielen,
Tests und CLI. Keine Abhängigkeit von der Plattform — kein Flask, keine Datenbank, keine Secrets.
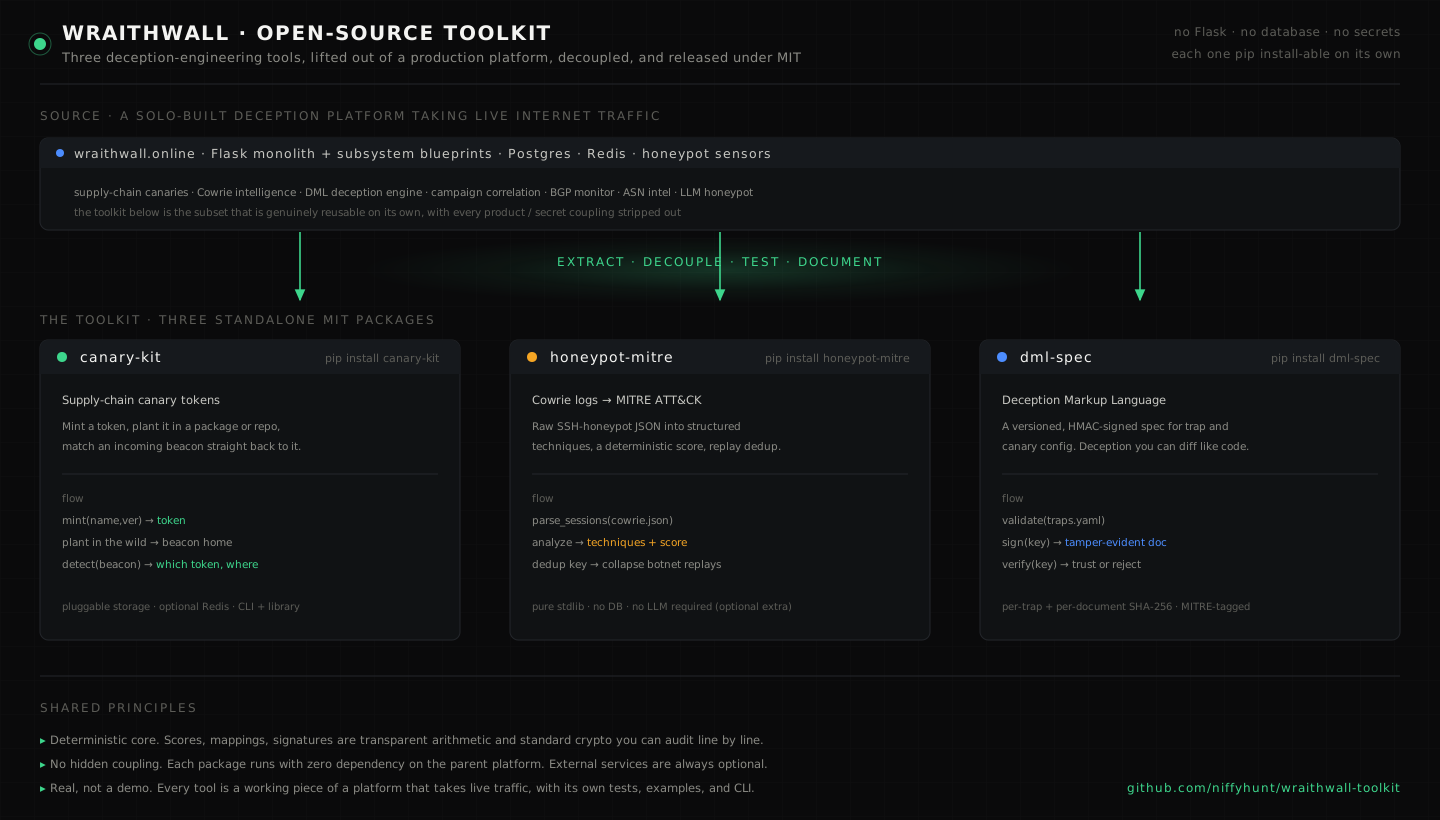
| Projekt | Was es tut | Installation | PyPI |
|---|---|---|---|
| canary-kit | Erzeugen, Registrieren und Erkennen von Supply-Chain-Canary-Tokens — ein eingehender Beacon wird direkt dem von dir platzierten Token zugeordnet. Austauschbarer Speicher, optional Redis. | pip install canary-kit | Veröffentlicht 0.1.0 |
| honeypot-mitre | Verwandelt rohe Cowrie-Honeypot-Logs in strukturierte MITRE-ATT&CK-Techniken, einen deterministischen Score und Replay-Deduplizierung — kein LLM erforderlich (es ist ein optionales Extra). | pip install honeypot-mitre | Veröffentlicht 0.1.0 |
| dml-spec | Deception Markup Language — eine versionierte, HMAC-signierte Spezifikation für Trap-/Canary-Konfiguration. Validieren, signieren und verifizieren, damit deine Deception diffbar und manipulationserkennbar ist. | cd dml-spec && pip install . | v2 (0.2.0 bereit, noch nicht hochgeladen) |
| wraithmesh | Verteiltes Sensor-Mesh — Cowrie-Logs mitlesen, Kampagnen lokal zusammenfassen, signierte Äquivalenzklassen-Beobachtungen an bestätigende Aggregatoren hochladen. Datenschutzwahrender Egress standardmäßig. | cd honeypot-mitre && pip install . && cd ../wraithmesh && pip install . | v2 (0.2.0 bereit, noch nicht hochgeladen) |
Verwandte veröffentlichte Pakete außerhalb dieses Ordners: wraithwall (Plattform), ravenscan (raven CLI).
Der HTTP-API-Client wird wraithwall-sdk sein (noch in Entwicklung; nicht Teil dieses Toolkits).
Siehe PACKAGE_INVENTORY.md für die vollständige v2-Release-Checkliste.
# 1. Canary Kit — mint a token, then detect its beacon
cd canary-kit && pip install .
canary-kit --registry demo.json mint internal-sdk 2.4.1 --type runtime
# ...the token later beacons home from an environment you don't control:
canary-kit --registry demo.json beacon <token-from-mint> --ip 198.51.100.23

# 2. Honeypot → MITRE — raw cowrie log to scored, mapped sessions
cd ../honeypot-mitre && pip install .
honeypot-mitre examples/sample_cowrie.json     # → per-session techniques + score + dedup key

# 3. DML — validate, sign, and verify a deception document
cd ../dml-spec && pip install .
export DML_KEY="your-signing-key"
dml validate examples/example_traps.yaml
dml sign     examples/example_traps.yaml --key-env DML_KEY > signed.yaml
dml verify   signed.yaml --key-env DML_KEY

# 4. WraithMesh — Cowrie tail to signed campaign observations
cd ../wraithmesh && pip install .
export WRAITHMESH_KEY="demo-key"
wraithmesh init-manifest --output /tmp/mesh.json
wraithmesh sensor run --config /tmp/mesh.json --once --log ../honeypot-mitre/examples/sample_cowrie.json
Siehe die README jedes Projekts für die vollständige API, CLI und Designhinweise.
pyproject.toml deklariert.Alle vier Projekte sind unter der MIT License veröffentlicht — © 2026 Niffyhunt. Nutze sie, forke sie, veröffentliche sie. Namensnennung ist willkommen, aber nicht erforderlich.
Teil des WraithWall-Projekts · von Niffy_hunt · @wraithwalll auf X · wraithwall auf GitHub








