
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-55182-Terminal — Dies ist ein POC zum Testen Ihrer Projekte, die für CVE-2025-55182 anfällig sind, mit einem Terminal und der Möglichkeit, eine Liste zu scannen. | Kitploit
Tools/GitHubGitHub/mrsol0/cve-2025-55182-terminal
SchwachstellenscannerPayload-GenerierungExploitationWebanwendungs-ExploitationPenetrationstestsRemote-Access-Tool
GitHubmrsol0/cve-2025-55182-terminal

CVE-2025-55182-Terminal

Dies ist ein POC zum Testen Ihrer Projekte, die für CVE-2025-55182 anfällig sind, mit einem Terminal und der Möglichkeit, eine Liste zu scannen.

Repository anzeigen
34vor 11 MonatenNoch nicht geprüft
Teilen

Next.js RSC Schwachstellen-Scanner (CVE-2025-66478 / CVE-2025-55182)

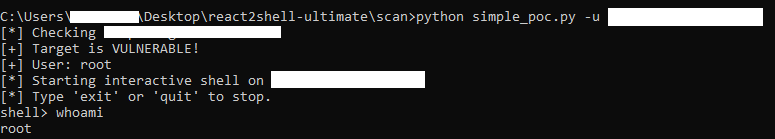
Terminal Preview

Ein leichtgewichtiges, multi-threaded Proof of Concept (PoC)-Tool, das entwickelt wurde, um die Next.js React Server Components (RSC) Remote Code Execution-Schwachstelle (React2Shell) zu erkennen und zu demonstrieren. Dieses Tool ermöglicht sowohl die Einzelziel-Überprüfung als auch das Massenscanning mit hoher Parallelität.

Funktionen

  • Präzise Erkennung: Erkennt anfällige Instanzen durch Überprüfung des strengen Root-Level-Ausführungszugriffs.
  • Massenscanning: Multi-threaded-Engine, die effizient große Ziellisten scannen kann.
  • Live-Dashboard: Echtzeit-Statusanzeige, die den Fortschritt, anfällige Hosts, offline Ziele und sichere Instanzen verfolgt.
  • Fortsetzungsfähigkeit: Fähigkeit, unterbrochene Scans ab einem bestimmten Index fortzusetzen.
  • Interaktive Shell: Eingebaute Pseudo-Shell zur Ausführung beliebigen Codes auf anfälligen Zielen (nur autorisierte Nutzung).
  • False-Positive-Filterung: Unterscheidet zwischen kritischen Root-Context-Schwachstellen und anderen potenziellen Problemen („Suspected“) und filtert Rauschen aus der Konsolenausgabe.

Installation

  1. Klonen Sie dieses Repository oder laden Sie den Quellcode herunter.
  2. Installieren Sie die erforderlichen Abhängigkeiten:
pip install -r requirements.txt

Verwendung

Das Skript simple_poc.py unterstützt zwei Hauptmodi: Einzel-URL-Modus und Listenmodus.

Einzelziel-Modus

Scannt eine einzelne URL. Wenn das Ziel anfällig ist, wechselt das Tool in eine interaktive Shell.

python simple_poc.py -u <url>

Massenscan-Modus

Scannt eine Liste von URLs aus einer Datei. Dieser Modus verwendet Threading für die Leistung und zeigt ein Status-Dashboard an.

python simple_poc.py -i <targets.txt> [-t THREADS] [--start INDEX]

Argumente

  • -u, --url: Gibt eine einzelne Ziel-URL an (z.B. http://example.com).
  • -i, --input: Gibt eine Textdatei mit einer Liste von zu scannenden URLs an (eine pro Zeile).
  • -t, --threads: Legt die Anzahl der gleichzeitigen Threads für das Massenscanning fest (Standard: 20).
  • --start: Setzt das Scannen ab einer bestimmten Zeilennummer (0-basierter Index) in der Eingabedatei fort.

Beispiele

Scannt eine einzelne Seite:

python simple_poc.py -u https://vulnerable-site.com

Scannt eine Liste mit 50 Threads:

python simple_poc.py -i targets.txt -t 50

Setzt einen Scan ab Zeile 1000 fort:

python simple_poc.py -i targets.txt -t 50 --start 1000

Haftungsausschluss

Diese Software wird nur für Bildungszwecke und autorisierte Sicherheitstests bereitgestellt. Der Autor übernimmt keine Haftung für Missbrauch dieser Software oder für Schäden, die durch ihre Nutzung entstehen. Stellen Sie sicher, dass Sie vor dem Scannen von Zielen die implizite Autorisierung haben.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




