
 momo5502/sogen
🪅 Userspace-Emulator für Windows, Linux & macOS



Sogen führt Windows-, Linux- und macOS-Programme ohne ein echtes Betriebssystem aus: Es ermöglicht dir, alles zu sehen und zu steuern, was sie tun.
Anstatt Tausende von Betriebssystem-APIs neu zu implementieren, emuliert Sogen Binärdateien auf CPU- und Syscall-Ebene und führt die echten System-DLLs aus, sodass das Verhalten eng mit dem echten Betriebssystem übereinstimmt.
Jede Anweisung, jeder Speicherzugriff und jeder API-Aufruf kann abgefangen, inspiziert oder umgeschrieben werden, Ausführungen sind vollständig deterministisch, und der gesamte Emulatorzustand kann als Snapshot gesichert und wiederhergestellt werden.
In C++ entwickelt und angetrieben vom CPU-Backend deiner Wahl:
Probiere es aus: sogen.dev
Tritt der Community bei: Discord

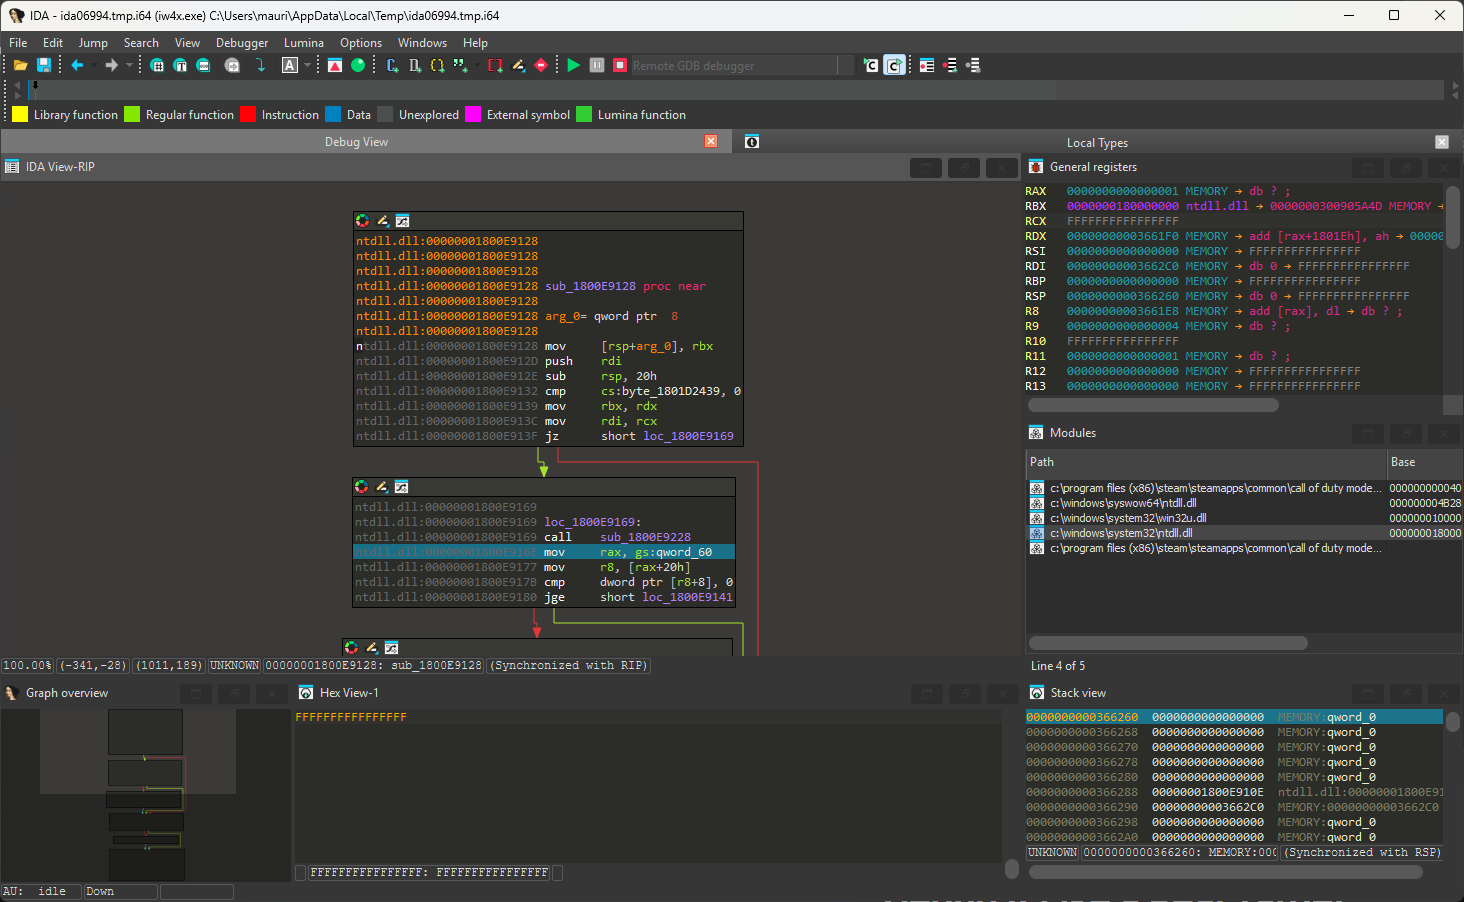
Debugge mit den Tools, die du bereits kennst, wie IDA Pro oder GDB, über das GDB-Protokoll, oder nutze den integrierten In-Browser-Debugger.
Der Debugger läuft auf Emulator-Ebene, außerhalb des Prozesses, und bleibt daher für Anti-Debug-Prüfungen unsichtbar.
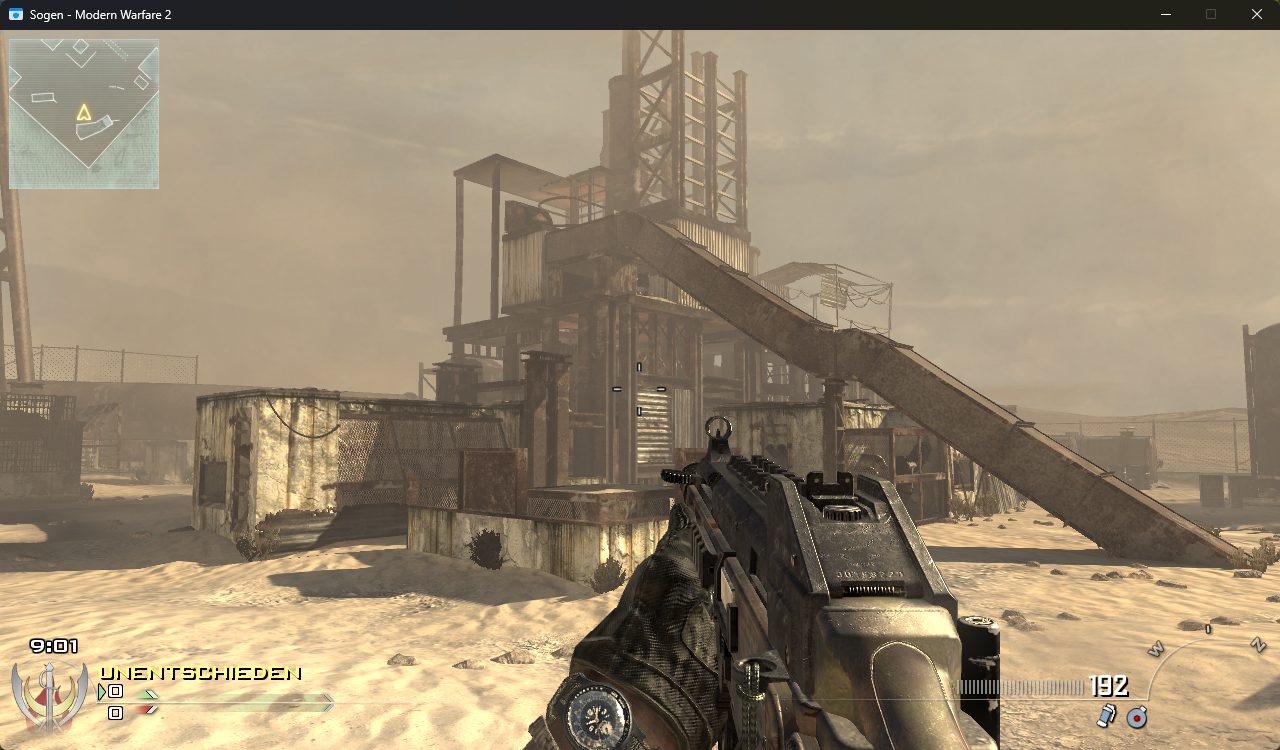
Native GUI-Anwendungen laufen, mit funktionierenden Fenstern, Dialogen und Steuerelementen.
GPU-Paravirtualisierung ermöglicht 3D-Beschleunigung auf deiner echten GPU, während das Hyper-V-Backend den Code nativ auf deiner CPU ausführt. Schnell genug für Spiele.
Direct3D-8/9/10/11-Titel laufen über DXVK, das Direct3D auf Vulkan über die GPU-Bridge übersetzt.
Klicke hier für die Folien.
Installation mit:
pip install sogen
Python-Bindings erfordern ein Emulations-Root. Du kannst ein fertiges Root hier herunterladen oder dein eigenes erstellen, indem du den Anweisungen im Wiki folgst.
Beispiel:
import sogen

emu = sogen.windows.create_application("c:/test-sample.exe", emulation_root="./root")


def on_module_load(module):
    if module.name.lower() == "test-sample.exe":
        emu.hooks.memory_execution_at(module.entry_point, lambda address: print(f"hit entry point: 0x{address:x}"))

emu.callbacks.on_module_load = on_module_load
emu.start()
print(emu.process.exit_status)
Siehe examples/python/README.md für Einrichtungsdetails und ein größeres Beispiel.
Dart-Bindings sind in einem separaten Repository verfügbar.
[!TIP]
Weitere Details zum Erstellen und Ausführen des Emulators unter Windows, Linux, macOS, ... finden Sie im Wiki.
1. Code auschecken:
git clone --recurse-submodules https://github.com/momo5502/sogen.git
2. Führen Sie den folgenden Befehl in einer x64-Entwicklereingabeaufforderung im geklonten Verzeichnis aus:
cmake --preset=vs2022
3. Erstellen Sie die Lösung, die unter build/vs2022/sogen.sln generiert wurde
4. Erstellen Sie einen Registry-Dump, indem Sie grab-registry.bat als Administrator ausführen, und legen Sie ihn im Artefaktordner neben der analyzer.exe ab
5. Führen Sie das Programm Ihrer Wahl aus:
analyzer.exe C:\example.exe
Standardmäßig hat der Gast keinen Zugriff auf das Host-Netzwerk. Gast-Sockets verwenden ein In-Process-Loopback, DNS-Abfragen werden zu keinen Adressen aufgelöst, und die Steam-Bridge ist deaktiviert. Um dem Gast Zugriff auf das Host-Netzwerk zu gewähren, fügen Sie --network live hinzu:
analyzer.exe --network live C:\example.exe
Das Gastdateisystem ist standardmäßig schreibgeschützt, und Schreibzugriffe des Gasts schlagen mit STATUS_ACCESS_DENIED fehl. Verwenden Sie
--root-mode rw, damit der Gast das Emulations-Root ändern kann, oder der Host steuert, wenn kein Root festgelegt ist. Verwenden Sie
--mount HOST:GUEST[:MODE], um eine Host-Datei oder ein Host-Verzeichnis an einem Gastpfad hinzuzufügen, zum Beispiel
--mount .\out:C:\out:rw. Details zu Mounts und Modi finden Sie in docs/filesystem.md.
Windows-ARM64-Executables werden auf dieselbe Weise ausgeführt, und zwar aus einem Emulations-Root, das mit create-root.bat auf einer Windows-ARM64-Maschine erstellt wurde. Sie laufen unter WHP unter Windows ARM64, unter Hypervisor.framework auf Apple Silicon und andernorts unter Unicorn.
--backend überschreibt die umgebungsbasierte Auswahl. Außerhalb von Windows ARM64, wo Unicorns ARM64-Backend nicht gebaut wird, führt EMULATOR_UNICORN=1 ARM64-Gäste stattdessen unter Unicorn statt unter dem Hypervisor aus.
Die macOS-Unterstützung befindet sich in einem frühen Stadium. Sogen führt x86-64-macOS-Kommandozeilenprogramme über den echten dyld und den dyld-Shared-Cache des Systems aus, was für einfache Werkzeuge wie echo ausreicht. Die meisten anderen Programme bleiben noch bei einem nicht implementierten Systemaufruf stehen.






