Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Hipcam-RTSP-Format-Validation-Vulnerability — Dieser POC nutzt eine Schwachstelle in der Formatvalidierung des RTSP-Dienstes von Hipcam RealServer/V1.0 aus, die einen Absturz von etwa 45 Sekunden verursacht, indem zufällige Daten in den Parameter 'client_port' während der RTSP-SETUP-Anfrage injiziert werden. Hipcam RealServer/V1.0 wird in vielen Hipcam-Kameras eingesetzt. | CVE-2023-50685 | Kitploit
Tools/GitHubGitHub/maximilianljungblut/hipcam-rtsp-format-validation-vulnerability
IoT-SicherheitSchwachstellenanalyseExploitationFuzzingPenetrationstests
GitHubmaximilianljungblut/hipcam-rtsp-format-validation-vulnerability

Hipcam-RTSP-Format-Validation-Vulnerability

Repository anzeigen

Über

Dieser POC nutzt eine Schwachstelle in der Formatvalidierung des RTSP-Dienstes von Hipcam RealServer/V1.0 aus, die einen Absturz von etwa 45 Sekunden verursacht, indem zufällige Daten in den Parameter 'client_port' während der RTSP-SETUP-Anfrage injiziert werden. Hipcam RealServer/V1.0 wird in vielen Hipcam-Kameras eingesetzt. | CVE-2023-50685

Webseite
18643vor 2 JahrenVon Kitploit geprüft
Teilen

Proof-of-Concept für die Schwachstelle in der RTSP-Formatvalidierung von Hipcam RealServer/V1.0 | CVE-2023-50685

Proof-of-Concept für die Schwachstelle in der Formatvalidierung des RTSP-Dienstes von Hipcam RealServer/V1.0.

Beschreibung

Dieser POC nutzt eine Schwachstelle in der Formatvalidierung des Real Time Streaming Protocol (RTSP)-Dienstes von Hipcam RealServer/V1.0 aus, die auf unzureichende Eingabevalidierung und Handhabung des Parameters 'client_port' in der RTSP-SETUP-Anfrage zurückzuführen ist.

Schwachstellendetails

Der Parameter 'client_port' in der RTSP-SETUP-Anfrage wird manipuliert, wodurch eine Schwachstelle in der Formatvalidierung des RTSP-Servers ausgelöst wird. Im Gegensatz zu herkömmlichen Exploits mit einem bestimmten Überlaufwert wird diese Schwachstelle durch fehlerhafte Formatierung ausgelöst, insbesondere wenn 'client_port' nicht im erwarteten Format vorliegt (z. B. client_port=[custom_port]-[custom_port+1]). Formatvalidierungs-Schwachstellen treten auf, wenn eine Anwendung Eingaben nicht ordnungsgemäß validiert oder verarbeitet, was zu unerwartetem Verhalten führen kann. In diesem Fall ist das Ziel, den Dienst zu stören.

cam_address = "rtsp://120.75.111.XX:554/11" #The RTSP port is normaly 554 with the path /11 which is also normaly used in Hipcam Cameras
random_data_value = 8712429 #It can be anything except the correct format of [custom_port]-[custom_port+1]
rtsp_request = f"SETUP {cam_address}/trackID=1 RTSP/1.0\r\nCSeq: 3\r\nTransport: RTP/AVP;unicast;client_port={random_data_value}\r\n\r\n"

Ausnutzung

Schritte

  1. Eine RTSP-URL für die Zielkamera erstellen.
  2. Eine RTSP-SETUP-Anfrage mit manipuliertem 'client_port'-Parameter erstellen (sicherstellen, dass sie nicht im erwarteten Format vorliegt).
  3. Eine Verbindung zum RTSP-Dienst auf der Zielkamera herstellen.
  4. Die erstellte RTSP-Anfrage an die Kamera senden, um zu versuchen, die Schwachstelle in der Formatvalidierung auszulösen.

Skriptverwendung

python3 poc.py 120.75.111.XX 554
python3 poc.py -h

Auswirkungen

Bei erfolgreicher Ausnutzung ist der RTSP-Stream für etwa 45 Sekunden offline. Diese Unterbrechung könnte in physischen Angriffsszenarien ausgenutzt werden, in denen die vorübergehende Nichtverfügbarkeit von Überwachungsaufnahmen Gelegenheit für unbefugten Zugriff oder andere böswillige Aktivitäten bieten könnte.

Shodan-Trends

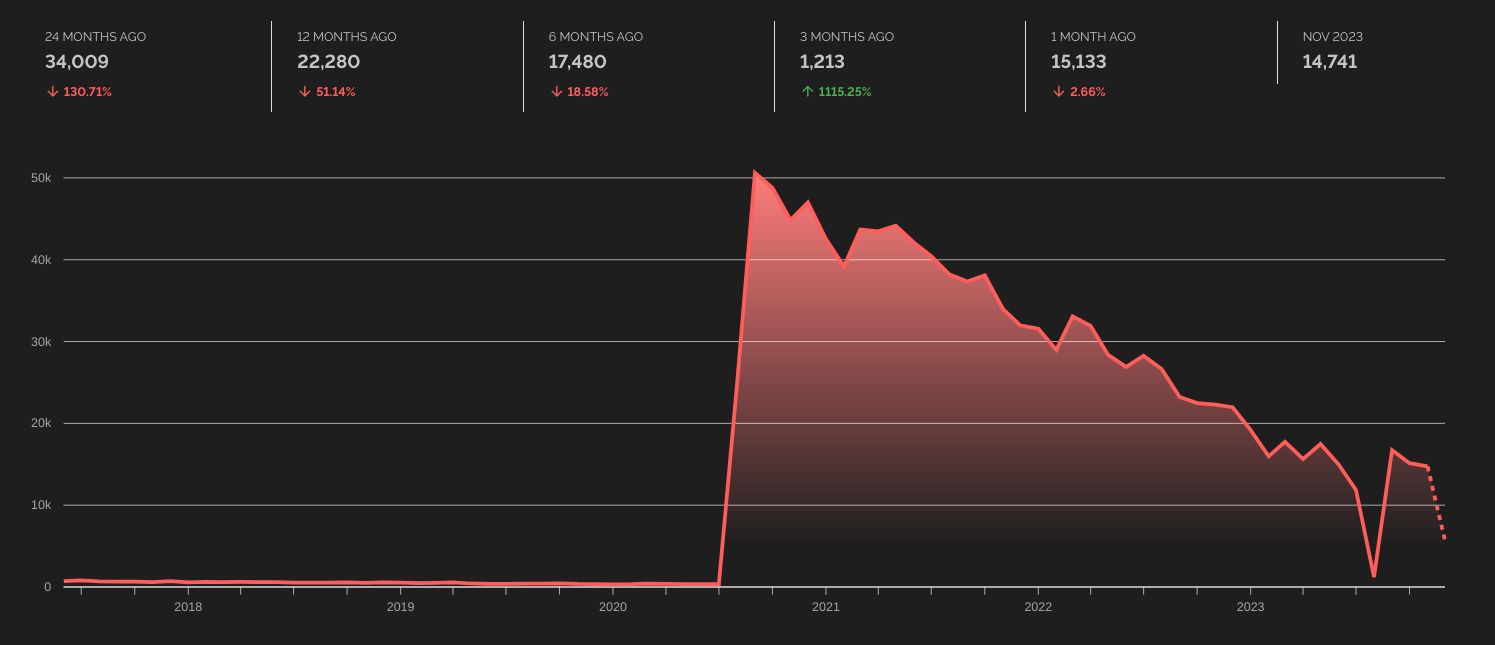
Zeitleiste Shodan-Trend von Hipcam RealServer/V1.0-Geräten

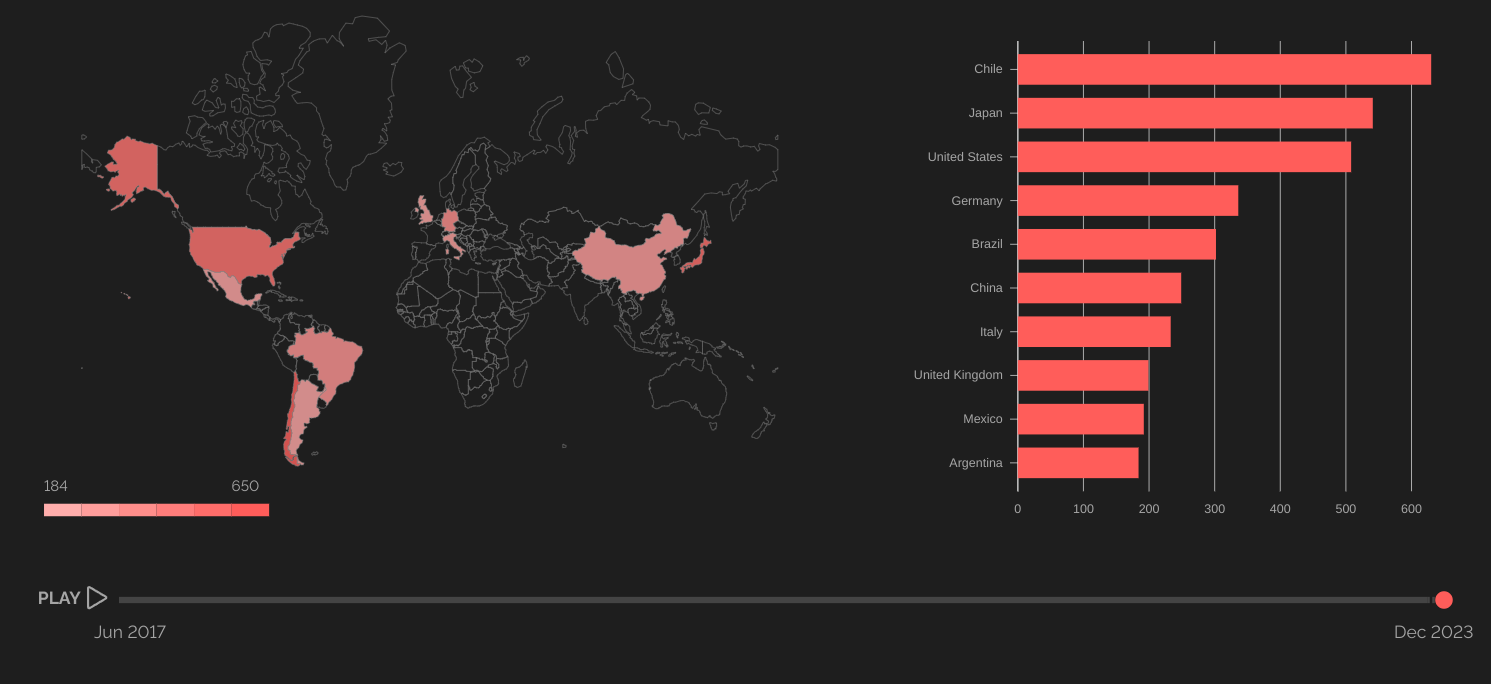
Länder Länder mit den meisten Hipcam RealServer/V1.0-Geräten

Weitere Informationen zum Shodan-Trend von Hipcam RealServer finden Sie unter Shodan Trends.

Die verwendete Suchanfrage: has_screenshot:true port:554 "Hipcam RealServer/V1.0".

Haftungsausschluss

Dieses Skript ist ausschließlich für Bildungszwecke und verantwortungsvolle Offenlegung (Responsible Disclosure) gedacht. Die unbefugte Verwendung dieses Skripts auf Systemen ohne entsprechende Genehmigung ist illegal und unethisch. Der Benutzer ist dafür verantwortlich, die Einhaltung rechtlicher und ethischer Standards sicherzustellen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →