Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
GooFuzz — Bash-basiertes Fuzzing-Werkzeug, das Google Dorking für die verdeckte Enumeration von Verzeichnissen, Dateien, Subdomains und Parametern ohne direkte Serveranfragen nutzt. | Kitploit
Tools/GitHubGitHub/m3n0sd0n4ld/goofuzz
OSINT (Open-Source-Intelligence)AufklärungDNS- und Subdomain-EnumerationInformationsbeschaffungFuzzingSubdomain-Enumeration
GitHubm3n0sd0n4ld/goofuzz

GooFuzz

Bash-basiertes Fuzzing-Werkzeug, das Google Dorking für die verdeckte Enumeration von Verzeichnissen, Dateien, Subdomains und Parametern ohne direkte Serveranfragen nutzt.

Repository anzeigen
1.6k15852vor 11 MonatenVon Kitploit geprüft
Teilen


GooFuzz - Die Macht der Google Dorks


Credits

Autor: M3n0sD0n4ld
Twitter: @David_Uton

Beschreibung:

GooFuzz ist ein in Bash Scripting geschriebenes Skript, das erweiterte Google-Suchtechniken verwendet, um sensible Informationen in Dateien oder Verzeichnissen zu erhalten, ohne Anfragen an den Webserver zu stellen.

Neuerungen

Möchtest du mehr über die neuen Funktionen in Version 2.0 erfahren und wie du das Tool richtig einsetzt?

Schau dir den folgenden Artikel an und hol das Beste aus dem Tool heraus.

Voraussetzungen

  • Bash/Zsh: Die Haupt-Engine, auf der das Skript läuft.
  • curl: Wird verwendet, um HTTP-Anfragen an Suchmaschinen zu stellen.
  • jq: Erforderlich zum Verarbeiten und Filtern von Antworten im JSON-Format.
  • sed: Standard-Textverarbeitungswerkzeug in Unix-Systemen.
  • Google-API und Erstellung einer programmierbaren Suchmaschine: Erforderlich, um die cxId und den apikey in einer Datei zu speichern. Beide sind kostenlos.

Hol dir deinen API-Key

  1. Gehe zur Google Cloud Console.
  2. Erstelle ein neues Projekt (gib ihm einen Namen, z. B. GooFuzz-Project).
  3. Gib in der Suchleiste oben "Custom Search API" ein und klicke auf die Schaltfläche "Enable".
  4. Gehe nach der Aktivierung im linken Menü zum Tab "Credentials".
  5. Klicke auf "Create credentials" -> "API key".
  6. Bewahre ihn sicher auf! Das ist dein API-Key.

2. Hol dir deine CX-ID (Programmierbare Suchmaschine)

  1. Gehe zum Dashboard der Programmierbaren Suchmaschine.
  2. Klicke auf "Add", um eine neue Suchmaschine zu erstellen.
  3. Wähle im Bereich "What to search" die Option "Search the entire Web" aus (dies ist entscheidend, damit GooFuzz nicht auf eine einzelne Website beschränkt ist).
  4. Gib einen Namen ein (z. B. GooFuzz-Search) und klicke auf Create.
  5. Gehe nun zu den Einstellungen der gerade erstellten Suchmaschine und suche nach "Search engine ID".
  6. Dieser alphanumerische Code ist deine cxId.

Herunterladen und installieren:```console

git clone https://github.com/m3n0sd0n4ld/GooFuzz.git cd GooFuzz sudo apt install jq chmod +x GooFuzz ./GooFuzz -h

# Docker-Version:```console
git clone https://github.com/m3n0sd0n4ld/GooFuzz.git
cd GooFuzz
docker build -t goofuzz .
docker run --rm -it goofuzz -h

Verwendung:
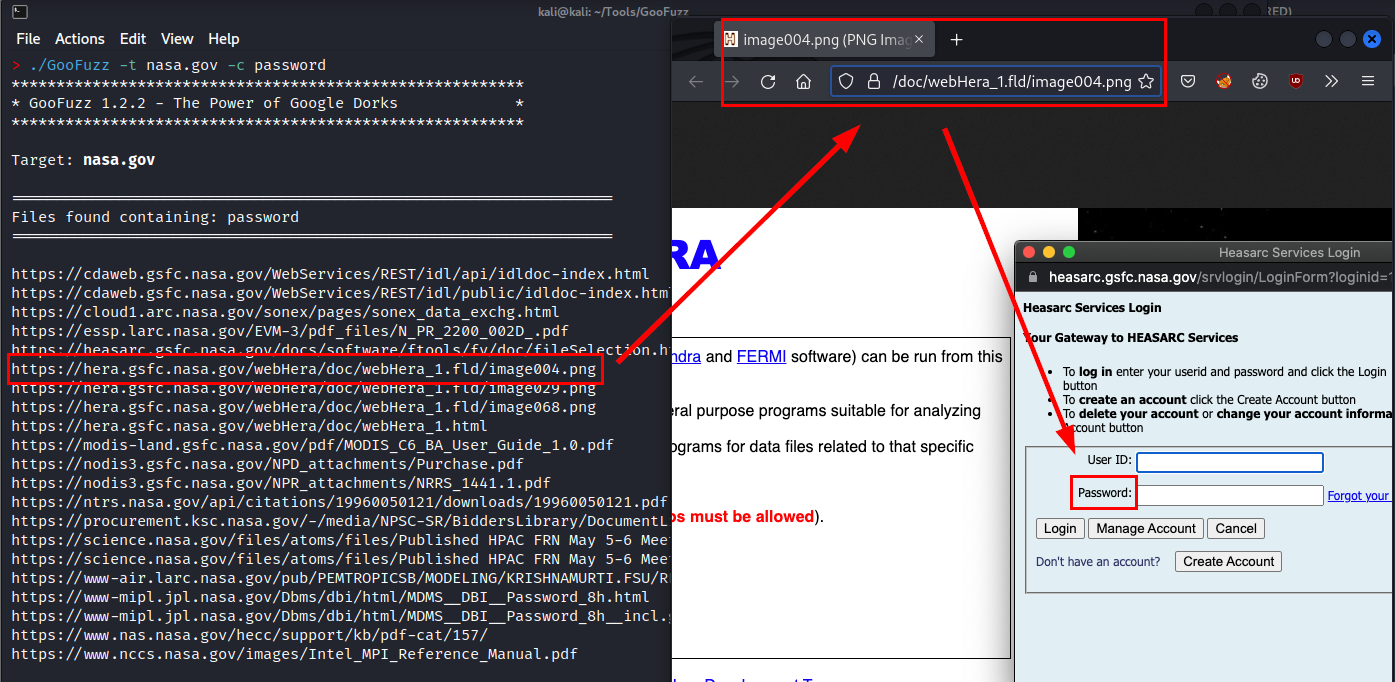
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →








