
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/lorenzoporrasduque/cve-2025-5548-poc
Payload-GenerierungSchwachstellenanalyseExploitationReverse EngineeringShellcodeDebuggerPenetrationstestsLernen & BildungBinary-Exploitation
Labs & Praxis
GitHublorenzoporrasduque/cve-2025-5548-poc

CVE-2025-5548-POC

Bildungslabor, das einen Stack-basierten Pufferüberlauf (CVE-2025-5548) im FreeFloat FTP Server demonstriert. Behandelt die vollständige Exploit-Entwicklung: Schwachstellenanalyse, Debugging mit Immunity Debugger, Offset-Berechnung und RCE-Payload-Generierung.

Repository anzeigen
57vor 8 MonatenNoch nicht geprüft
Teilen

CVE-2025-5548-POC

Beschreibung der Schwachstelle

CVE-2025-5548 ist eine Schwachstelle vom Typ Stack-Buffer-Overflow, die im FreeFloat FTP Server, einem veralteten FTP-Dienst für Windows-Systeme, identifiziert wurde. Der Fehler liegt im Handler des NOOP-Befehls, der keine Eingabelängenprüfung durchführt, bevor die Eingabe in einen Puffer fester Größe auf dem Stack kopiert wird. Dies ermöglicht es einem entfernten Angreifer ohne vorherige Authentifizierung, eine überdimensionierte Zeichenkette zu senden, die das EIP-Register überschreibt und den Ausführungsfluss auf beliebigen Code umleitet.

  • Typ: Stack-Buffer-Overflow (CWE-121)
  • Vektor: Netzwerk (Fernzugriff ohne Authentifizierung)
  • Auswirkung: Remotecodeausführung (RCE)
  • Betroffener Dienst: FreeFloat FTP Server — TCP/21, Befehl NOOP
  • Betroffene Systeme: Windows XP, Windows 7, Windows 10/11 (Variationen je nach aktiven Schutzmaßnahmen)

Allgemeine Beschreibung

Dieses Repository dokumentiert eine technische Laborübung zur Schwachstelle CVE-2025-5548 in einer kontrollierten Umgebung. Das Hauptziel war die Analyse des gesamten Bewertungszyklus: Identifizierung der anfälligen Komponente, Beobachtung der Reaktion des Dienstes auf ungültige Eingaben und Belegung der potenziellen Auswirkungen auf die Stabilität und Sicherheit des Systems mit Beweisen.

Die Übung wurde mit einem akademischen und defensiven Cybersicherheitsansatz durchgeführt. Die Nachvollziehbarkeit der Ergebnisse, die Qualität der technischen Dokumentation und die Definition von Maßnahmen zur Verringerung der Angriffsfläche wurden priorisiert.

Inhalt

  • Pasos.md: methodische Entwicklung der Übung, nach Phasen organisiert und mit Validierungsnachweisen.
  • Conclusion.md: technischer Abschluss mit Ergebnissen, angewandter Methodik und Bedeutung des defensiven Ansatzes.

Verwendete Werkzeuge

  • IDA Free: verwendet für statische Analyse der Binärdatei und Lokalisierung relevanter Ausführungspfade.
  • Immunity Debugger: verwendet für dynamisches Debugging und Beobachtung von Registern und Speicher während kontrollierter Abstürze.
  • Mona.py: verwendet zur Berechnung von Offsets, Validierung von Bad Characters und Unterstützung der Suche nach Sprunganweisungen.
  • Python 3: verwendet zur Automatisierung von Testfällen und zum wiederholten Senden von Eingaben.
  • Socket (Python-Standardbibliothek): verwendet zum Aufbau von TCP-Verbindungen und zum Übertragen kontrollierter Testladungen.
  • Metasploit-Tools: verwendet zur Erstellung von Mustern und technischen Validierungstests im Labor.
  • Netcat (nc): verwendet für Konnektivitätsprüfungen und Empfang in kontrollierten Szenarien.
  • Windows-Umgebung + Kali Linux: verwendet zur Trennung des Zielsystems von der Analyse- und Support-Umgebung.

Umfang und verantwortungsvolle Nutzung

Der Inhalt dieses Repositorys ist für Schulung, Forschung und Stärkung von Sicherheitskontrollen in autorisierten Umgebungen bestimmt. Es darf nicht außerhalb von Laboren oder auf Systemen Dritter ohne ausdrückliche Genehmigung des Eigentümers angewendet werden.
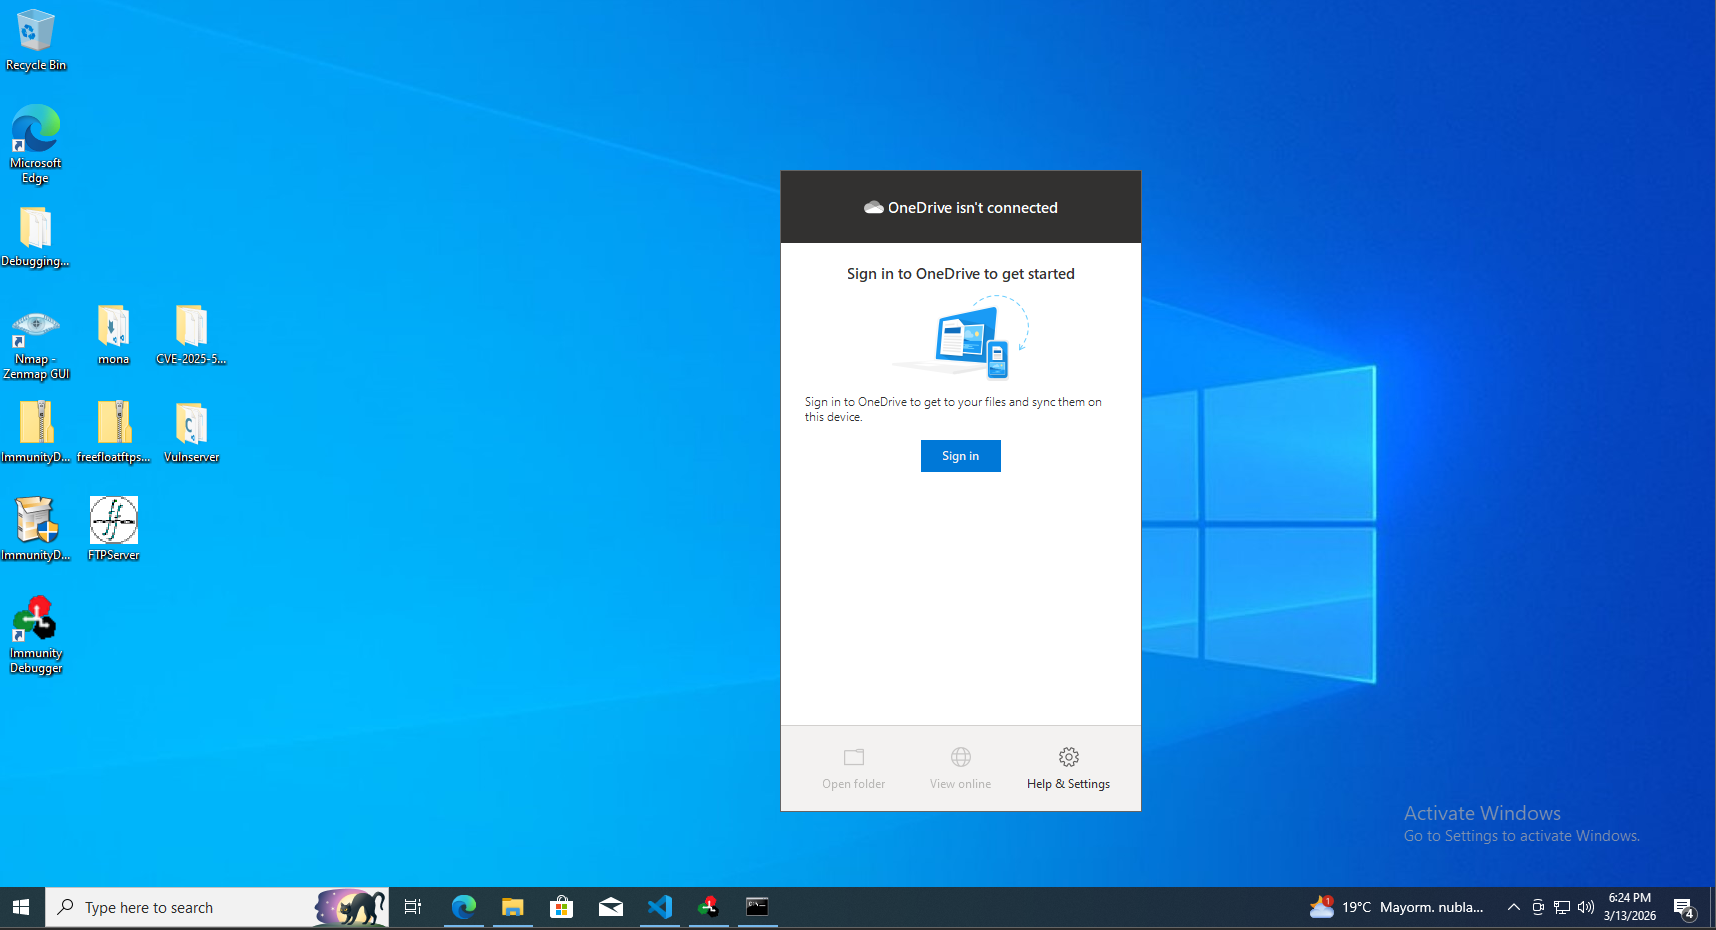
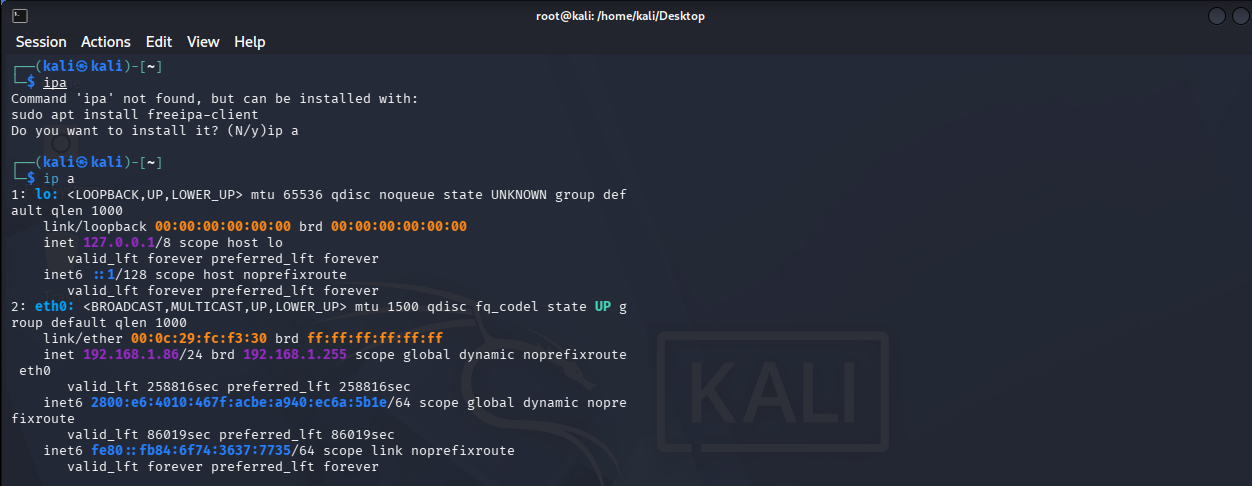
Visuelle Beweise

Analyseumgebung unter Windows Support-Umgebung unter Kali
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







