 ishannaik/agent-sweep
Geheimnisse finden und schwärzen in Verläufen von KI-Code-Agenten (Claude Code und mehr).

Finden und redigieren Sie Secrets in der lokalen Historie Ihres KI-Coding-Agenten. Vollständig offline.





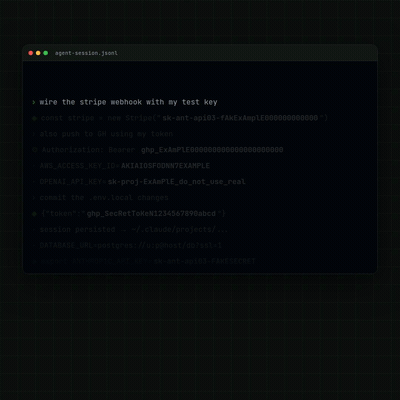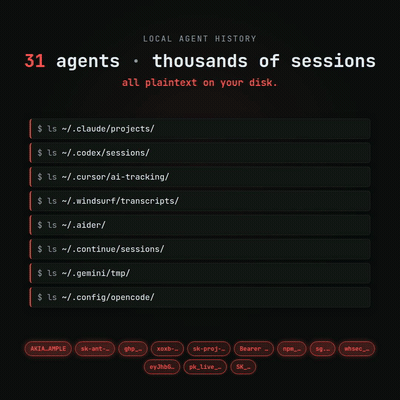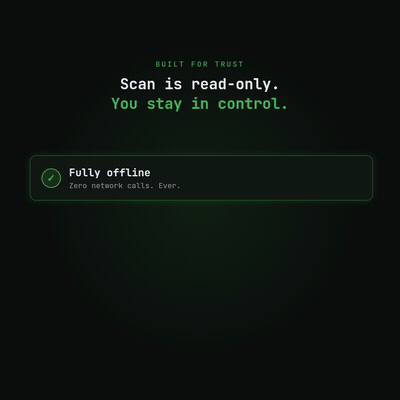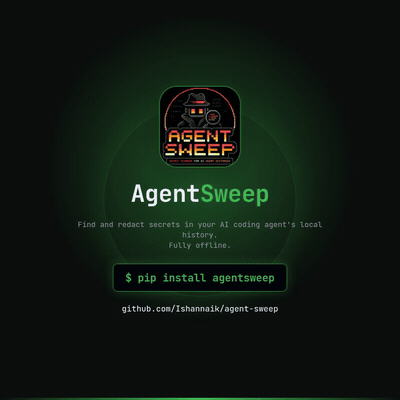
Sehen Sie sich den vollständigen Clip mit Ton an
Prävention: Fügen Sie API-Schlüssel überhaupt nicht in cloudbasierte KI-Agenten ein. Der Schlüssel durchläuft die Server des Anbieters, bevor er jemals Ihre Festplatte erreicht.
Falls Sie es bereits getan haben: agentsweep entfernt den verbleibenden lokalen Angriffsvektor: Supply-Chain-Malware und kompromittierte Pakete, die Ihre Festplatte nach Anmeldedaten durchsuchen. Ihre Dateien verlassen niemals Ihren Rechner.
32 Agenten unterstützt: Claude Code · Codex · OpenCode · Cursor · Windsurf · Aider · Cline · Kilo Code · Roo Code · PearAI · Trae · Void · Gemini CLI · Qwen Code · Continue · Open Interpreter · GitHub Copilot Chat · OpenClaw · Hermes · Goose · llm (Datasette) · Warp · Crush · Grok Build · Grok CLI · Kiro CLI · Zed · Codebuff · Plandex · Junie · Mentat · JetBrains AI
Experimentelle Quellen (Warp, Crush, Kiro CLI, Zed, Codebuff, Plandex, Qwen Code, PearAI, Trae, Void, Junie, Mentat, JetBrains AI) haben Speicherpfade/-formate, die aus Recherchen abgeleitet, aber noch nicht gegen eine echte Installation verifiziert wurden. Das Scannen ist sicher: Ein falscher Pfad findet nichts. Sie melden möglicherweise zu wenig, bis sie bestätigt sind. Sie sind im Auswahlmenü mit
(experimental)gekennzeichnet und geben beim Scan einen Hinweis aus.Grok Build (xAI) ist gegen eine echte Windows-Installation verifiziert: JSONL-Transkripte unter
~/.grok/sessions/<cwd>/<session-id>/(chat_history.jsonl,updates.jsonl,events.jsonl;$GROK_HOME-Override). Grok CLI ist superagent-ai/grok-cli, verifiziert mit grok-dev 1.1.7: SQLite unter~/.grok/grok.db, mit Prompts inmessages.message_json. Es ist ein anderes Produkt. Sie teilen sich~/.grok, scannen aber unterschiedliche Dateien;auth.jsonwird niemals geöffnet.
207 Regex-Regeln + Seed-Phrase-Erkennung: AWS, GitHub, Stripe, OpenAI, Anthropic, Google, Slack, Discord, HuggingFace, Supabase sensible Tokens, JWT, PEM-Schlüssel, DB-URLs, BIP-39-Seed-Phrasen und viele mehr
Alpha: Jeder destruktive Schritt ist abgesichert, gesichert und mit einem einzigen Befehl umkehrbar
Claude Code (und jede andere KI-Coding-CLI) speichert Ihre vollständige Konversationshistorie als Klartext-JSONL auf der Festplatte, unter ~/.claude/projects/ für Claude Code und ~/.codex/sessions/ für OpenAI Codex. Alles, was Sie einfügen, sei es ein AWS-Schlüssel, eine .env-Datei oder eine Datenbank-URL, liegt unbegrenzt im Klartext. Die Historie eines typischen Entwicklers sammelt über Monate Dutzende von Secrets an, meist unbemerkt.
agentsweep scannt diese Historie, teilt Ihnen mit, was geleakt wurde, und kann die Secret-Werte direkt redigieren, während die JSONL-Struktur Byte für Byte erhalten bleibt. Es teilt Ihnen außerdem mit, welche Schlüssel Sie rotieren sollten, mit der richtigen Widerrufs-URL für jeden Anbieter.
Umfang des Schutzes: agentsweep ist vollständig lokal und offline. Es liest und schreibt nur Dateien auf Ihrem Rechner und führt keinerlei Netzwerkaufrufe durch. Es entfernt einen Angriffsvektor: Secrets, die in lokalen Historien-Dateien liegen. Es hat keinen Einfluss darauf, was Ihr KI-Anbieter bereits erhalten hat. Wenn Sie einen Schlüssel in Claude Code, Cursor oder einen anderen cloudbasierten Agenten einfügen, hat dieser Schlüssel bereits die Server des Anbieters durchlaufen, bevor er auf der Festplatte landete. Falls Ihnen das Sorgen bereitet, ziehen Sie ein lokal gehostetes Modell in Betracht (Ollama, LM Studio, OpenCode), bei dem nichts Ihren Rechner verlässt, was sich gut mit agentsweep kombinieren lässt.
Supply-Chain-Angriffe nehmen zu. In den Jahren 2024 und 2025 wurde eine Welle bösartiger npm- und PyPI-Pakete (sha256-universal, shailulid, Hunderte von Typosquats) dabei erwischt, wie sie Entwickler-Anmeldedaten von dem Rechner exfiltrierten, auf dem sie installiert wurden. Sie zielen auf Umgebungsvariablen, .env-Dateien, Shell-Historie, SSH-Schlüssel und jetzt auch auf KI-Agenten-Historien-Dateien ab.
KI-Coding-Assistenten haben eine neue Kategorie der Offenlegung von Anmeldedaten geschaffen, die es vor zwei Jahren noch nicht gab:
~/.claude/projects/*/conversations/*.jsonlpostinstall aus → scannt gängige Pfade → findet Ihre JSONL-Historie → exfiltriert 50 API-Schlüssel in einer einzigen Anfrage.env, bei der Sie eine KI um Hilfe gebeten haben, jede DB-URL, die Sie zum Debuggen geteilt haben, jedes Token, das Sie für einen Einzeiler eingefügt habenDie Historie von KI-Agenten enthält den vollständigen Kontext, nicht nur die Befehle, die eine Shell-Historie aufbewahrt. Angreifer scannen bereits danach. agentsweep räumt auf, bevor das passiert.
pip install uv                  # get uv (skip if you already have it)
uv tool install agentsweep      # install — adds `agentsweep` and `asweep` to PATH
asweep                          # run — interactive menu guides you through everything
Keine virtualenv zu aktivieren und kein PATH-Gefummel. uv tool install gibt dem Befehl seine eigene isolierte Umgebung.
agentsweep führt eine feste 5-stufige Pipeline aus. scan stoppt nach Stufe 3; fix fährt mit der Redaktion fort.
flowchart LR
    A("🔍 DISCOVER\nwalk history dirs\nstream file list") --> B("⚡ SCAN\nAho-Corasick pre-filter\n207 regex rules + BIP-39")
    B --> C{"secrets\nfound?"}
    C -- "none" --> D("✅ CLEAN\nexit 0")
    C -- "found" --> E("📋 FINDINGS\nshow report\nexit 1")
    E -. "scan only" .-> F("⚠️ ROTATE\nkeys still live")
    E -- "type REDACT" --> G("✏️ REDACT\natomic write · .bak backup\npost-write JSON validation")
    G --> H("🔑 ROTATE\nper-provider\nrevocation links")
