
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-40449 — Windows-LPE-Exploit für CVE-2021-40449, eine Use-after-Free-Schwachstelle in win32kfull!GreResetDCInternal, der Token-Leaking, Kernel-Gadget-Missbrauch und Shellcode-Injektion nutzt, um SYSTEM-Berechtigungen zu erlangen. | Kitploit
Tools/GitHubGitHub/hakivvi/cve-2021-40449
Privilege EscalationSpeicherforensikSchwachstellenanalyseExploitationShellcodePayload-EntwicklungBinary-Exploitation
GitHubhakivvi/cve-2021-40449

CVE-2021-40449

Windows-LPE-Exploit für CVE-2021-40449, eine Use-after-Free-Schwachstelle in win32kfull!GreResetDCInternal, der Token-Leaking, Kernel-Gadget-Missbrauch und Shellcode-Injektion nutzt, um SYSTEM-Berechtigungen zu erlangen.

Repository anzeigen
481531vor 5 JahrenVon Kitploit geprüft
Teilen

CVE-2021-40449

Mein Exploit für CVE-2021-40449, eine Windows-LPE durch eine UAF in win32kfull!GreResetDCInternal.

kurze wu

Neben der UAF-Schwachstelle werden weitere Primitive verwendet, um diesen Exploit zu ermöglichen:

  • Leaken der access token-Adresse des Exploits in Ring0 über die NtQuerySystemInformation()-Funktion mit dem SystemHandleInformation-Parameter.
  • Verwenden von rtlSetAllBits() als Gadget, um die access_token.privileges des Exploits mit 0xFFs zu überschreiben.
  • Leaken der rtlSetAllBits()-Adresse in Ring0 durch Leaken der Basisadresse des Moduls ntoskrnl.exe über die EnumDeviceDrivers()-Funktion.
  • Erstellen des Gadget-Parameters BitMapHeader so, dass wir die access_token.privileges des Exploits überschreiben können.
  • Allozieren des erstellten BitMapHeader über das NtSetInformationThread()-Primitiv und Leaken der Allokationsadresse im Big Pool über die NtQuerySystemInformation()-Funktion mit dem SystemBigPoolInformation-Parameter.
  • Um mit der verwundbaren Funktion zu interagieren, listen wir zuerst Drucker im System über EnumPrinters() auf, laden den Treiber eines davon, haken dann die Aufrufe an die Usermode-Callback-Funktion DrvEnablePDEV().
  • Im Hook leiten wir den Aufruf an die ursprüngliche DrvEnablePDEV()-Funktion weiter, führen die Exploit-Aktionen aus und geben dann das zurück, was vom weitergeleiteten Aufruf an die GDI zurückgegeben wird.
  • Auslösen der UAF durch einen zweiten Aufruf von ResetDC() im gehookedten DrvEnablePDEV().
  • Rückgewinnen des freigegebenen PDC-Objekts durch Sprühen eines konstruierten Objekts derselben Größe unter Verwendung des CreatePalette()-Primitivs.
  • Missbrauchen des neu erworbenen SeDebugPrivilege-Rechts, um NT AUTHORITY\SYSTEM zu erhalten, indem Shellcode in den winlogon.exe-Prozess injiziert wird.

Weitere Informationen finden Sie in diesem Artikel von Kaspersky.
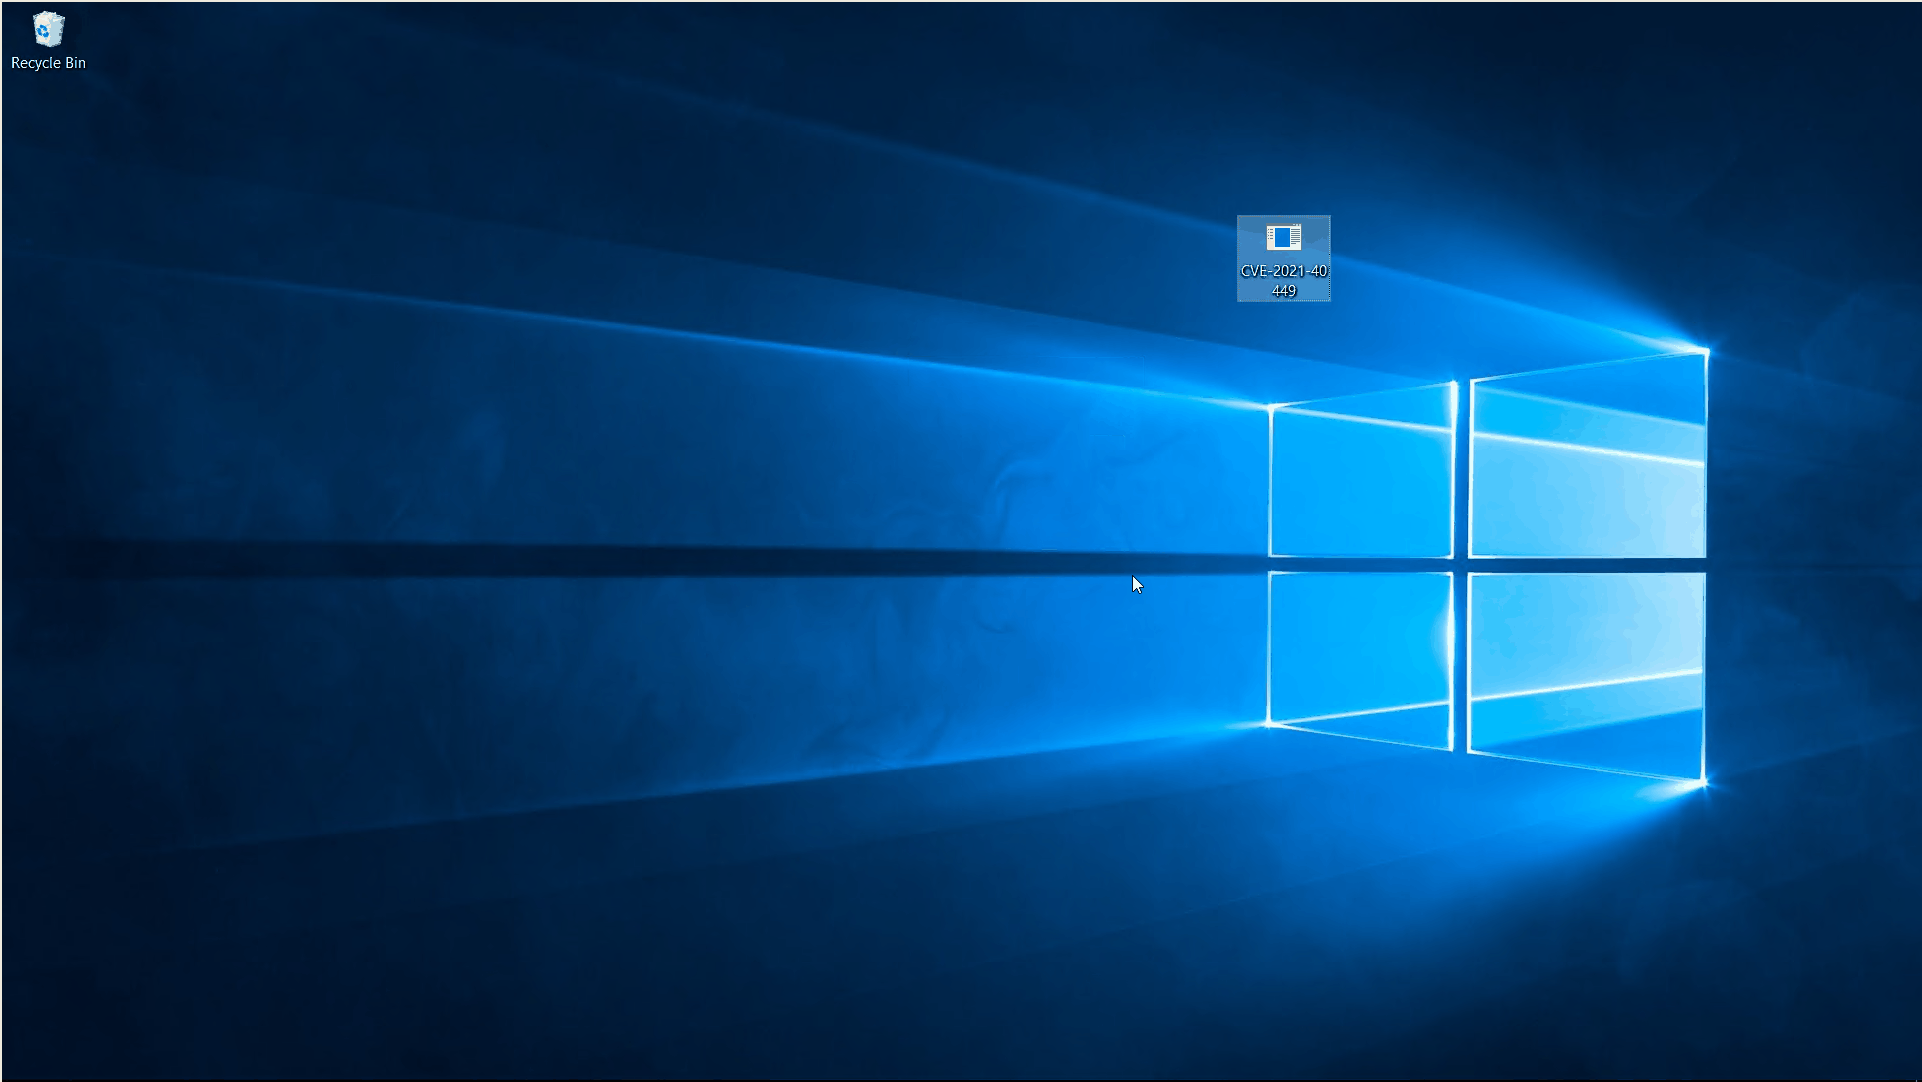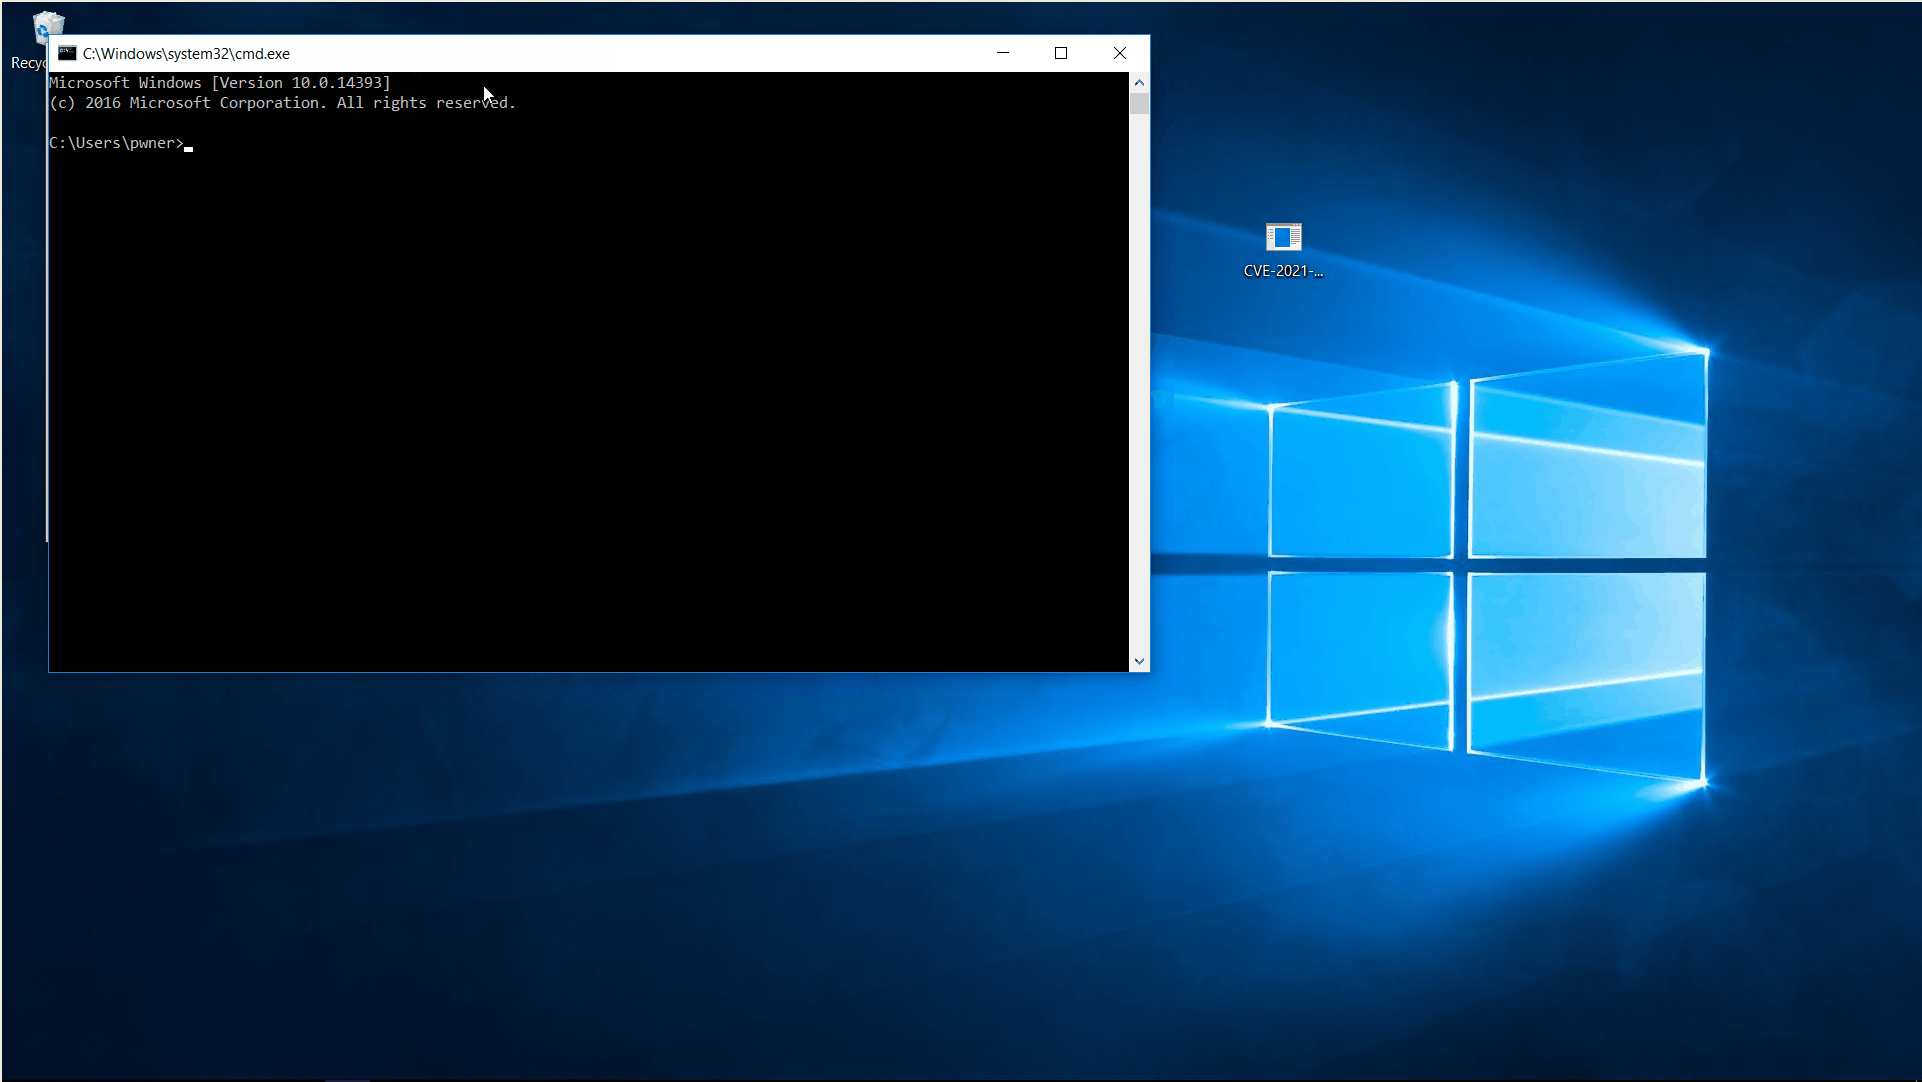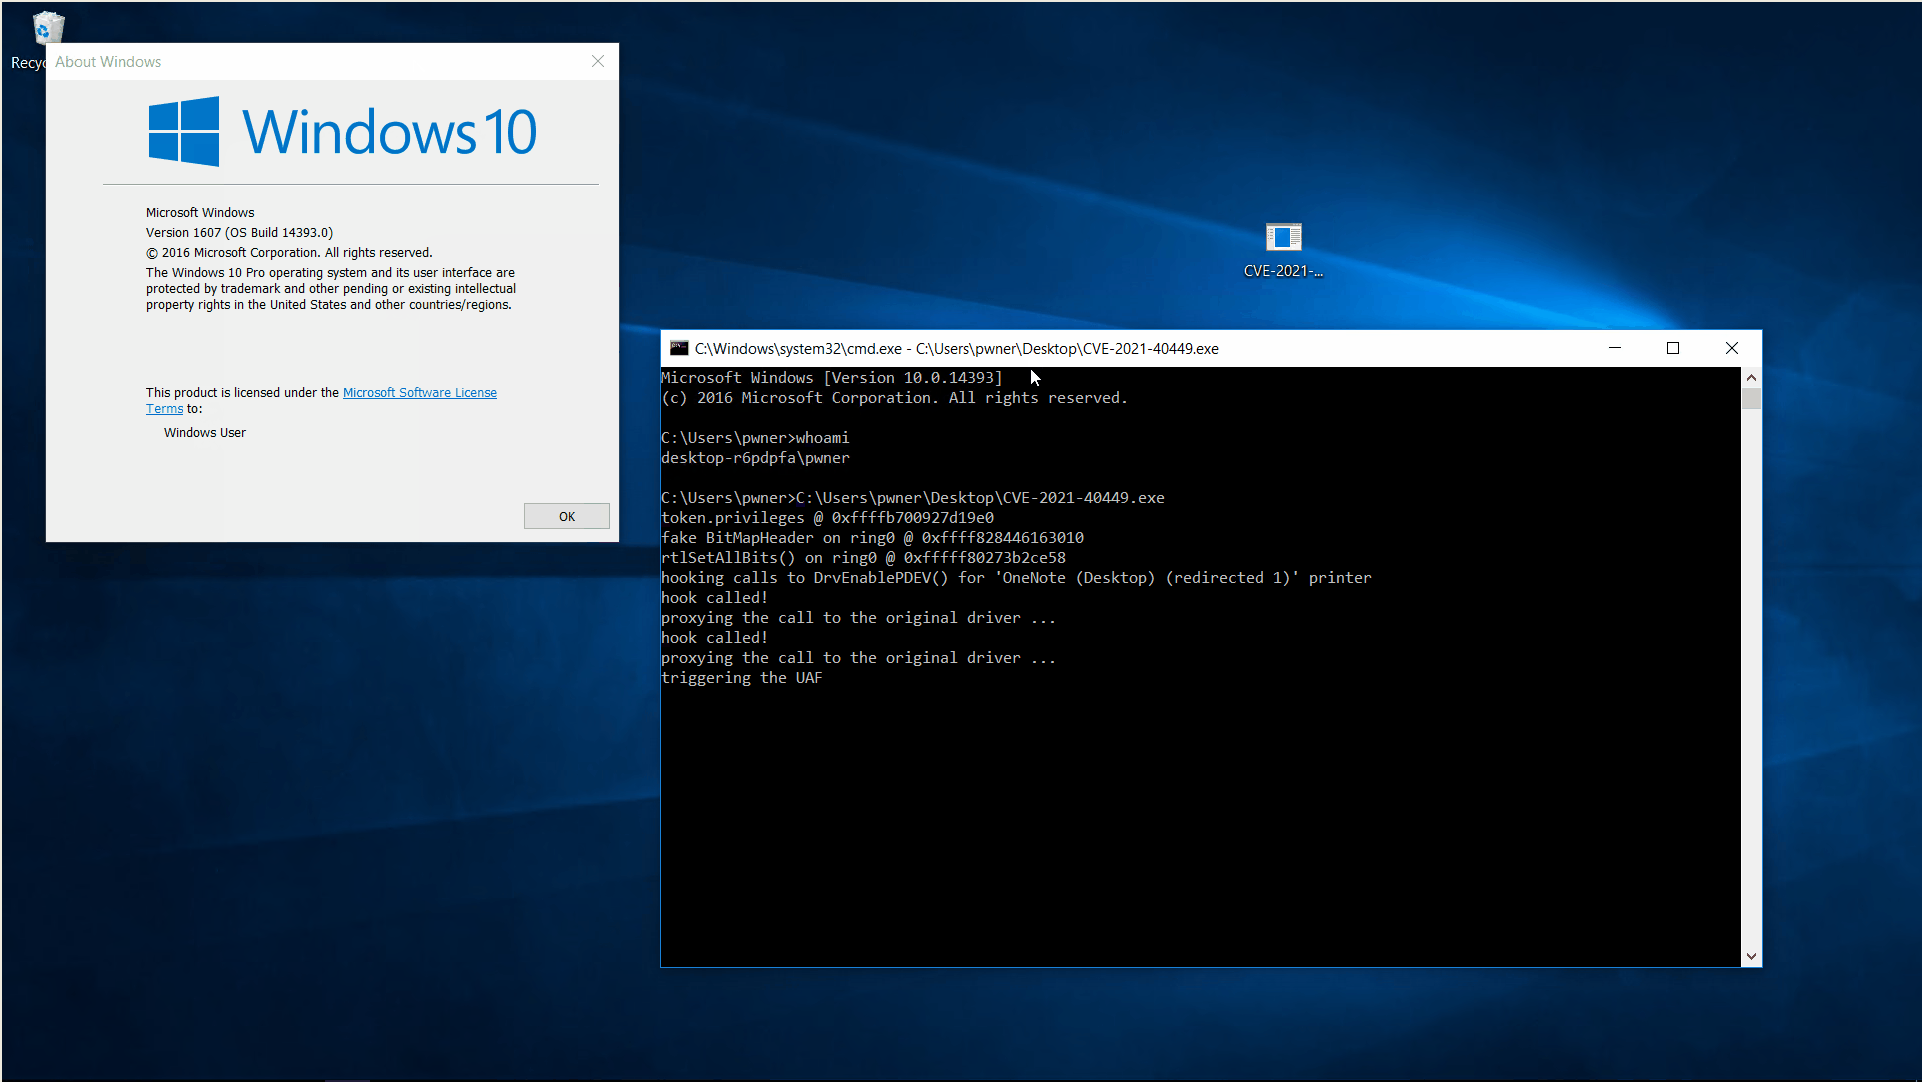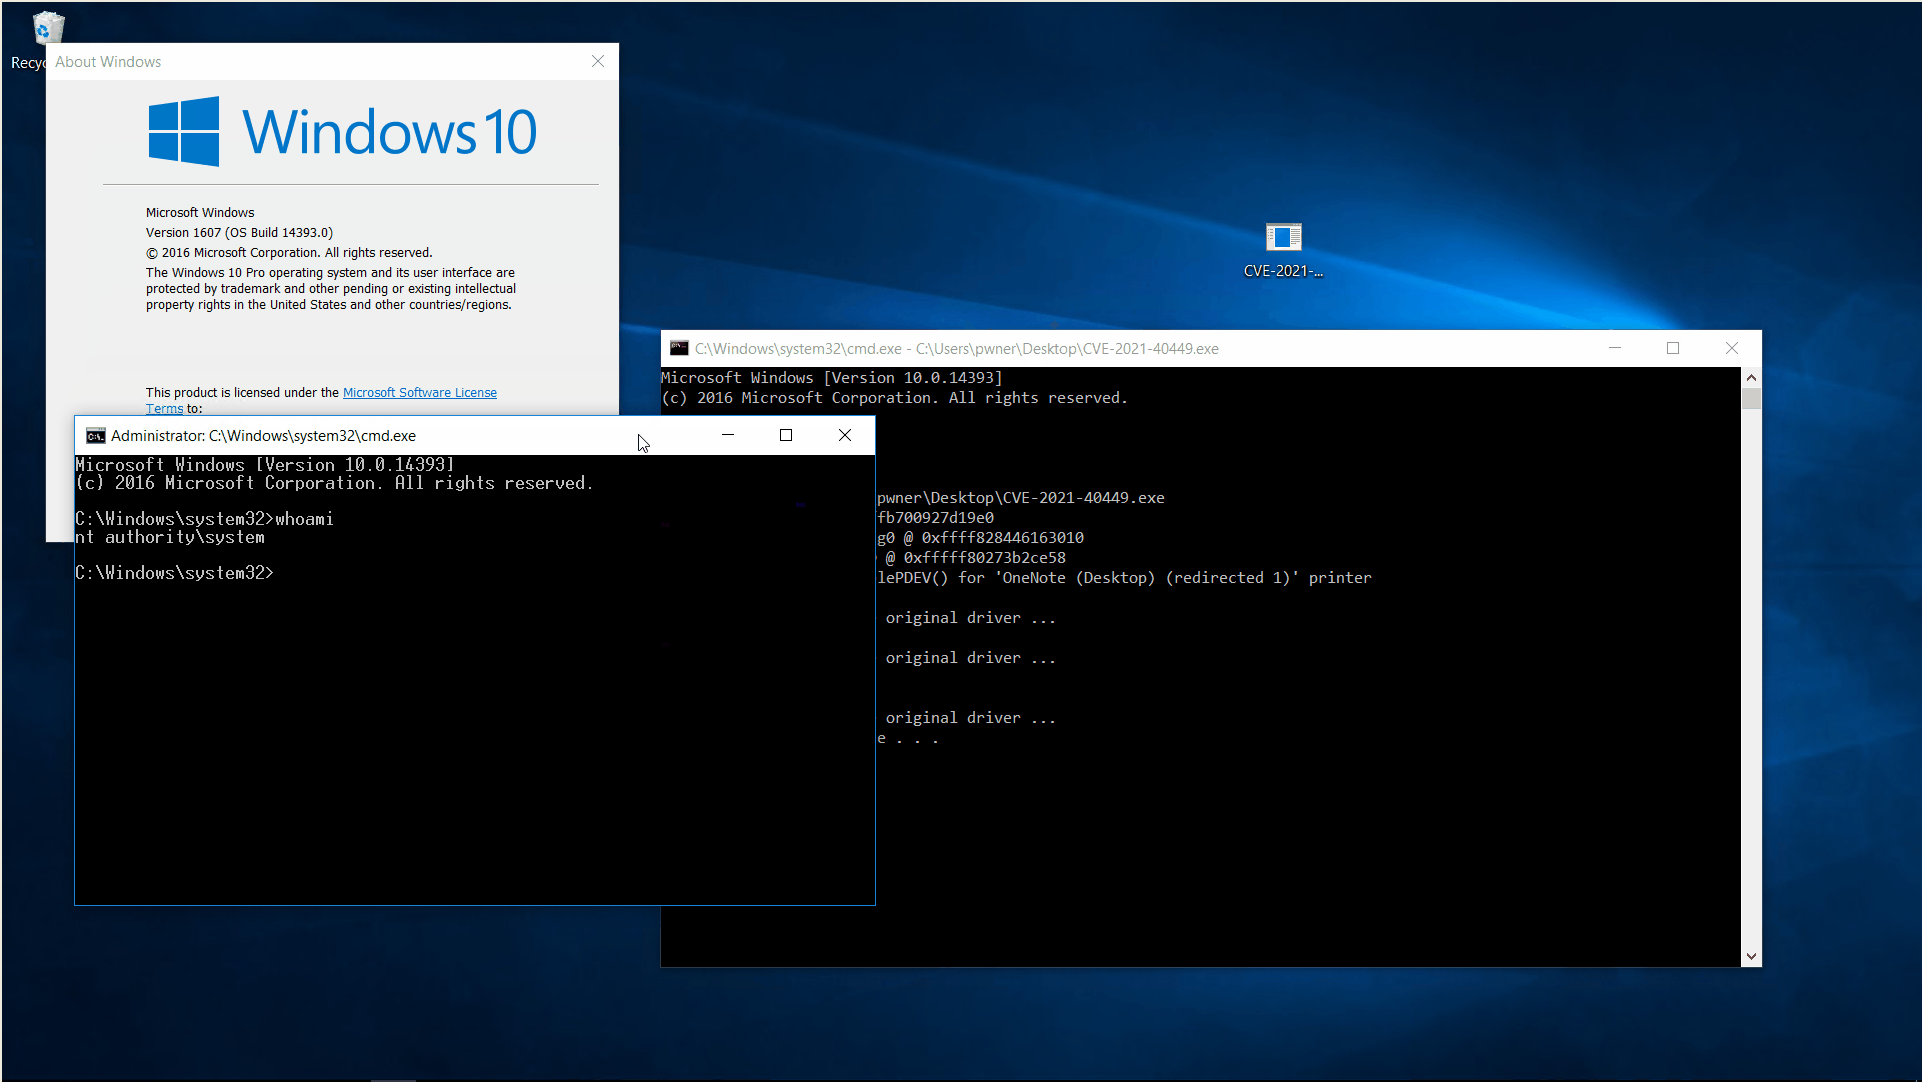
PoC

PoC getestet auf Win10 Redstone (Build 14393).

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





