

 hahwul/gori
Ein schneller, tastaturgesteuerter HTTP-Intercepting-Proxy und ein Hacking- & Pentesting-Toolkit für das Terminal.
Hacken vom Terminal aus.

Installation • Verwendung • Dokumentation • Mitwirken
gori (고리 — koreanisch für Ring, Verbindung, Schleife) sitzt in der Schleife zwischen deinem Client und seinem Ziel
und erfasst jede Anfrage und Antwort als Flow, den du über HTTP/1.1,
HTTP/2, WebSocket, gRPC und SSE hinweg wiedergeben, fuzzen und scannen sowie bei HTTP/1.1 und HTTP/2 im Flug abfangen kannst. Zentrale Bewertungs-
aktionen, die mehrere Oberflächen betreffen, nutzen dieselben Engines, und diese Workflows sind auch
über gori run und MCP verfügbar, sodass Skripte und KI-Agenten dieselbe Engagement-Ausführung steuern können.
Die Fähigkeitsmatrix benennt die Protokoll- und
Oberflächengrenzen explizit.
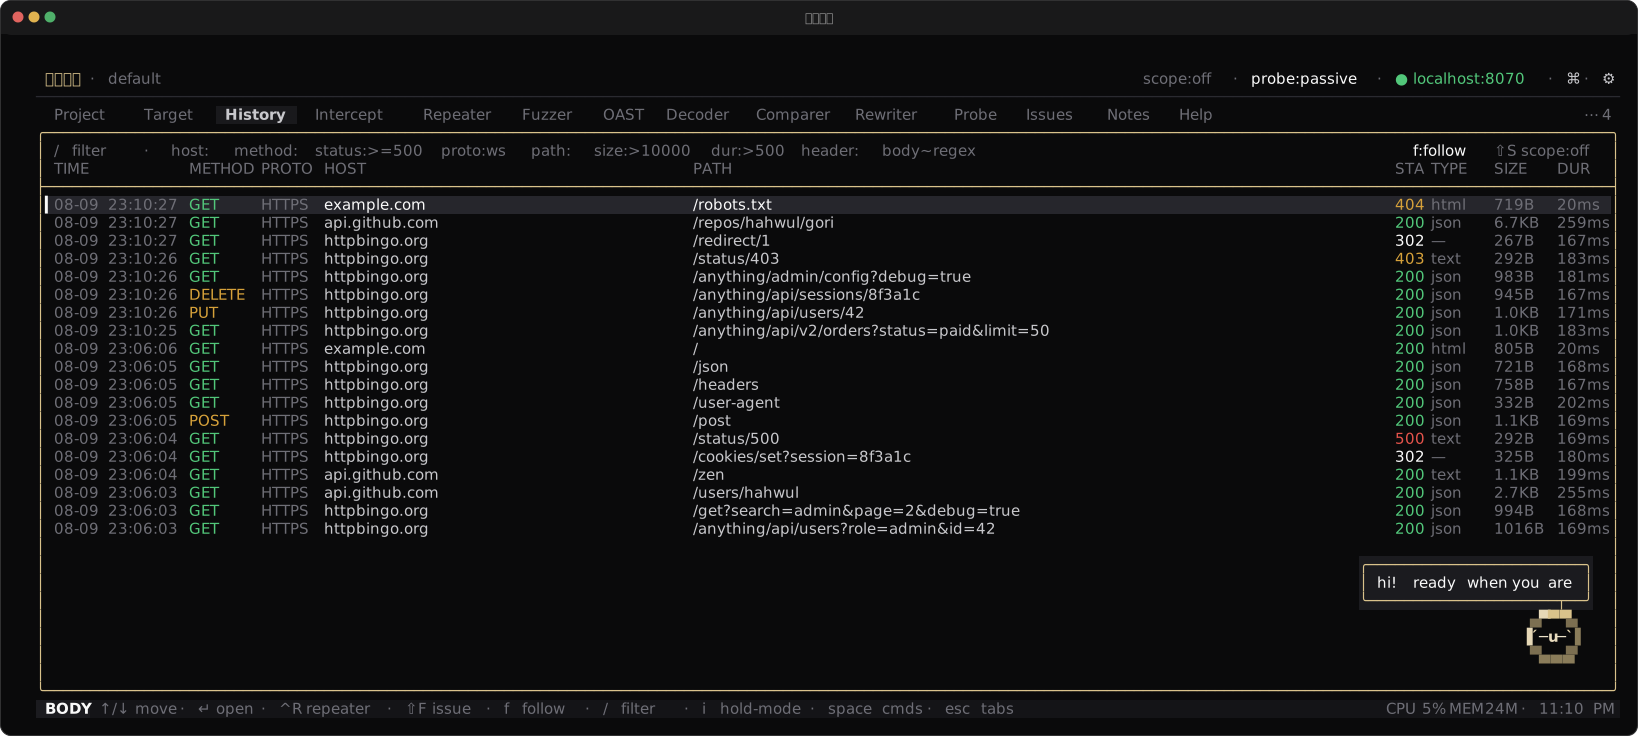
proto:wsfetch, Go, httpie oder CSRF-PoC kopierenCtrl-P) und Kontext-Space-Menü (Space) erreichen jede Aktiongori run stellt die zentralen Projekt- und Test-Workflows für nicht-interaktive Nutzung bereitgori mcp) stellt diese Workflows KI-Agenten bereit (er startet keinen Erfassungs-Proxy)curl -fsSL https://gori.hahwul.com/install.sh | bash
Aktualisiere später mit gori update (Selbstaktualisierung für Binärinstallationen; Anleitung für Paketmanager für Chocolatey / Homebrew / Snap / AUR).
Unter Windows verwende Chocolatey oder lade gori-windows-x86_64.exe von Releases herunter, benenne es in gori.exe um und lege es in deinen PATH.
Das Chocolatey-Paket installiert die Windows-x86_64-Binärdatei:
choco install gori
brew tap hahwul/gori
brew install gori
Das Repo ist ein Flake, daher läuft es ohne Installation:
nix run github:hahwul/gori
nix profile install github:hahwul/gori   # or keep it
Erfordert Crystal >= 1.21.0 und pkg-config.
git clone https://github.com/hahwul/gori.git
cd gori
shards build --release
Die Binärdatei wird nach bin/gori geschrieben.
Für Systembibliotheken (Brotli / Zstd), Offline-Builds und weitere Optionen siehe die Installationsanleitung.
gori betreibt eine Engine und ein Projekt hinter drei Einstiegspunkten. Steuere es selbst, übergib es an einen KI-Agenten oder skripte es, und wähle den Weg, der zu der Person passt, die die Kontrolle hat.
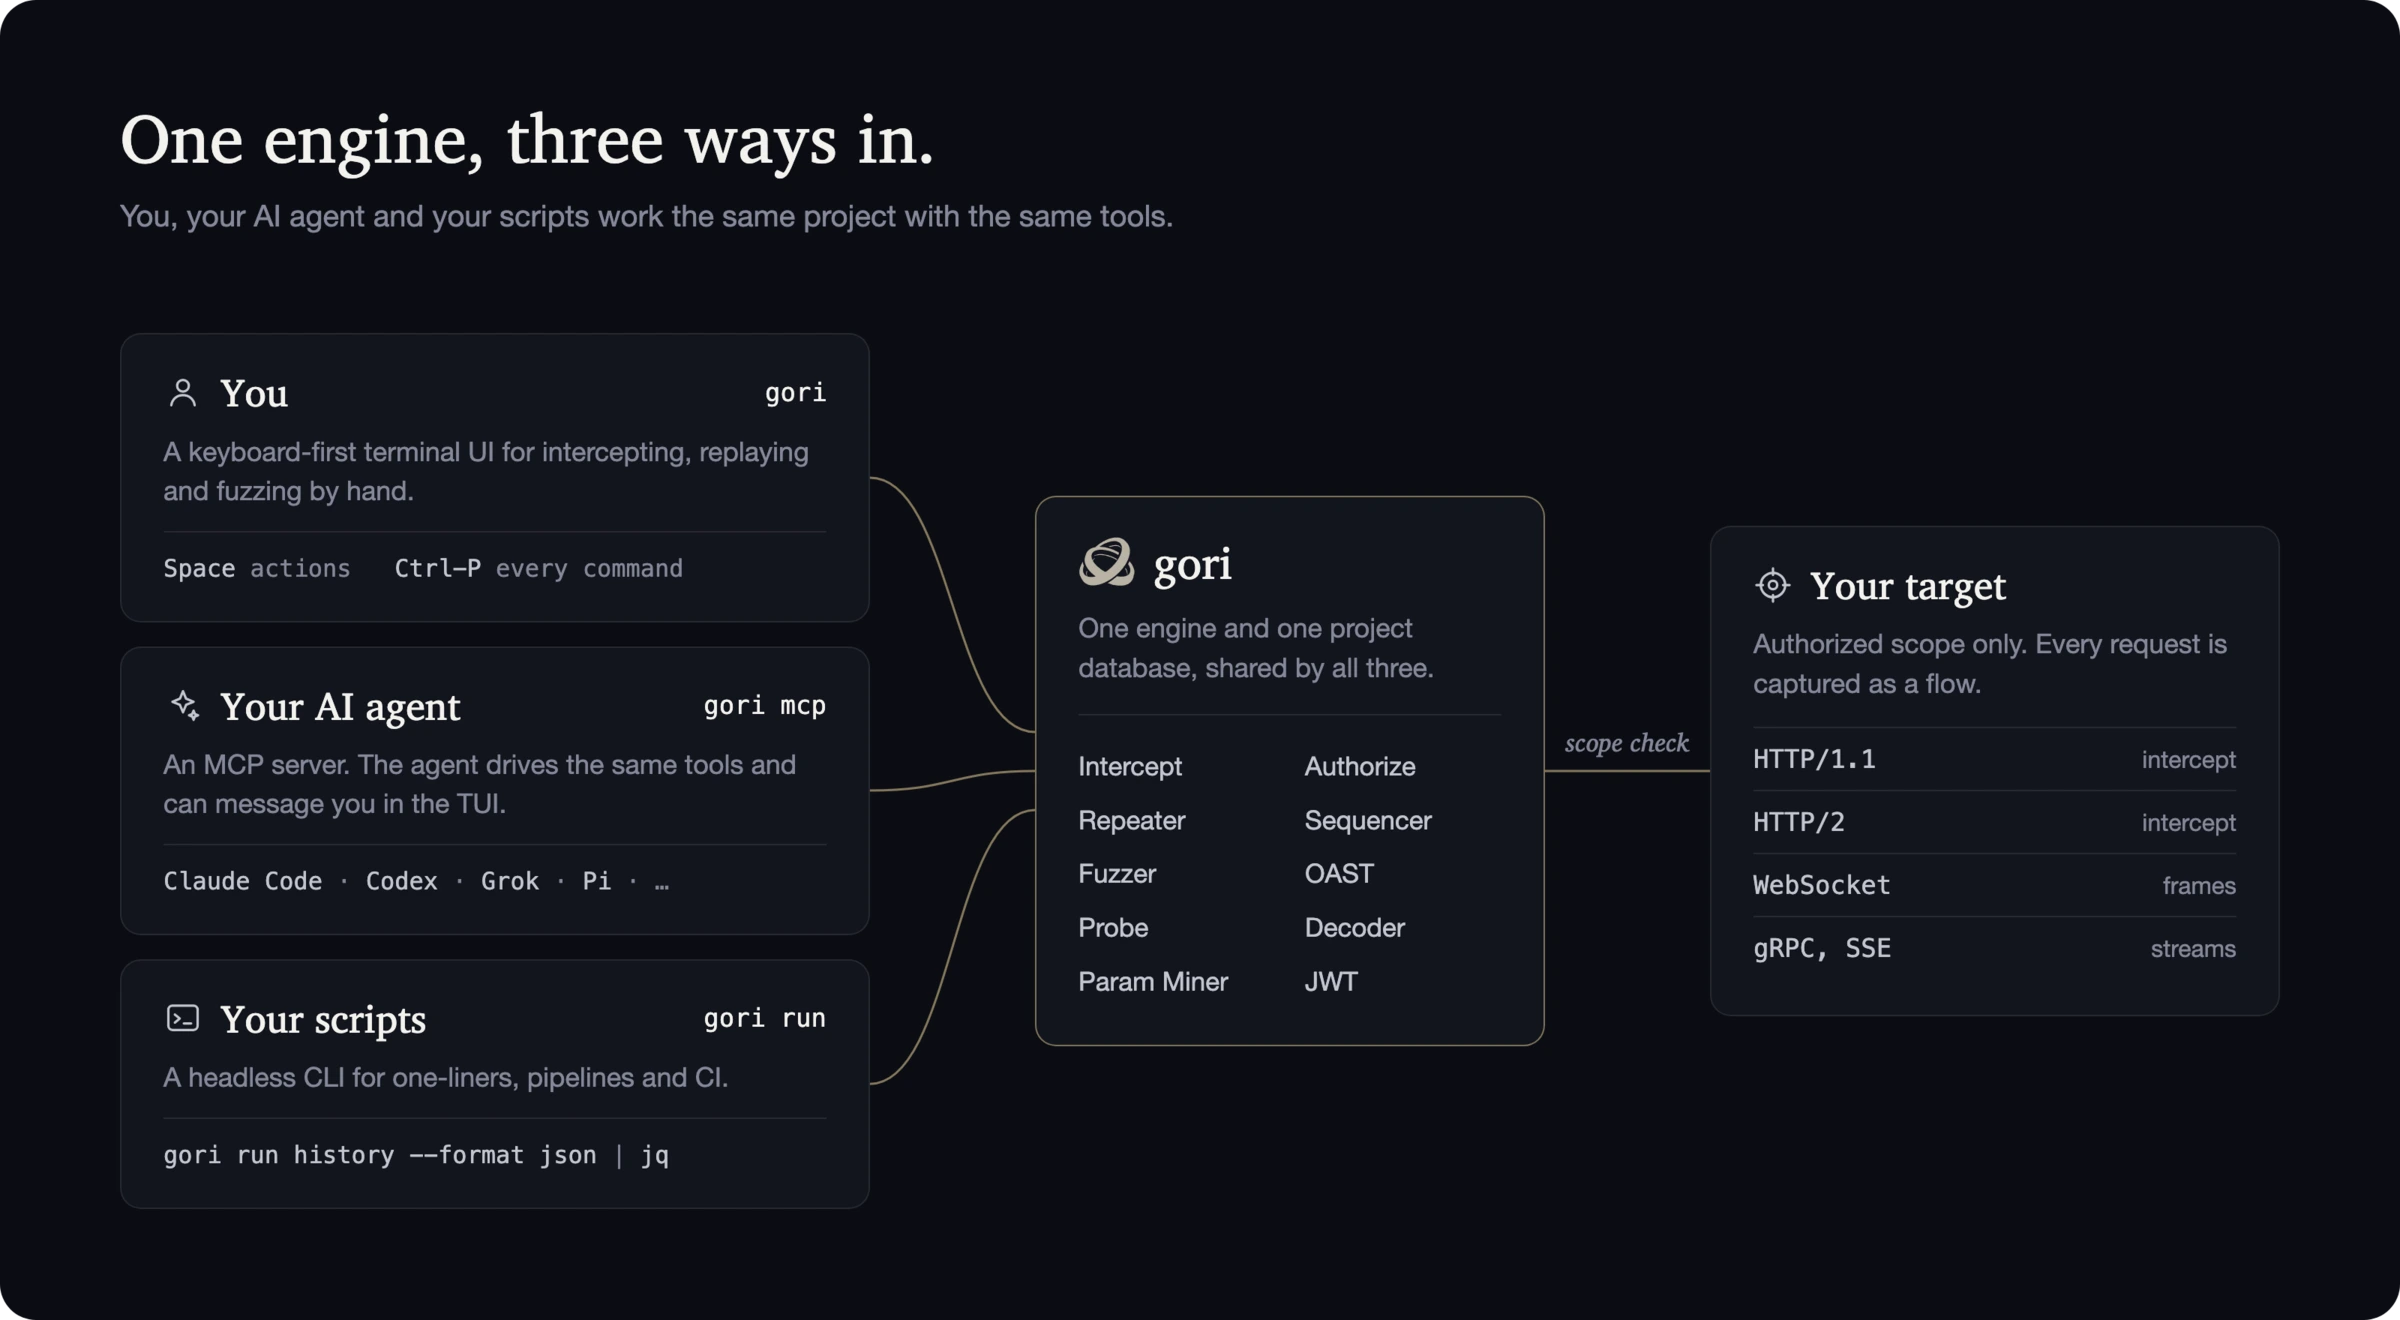
gori (TUI)Starte den Proxy und öffne die interaktive Terminal-UI. Kein Unterbefehl erforderlich:
gori
Der Proxy lauscht standardmäßig auf 127.0.0.1:8070, und ein kurzer Assistent beim ersten Start wählt den
globalen Standard-Bind und das Theme (Projekte können später eigene festlegen). Um HTTPS abzufangen, muss man
goris Root-CA vertrauen. Der schnellste Weg ist Open browser (Ctrl-P) in der Palette, das einen
Browser startet, dem bereits vertraut wird und der bereits über den Proxy läuft. Erfasster Traffic landet in History; drücke Ctrl-P für die
Befehlspalette oder Space für Kontextaktionen.
gori --listen 0.0.0.0 --port 8080 # global bind for this run only (not persisted)
gori mcp (MCP-Server)gori mcp ist ein Model Context Protocol-Server. Ein KI-Client
startet ihn über stdio, liest deinen Traffic und steuert dieselben Tools wie du. Lass gori die
Konfiguration für deinen Agenten schreiben und starte dann den Client neu:
gori mcp --install-claude-code   # Claude Code   (~/.claude.json)
gori mcp --install-claude        # Claude Desktop
gori mcp --install-codex         # OpenAI Codex
gori mcp --install-agy           # Antigravity CLI
gori mcp --install-grok          # Grok
gori mcp --install-hermes        # Hermes        (~/.hermes/config.yaml)
gori mcp --install-pi            # Pi            (~/.pi/agent/mcp.json)
Pi benötigt einen MCP-Adapter, wie etwa pi-mcp-adapter
(pi install npm:pi-mcp-adapter). Der Installer berücksichtigt PI_CODING_AGENT_DIR, wenn es gesetzt ist.
Füge --read-only hinzu, um ein Projekt an einen nicht vertrauenswürdigen Agenten zu übergeben (nur Lesewerkzeuge, keine Live-Anfragen). Der
AI Setup guide führt durch das Verbinden eines Agenten und
das Ausführen deiner ersten Anfrage.
gori run (Headless-CLI)gori run stellt dieselben Kern-Projekt- und Test-Engines ohne die interaktive UI bereit. Es ist
für Skripting und CI konzipiert, funktioniert aber genauso gut manuell oder aus der Shell eines Agenten:
