

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
HWID-SteamSpywareTerminator — Work-in-Progress-Bibliothek, die in Steam injiziert wird, um den versteckten CFillMachineInfoThread zu blockieren, der HWID-, Festplatten-, Netzwerkadapter- und Registry-Fingerabdruckdaten sammelt. | Kitploit
Tools/GitHubGitHub/gmh5225/hwid-steamspywareterminator
DefensivwerkzeugeDynamische Analyse (Sandboxing)Reverse EngineeringPrivatsphäreBinäranalyseAnti-Bot
GitHubgmh5225/hwid-steamspywareterminator

HWID-SteamSpywareTerminator

Work-in-Progress-Bibliothek, die in Steam injiziert wird, um den versteckten CFillMachineInfoThread zu blockieren, der HWID-, Festplatten-, Netzwerkadapter- und Registry-Fingerabdruckdaten sammelt.

Teilen
Repository anzeigen
1139vor 4 JahrenNoch nicht geprüft

SteamSpywareTerminator

(fick dich, burtonJ)

Work in progress (derzeit werden nur Thread-Initialisierungen protokolliert) Bibliothek, die, sobald sie in Steam injiziert wurde, darauf abzielt, CSteamEngine::CFillMachineInfoThread zu blockieren, einen versteckten Thread, der verschlüsselte Informationen über deine Festplatten, Netzwerkadapter und optischen Peripheriegeräte sammelt, mit dem lahmen Ziel, alle deine alternativen Konten zu blockieren und dich Tausende von Geld verlieren zu lassen (und ich möchte wirklich keinen Cent mehr für burtonJs Gehalt bezahlen)

Reverse Engineering

Du kannst die Anweisung finden, indem du diesen String in IDA und xref nachschlägst:
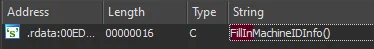
Man kann den Thread nicht einfach beenden oder zurückkehren lassen, aber es eröffnen sich interessante Möglichkeiten. Diese Funktion ist Teil der einzigen Funktion (neben Konstruktor, Initiator und Terminator/Dekonstruktor) einer virtuellen Tabelle, die von CScheduledFunction erbt.

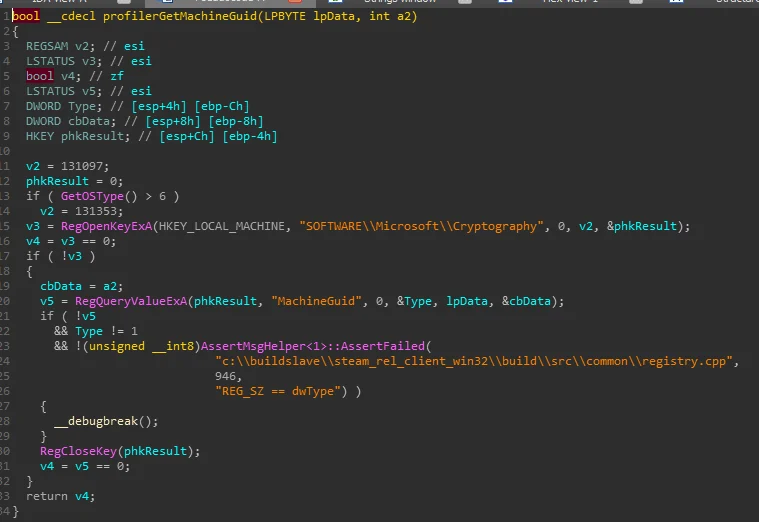
'MachineGuid' wird aus der Registry gesammelt und SHA1-gehasht, möglicherweise mit einer "BB3"-Konstante? Ich weiß verdammt noch mal nichts über Verschlüsselung
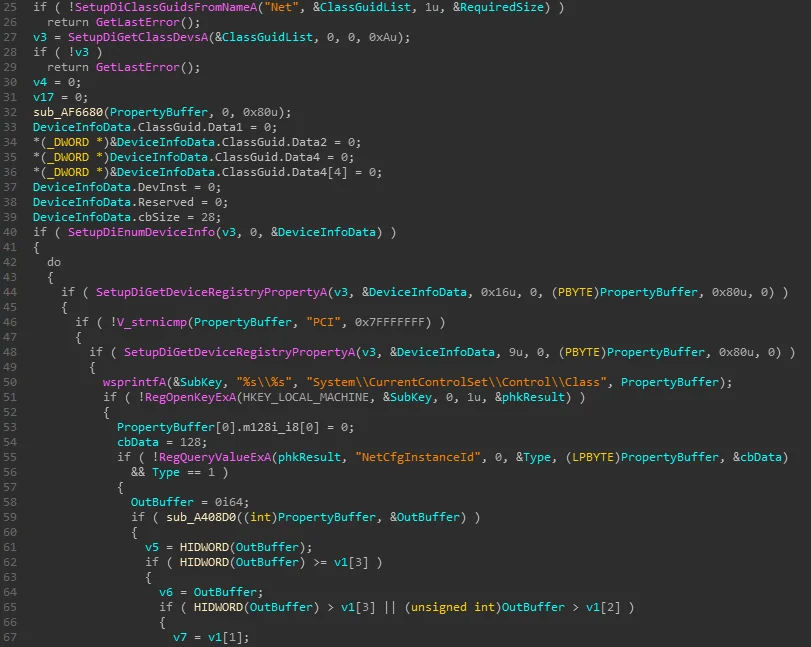
Anschließend werden weitere Geräteregistry-Informationen gesammelt
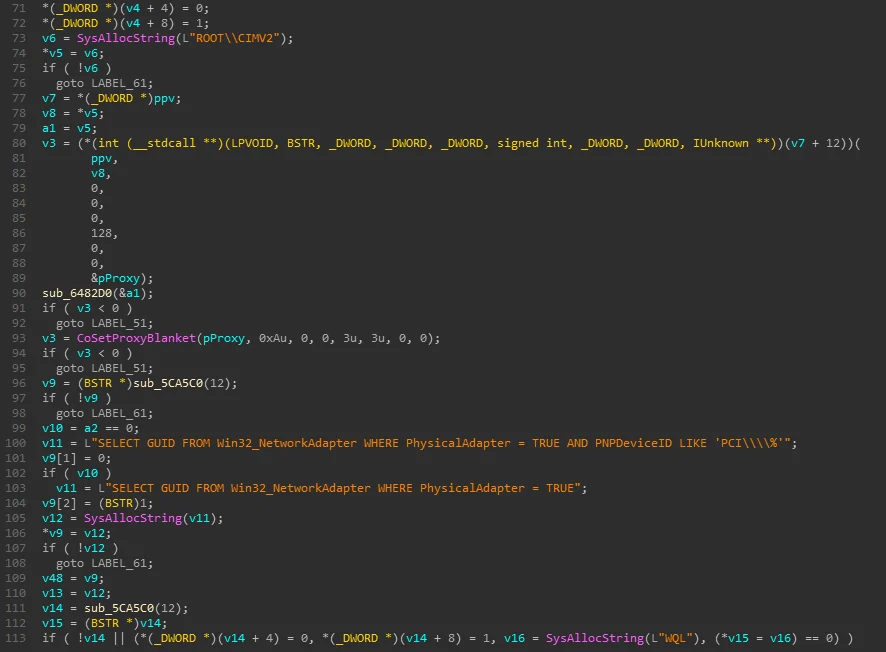
Gleichzeitig werden CIMV2-WMIC-Abfragen ausgeführt, um Netzwerkadapter abzurufen
Diesmal werden die obigen Daten mit der Konstante "FF2" verschlüsselt? Ein interessanter Ansatz, ohne den gesamten Thread zu blockieren, könnte darin bestehen, diese Konstanten zu ändern, um die Ergebnisse des Digests zu verändern. Wenn Steam darauf zurückfallen würde, diese Strings nicht zu verschlüsseln, könnten sie gegen die DSGVO verstoßen, da sie Informationen sammeln, die als "personenbezogene Daten" eingestuft werden können.

Weitere Abfragen folgen, die Menge an Daten, die sie sammeln, ist gruselig.

"SELECT * FROM Win32_DiskPartition", sie prüfen BootPartitions, DeviceID, DiskIndex, erneut "SELECT * FROM Win32_DiskDrive", mehr Zeug, dann NOCHMAL "SELECT * FROM Win32_PhysicalMedia", sie prüfen Seriennummern und Hersteller.

Erneut verschlüsselt, "3B3"-Konstante (?)

Schließlich wird das zweite Argument des Aufgerufenen verschlüsselt (falls nicht NULL) mit der "333"-Konstante (?)


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




