
 gleeda/memtriage
Ermöglicht es Ihnen, eine Windows-Maschine schnell nach RAM-Artefakten abzufragen

Ermöglicht es Ihnen, eine laufende Windows-Maschine schnell nach RAM-Artefakten abzufragen
Dieses Tool nutzt die Winpmem-Treiber, um auf den physischen Speicher zuzugreifen, und Volatility für die Analyse.
Einschränkungen:
Derzeit werden folgende unterstützt:
usage: memtriage.exe [-h] [--unload] [--load] [--debug] [--service SERVICE]
                     [--output OUTPUT] [--dumpdir DUMPDIR] [--base BASE]
                     [--offset OFFSET] [--memory MEMORY] [--pid PID] [--leave]
                     [--plugins PLUGINS] [--physoffset PHYSOFFSET]
                     [--physical] [--ignore] [--regex REGEX] [--name NAME]
                     [--keepname] [--outfile OUTFILE] [--yararules YARARULES]
                     [--yarafile YARAFILE] [--kernel] [--all] [--case]
                     [--wide] [--size SIZE] [--reverse REVERSE]

Memtriage options:

optional arguments:
  -h, --help            show this help message and exit
  --unload              Unload the driver and exit
  --load                Load the driver and exit
  --debug               Output debug messages while running
  --service SERVICE     Change the service name (default: pmem)
  --output OUTPUT       Output type: json/text/csv
  --dumpdir DUMPDIR     Directory to dump files to
                        (dlldump,procdump,moddump,vaddump,dumpfiles)
  --base BASE           Base of PE file to dump (dlldump,procdump,moddump)
  --offset OFFSET       Physical offset of process to act on
                        (dlldump,procdump,moddump,vaddump,dumpfiles)
  --memory MEMORY       Carve as a memory sample rather than exe/disk
                        (dlldump,procdump,moddump)
  --pid PID             Operate on this process ID
  --leave               Leave pmem service running with driver
  --plugins PLUGINS     Comma delimited list of plugins to run: apihooks atoms
                        cmdline dlldump dlllist driverirp dumpfiles envars
                        getsids handles ldrmodules malfind moddump modules
                        netscan privs procdump pslist psxview shimcachemem
                        svcscan vaddump vadinfo verinfo volshell yarascan
  --physoffset PHYSOFFSET
                        Dump File Object at physical address PHYSOFFSET
                        (dumpfiles)
  --physical            Display the physical address of object
                        (pslist,handles,modules)
  --ignore              Ignore case in pattern match (dumpfiles,verinfo)
  --regex REGEX         Dump files matching REGEX (dumpfiles,driverirp,privs)
  --name NAME           Name of process/object to operate on
  --keepname            Keep original file name (dumpfiles)
  --outfile OUTFILE     Combined output file (default: stdout)
  --yararules YARARULES
                        Yara rule given on the commandline (yarascan)
  --yarafile YARAFILE   Yara rules given as a file (yarascan)
  --kernel              Scan kernel memory (yarascan)
  --all                 Scan both process and kernel memory (yarascan)
  --case                Make the search case insensitive (yarascan)
  --wide                Match wide (unicode) strings (yarascan)
  --size SIZE           Size of preview hexdump in bytes (default: 256)
                        (yarascan)
  --reverse REVERSE     Reverse [REVERSE] number of bytes (default: 0)
                        (yarascan)
Memtriage versucht, das Profil automatisch zu ermitteln und mit den entsprechenden Einstellungen auszuführen. Wenn es keine exakte Übereinstimmung gibt, versucht Memtriage, das nächstgelegene verfügbare benannte Profil zu verwenden. Daher besteht die Möglichkeit, dass Objektdefinitionen nicht exakt übereinstimmen (wie Prozessnamen usw.), was Sie möglicherweise auch beim Ausführen von Volatility mit einem falschen Profil beobachten können. Profile können dem Volatility-Code hinzugefügt werden, und die ausführbare Datei kann mit pyinstaller neu kompiliert werden.
Standardmäßig versucht memtriage.exe, den Treiber beim ersten Ausführen zu laden und ihn beim Beenden zu entladen. Sie können den Treiber jedoch auch manuell mit den Optionen --load und --unload laden und entladen. Sie können auch anfordern, dass der Treiber nach dem Ausführen der Plugins geladen bleibt, indem Sie die Option --leave verwenden.
> memtriage.exe --leave --plugins=dumpfiles --dumpdir=outdir --physoffset=1066160184 --keepname
Der standardmäßig erstellte Dienstname ist pmem. Sie können einen anderen Dienstnamen mit der Option --service= angeben. Sie müssen dann diese Option --service= für zukünftige Aufrufe verwenden, wenn Sie den Treiber geladen lassen. Beispiel:
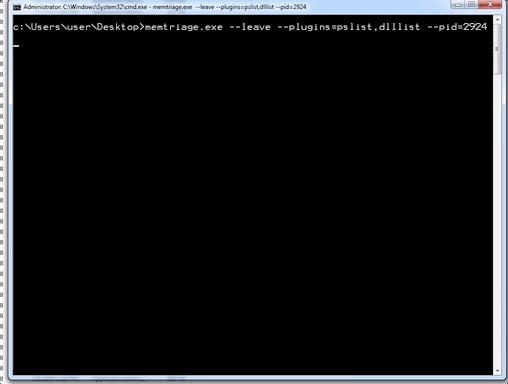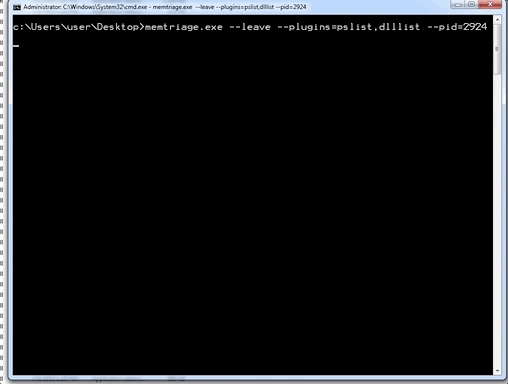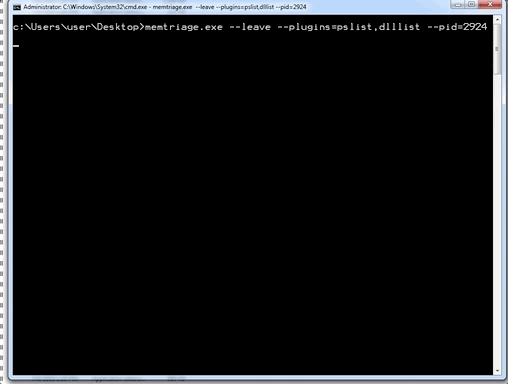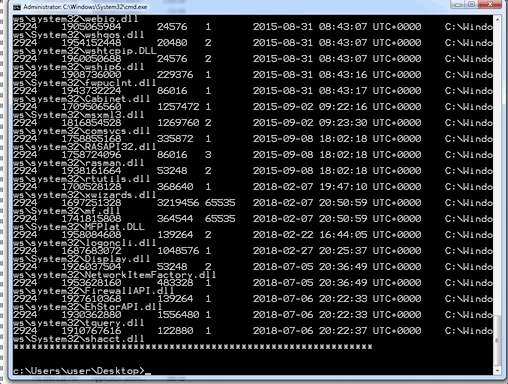
> memtriage.exe --leave --service=somename --plugins=dlllist --pid=2924
[snip]
> memtriage.exe --unload --service=somename
Sie können mehrere Plugins gleichzeitig ausführen, indem Sie sie durch Kommas getrennt mit der Option --plugins= angeben. Beispiel:
> memtriage.exe --plugins=pslist,handles,dlllist
Andere Optionen werden für das entsprechende Plugin verwendet. Beispiel:
> memtriage.exe --plugins=pslist,handles,dlllist,dlldump,dumpfiles,shimcachemem,volshell --outfile=outfile.txt --pid=2924 --dumpdir=outdir --leave --keepname --physoffset=1066160184
Releases, einschließlich einer eigenständigen pyinstaller-Executable, finden Sie hier: https://github.com/gleeda/memtriage/releases






