 devzinh/ghosttrace
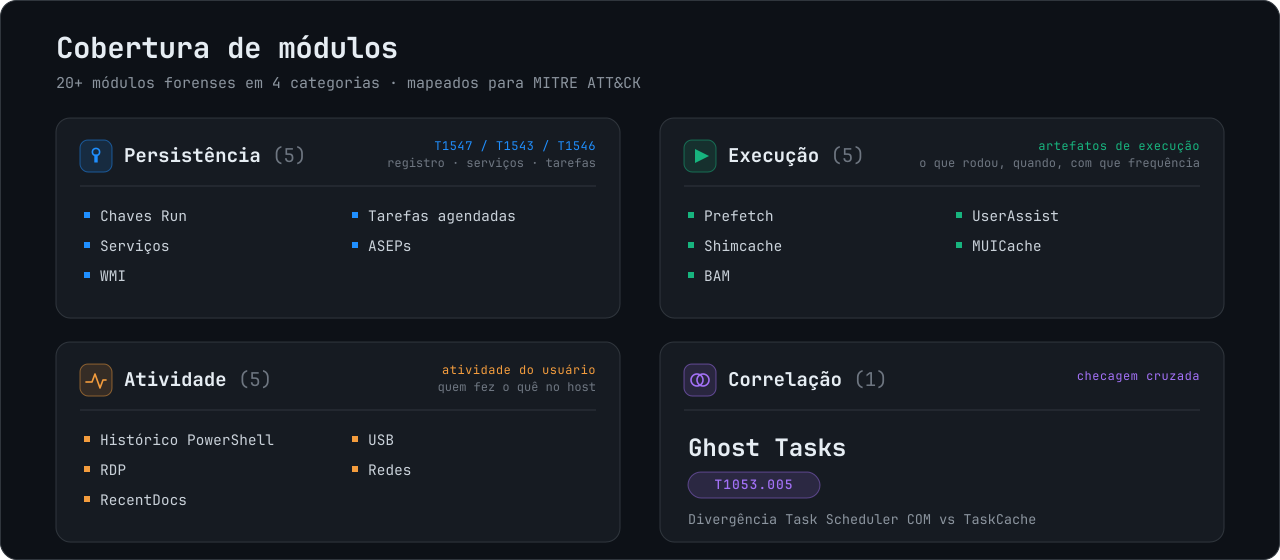
Schreibgeschützter Windows-Forensik-Scanner für Softwarespuren — Persistenz, Ausführungsartefakte (Prefetch, Shimcache, BAM), Benutzeraktivität und Ghost-Tasks-Korrelation. 20+ Module abgebildet auf MITRE ATT&CK.

Finde heraus, was Software auf Windows hinterlassen hat, bevor es seinen Weg zurückfindet.
GhostTrace ist ein lokaler forensischer Trace-Jäger für Windows, entwickelt für Incident Responder, Systemadministratoren und sicherheitsbewusste Power-User. Es bildet Persistenz, Ausführung, Aktivität und zurückgelassene Artefakte in einem überprüfbaren Protokoll ab und bietet anschließend streng begrenzte Bereinigungsoptionen – nur wenn du sie explizit auswählst.



Download | Anforderungen | Schnellstart | Funktionen | Sicherheitsmodell | Roadmap | Portugiesisch (Brasilien)
Die Deinstallation einer Anwendung entfernt nicht immer ihren operativen Fußabdruck. Autostart-Einträge, geplante Aufgaben, zwischengespeicherte Ausführungsnachweise, Registrierungswerte, Dienste und Ordner können noch lange bestehen bleiben, nachdem der Installer Erfolg gemeldet hat.
GhostTrace verwandelt diese breite Frage in eine fokussierte, lokale Untersuchung:
| Element | Anforderung |
|---|---|
| Betriebssystem | Windows 10 oder 11, x64 |
| Berechtigungen | Administrator, erforderlich zum Lesen geschützter Artefakte |
| Laufzeit | Keine. Das MSI ist eigenständig. |
| Speicherplatz | ~NN MB installiert, plus Speicherplatz für Berichtsausgabe |
GhostTrace liest geschützte Windows-Artefakte und läuft mit erhöhten Rechten. Verifiziere das Installationsprogramm, bevor du es ausführst, insbesondere auf einem Host, den du untersuchst.
Get-FileHash .\GhostTrace-1.5.0-x64.msi -Algorithm SHA256
Vergleiche das Ergebnis mit SHA256SUMS.txt, das mit jedem Release veröffentlicht wird.
Das Installationsprogramm ist noch nicht codesigniert, daher werden SmartScreen und einige EDR-Produkte es beim ersten Start kennzeichnen. Verifiziere den Hash, anstatt die Warnung zu ignorieren.
Lade das neueste x64-MSI von Releases herunter:
GhostTrace-<version>-x64.msi
Das Paket ist eigenständig, daher benötigt der Zielcomputer keine vorinstallierte .NET-Laufzeit. Führe GhostTrace als Administrator aus, um auf geschützte Windows-Artefakte zuzugreifen.
GhostTrace.CLI scan --name nvidia
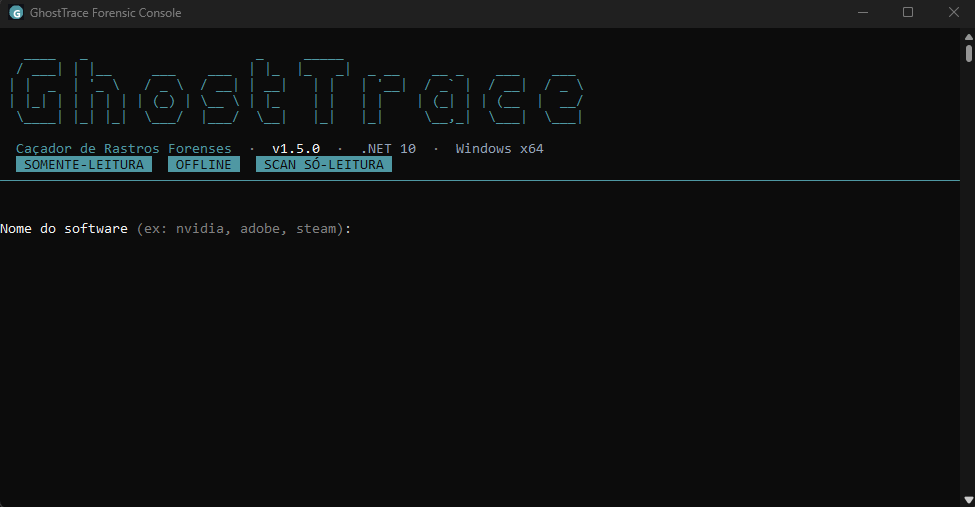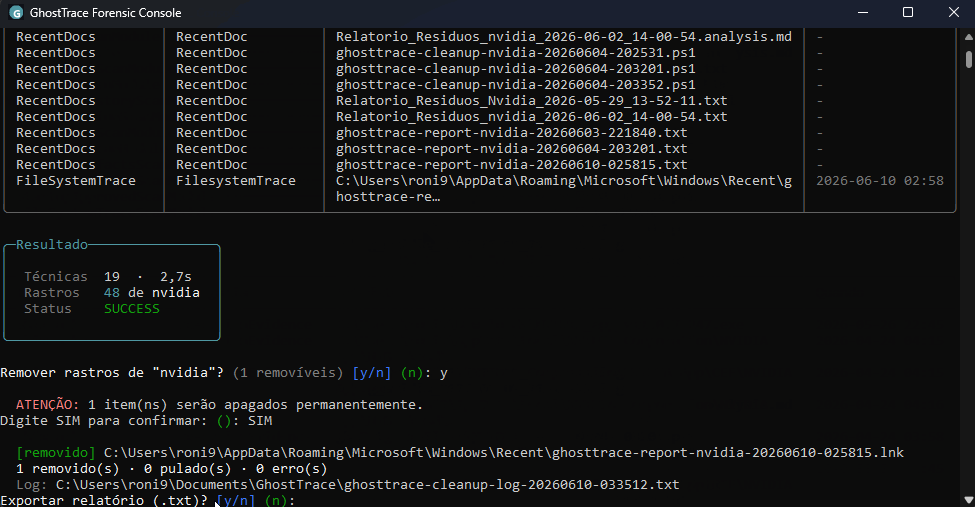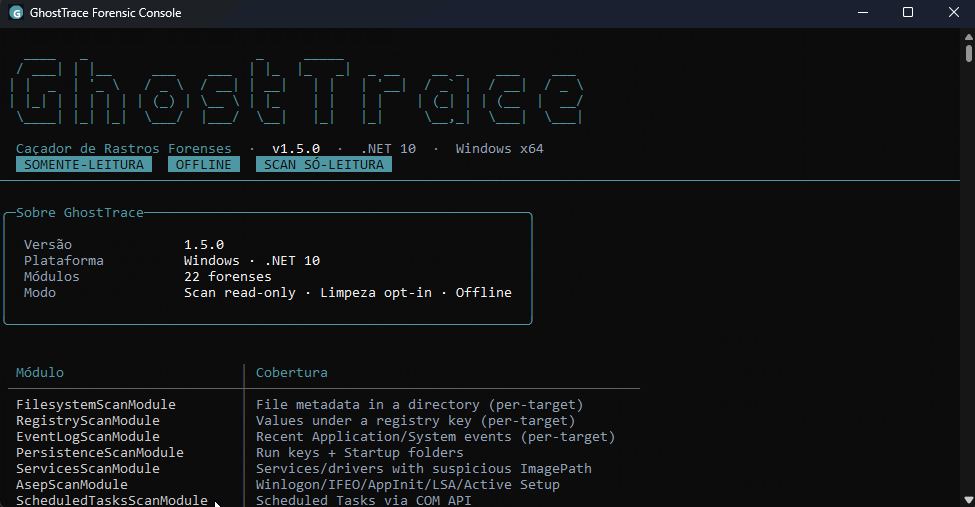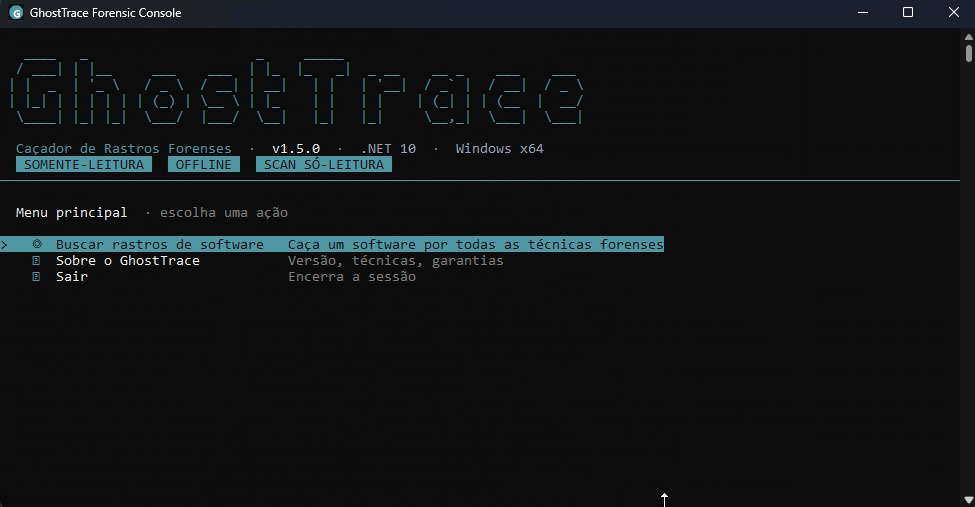
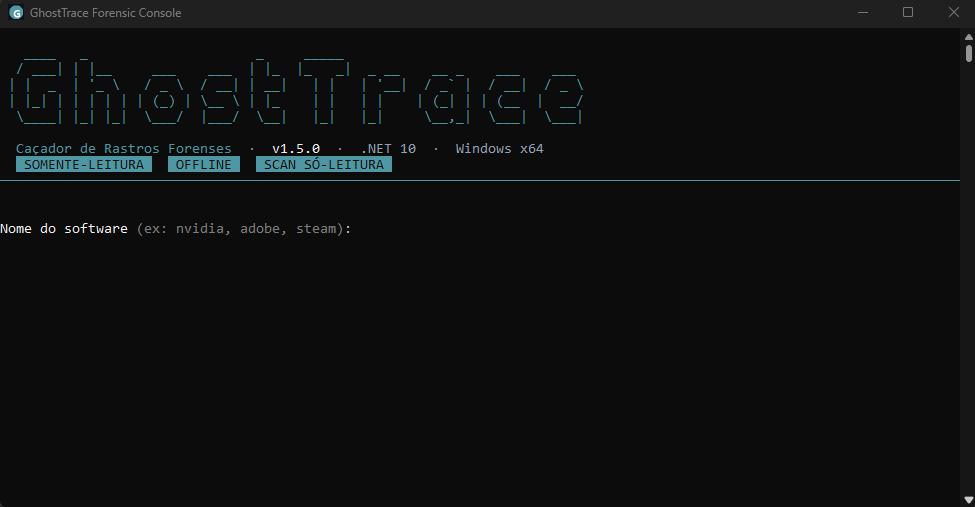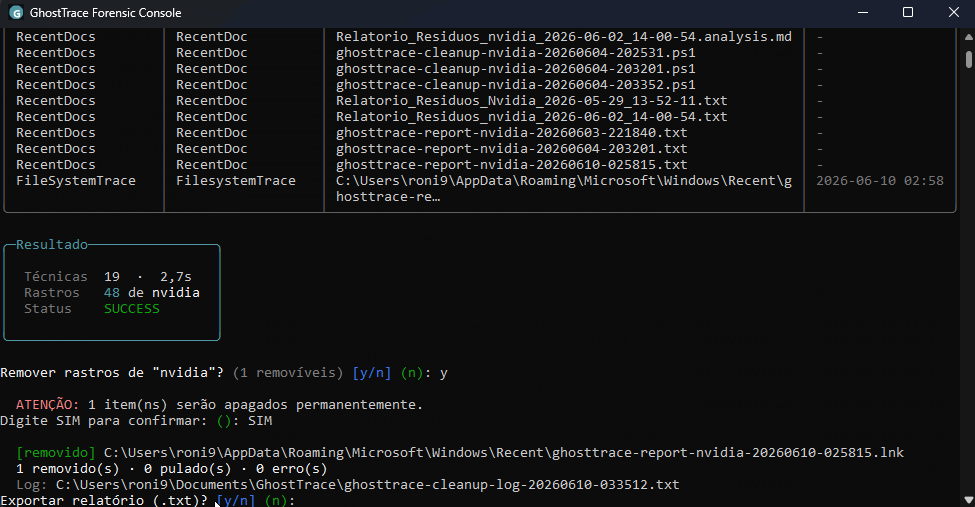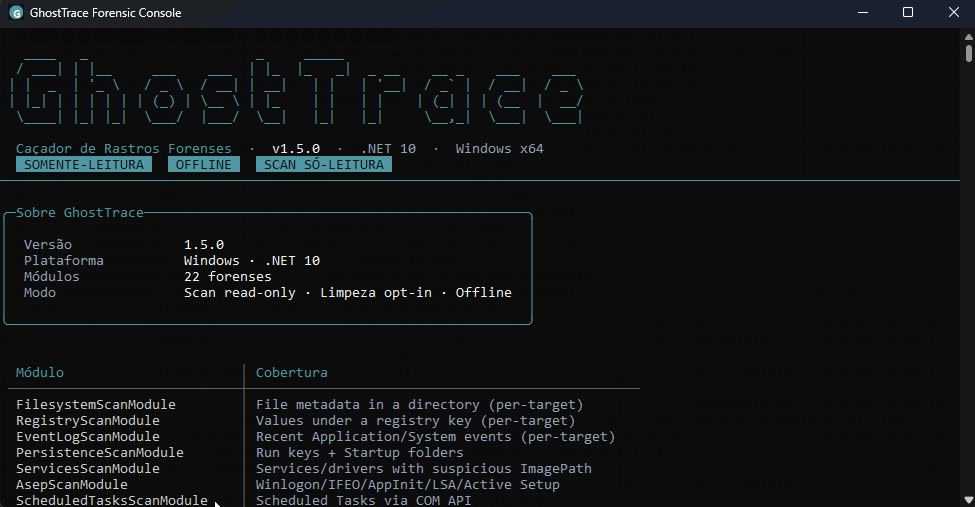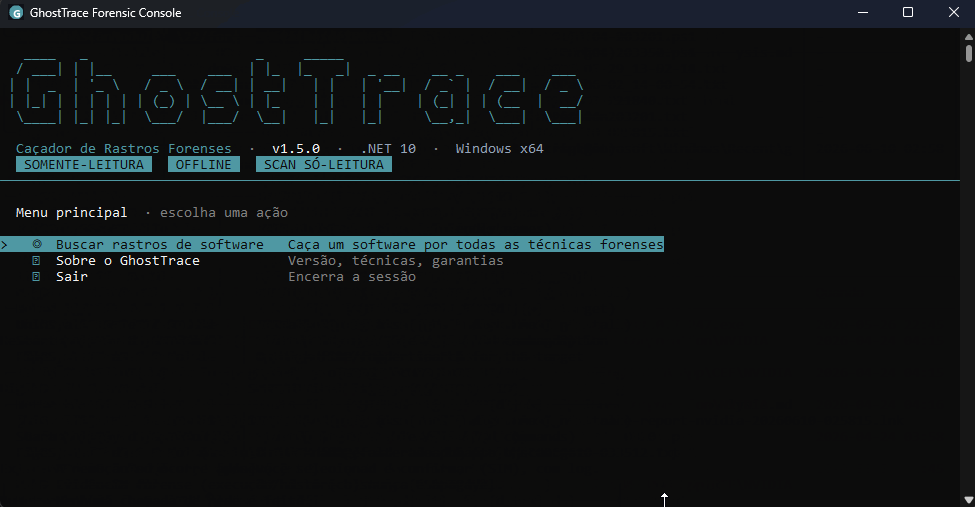
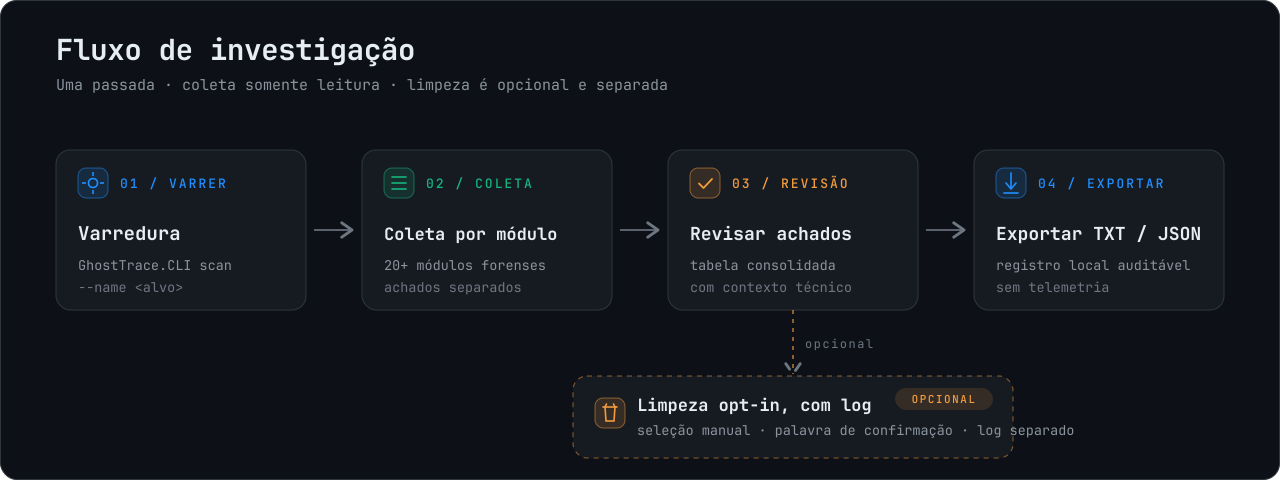
Der interaktive Ablauf zeigt den Fortschritt, gruppiert Befunde nach Technik und kann ein Protokoll der Untersuchung exportieren. Wenn sichere Bereinigungskandidaten existieren, musst du sie auswählen und einen Bestätigungssatz eingeben, bevor eine Entfernung erfolgt.
Ein gekürztes Beispiel dessen, was dabei entsteht:
$ GhostTrace.CLI scan --name nvidia

  MODULE                        FINDINGS  STATUS
  PersistenceScanModule                2  OK
  ScheduledTasksScanModule             1  OK
  TaskCacheScanModule                  1  PartialSuccess
  PrefetchScanModule                   4  OK

  [Persistence] HKLM\...\Run\NvBackend
      -> C:\Program Files\NVIDIA Corporation\Update Core\NvBackend.exe (missing)

  [Ghost Task] TaskCache\Tree entry with no COM counterpart (T1053.005)
      \NvProfileUpdaterOnLogon_{...}

  TaskCacheScanModule: PartialSuccess. 2 keys unreadable (access denied).
GhostTrace.CLI scan --name nvidia --quiet --output C:\Cases\Host1
--quiet erstellt ein nicht-interaktives TXT-Protokoll. Ein Fehler beim Schreiben des Berichts gibt einen Exit-Code ungleich Null zurück, sodass die Automatisierung nicht stillschweigend ohne Artefakt erfolgreich ist.
| Ziel | Befehl |
|---|---|
| Interaktives Menü öffnen | GhostTrace.CLI |
| Vollständige Triage ausführen | GhostTrace.CLI scan |
| Nach einer benannten Anwendung suchen | GhostTrace.CLI scan --name <n> |
| Skriptfreundliches Scan-Protokoll schreiben | GhostTrace.CLI scan --name <n> --quiet --output <directory> |
| Task Scheduler COM und TaskCache korrelieren | GhostTrace.CLI scan-tasks-correlate-json --output <report.json> |
| Verzeichnis, Registrierungsschlüssel oder Ereignisprotokoll untersuchen | scan-fs-json, scan-reg-json, scan-evt-json |
Wähle die Schnittstellensprache mit --lang:
GhostTrace.CLI scan --name nvidia --lang en
GhostTrace.CLI --lang pt-BR
| Code | Bedeutung |
|---|---|
0 | Scan abgeschlossen und jeder angeforderte Bericht wurde geschrieben |
1 | Ungültige Argumente oder nicht unterstützte Umgebung |
2 | Fehler beim Schreiben des Berichts |
3 | Vom Bediener abgebrochen |
| Bereich | Beweisquellen |
|---|---|
| Persistenz | Run/RunOnce, Autostart, Dienste, Winlogon, IFEO, AppInit, LSA, Active Setup, WMI und geplante Aufgaben |
| Ausführung | Prefetch, Shimcache, BAM/DAM, UserAssist und MUICache |
| Benutzeraktivität | PowerShell-Verlauf, ausgehender RDP-Verlauf, RecentDocs, USB und Netzwerk-Artefakte |
| Installierte Software und Überreste | Deinstallations-Einträge, StartupApproved, Program Files, ProgramData und AppData-Spuren |
| Korrelation geplanter Aufgaben | COM- und TaskCache-Diskrepanzen zur Untersuchung von Ghost Tasks (T1053.005) |
Persistenz

