 devzero-security/redstack
In AWS bereitgestelltes Red-Team-Operator-Lab via Terraform: Mythic, Sliver und Adaptix C2 hinter einem Apache-Redirector im Produktionsstil, mit Kali-/Windows-Hosts und einem Guacamole-Portal. Konzipiert für autorisiertes Training und selbst gehostete Cyber-Ranges.
Nimmst du am DEF CON 34 teil? Klicke hier, um die Präsentationszeiten und die für den Workshop erforderlichen Voraussetzungen zu sehen.


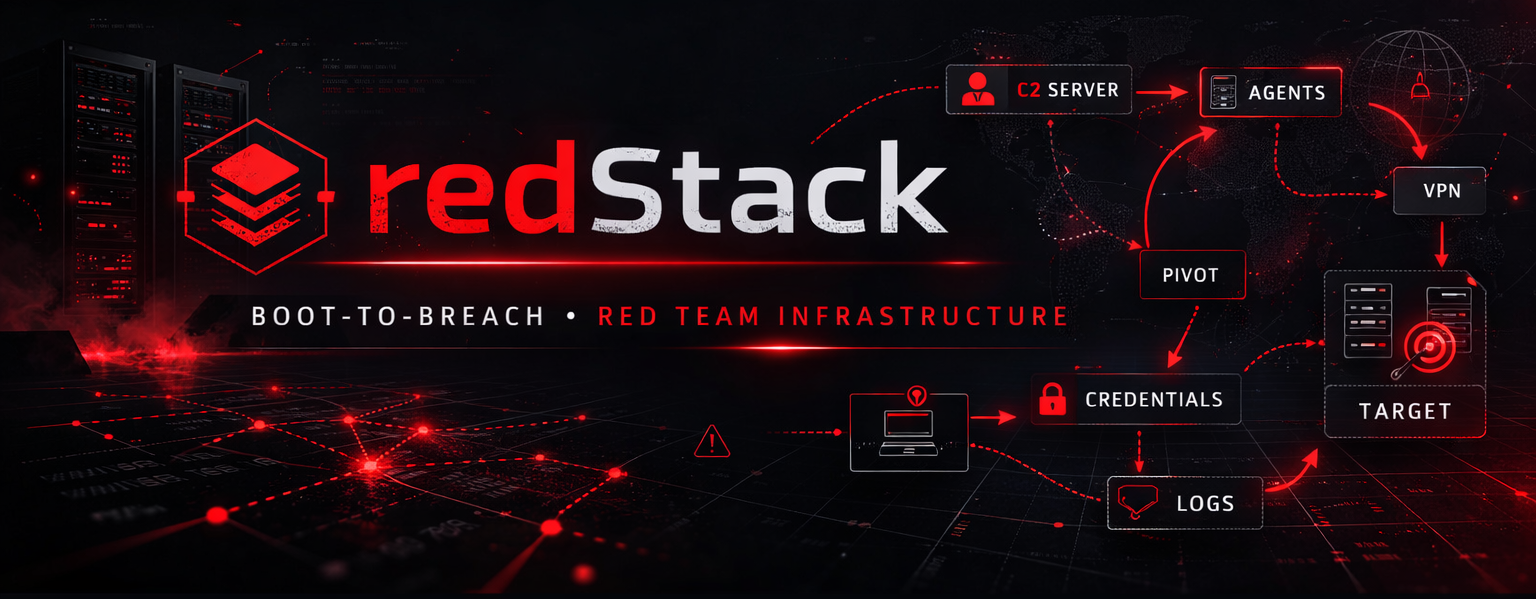
Ein Red-Team-Operator-Stack auf AWS, in etwa 45 Minuten einsatzbereit: drei C2-Frameworks (Mythic, Sliver, Adaptix), ein Apache-Redirector, Kali- und Windows-Workstations und ein Guacamole-Portal, verteilt über zwei gepeerte VPCs mit Header- und URI-Gating sowie Scanner-Blocking. Zwei Betriebsarten: Direct Access gegen deine eigene selbst gehostete Cyber Range oder Tunneled Access über OpenVPN in eine gehostete Trainingsplattform, Hack Smarter Labs, Hack The Box, OffSec Proving Grounds/Labs, VulnLab oder jede Plattform, die eine
.ovpnbereitstellt.
[!TIP] redStack hat jetzt einen provider-agnostischen Nachfolger: redStackPRO. Es ist eine Web-Canvas, die Red-Team-Infrastruktur und Cyber Ranges als provider-agnostische Topologie zusammensetzt und diese Topologie dann in ein vollständiges, lauffähiges Verzeichnis aus Terraform und Ansible kompiliert, das du selbst ausführst. GCP und AWS sind durchgängig getestet; Azure, Proxmox und ESXi stehen auf der Roadmap. Entwickelt und gepflegt unter devZero Security. Siehe redstackpro.com.
📖 Die vollständige Dokumentation findest du im redStack-Wiki →
Das Wiki ist das de-facto Operator-Handbuch. Dieses README ist eine schlanke Einstiegsseite, damit du dich zurechtfindest. Alles, was du zum Bereitstellen, Verifizieren, Durchführen der C2-Walkthroughs, zur Fehlerbehebung oder zum Erweitern des Labs brauchst, findest du dort.
[!IMPORTANT] redStack ist kein Tutorial zur Verwendung von C2-Frameworks. Es ist eine Umgebung, die die Infrastrukturhürde beseitigt, damit du dich auf das Lernen konzentrieren kannst. Dieses Lab ist ausschließlich für autorisierte Trainings- und Lab-Umgebungen gedacht (Cyber Ranges, selbst gehostete Umgebungen, persönliche Lab-VMs usw.). Nicht für den Einsatz in realen Engagements oder gegen Ziele vorgesehen, die dir nicht gehören und für die du keine ausdrückliche schriftliche Testgenehmigung hast.
[!CAUTION] AWS TOS: Nutzung auf eigenes Risiko. Das Hosten von C2-Infrastruktur auf AWS kann im Rahmen der AWS Acceptable Use Policy Bedenken hervorrufen. Prüfe vor der Bereitstellung die AUP und reiche das AWS Penetration Testing / Simulated Events request form ein. Solange du redStack ausschließlich für persönliche Lab-Arbeit und autorisierte Trainingsplattformen nutzt, bist du im Allgemeinen auf der sicheren Seite. Um sicherzugehen, betreibe redStack von einem dedizierten, zweckgebundenen Wegwerf-AWS-Konto aus.
| # | Was | Wo |
|---|---|---|
| 1 | Erstmaliges AWS-Setup (Konto, IAM, CLI, SSH-Schlüssel, Kali-Marketplace-Abonnement) | Voraussetzungen |
| 2 | Offene oder geschlossene Umgebung wählen | Bereitstellungsmodi |
| 3 | tfvars konfigurieren und terraform apply ausführen | Bereitstellen |
| 4 | Guacamole + Windows + internes DNS bestätigen | Überprüfen |
| 5 | Ersten Beacon platzieren: C2 auswählen | Mythic · Sliver · Adaptix |
Gesamtzeit: ~30-60 Minuten bei der ersten Bereitstellung. Nachfolgende Bereitstellungen: ~20-30 Minuten.
Zurückkehrender Operator? Quick-Start ist der verkürzte Weg.
Sieben EC2-Instanzen über zwei gepeerte VPCs verteilt. Zwei besitzen öffentliche Elastic IPs (Guacamole-Portal + Redirector); alles andere ist ausschließlich über Guacamole erreichbar.
| Hostname | Rolle | Öffentliche IP |
|---|---|---|
guac | Guacamole-Portal (Web-SSH/RDP) | Ja |
redirector | Apache-Reverse-Proxy + C2-Frontend | EIP stellt nur 80/443 bereit |
mythic | Mythic-C2-Server | Nein |
sliver | Sliver-C2-Server | Nein |
adaptix | Adaptix-C2-Teamserver (headless) | Nein |
windows | Windows Server 2022-Workstation | Nein |
kali | Kali Linux-Workstation (AD-Enumeration + Angriffs-Toolset) | Nein |
Vollständige Inventar- und Dimensionierungsdetails: Lab-Inventory. Architekturdiagramm: Lab-Architecture.
Etwa $0,27/Stunde an Rechenleistung während der Laufzeit. Mit terraform destroy zwischen den Sitzungen (empfohlen) liegen die erwarteten monatlichen Kosten bei ~$15-20/Monat für eine typische Lernfrequenz von 5-10 Std./Woche. Vollständige Aufschlüsselung inklusive der Abwägungen zwischen Stoppen und Zerstören: Cost-Management.
[!CAUTION] Ein vergessenes bereitgestelltes Lab ist die häufigste Ursache für unerwartete AWS-Rechnungen. Richten Sie einen CloudWatch-Abrechnungsalarm ein, bevor Sie Ihr erstes
terraform applyausführen.
Troubleshooting behandelt die Fehlermodi, die tatsächlich auftreten: Mythic-SSL-Zertifikat, fehlendes Sliver, fehlgeschlagener Adaptix-Build, Agent ruft nicht zurück, Marketplace OptInRequired, VPC-Limits, Probleme beim Herunterladen von redirect.rules, Umbenennung des Kali-Benutzers, Bindungsverhalten von ssh -R und mehr.
Erste Schritte: Home · Quick-Start · Voraussetzungen · Bereitstellungsmodi · Bereitstellen · Überprüfen · First-Run


