
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
webvulscan — Webanwendungs-Schwachstellenscanner | Kitploit
Tools/GitHubGitHub/dermotblair/webvulscan
SchwachstellenscannerWeb-SchwachstellenscannerWebsicherheitPenetrationstestsCrawler
GitHubdermotblair/webvulscan

webvulscan

Webanwendungs-Schwachstellenscanner

Repository anzeigen
1516876vor 11 JahrenVon Kitploit geprüft
Webseite
Teilen

WebVulScan

Zusammenfassung

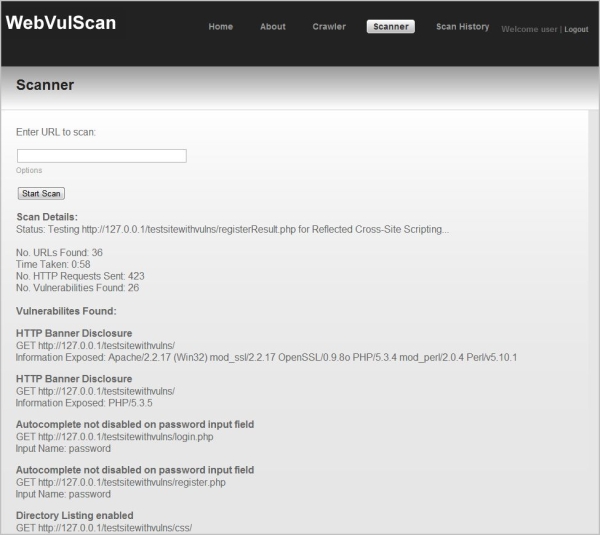
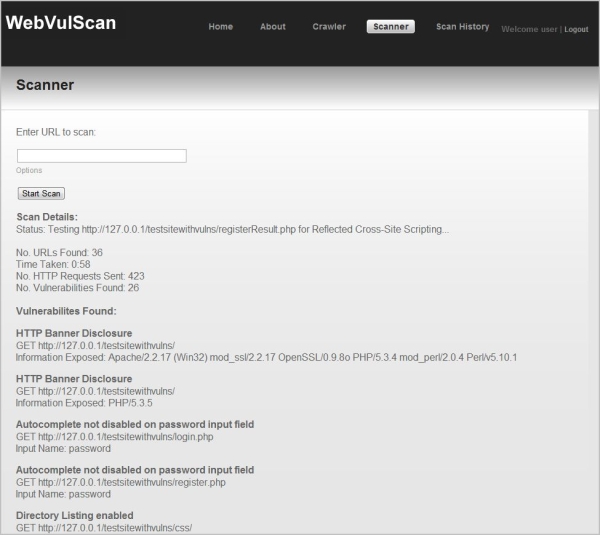
WebVulScan ist ein Scanner für Sicherheitslücken in Webanwendungen. Es handelt sich selbst um eine in PHP geschriebene Webanwendung, mit der entfernte oder lokale Webanwendungen auf Sicherheitslücken getestet werden können. Während ein Scan läuft, werden die Details des Scans dynamisch für den Benutzer aktualisiert. Diese Details umfassen den Status des Scans, die Anzahl der auf der Webanwendung gefundenen URLs, die Anzahl der gefundenen Schwachstellen sowie Details zu den gefundenen Schwachstellen.

Nach Abschluss eines Scans wird ein detaillierter PDF-Bericht an den Benutzer per E-Mail gesendet. Der Bericht enthält Beschreibungen der gefundenen Schwachstellen, Empfehlungen sowie Details dazu, wo und wie jede Schwachstelle ausgenutzt wurde.
alt tag

Die von WebVulScan getesteten Schwachstellen sind:

  • Reflektiertes Cross-Site Scripting
  • Persistentes Cross-Site Scripting
  • Standard SQL-Injection
  • Gebrochene Authentifizierung mittels SQL-Injection
  • Automatische Vervollständigung bei Passwortfeldern aktiviert
  • Potenziell unsichere direkte Objektreferenzen
  • Aktiviertes Directory Listing
  • Offenlegung des HTTP-Banners
  • SSL-Zertifikat nicht vertrauenswürdig
  • Nicht validierte Weiterleitungen

Funktionen:

  • Crawler: Durchsucht eine Website, um alle zur Website gehörenden URLs zu identifizieren und anzuzeigen.
  • Scanner: Durchsucht eine Website und scannt alle gefundenen URLs auf Schwachstellen.
  • Scan-Verlauf: Ermöglicht einem Benutzer, PDF-Berichte früherer von ihm durchgeführter Scans anzusehen oder herunterzuladen.
  • Registrierung: Ermöglicht einem Benutzer, sich in der Webanwendung zu registrieren.
  • Anmeldung: Ermöglicht einem Benutzer, sich in der Webanwendung anzumelden.
  • Optionen: Ermöglicht einem Benutzer, auszuwählen, auf welche Schwachstellen er testen möchte (standardmäßig sind alle aktiviert).
  • PDF-Erstellung: Erstellt dynamisch einen detaillierten PDF-Bericht.
  • Berichtszustellung: Der PDF-Bericht wird dem Benutzer als Anhang per E-Mail zugesendet.

Installation

Siehe die ReadMe-Datei im TXT- und DOCX-Format für Installationsanweisungen.

Diskussion

Da dieses Projekt von Google Code exportiert wurde, sind zuvor gefundene Probleme und Lösungen verfügbar unter:

  • https://groups.google.com/forum/#!forum/webvulscan
  • https://code.google.com/p/webvulscan/issues/list

Bei weiteren Problemen oder Rückmeldungen wenden Sie sich bitte an [email protected]

Lizenz

GNU GPL v3

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






