

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve-2026-122006-check — Nur-Lese-Bash-Skript, das Rails-Projekte auf CVE-2026-122006 prüft und anfällige activestorage-Versionen, mini_magick-Variantenverarbeitung und permissive ImageMagick-Coder-Richtlinien kennzeichnet. | Kitploit
Tools/GitHubGitHub/charlie-goldenowl/cve-2026-122006-check
DefensivwerkzeugeSchwachstellenscannerWeb-SchwachstellenscannerKonfigurationsprüfungDevSecOpsLieferkettensicherheit
GitHubcharlie-goldenowl/cve-2026-122006-check

cve-2026-122006-check

Teilen

Nur-Lese-Bash-Skript, das Rails-Projekte auf CVE-2026-122006 prüft und anfällige activestorage-Versionen, mini_magick-Variantenverarbeitung und permissive ImageMagick-Coder-Richtlinien kennzeichnet.

Repository anzeigen
vor 15 TagenNoch nicht geprüft

cve-2026-122006-check

Erkennungsskript für CVE-2026-122006 — Rails Active Storage übergibt Uploads an ImageMagick mit uneingeschränkten Codern, sodass ein präparierter SVG/MSL-Upload beliebige Dateien auf dem Server lesen/schreiben kann (CVSS 9.8). Behoben in activestorage 8.0.5.2 und 8.1.4.1. Das Skript meldet nur — es ändert nichts.

Quelle: Rails Active Storage CVE-2026-122006: Patching, Detection and Hunting
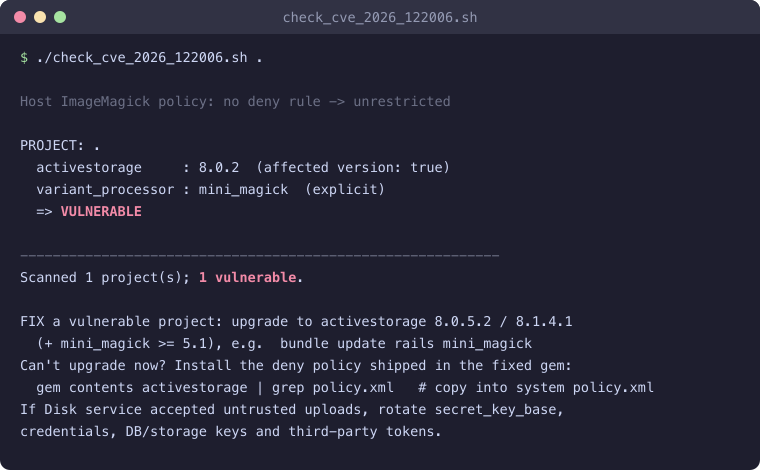
Beispiellauf, der ein verwundbares Rails-Projekt kennzeichnet

Schnellstart (ohne Download)

Führe es direkt von GitHub im aktuellen Verzeichnis aus:

curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash

Einen bestimmten Ordner scannen (das Stammverzeichnis nach -- übergeben):

curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash -s -- ~/projects

Aus einer lokalen Kopie ausführen

chmod +x check_cve_2026_122006.sh
./check_cve_2026_122006.sh [ROOT]      # ROOT ist standardmäßig das aktuelle Verzeichnis
  • Durchsucht rekursiv ROOT und prüft jede Rails-App, die gefunden wird (jedes Verzeichnis mit config/application.rb + einer Gemfile.lock, die activestorage festlegt), und gibt ein Urteil pro Projekt sowie eine Zusammenfassung aus. Richte es auf einen übergeordneten Ordner, um viele Projekte auf einmal zu scannen: ./check_cve_2026_122006.sh ~/projects.
  • Exit-Code: 0 = keine verwundbar, 2 = mindestens eine verwundbar (CI-freundlich).
  • NO_COLOR=1 ./check_cve_2026_122006.sh deaktiviert farbige Ausgabe.
  • Funktioniert unter Linux und macOS. Benötigt bash + ruby; magick/convert optional (wird nur zur Prüfung der ImageMagick-Richtlinie des Hosts verwendet).

Ein Projekt wird als VERWUNDBAR gekennzeichnet, wenn alle drei Bedingungen zutreffen

  1. activestorage älter als 8.0.5.2 (8.1-Zweig: älter als 8.1.4.1).
  2. variant_processor ist :mini_magick (Rails 8 Standard :vips ist nicht betroffen). Wird aus deiner Konfiguration gelesen, mit Rückgriff auf den load_defaults-Standard.
  3. Das ImageMagick des Hosts hat keine Richtlinie, die die riskanten Coder (MSL/PS/PDF/...) verweigert.

Behebung

bundle update rails mini_magick        # -> activestorage 8.0.5.2 / 8.1.4.1, mini_magick >= 5.1

Noch kein Upgrade möglich? Installiere die Verweigerungsrichtlinie, die im behobenen Gem enthalten ist, auf jedem Host/Image/Container:

gem contents activestorage | grep policy.xml   # in deine systemweite policy.xml kopieren

Wenn der Disk-Dienst nicht vertrauenswürdige Uploads akzeptiert hat, gehe davon aus, dass Geheimnisse gelesen worden sein könnten: Rotiere secret_key_base, Credentials, DB-/Storage-Schlüssel und Drittanbieter-Tokens.

Hinweis

Das Skript liest Versionen aus Gemfile.lock und Konfigurationsdateien (kein App-Boot), daher ist es schnell und sicher, über viele Repos hinweg ausgeführt zu werden. Es erkennt keine Apps, die MiniMagick-Interna patchen oder GraphicsMagick verwenden; überprüfe diese manuell.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    309

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





