
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ParamFinder — Entdecke versteckte Parameter in Caido | Kitploit

Tools/GitHubGitHub/caido-community/paramfinder
API-SicherheitstestsInformationsbeschaffungWebsicherheitFuzzingPenetrationstests
GitHubcaido-community/paramfinder

ParamFinder

Entdecke versteckte Parameter in Caido

Repository anzeigen
47933vor 8 TagenVon Kitploit geprüft
Teilen

ParamFinder

Entdecke versteckte Parameter direkt aus Caido!
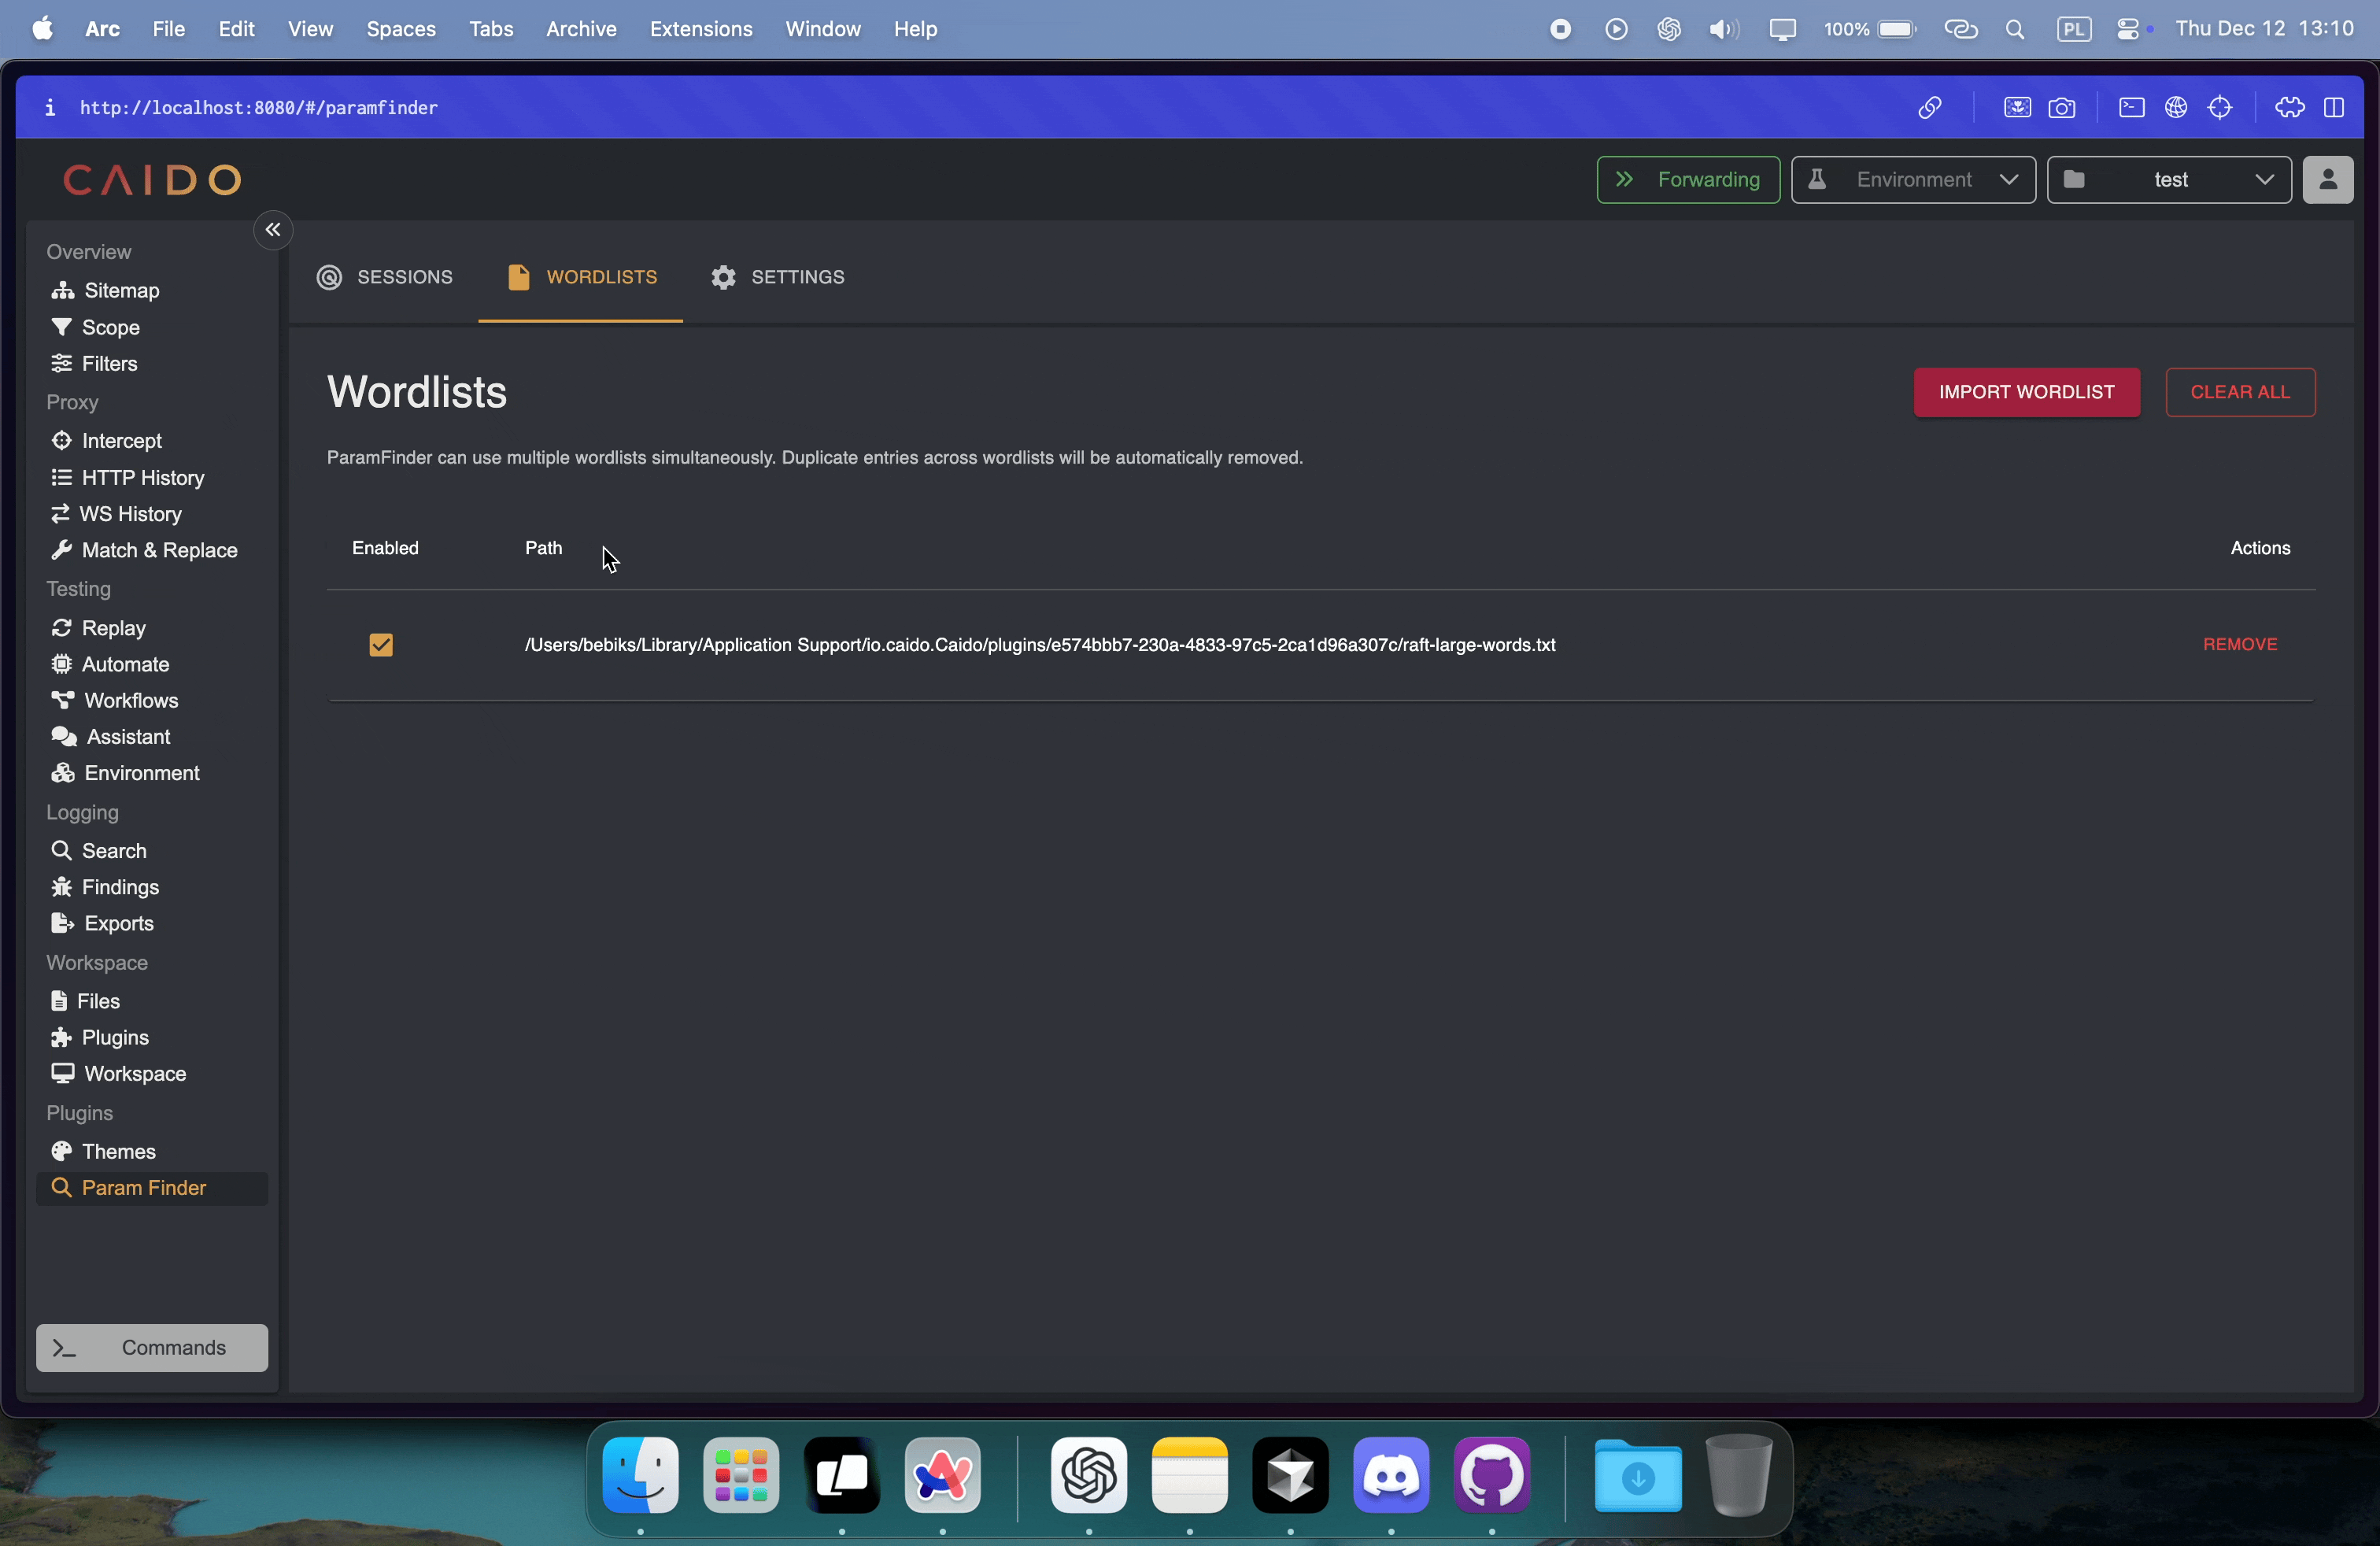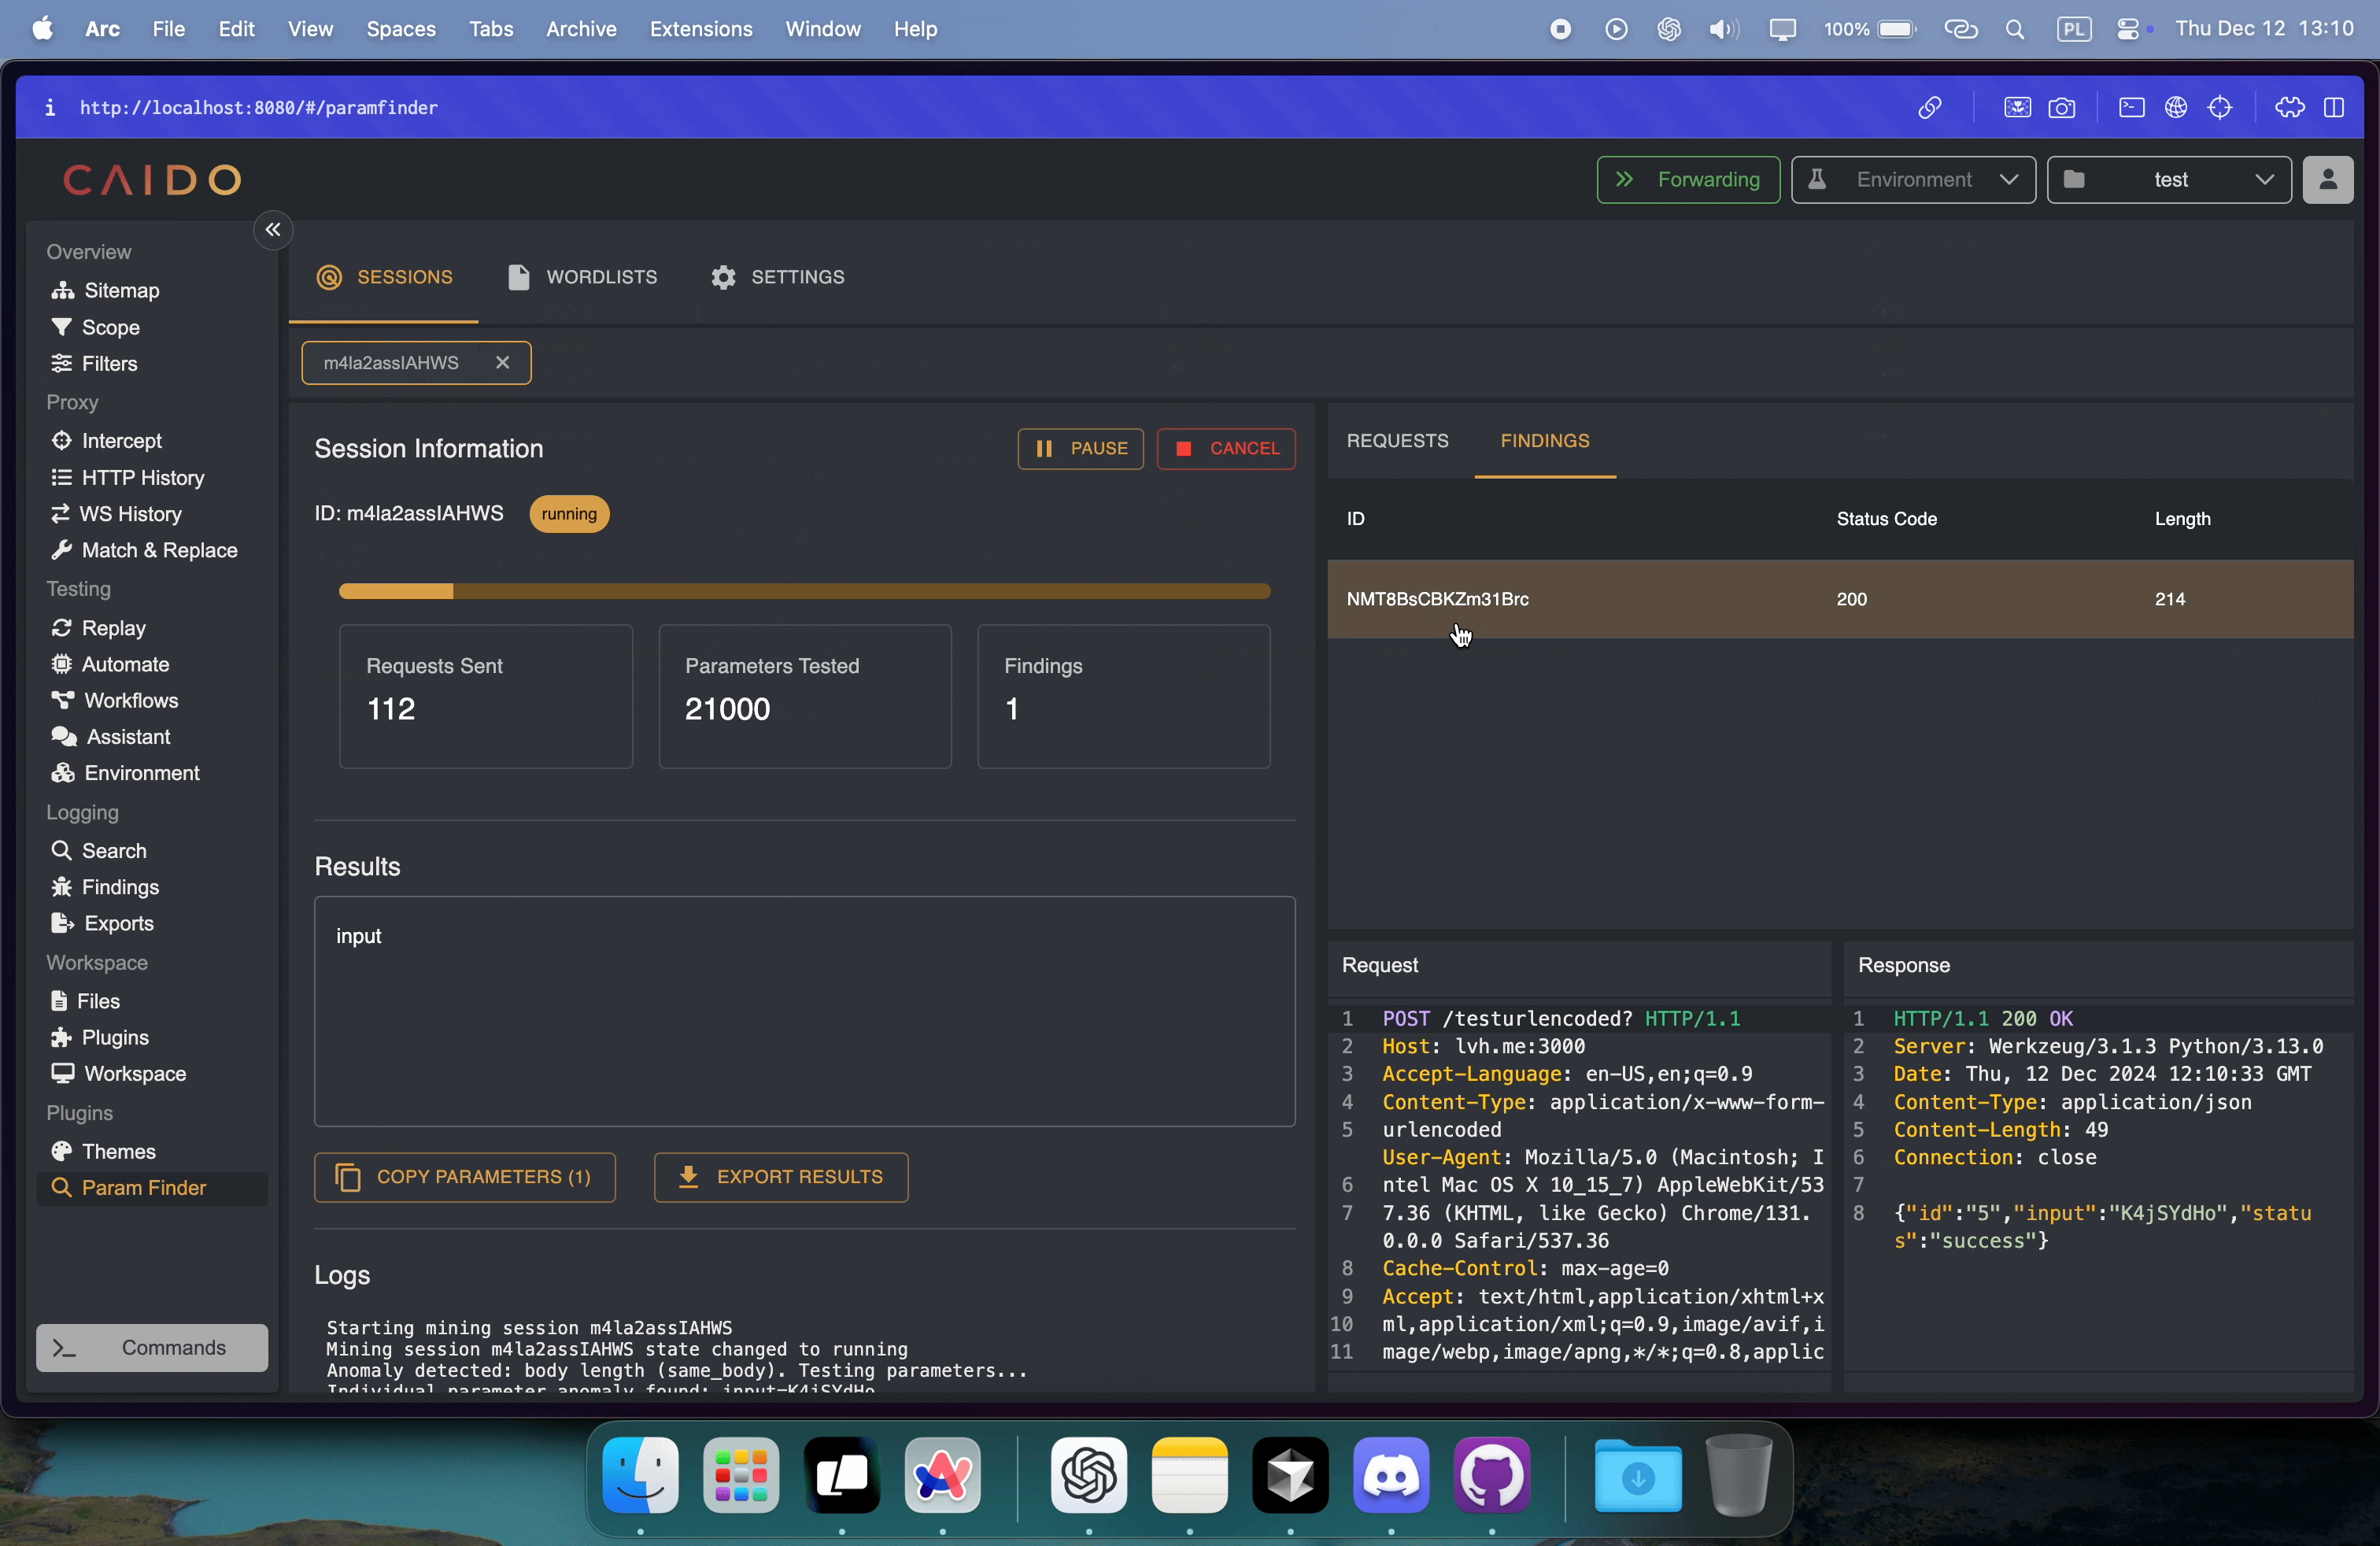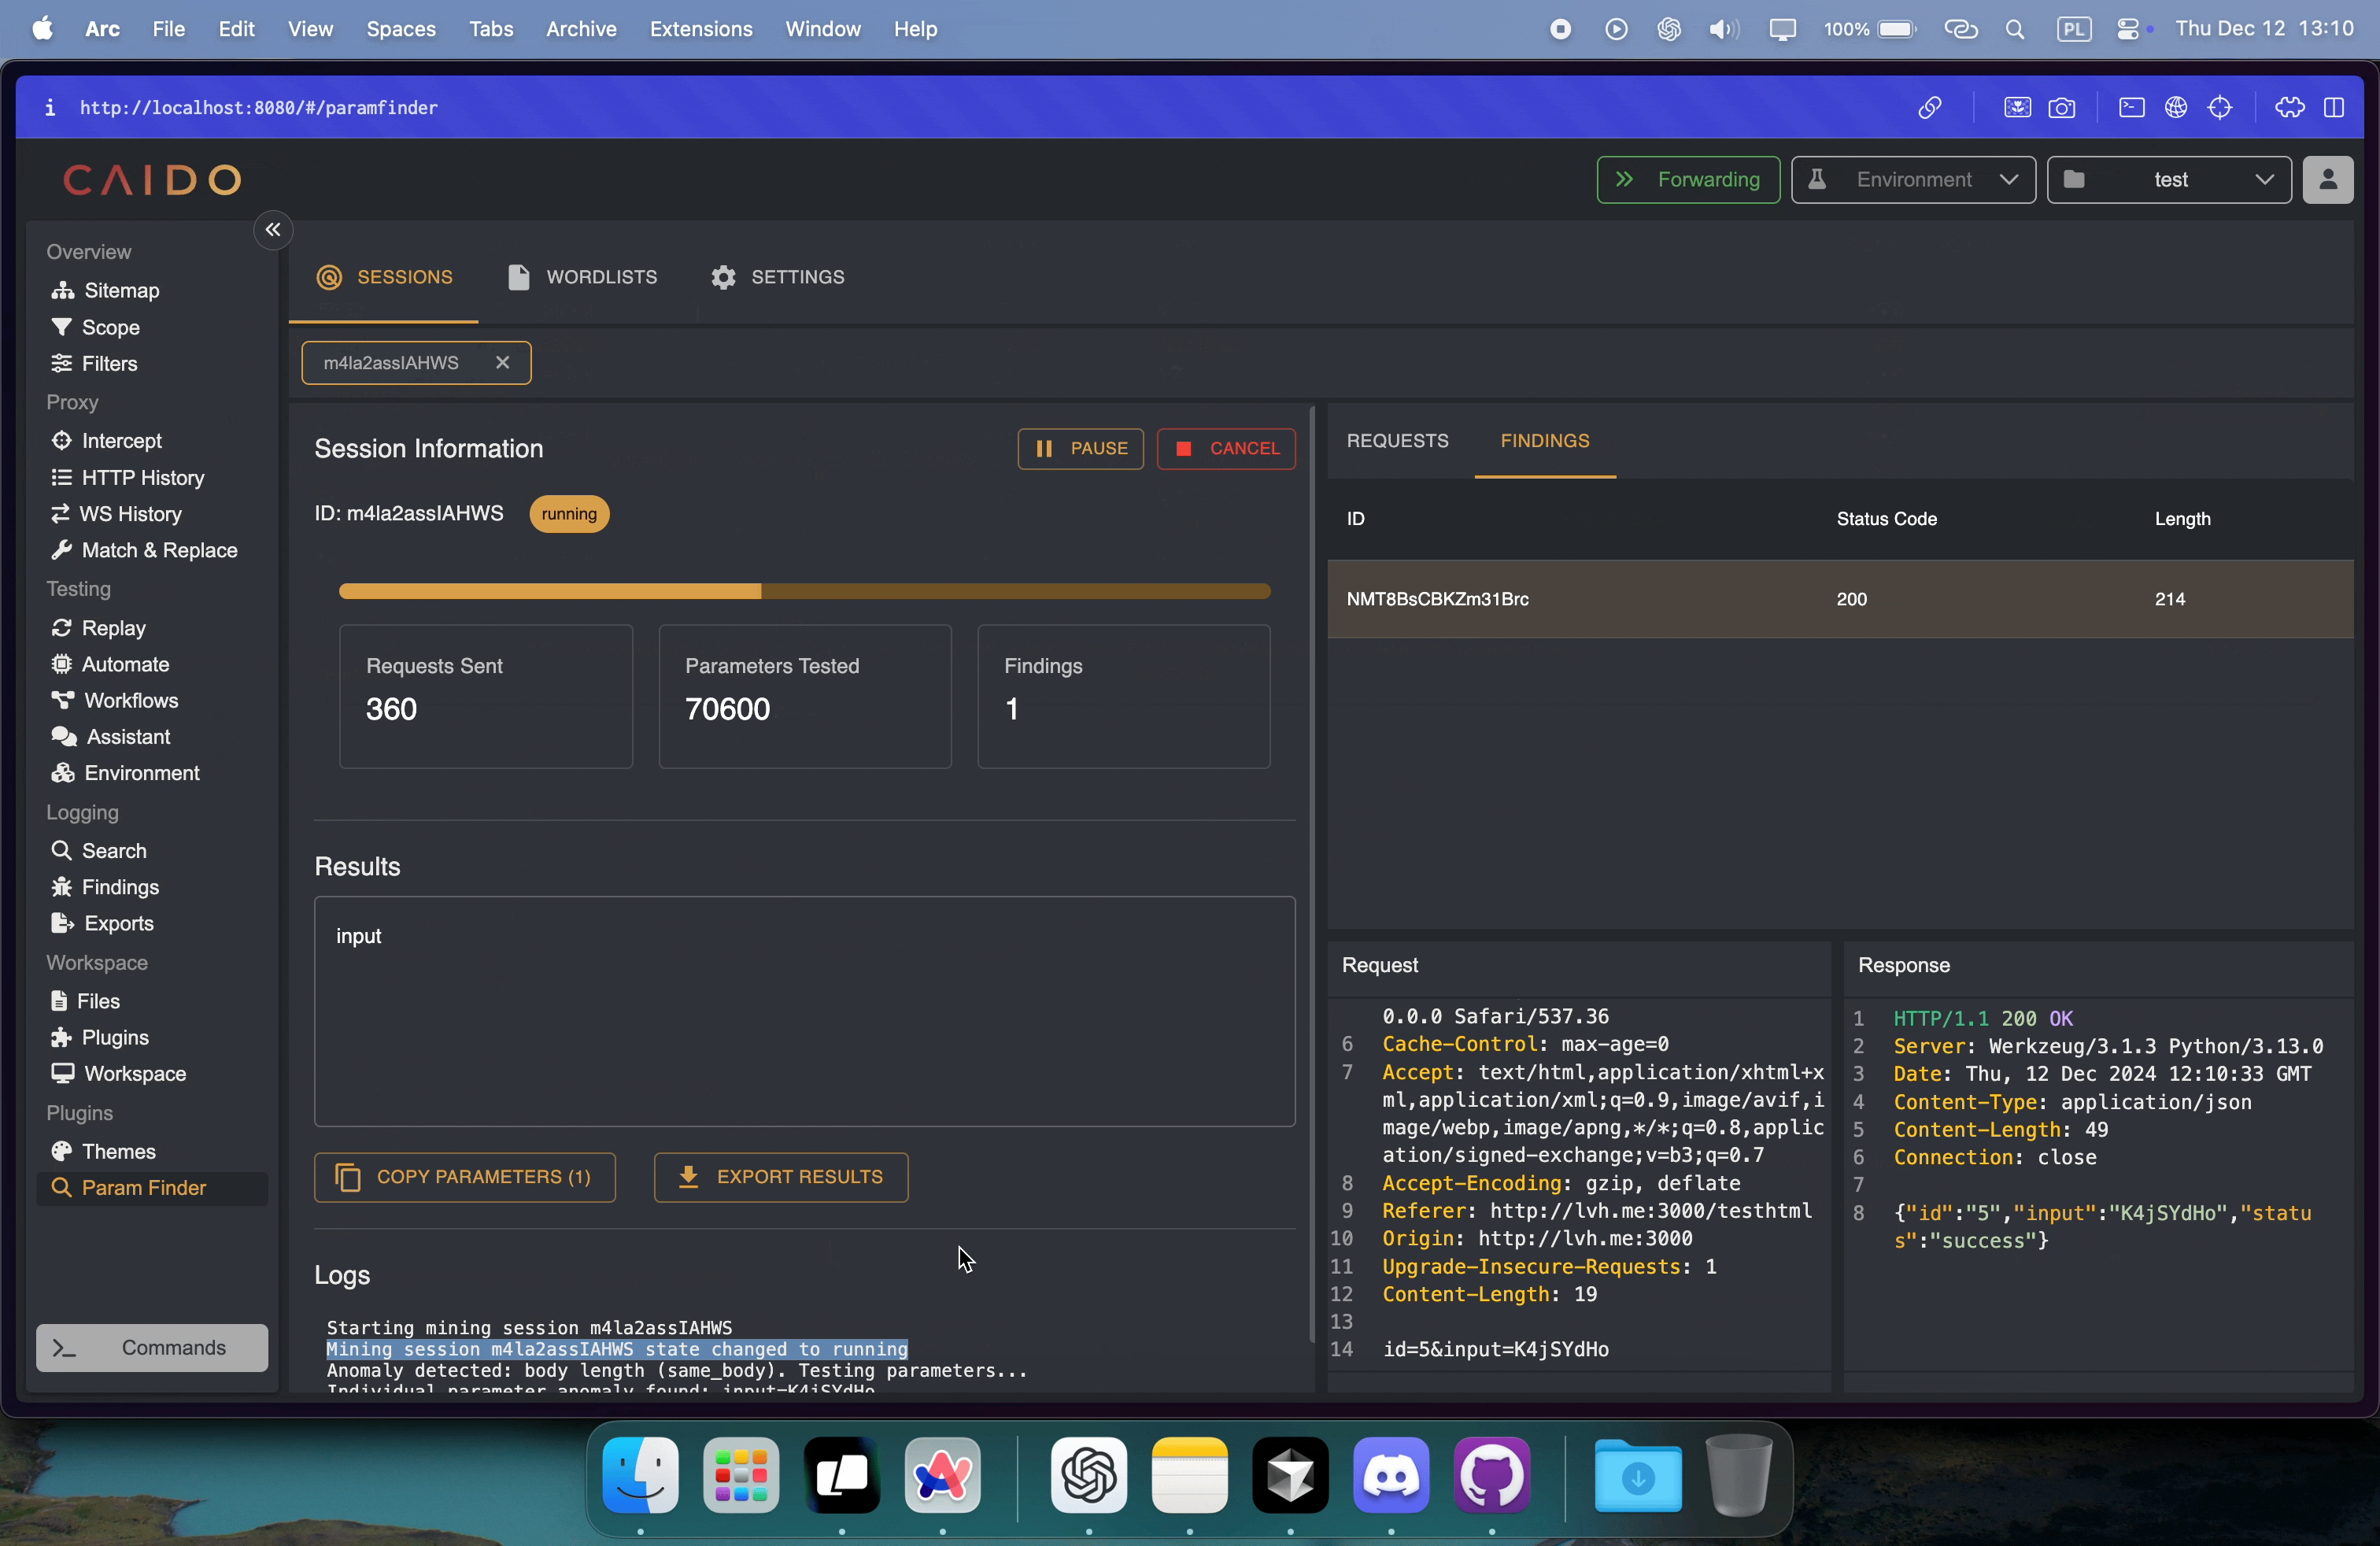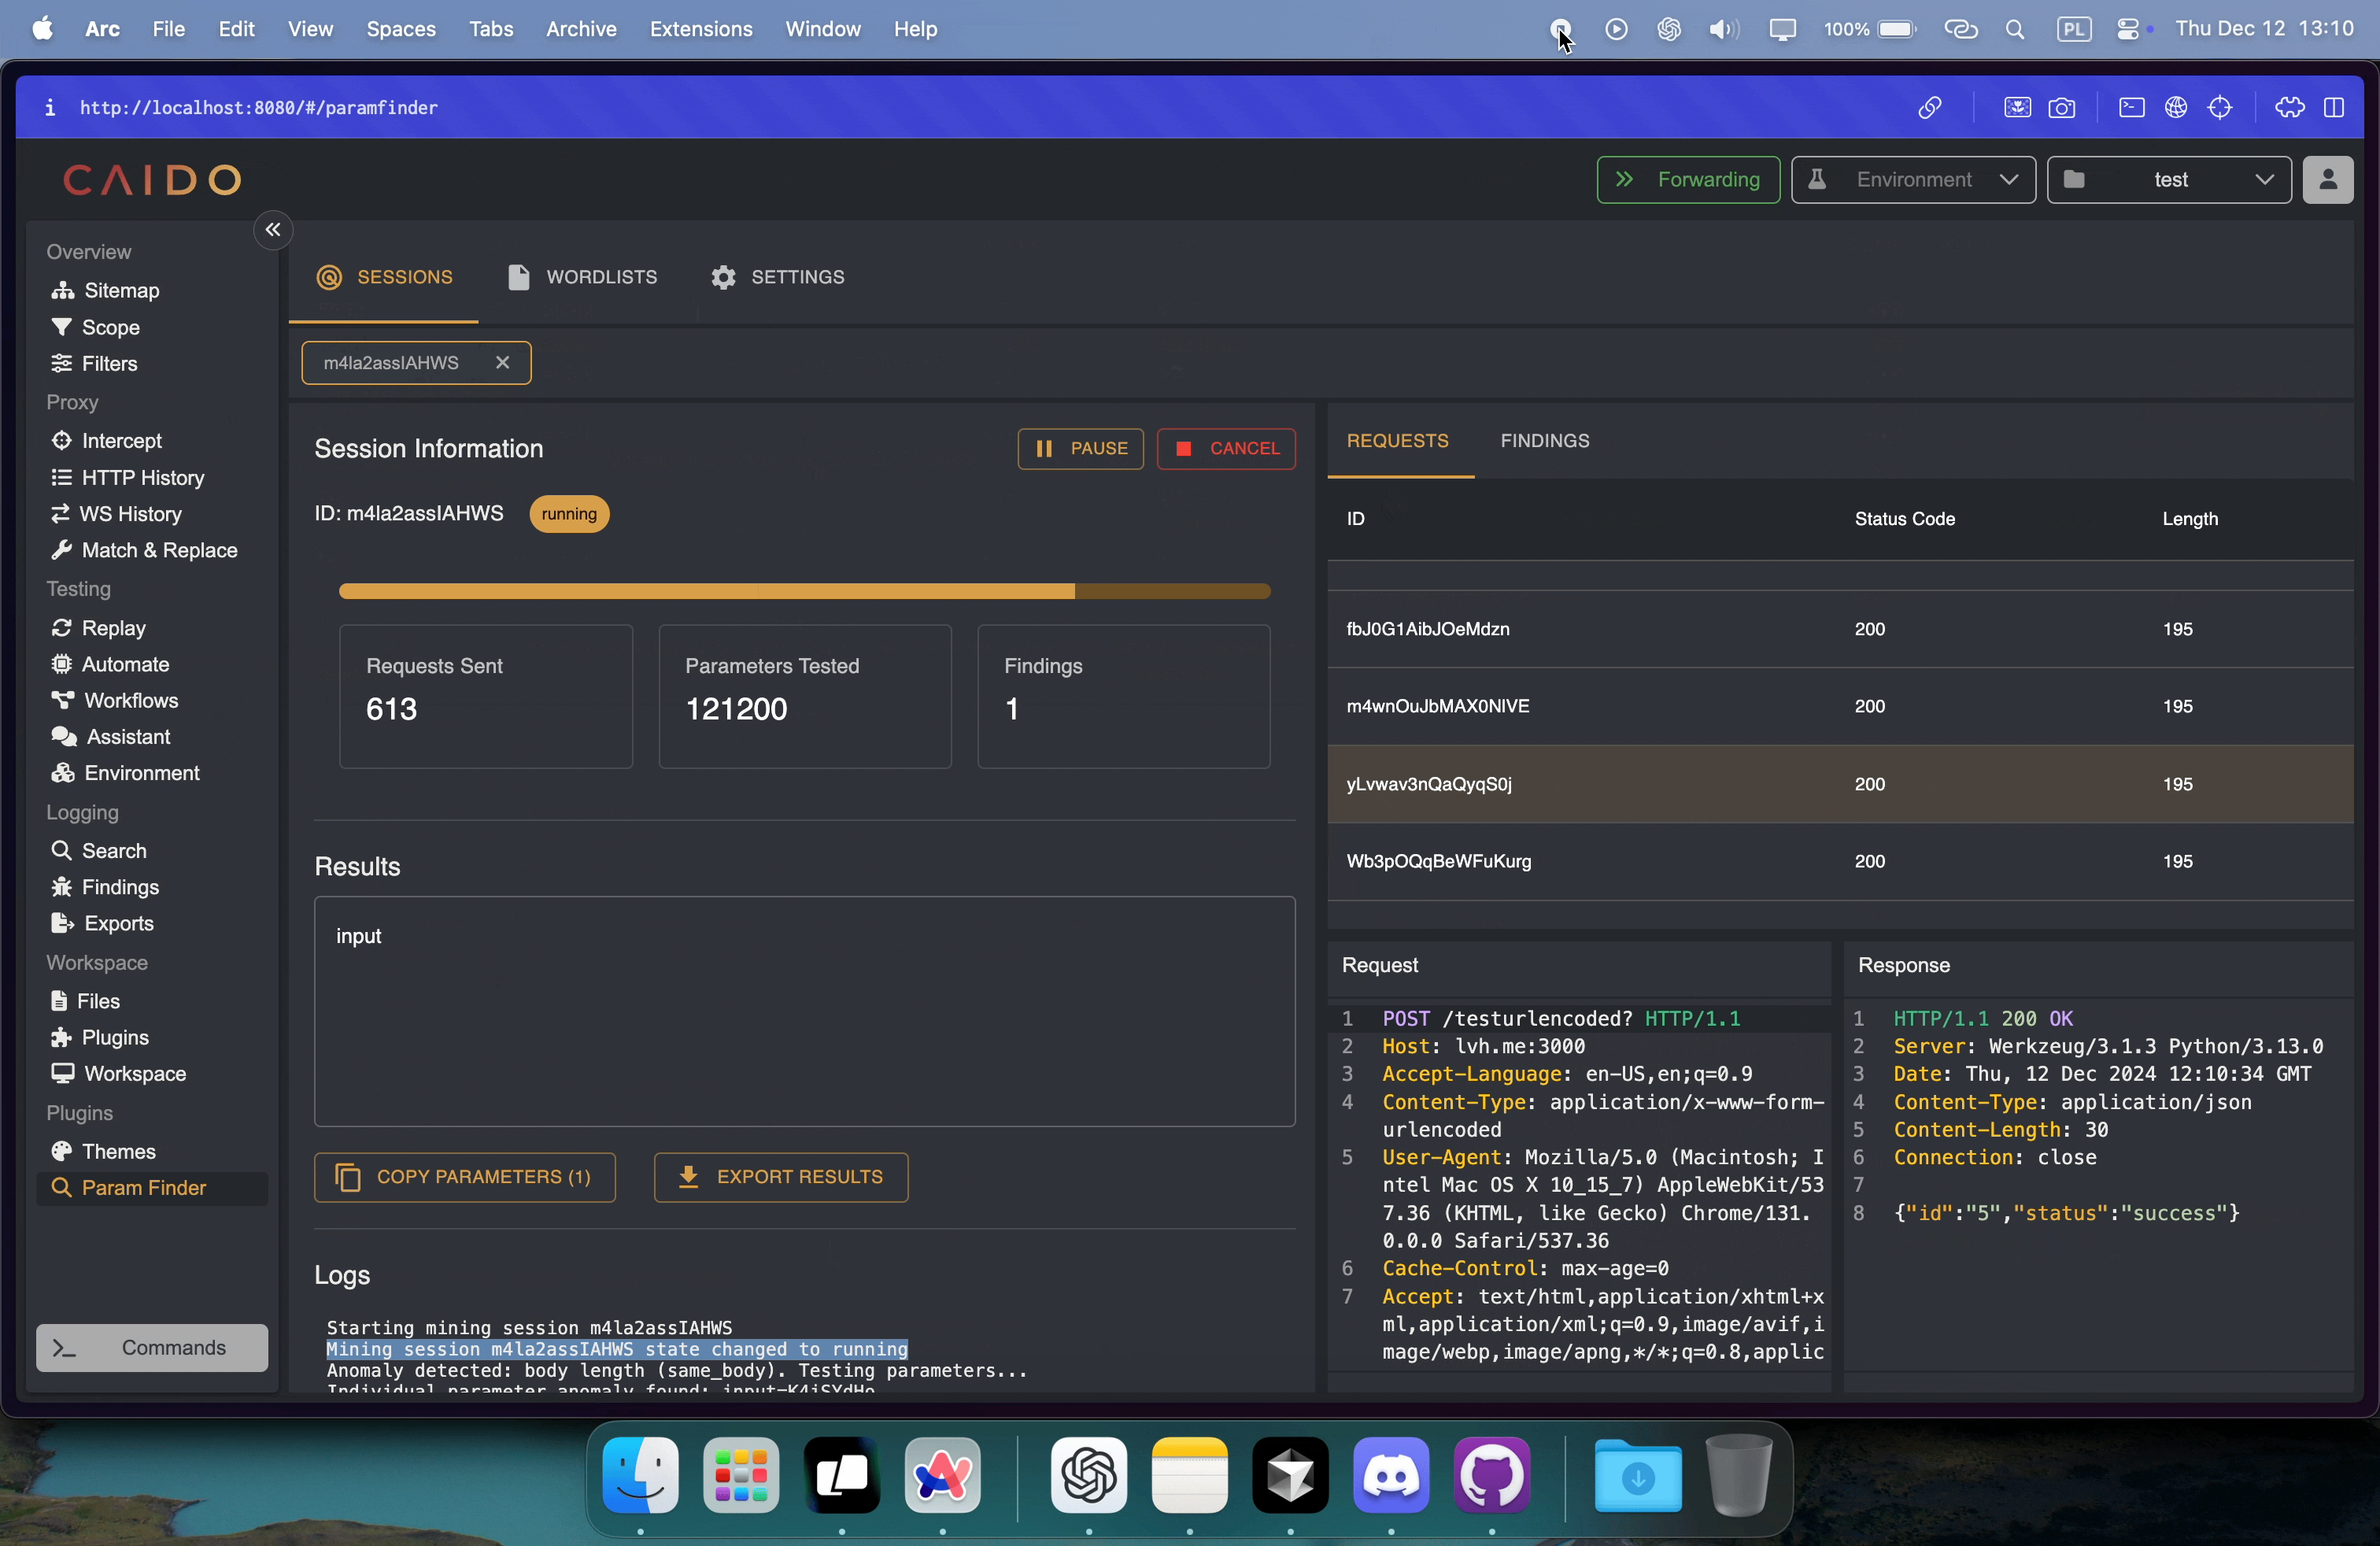
Screen Recording 2024-12-12 at 13 10 27

Installation

Über den Community-Store [Empfohlen]

  1. Gehe in deinem Caido zur Plugins-Seite
  2. Navigiere zum Community-Store
  3. Suche nach ParamFinder
  4. Klicke auf Installieren
  5. Fertig! 🎉

Manuelle Installation

  1. Navigiere zur Releases-Seite
  2. Lade die neueste plugin_package.zip herunter
  3. Gehe in deinem Caido zur Plugins-Seite
  4. Klicke auf 'Install Package' und wähle die heruntergeladene plugin_package.zip-Datei aus
  5. Fertig! 🎉

Startmöglichkeiten

Schnellmenü-Tastenkürzel

Der schnellste Weg, ParamFinder zu starten, ist die Verwendung des Tastenkürzels (anpassbar in den Caido-Einstellungen → Tastenkürzel).
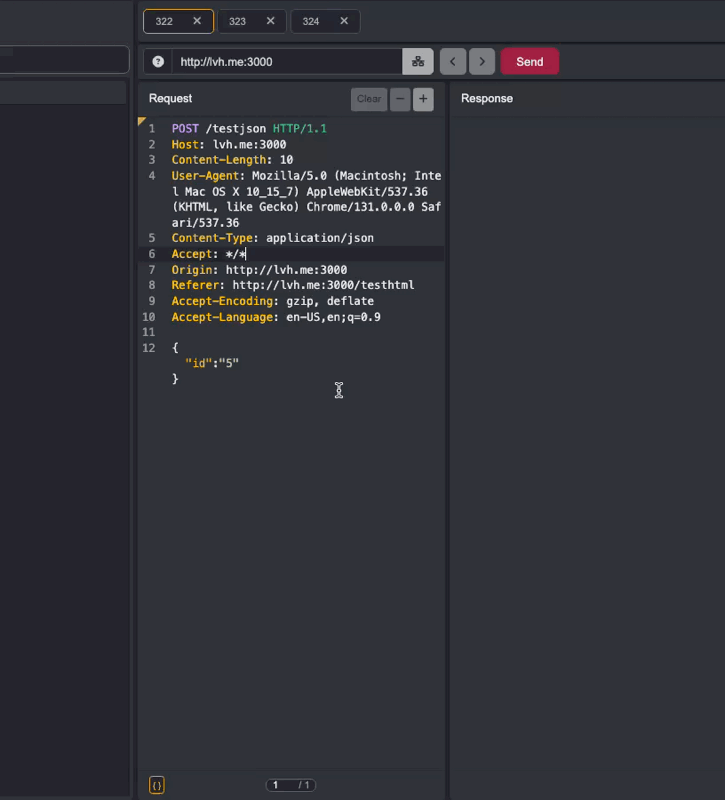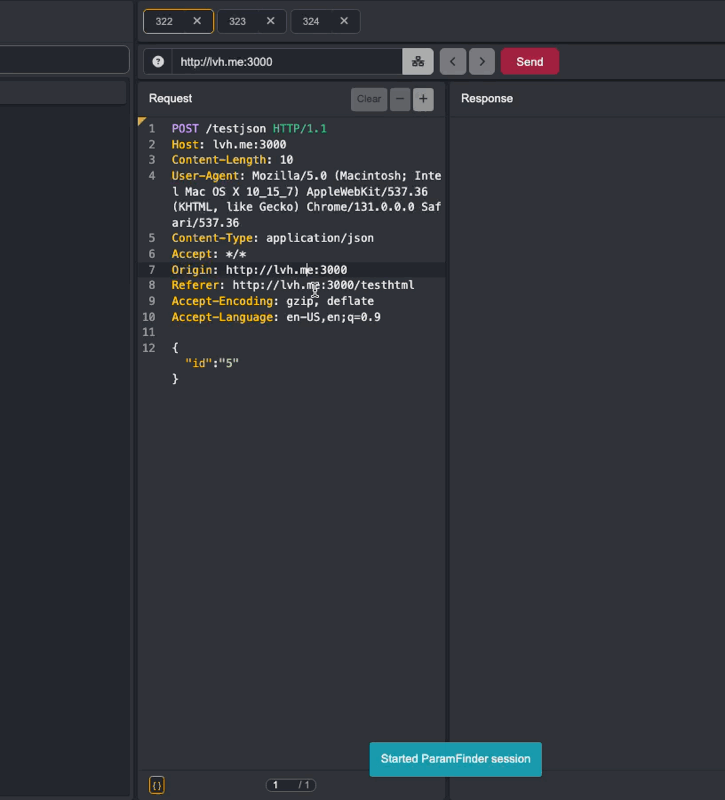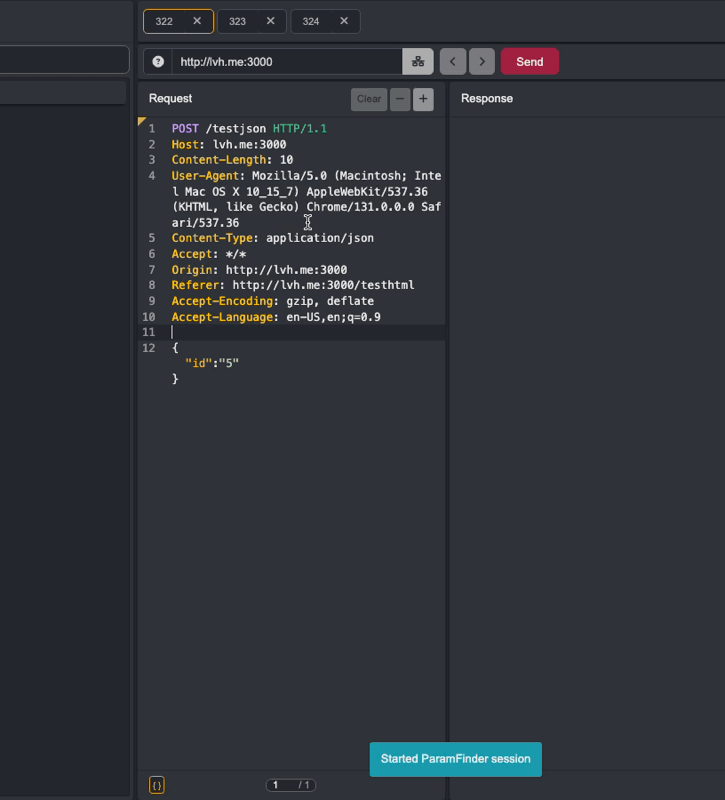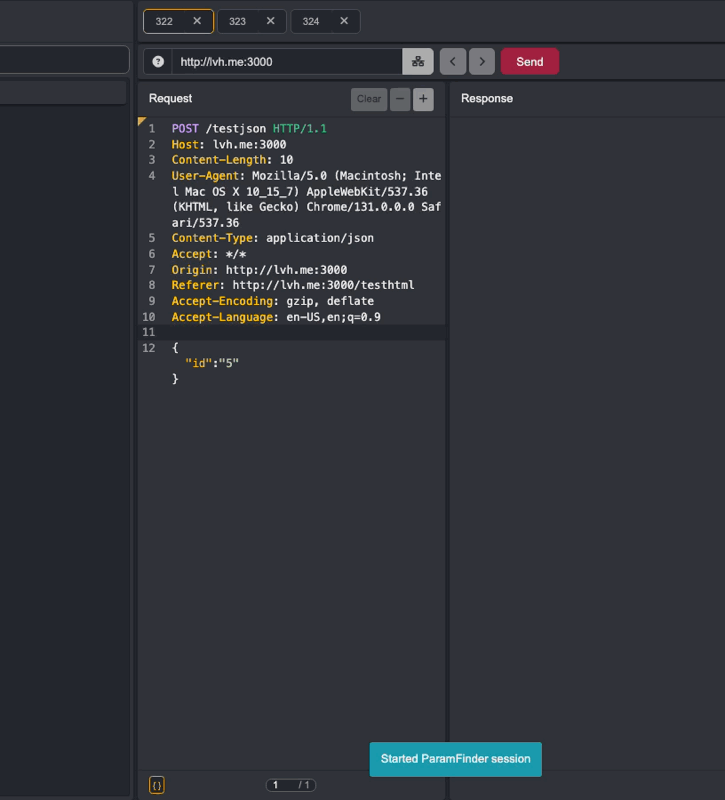
Quick Menu usage demonstration

Befehlspalette

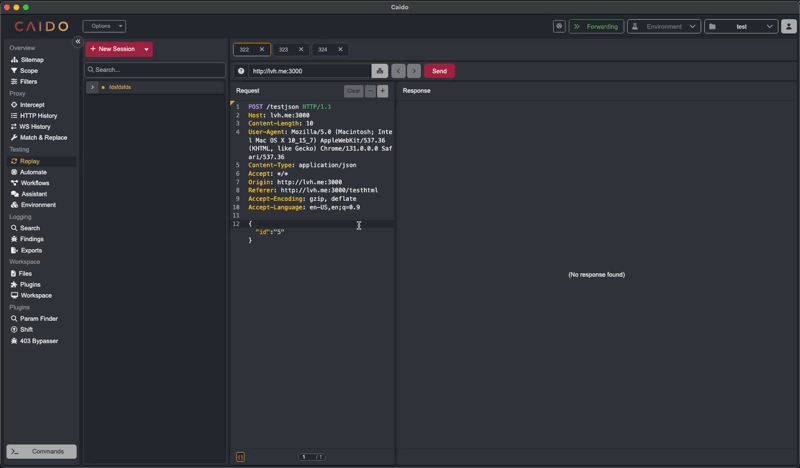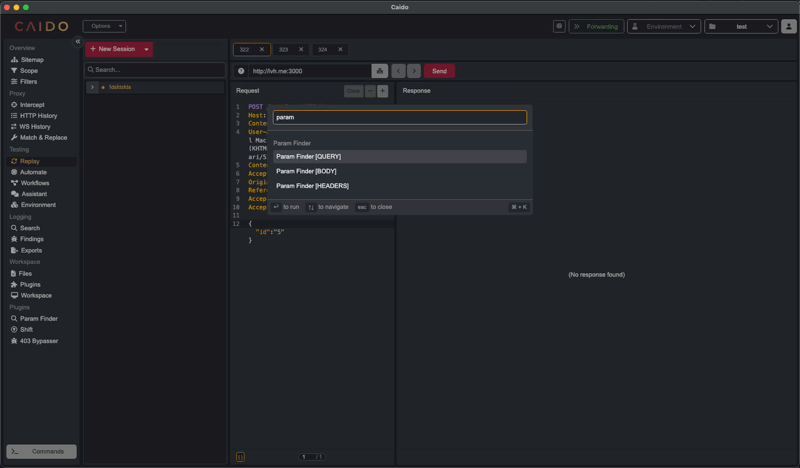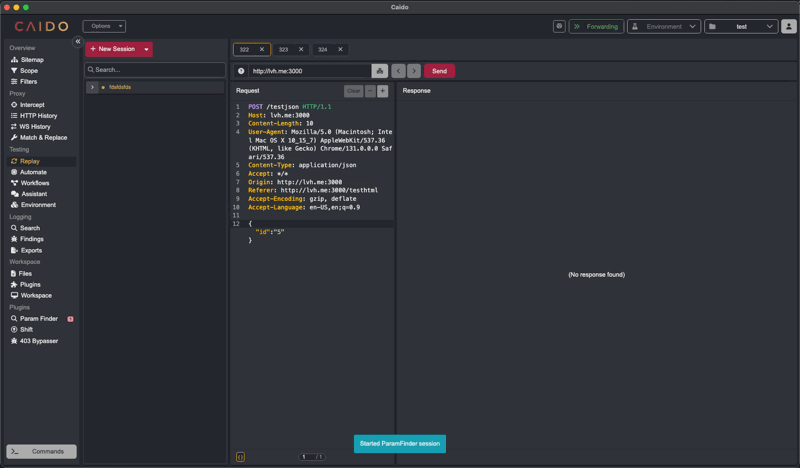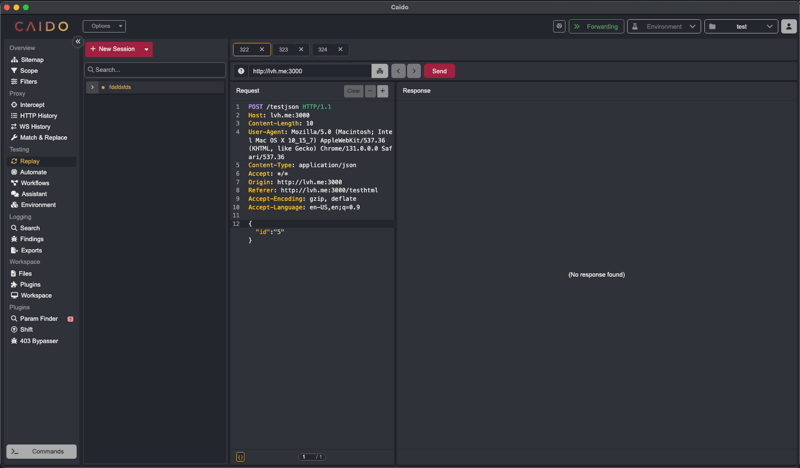
Öffne die Befehlspalette von Caido und tippe 'Param Finder' ein, um die verfügbaren Befehle zu sehen:
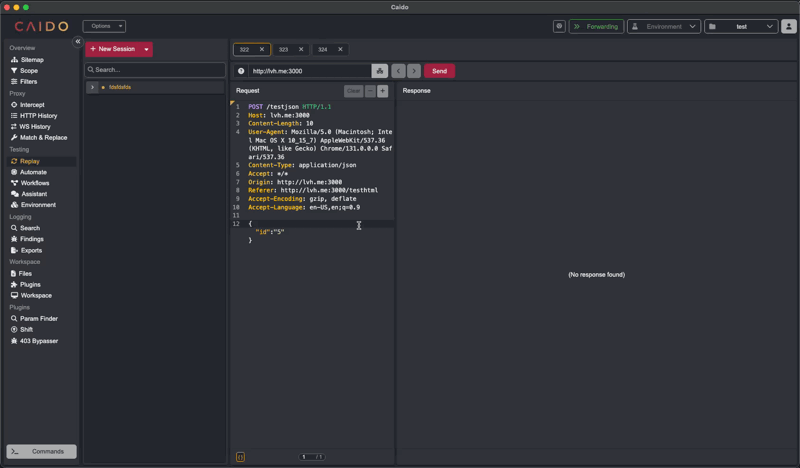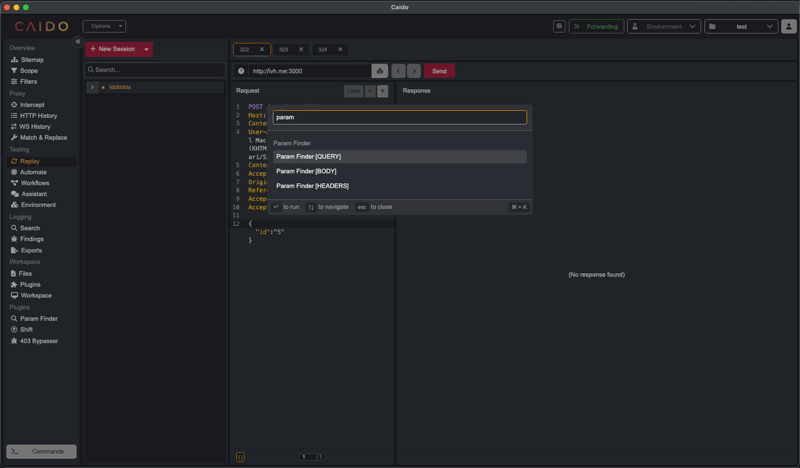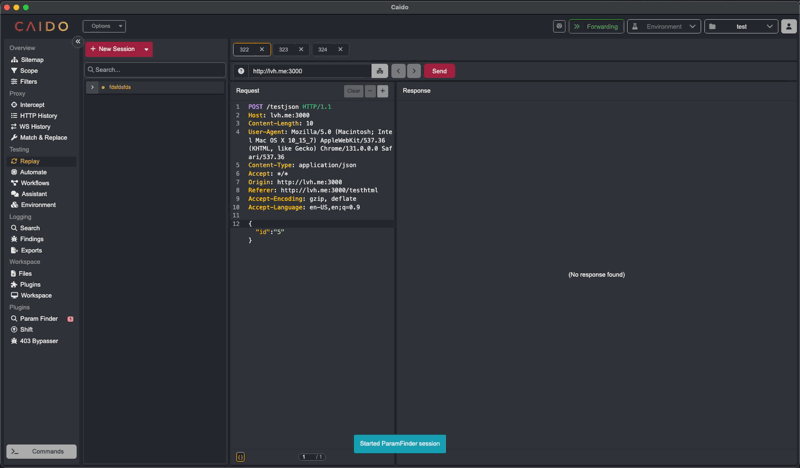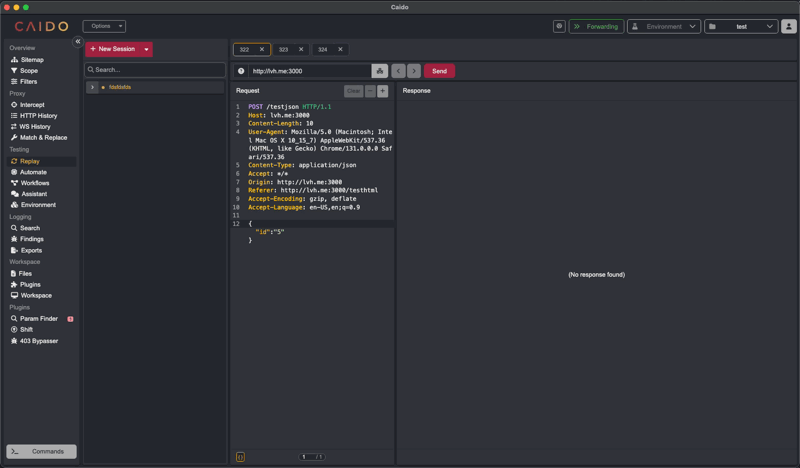
  • Param Finder [QUERY] – Entdecke Parameter in der URL-Query-String
  • Param Finder [BODY] – Finde Parameter im Request-Body
  • Param Finder [HEADERS] – Suche nach Header-Parametern
  • Param Finder [ADVANCED] – Öffne den Dialog für erweiterte Scans mit benutzerdefinierten Optionen zur Parametererkennung

Command palette usage demonstration

Kontextmenü

Klicke in Caido mit der rechten Maustaste auf eine beliebige Anfrage, um die Parametererkennung über das Kontextmenü zu starten.
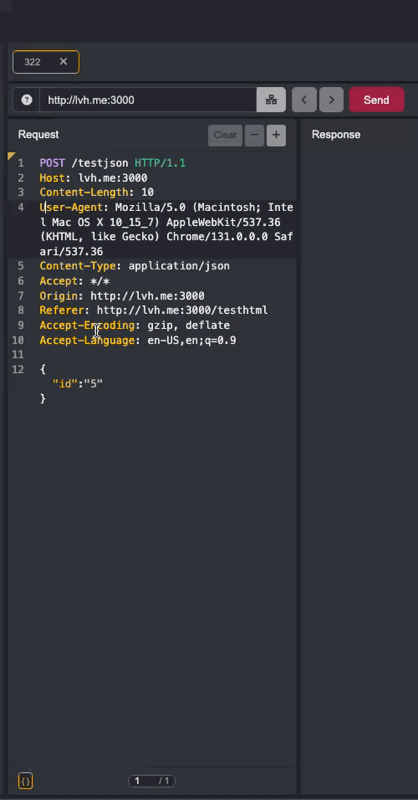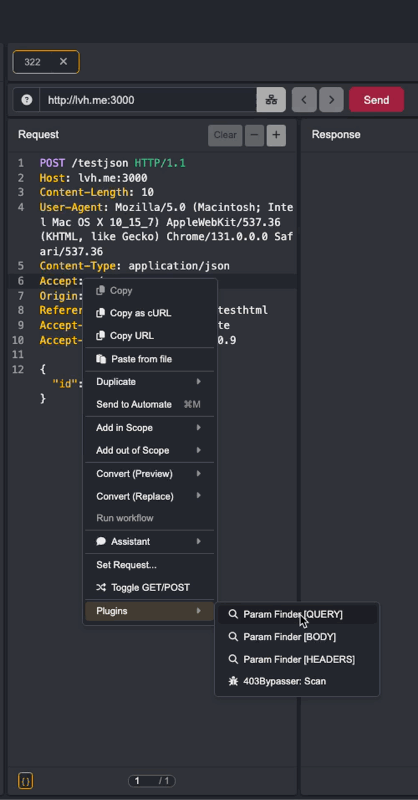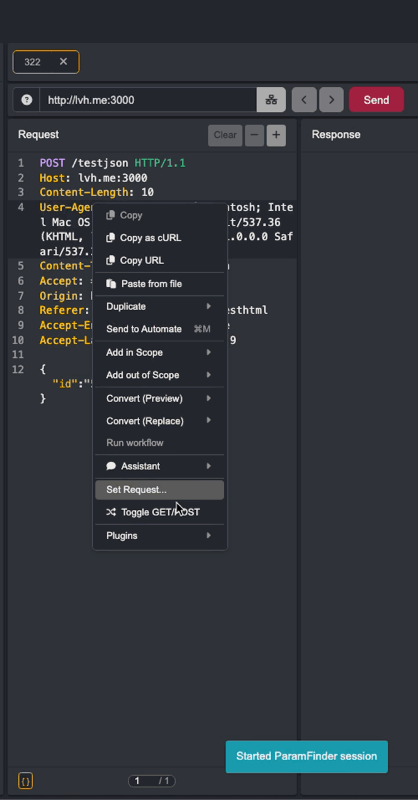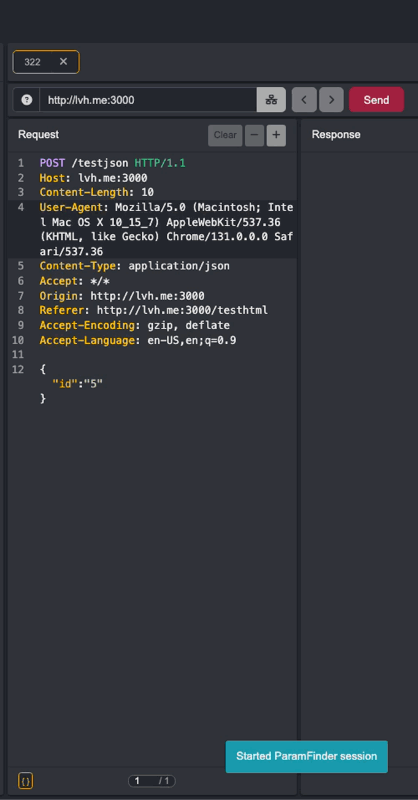
Context menu usage demonstration

Benutzerdefinierte Tastenkürzel

Du kannst in den Caido-Einstellungen → Tastenkürzel benutzerdefinierte Tastenkürzel für ParamFinder-Aktionen erstellen.
Custom shortcuts usage demonstration


Erste Schritte

  1. Lade eine Wortliste hoch Stelle vor dem Start sicher, dass du mindestens eine Wortliste in den ParamFinder-Einstellungen hochgeladen und aktiviert hast. Die Wortliste sollte potenzielle Parameternamen enthalten, die getestet werden sollen.

  2. Wähle eine Anfrage aus Wähle eine Anfrage aus deinem Caido-Verlauf aus, die du auf versteckte Parameter testen möchtest. Diese dient als Basis-Anfrage für die Parametererkennung.

  3. Wähle den Angriffstyp Wähle aus, wo nach Parametern gesucht werden soll:

    • QUERY – Testet Parameter in der URL-Query-String
    • BODY – Testet Parameter im Request-Body (JSON oder URL-encoded)
    • HEADERS – Testet benutzerdefinierte Header-Parameter
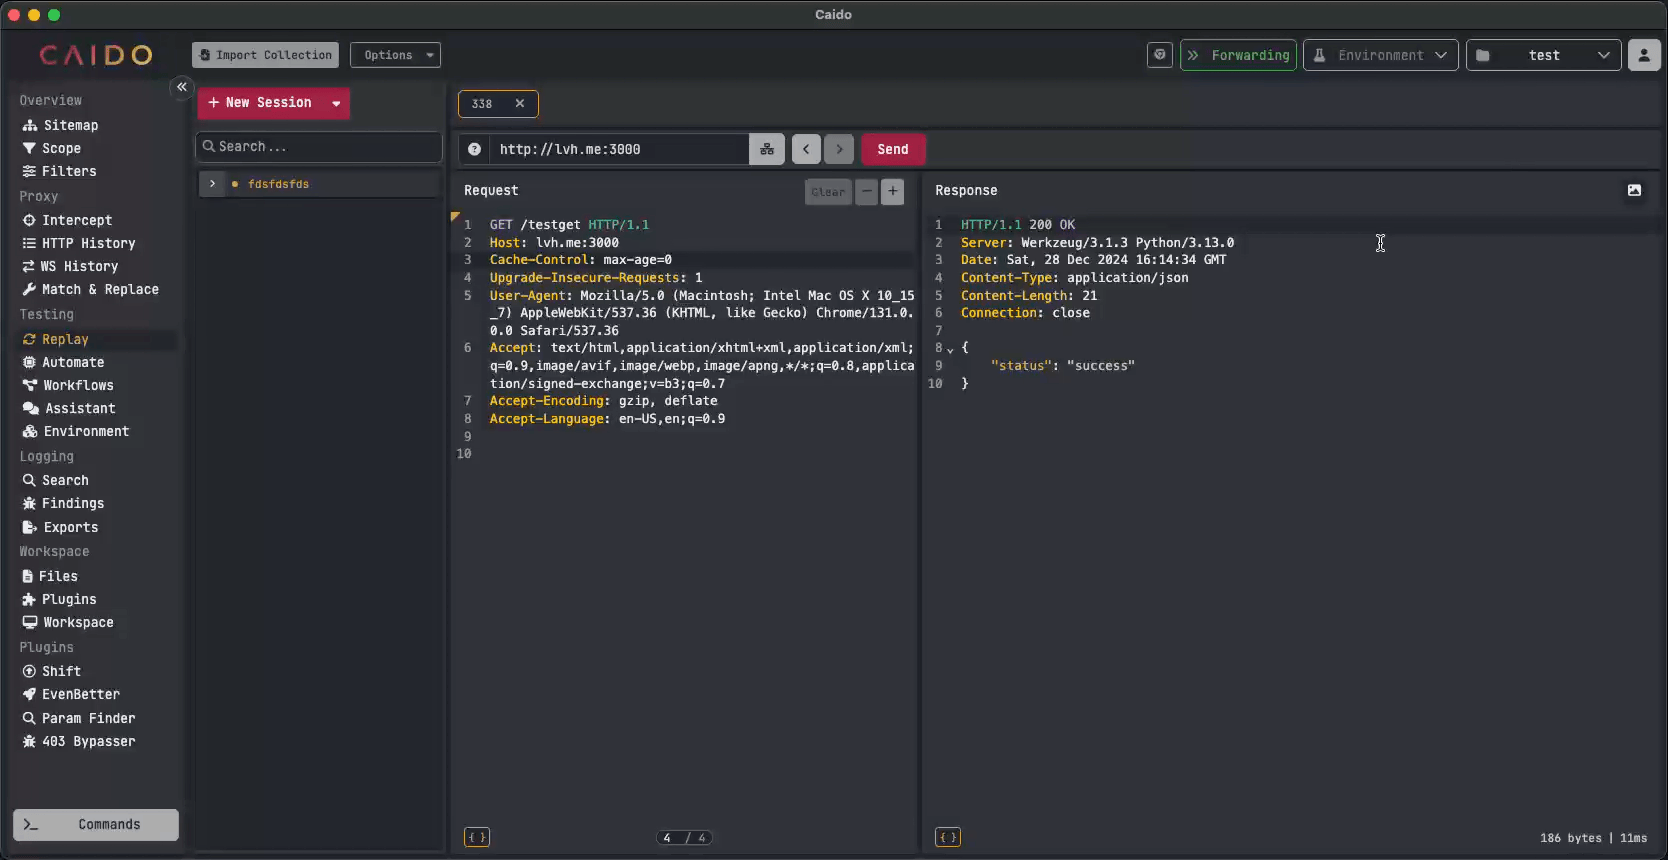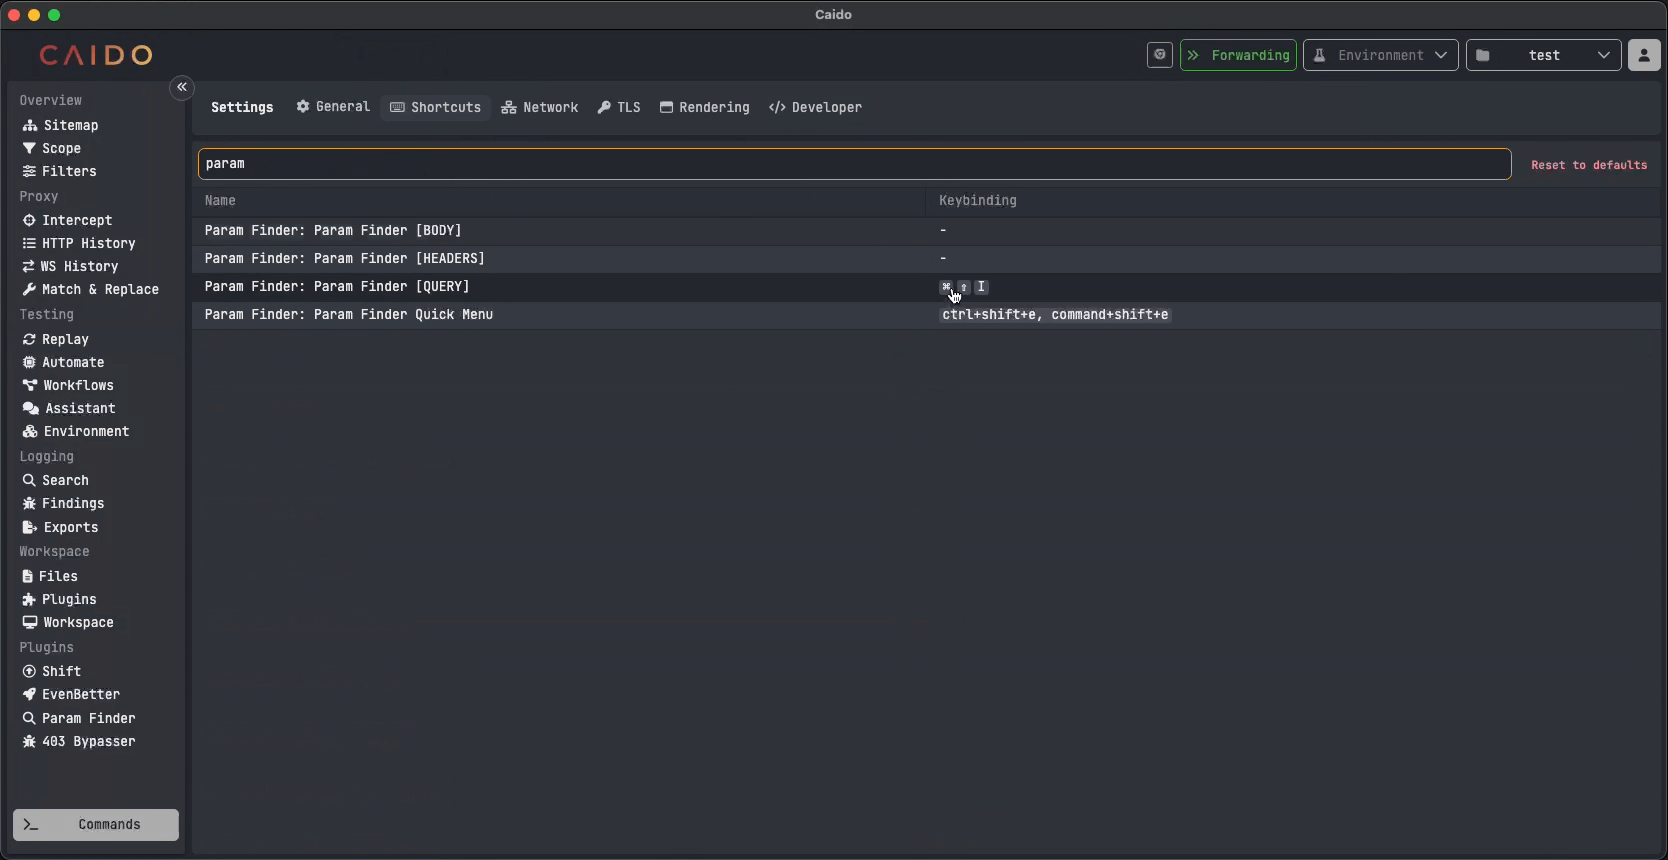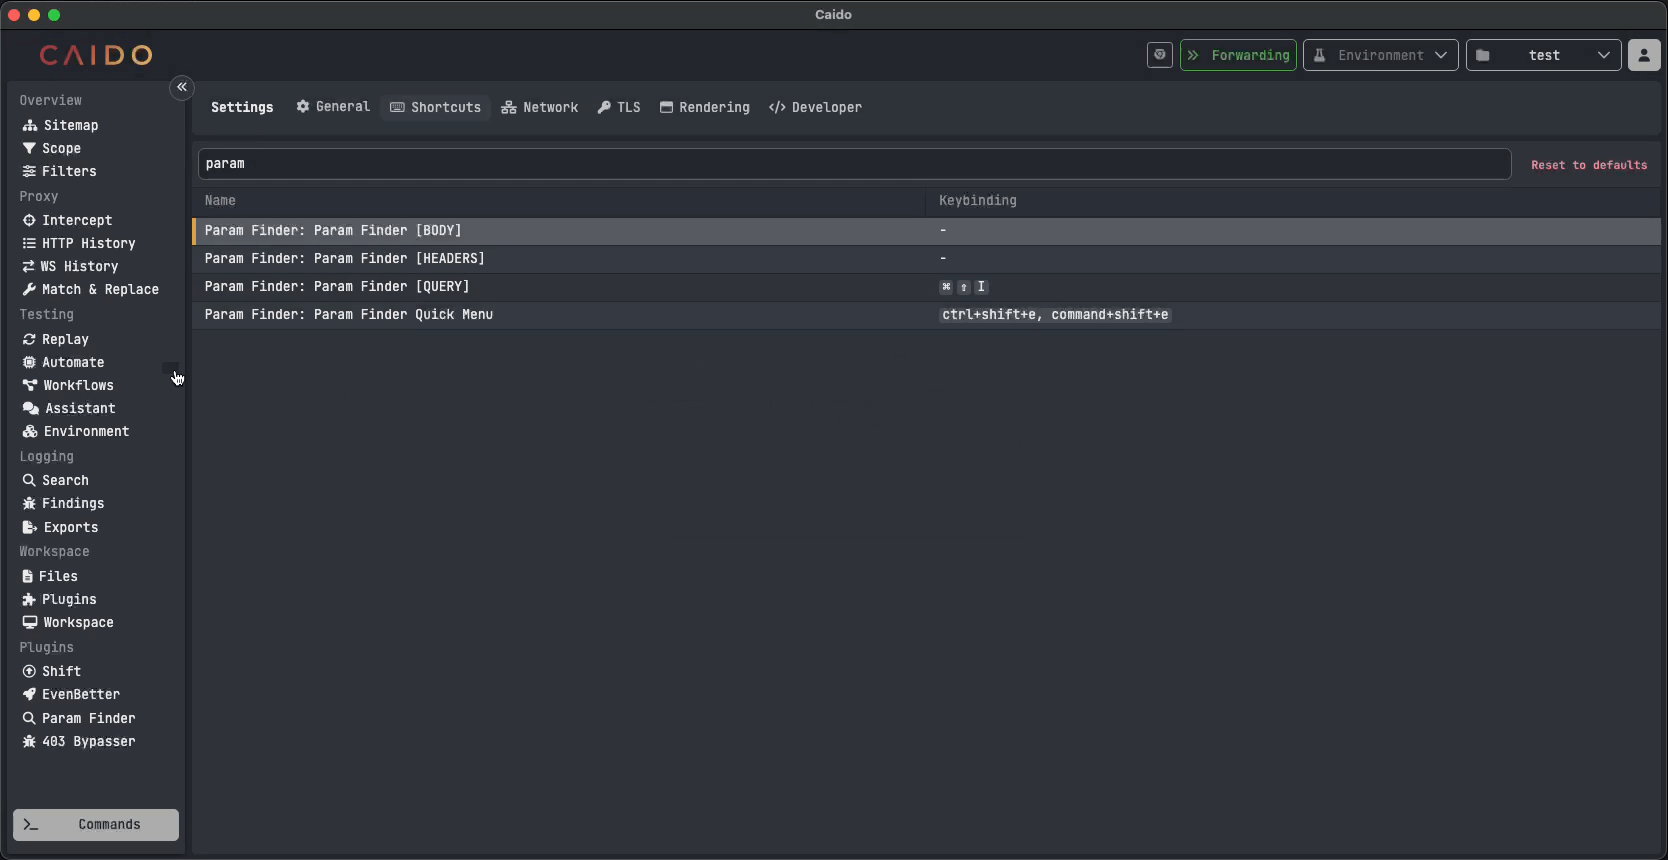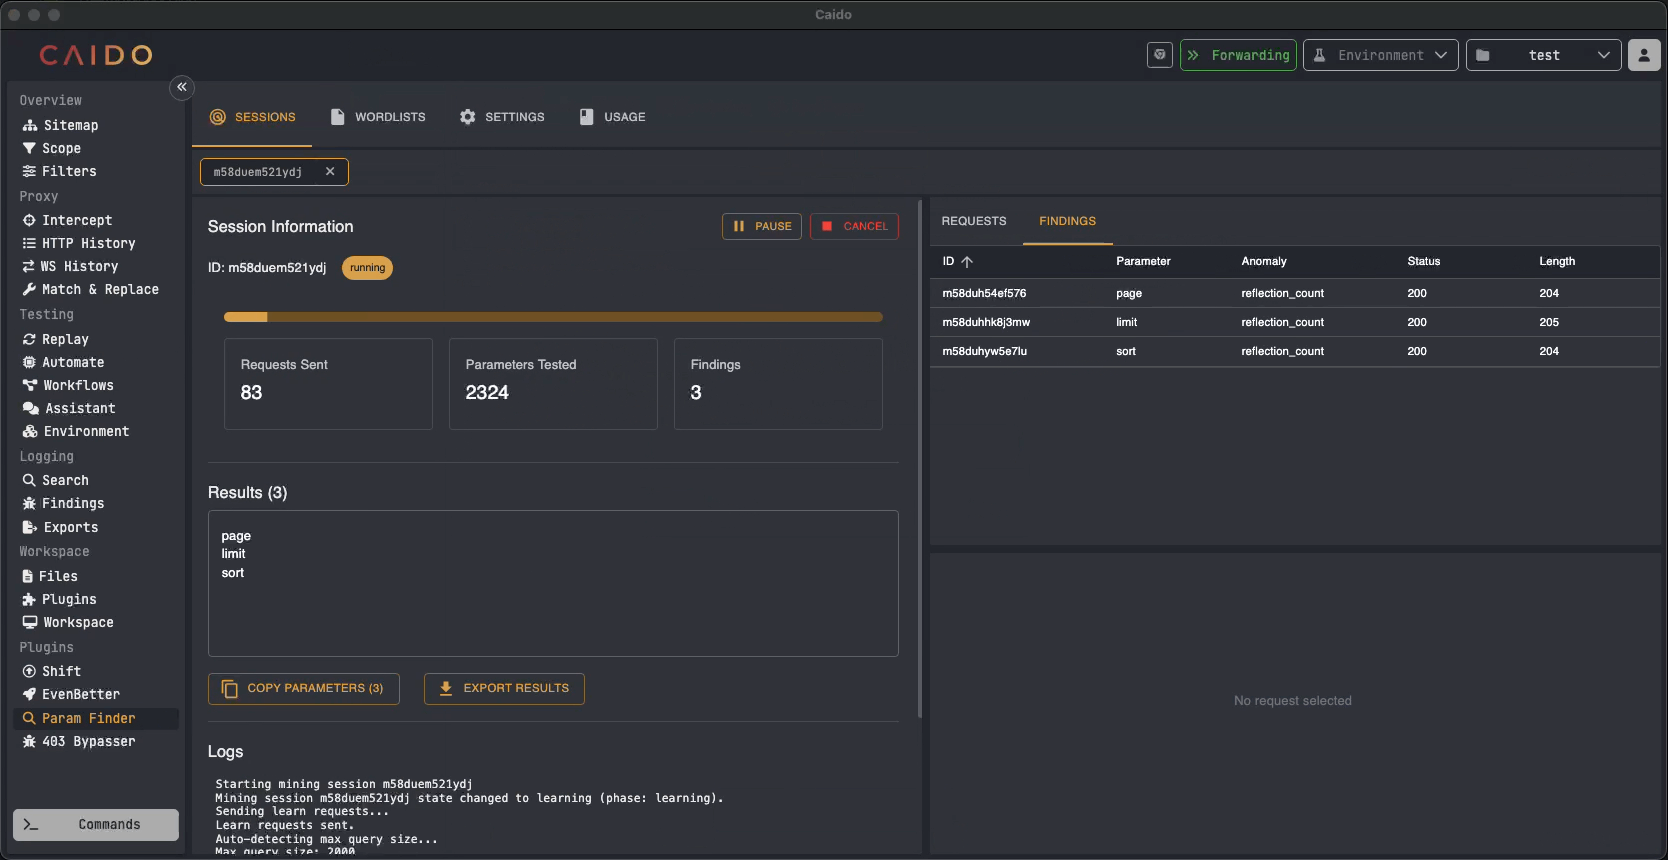
  4. Überwache den Fortschritt ParamFinder beginnt mit dem Testen der Parameter und zeigt die Ergebnisse in Echtzeit an. Du kannst:

    • Gefundene Parameter im Bereich „Findings“ ansehen
    • Gefundene Parameter kopieren oder exportieren
    • Den Erkennungsprozess anhalten/fortsetzen oder abbrechen

Mitwirken

Zögere nicht, einen Beitrag zu leisten! Wenn du eine Funktion anfragen oder einen Fehler melden möchtest, erstelle bitte ein GitHub Issue.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




