HUNT Suite Proxy-Erweiterungen
Was ist die HUNT Suite?
- HUNT Suite ist eine Sammlung von Erweiterungen für Burp Suite Pro/Free und OWASP ZAP.
- Identifiziert häufige Parameter, die anfällig für bestimmte Schwachstellenklassen sind (Burp Suite Pro und OWASP ZAP).
- Organisiert Testmethoden (Burp Suite Pro und Free).
HUNT Parameter Scanner - Schwachstellenklassen
- SQL Injection
- Local/Remote File Inclusion & Path Traversal
- Server Side Request Forgery & Open Redirect
- OS Command Injection
- Insecure Direct Object Reference
- Server Side Template Injection
- Logik- & Debug-Parameter
Cross Site ScriptingExternal Entity InjectionMalicious File Upload
TODO
Regulären Ausdruck für Parameternamen ändern, sodass user_id statt nur id berücksichtigt wirdIm Scanner-Fenster suchenParameter im Scanner-Fenster hervorheben- Skriptnamenprüfung, REST-URL-Unterstützung, JSON- & XML-Post-Body-Parameter implementieren.
- Übliche Konvention des Request-Tabs unterstützen: Raw, Params, Headers, Hex-Untertabs im Scanner.
- Weitere Methodik-JSON-Dateien hinzufügen:
Web Application Hacker's Handbook- PCI
- HIPAA
- CREST
- OWASP Top Ten
- OWASP Application Security Verification Standard
- Penetration Testing Execution Standard
- Burp Suite Methodology
- Weitere Texte für Hinweise im Scanner-Fenster hinzufügen.
- Weitere Beschreibungen und Ressourcen im Methodik-Fenster hinzufügen.
- Funktion hinzufügen, um Requests/Responses an andere Burp-Tabs wie Repeater zu senden.
Autoren
- JP Villanueva
- Jason Haddix
Mitwirkende
- Ryan Black
- Fatih Egbatan
- Vishal Shah
HUNT Suite für Burp Suite Pro/Free
HUNT Parameter Scanner (hunt_scanner.py)
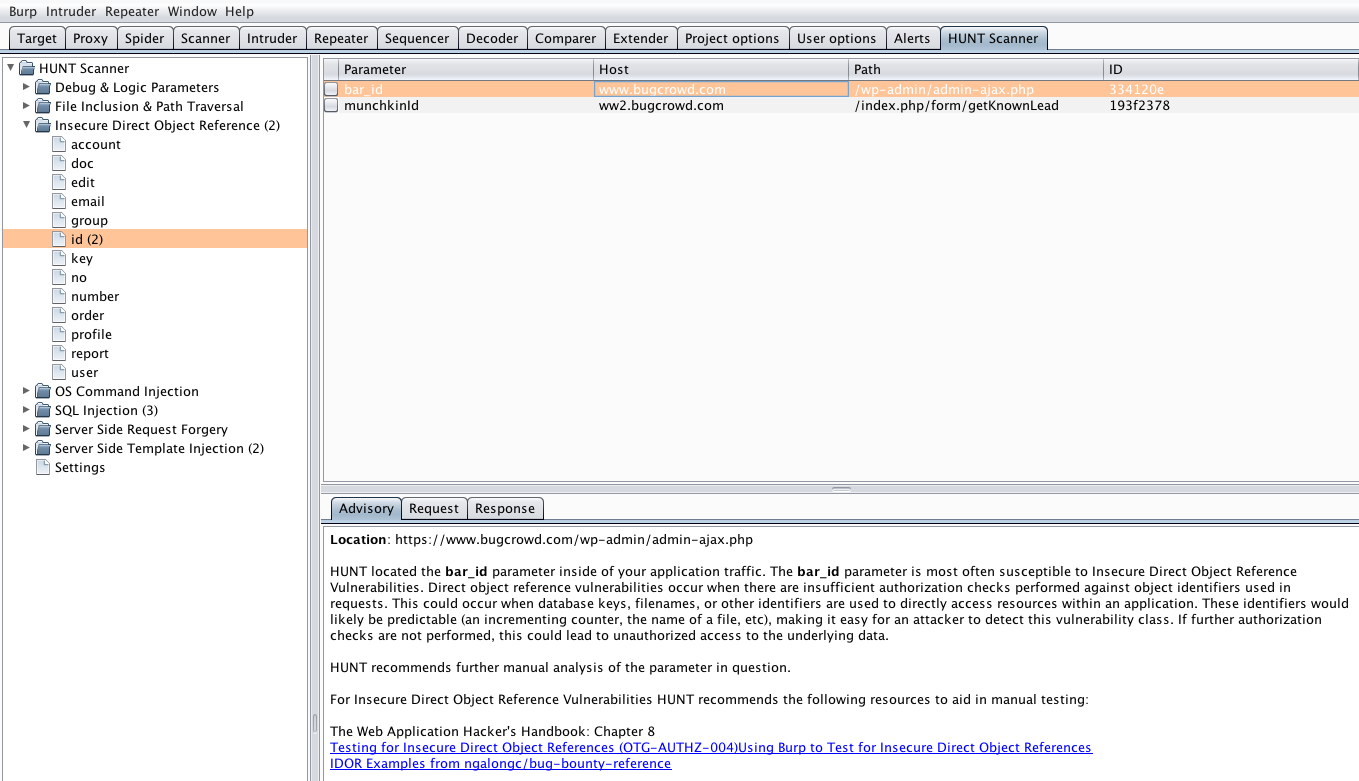
Diese Erweiterung testet diese Parameter nicht, sondern weist auf sie hin, damit ein Bug Hunter sie manuell testen kann. Für jede Schwachstellenklasse hat Bugcrowd häufige Parameter oder Funktionen identifiziert, die mit dieser Schwachstellenklasse verbunden sind. Wir stellen außerdem kuratierte Ressourcen in der Issue-Beschreibung bereit, um gründliche manuelle Tests dieser Schwachstellenklassen durchzuführen.
HUNT Testing Methodology (hunt_methodology.py)
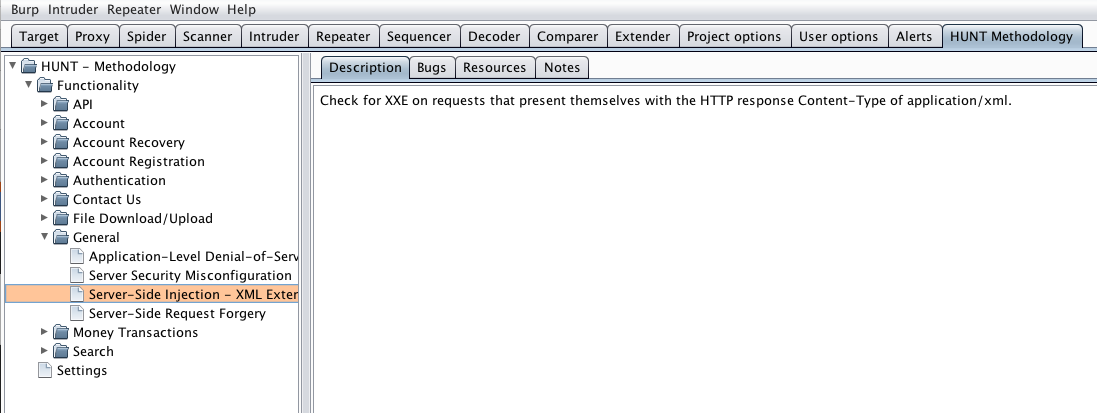
Diese Erweiterung ermöglicht Testern, Requests und Responses an einen Burp-Suite-Tab namens „HUNT Methodology“ zu senden. Dieser Tab enthält auf der linken Seite einen Baum, der eine visuelle Darstellung Ihrer Testmethodik ist. Durch das Senden von Requests/Responses können Tester manuelle Tests in diesem Bereich der Anwendung organisieren oder bestätigen, dass sie diese durchgeführt oder einen bestimmten Methodikschritt abgeschlossen haben.
Installieren der HUNT Suite für Burp Suite Pro/Free
Erste Schritte
- Laden Sie das neueste eigenständige Jython-
jar herunter.
- Navigieren Sie zu Extender -> Options.
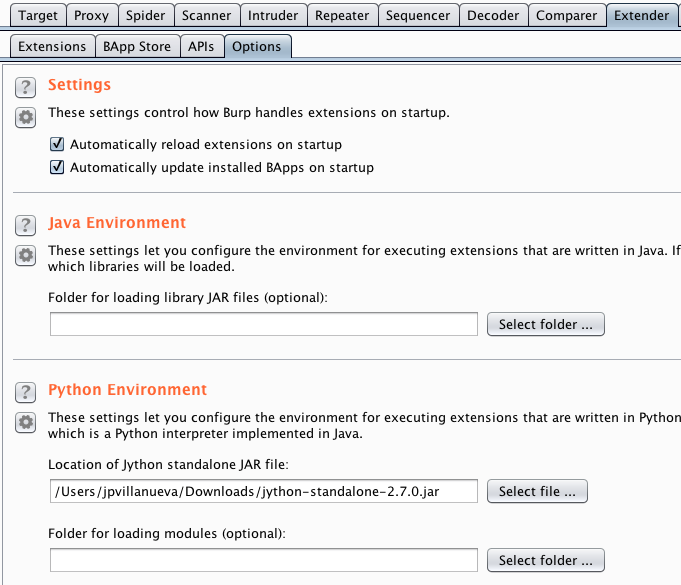
- Suchen Sie den Abschnitt Python Environment.
- Fügen Sie den Speicherort der Jython-
jar hinzu, indem Sie auf Select file... klicken.
- Navigieren Sie zu Extender -> Extensions.
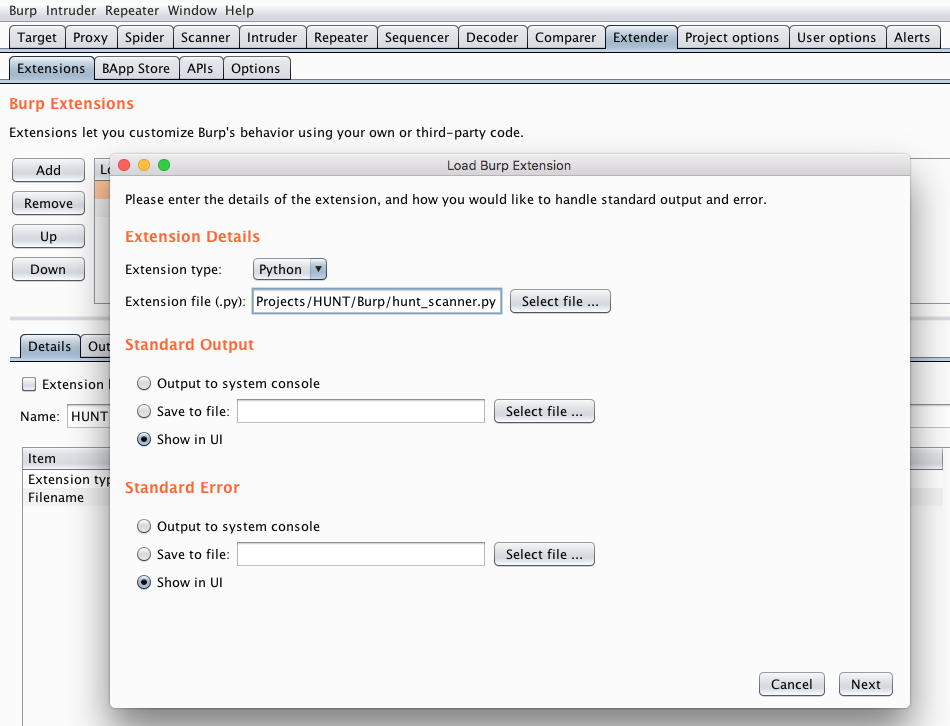
- Klicken Sie auf Add.
- Suchen Sie Extension Details.
- Wählen Sie „Python“ als Extension Type.
- Klicken Sie auf „Select file...“, um den Speicherort der Erweiterung in Ihrem Dateisystem auszuwählen.
- Führen Sie dies sowohl für den HUNT Parameter Scanner als auch für die HUNT Testing Methodology aus.
- Der HUNT Parameter Scanner beginnt, den Datenverkehr zu analysieren, der durch den Proxy fließt.
Scope festlegen
Dies ist ein wichtiger Schritt, um Ihren Test-Scope festzulegen, da der passive Scanner unglaublich viele Alarme erzeugt. Anstatt das Scanner-Fenster zu überladen, erstellt der HUNT Parameter Scanner ein eigenes Fenster mit eigenen Ergebnissen.
- Navigieren Sie zu Target -> Scope.
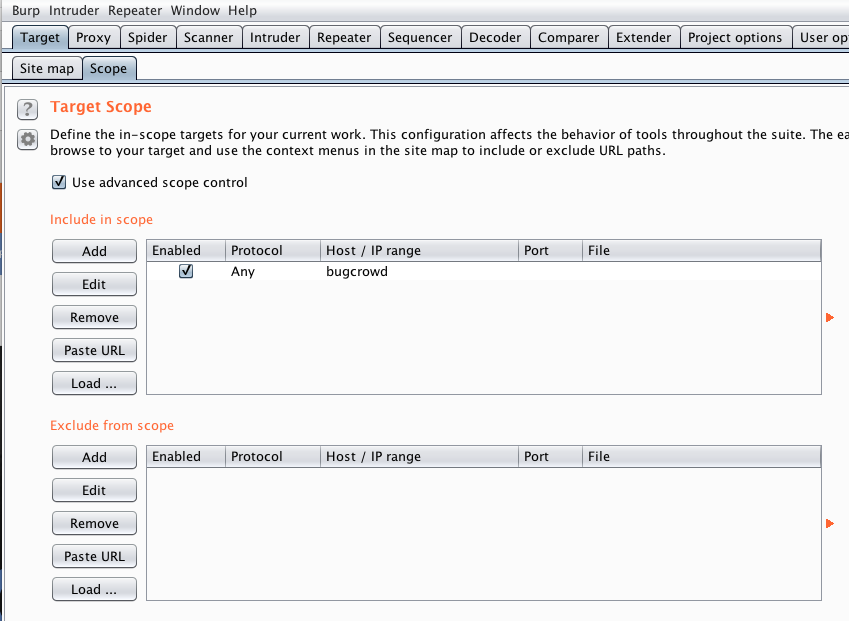
- Aktivieren Sie das Kontrollkästchen „Use advanced scope control“.
- Klicken Sie auf „Add“, um Einträge zu Ihrem Scope hinzuzufügen.
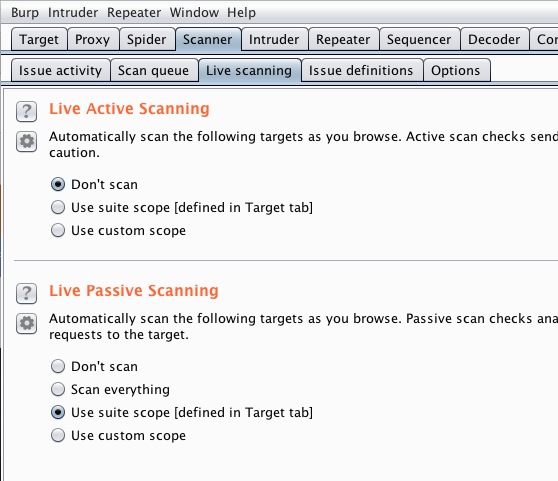
- Navigieren Sie zu Scanner -> Live scanning.
- Klicken Sie im Abschnitt „Live Passive Scanning“ auf „Use suite scope [defined in the target tab]“.
Wichtige Hinweise
Der HUNT Parameter Scanner nutzt die passive Scanning-API in Burp. Hier sind die Bedingungen, unter denen passive Scan-Prüfungen ausgeführt werden:
- Erste Anfrage eines aktiven Scans
- Proxy-Anfragen
- Jedes Mal, wenn „Do a passive scan“ im Kontextmenü ausgewählt wird
Passive Scans werden in folgenden Fällen nicht ausgeführt:
- Bei jeder Antwort eines aktiven Scans
- Bei Repeater-Antworten
- Bei Intruder-Antworten
- Bei Sequencer-Antworten
- Bei Spider-Antworten
HUNT Scanner für OWASP ZAP (Alpha - Beigetragen von Ricardo Lobo @_sbzo)
Der Hunt-Scanner ist in den Community-Skripten für ZAP Proxy enthalten.
- Suchen Sie das Symbol „Manage Addons“ und stellen Sie sicher, dass
Python Scripting und Community Scripts installiert sind.
- Stellen Sie sicher, dass das Symbol „show All Tabs“ angeklickt ist.
- Klicken Sie auf das Menü
Tools, navigieren Sie zum Abschnitt Options. Wählen Sie Passive Scanner aus, aktivieren Sie das Kontrollkästchen Scan messages only in scope und klicken Sie dann auf OK.
- Klicken Sie auf den Tab
Scripts (neben dem Tab Sites).
- Suchen Sie nach
Hunt.py – diese sollte unter passive rules erscheinen.
- Klicken Sie mit der rechten Maustaste auf das Skript unter
passive rules, aktivieren Sie es und speichern Sie es.
- Durchsuchen Sie Websites und erhalten Sie Alerts von den in Kontexten enthaltenen Websites!
Lizenz
Lizenziert unter der Apache-2.0-Lizenz hier
 bugcrowd/hunt

