
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/black-archivers/cve-2024-4577
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubblack-archivers/cve-2024-4577

CVE-2024-4577

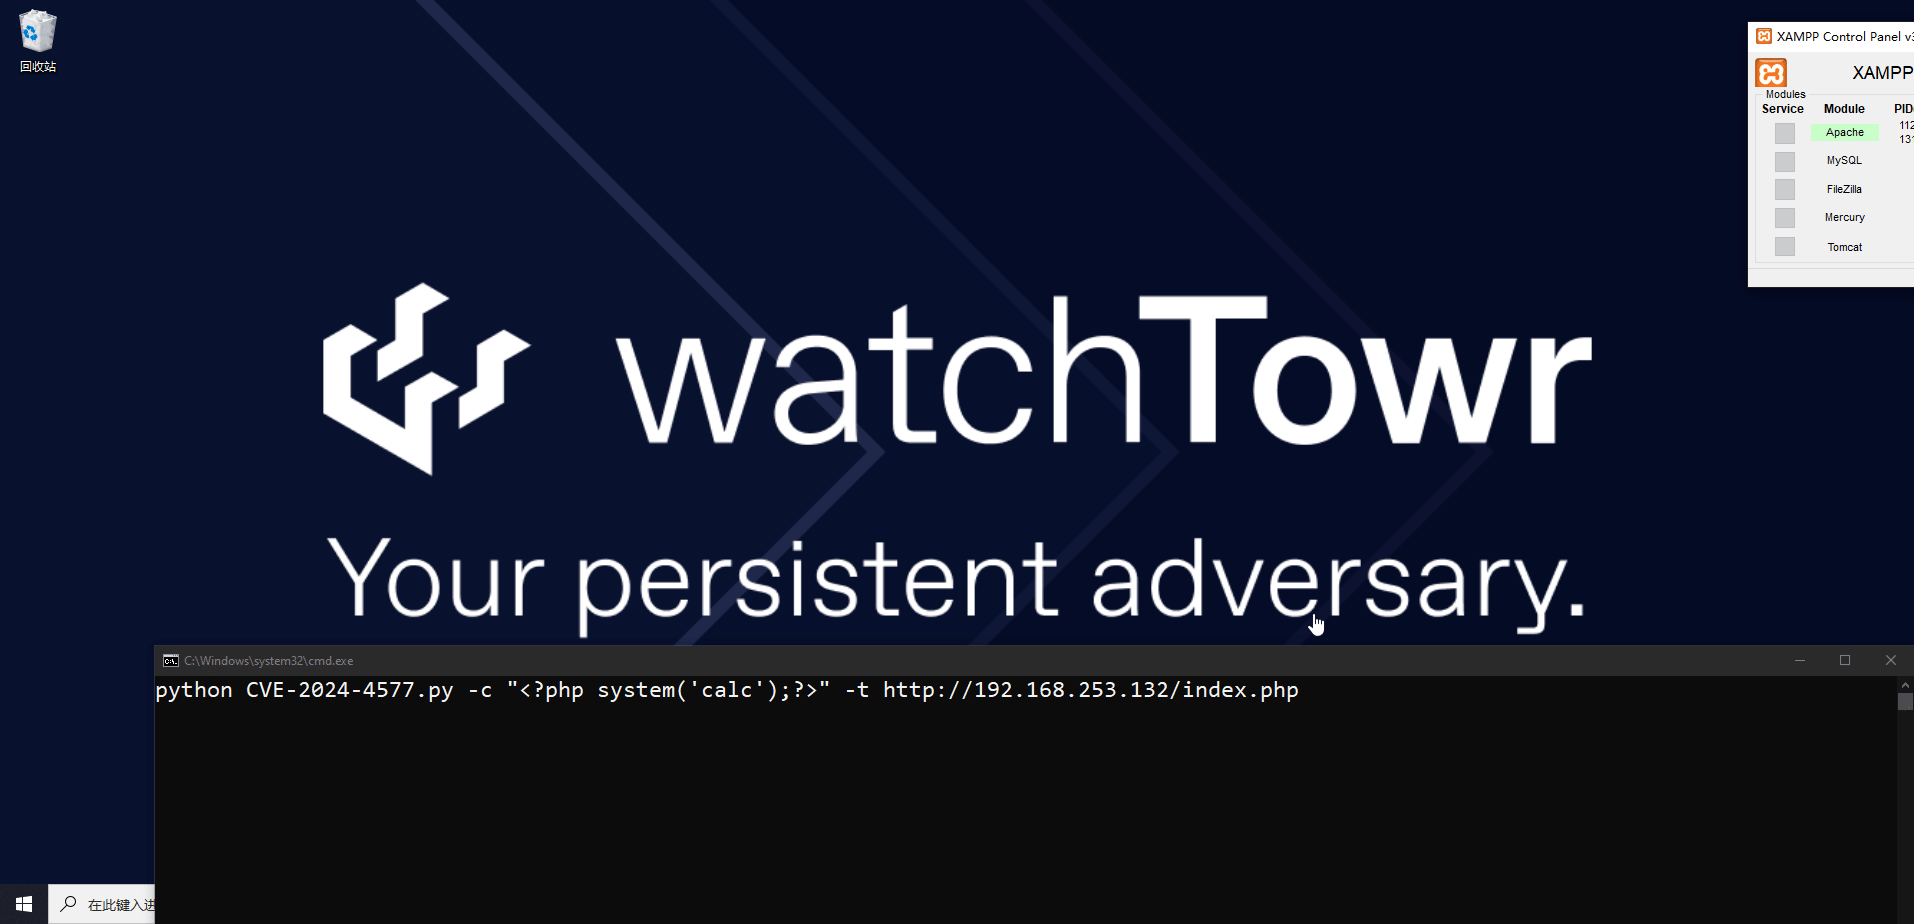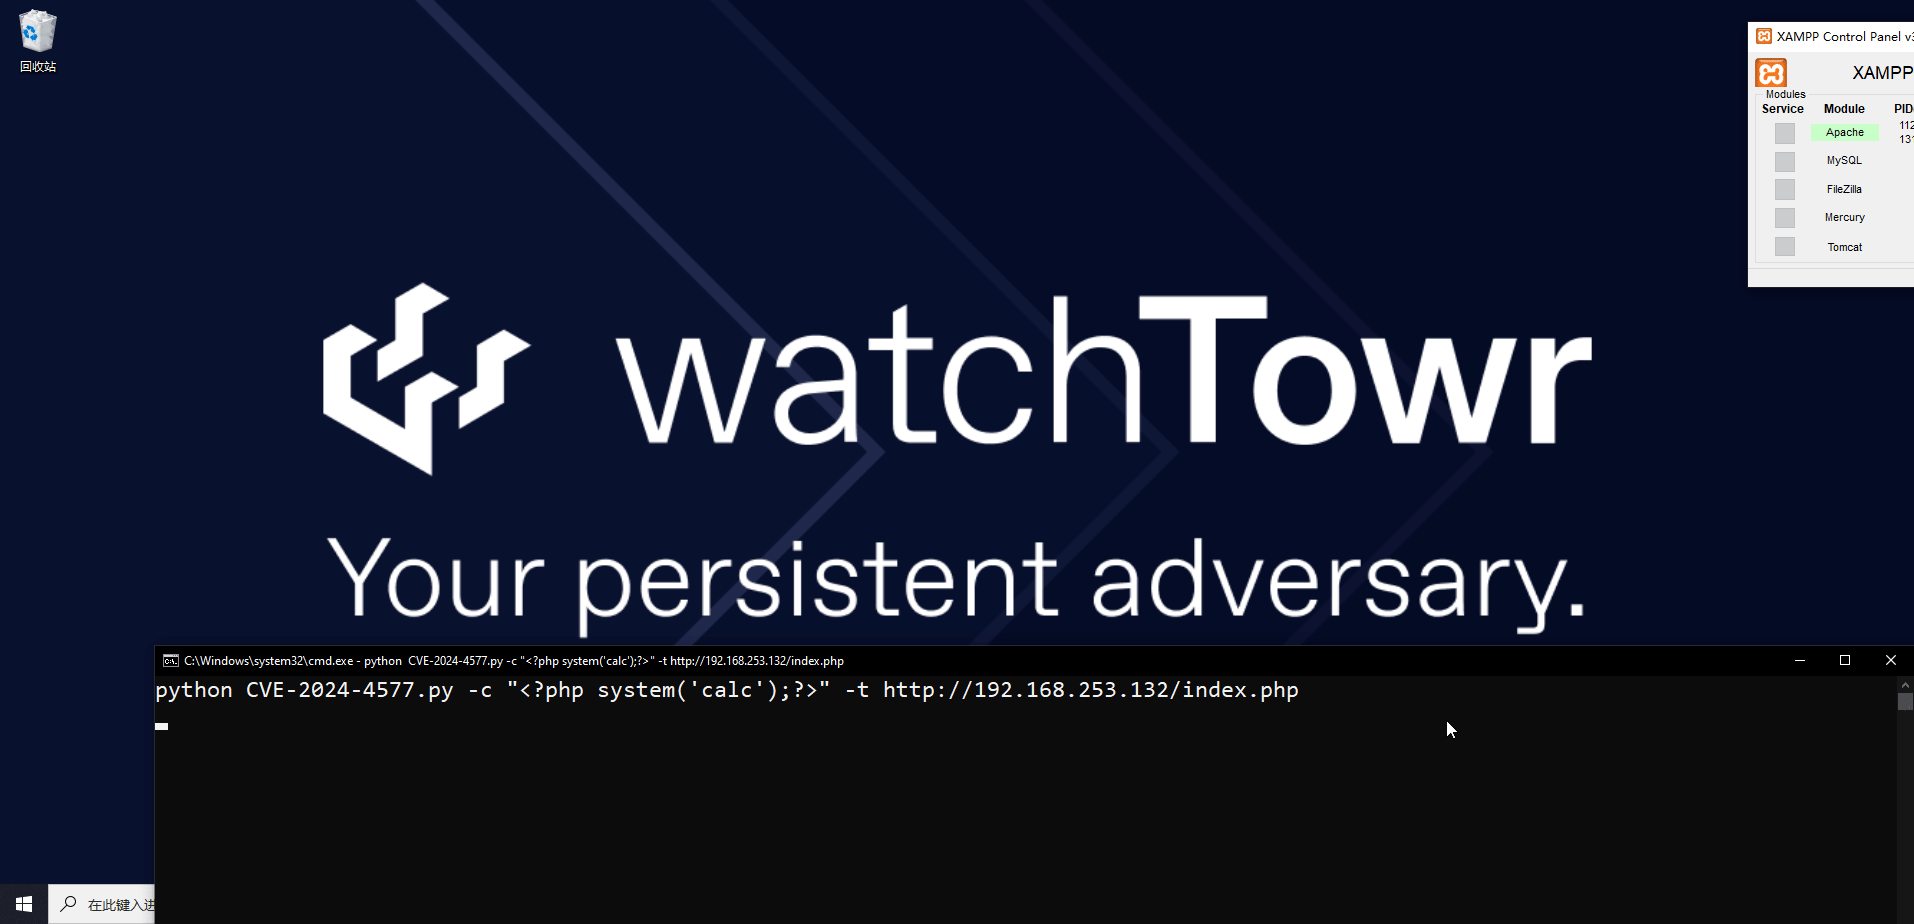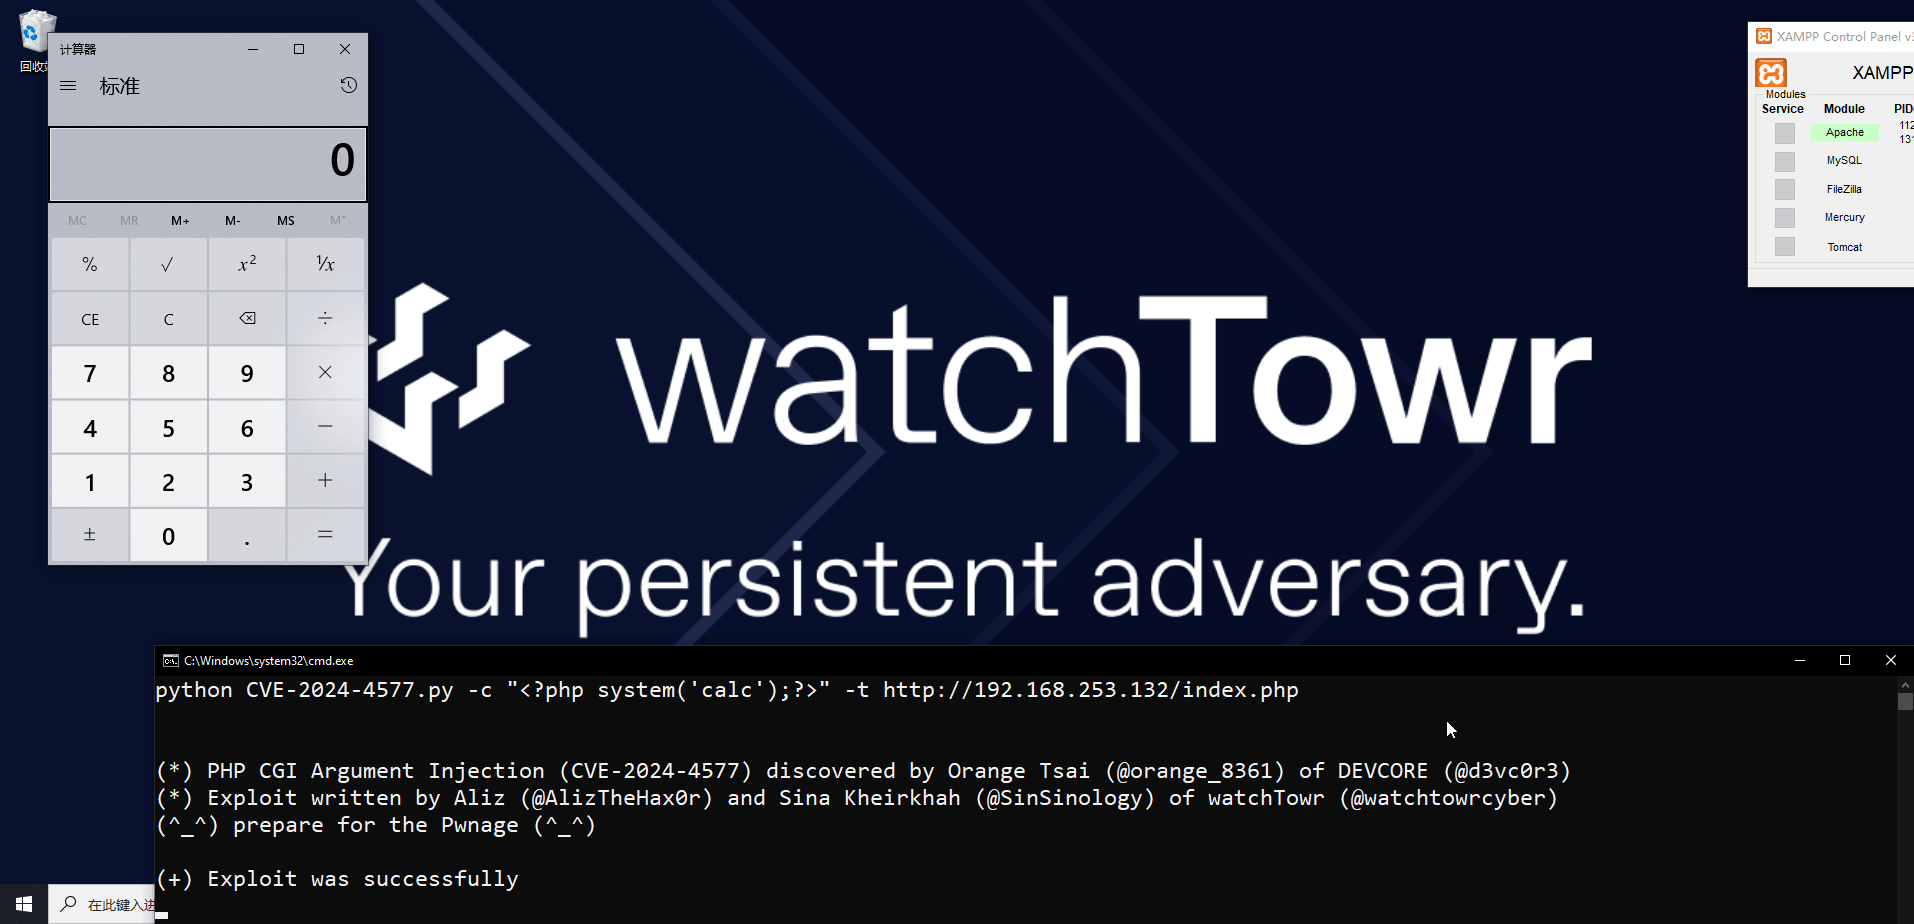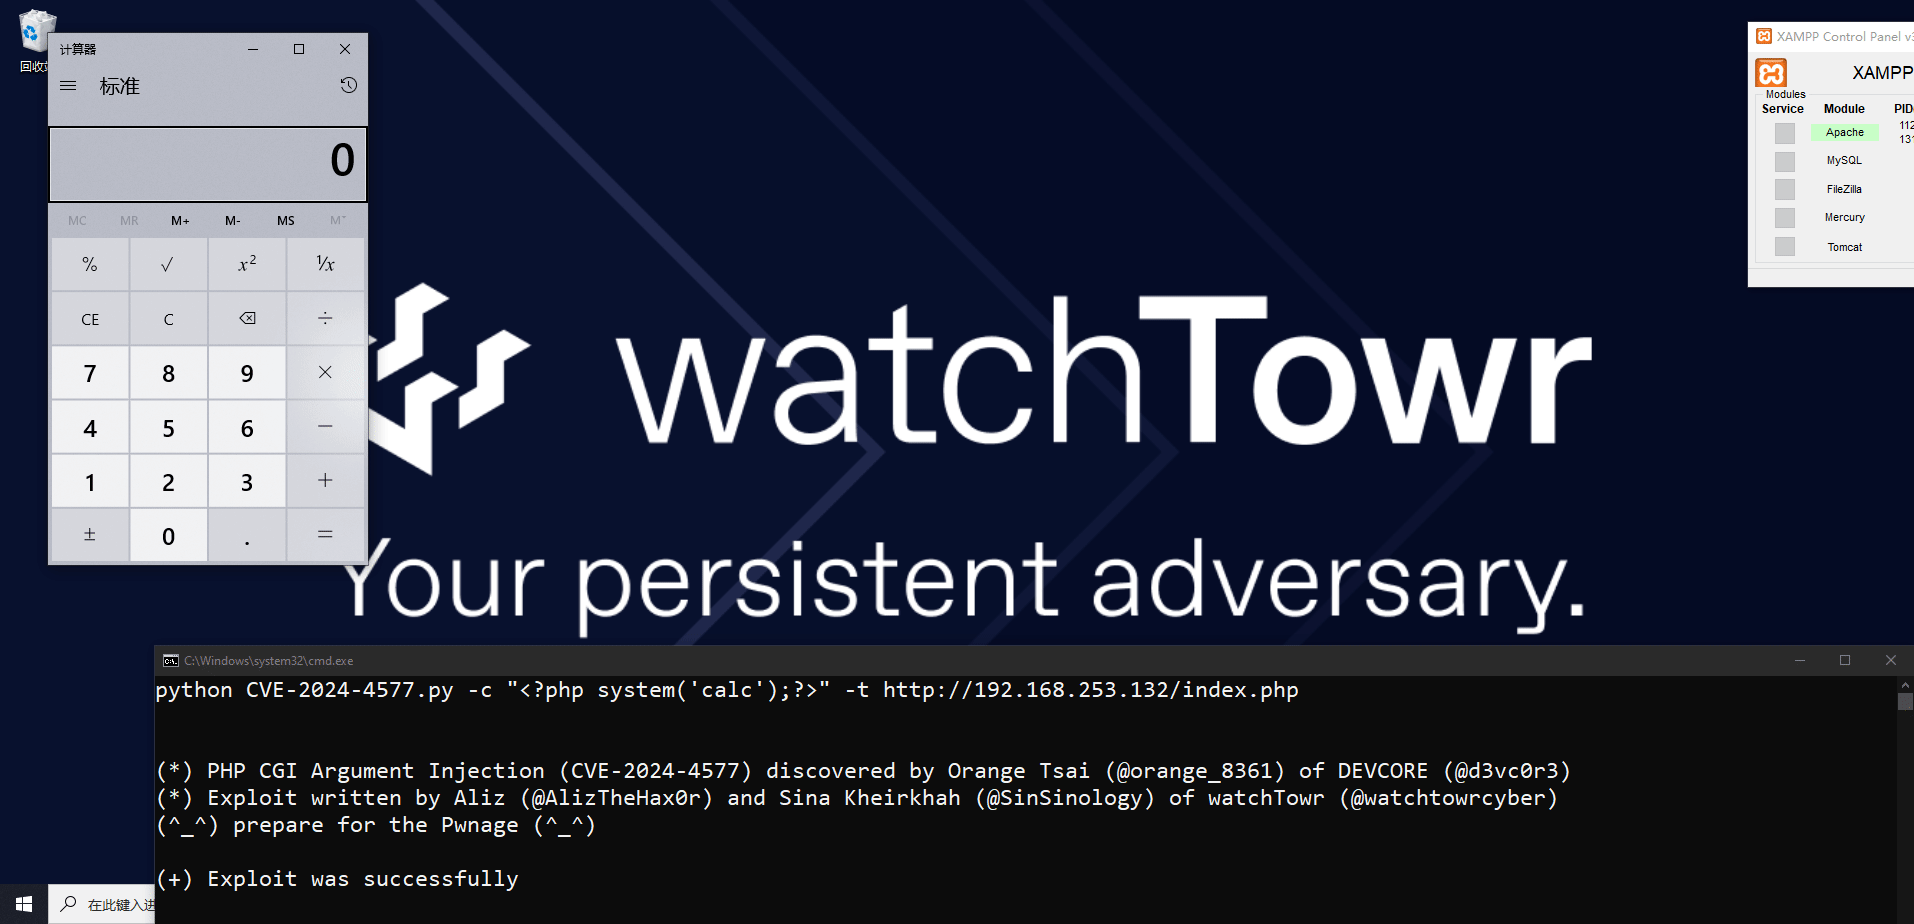
PHP CGI Argument Injection (CVE-2024-4577) PoC für Remote Code Execution

Repository anzeigen
314vor 2 JahrenNoch nicht geprüft
Teilen

CVE-2024-4577

Ein Proof of Concept, entwickelt von @watchTowr, das die PHP-CGI-Argument-Injection-Sicherheitslücke (CVE-2024-4577) ausnutzt, um RCE auf einer verwundbaren PHP-Version in einer Windows-Umgebung zu erlangen. Detaillierte technische Analyse dieser Sicherheitslücke
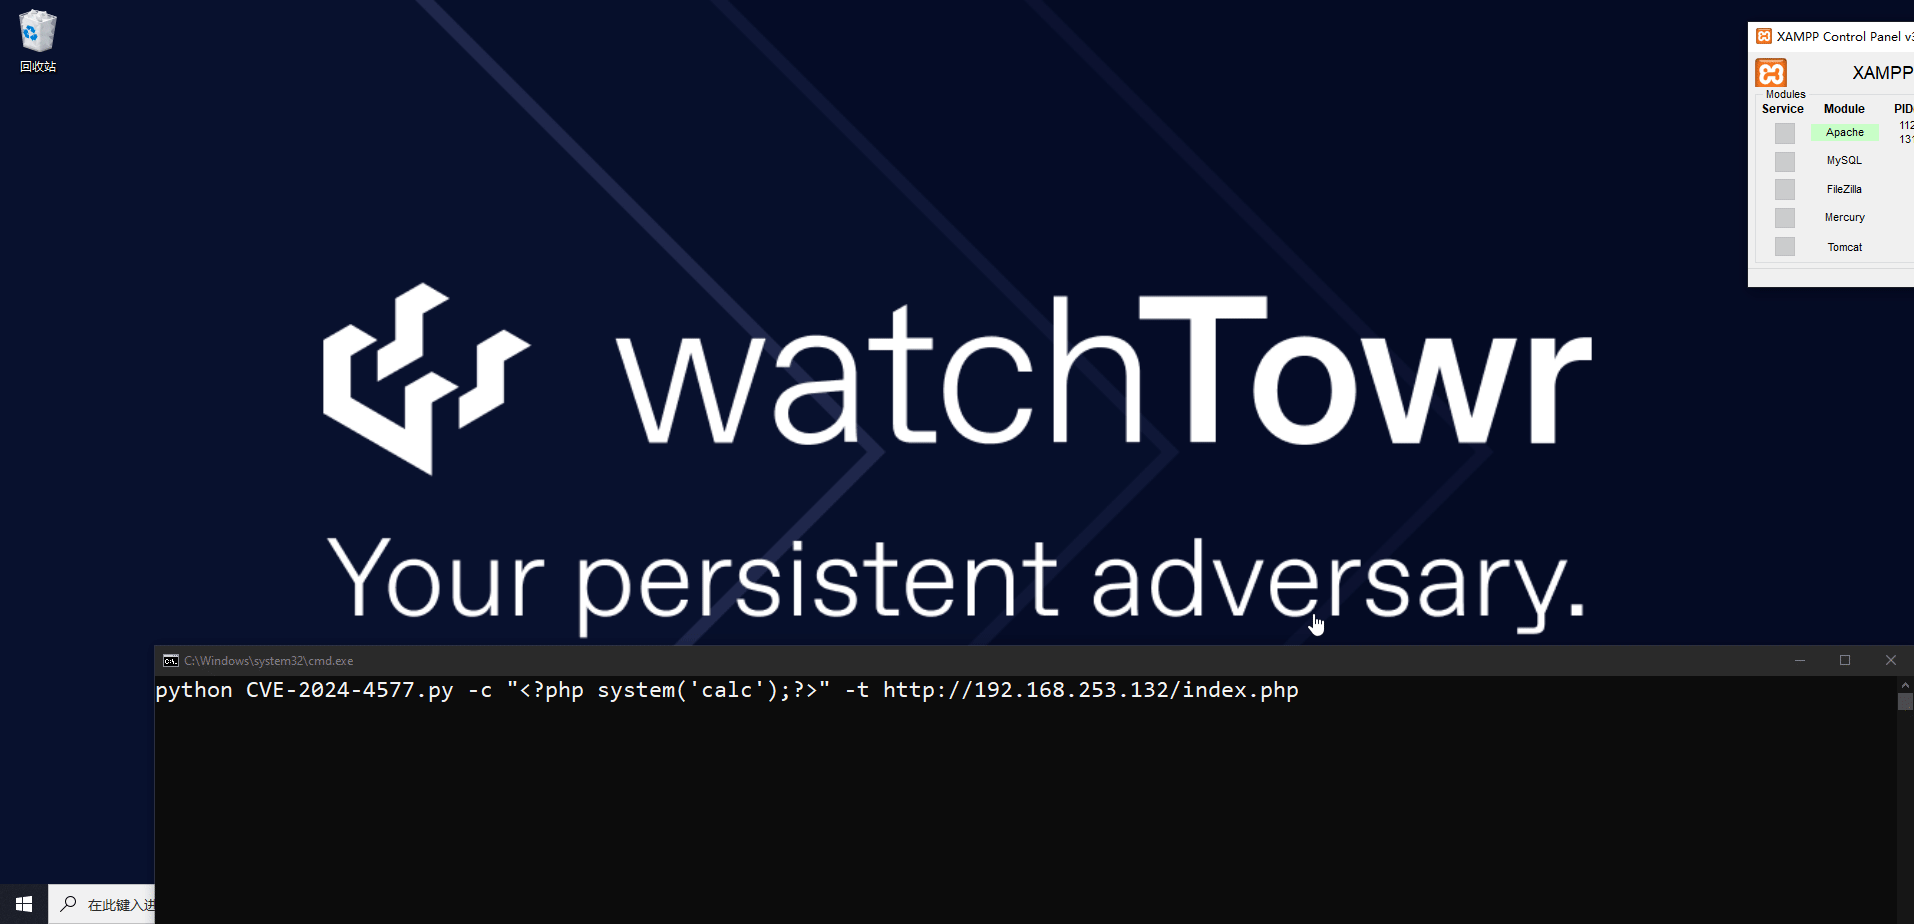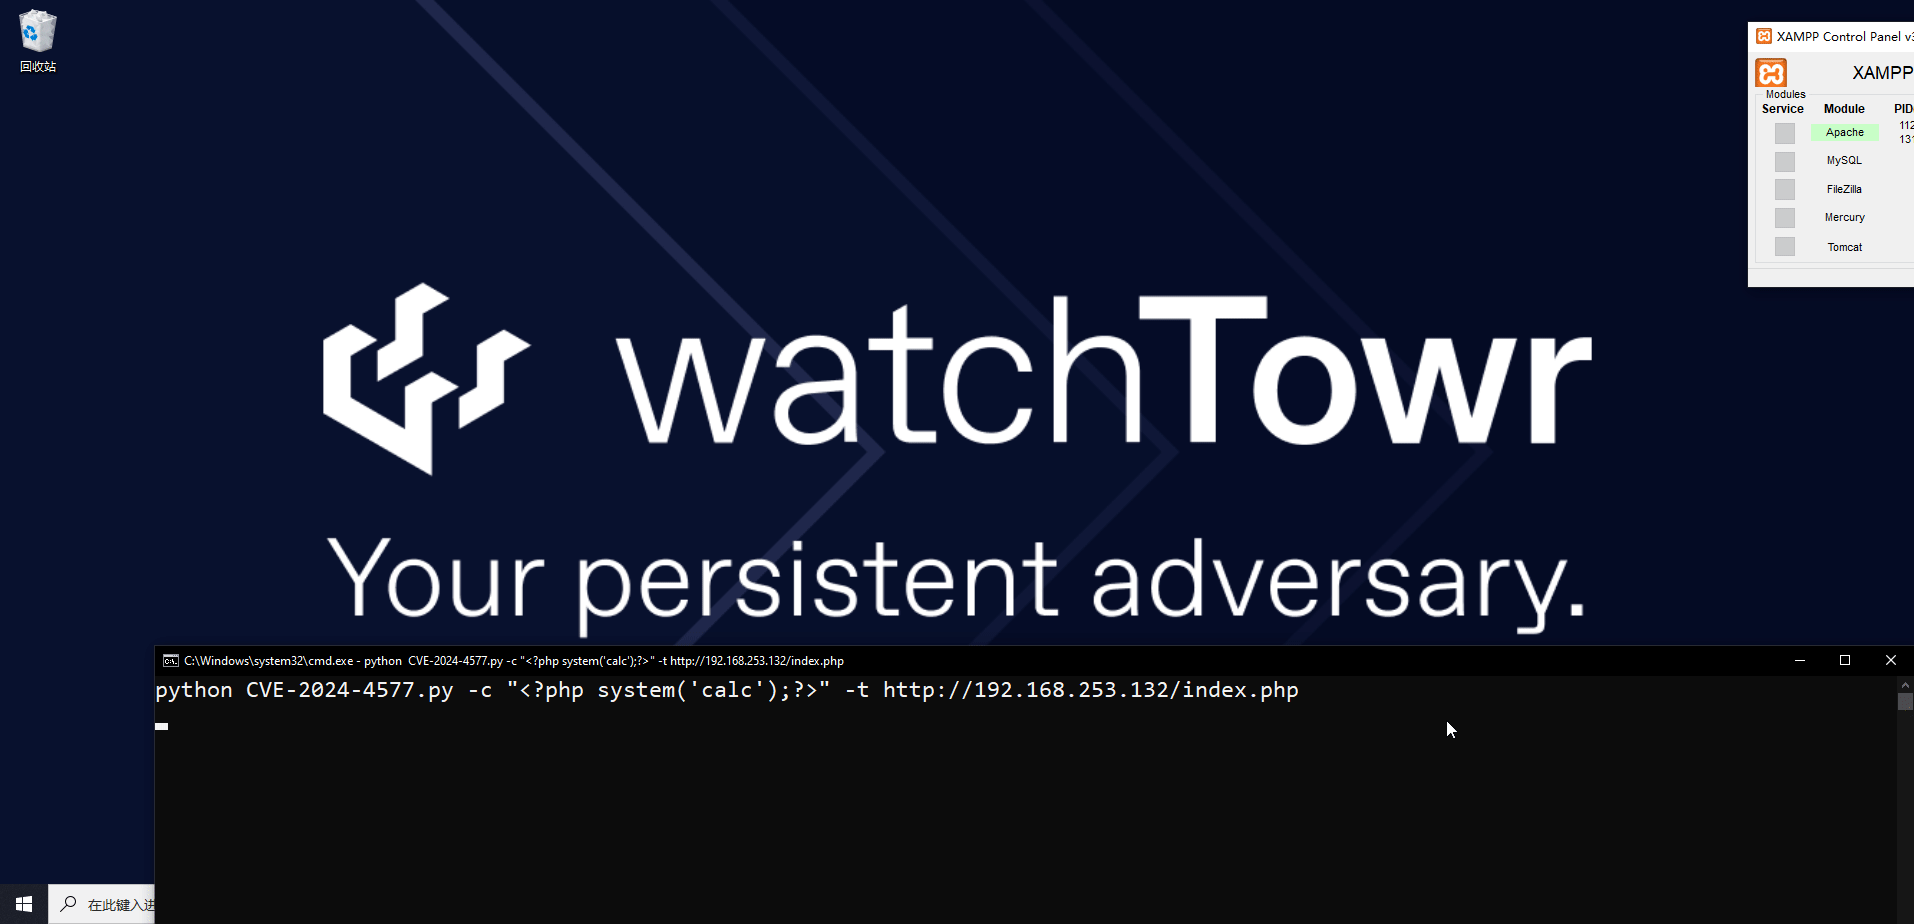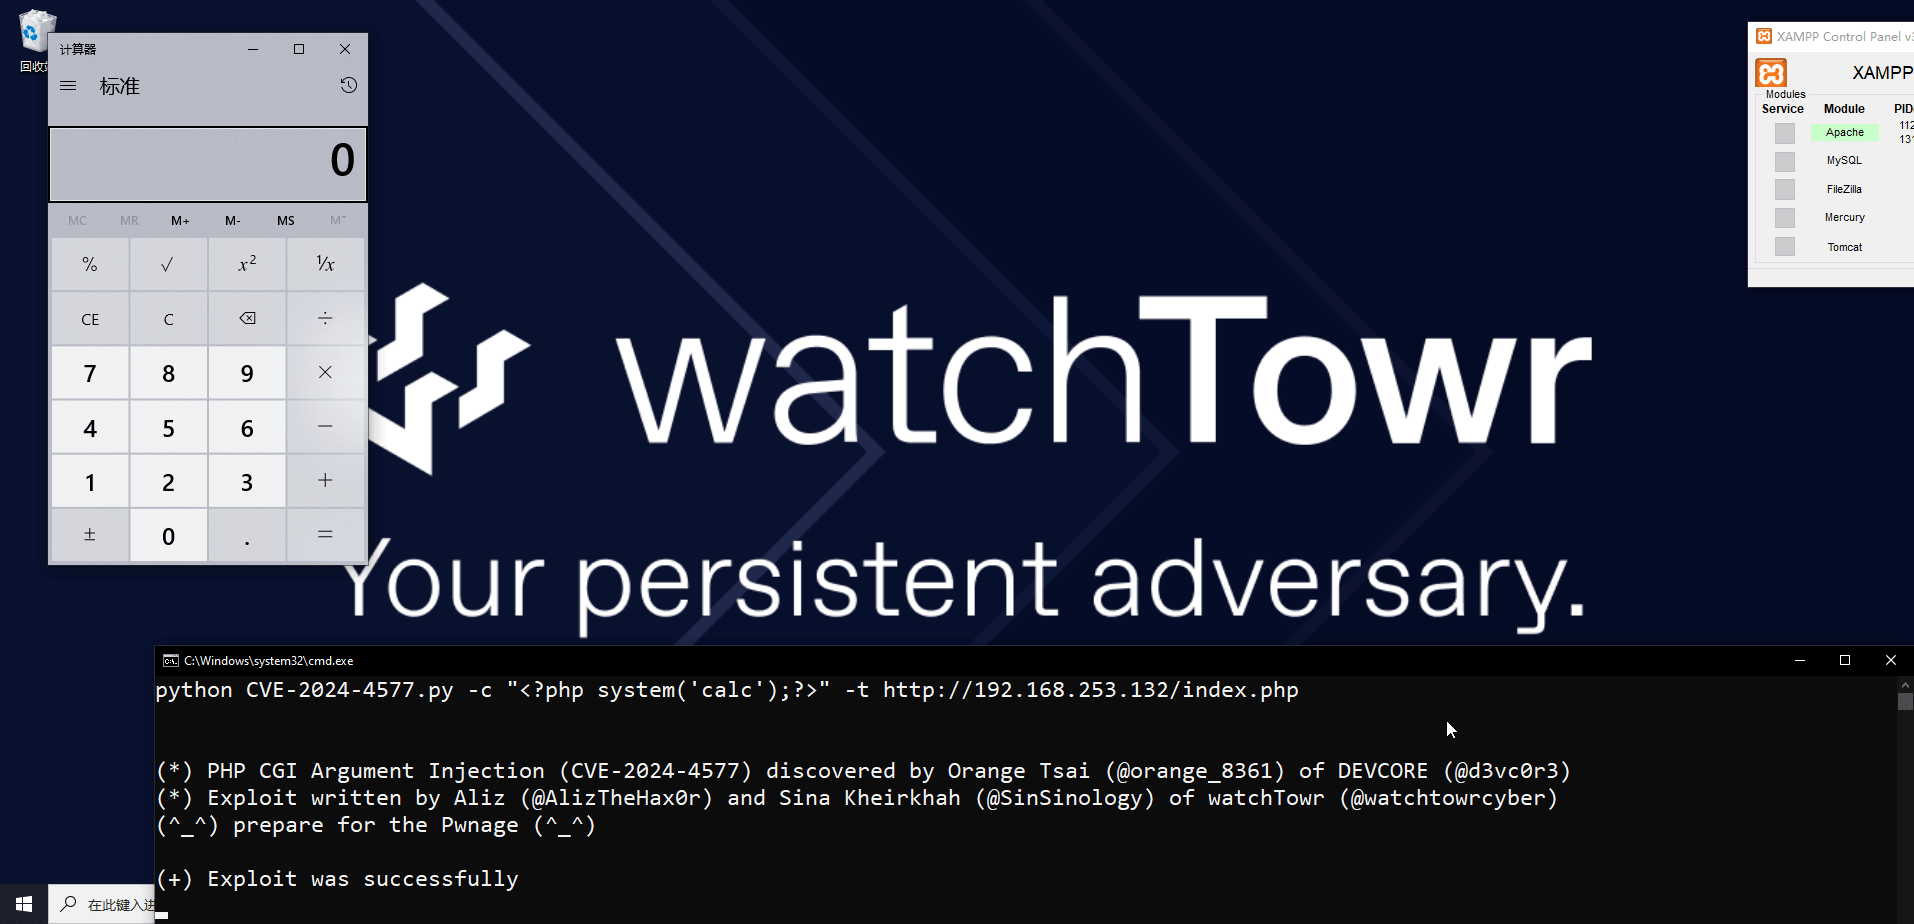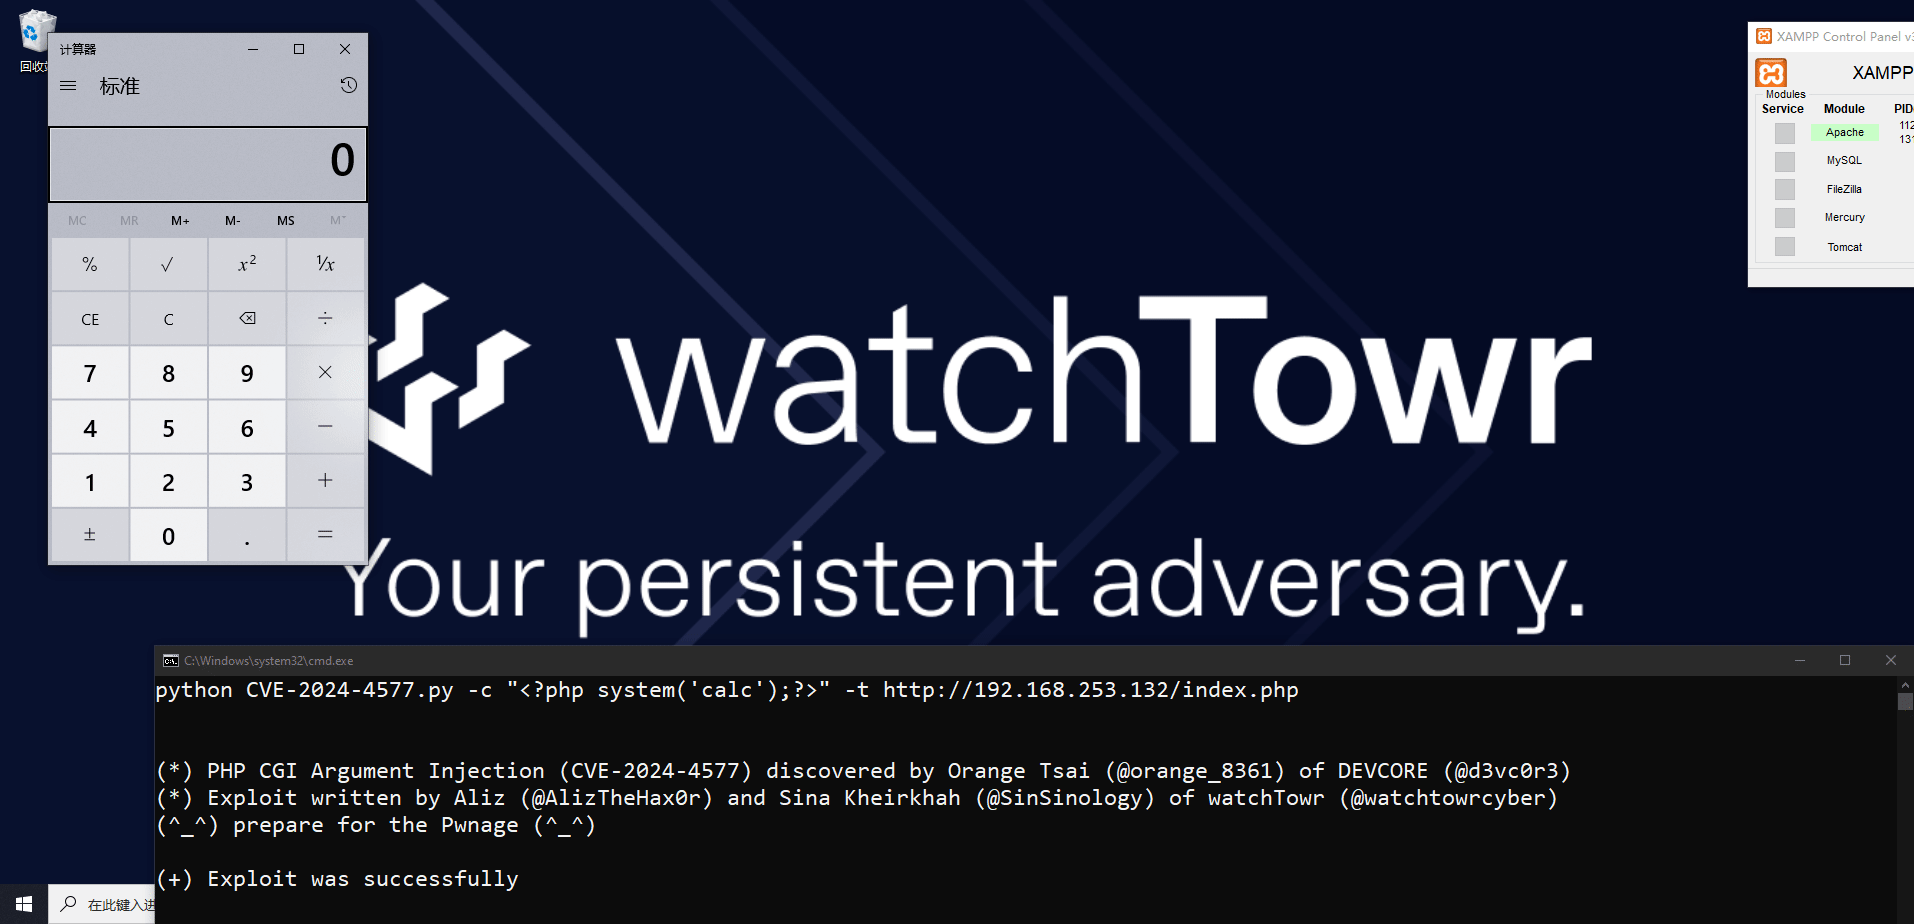
Orange Tsi 🍊

Diese Sicherheitslücke wurde von Orange Tsai (@orange_8361) von DEVCORE (@d3vc0r3) entdeckt. Folgt unbedingt seiner herausragenden Forschung; unsere Rolle bestand lediglich darin, den Exploit für diese Sicherheitslücke nachzubauen und zu entwickeln.

Betroffene Versionen

Basierend auf dem ursprünglichen Blogbeitrag von DEVCORE (@d3vc0r3) betrifft diese Sicherheitslücke alle PHP-Versionen, die auf dem Windows-Betriebssystem installiert sind:

PHP 8.3 < 8.3.8
PHP 8.2 < 8.2.20
PHP 8.1 < 8.1.29

Da die Zweige von PHP 8.0, PHP 7 und PHP 5 das End-of-Life erreicht haben und nicht mehr gewartet werden, können Serveradministratoren auf den Abschnitt „Am I Vulnerable“ HIER verweisen, um temporäre Patch-Empfehlungen im Abschnitt „Mitigation Measure“ zu finden.

Exploit-Autoren

Aliz (@AlizTheHax0r) und Sina Kheirkhah (@SinSinology) von watchTowr (@watchtowrcyber)

Folgt watchTowr Labs

Für die neueste Sicherheitsforschung folgt dem watchTowr Labs Team

  • https://labs.watchtowr.com/
  • https://twitter.com/watchtowrcyber
  • https://devco.re/blog/2024/06/06/security-alert-cve-2024-4577-php-cgi-argument-injection-vulnerability-en/
  • https://blog.orange.tw/2024/06/cve-2024-4577-yet-another-php-rce.html
  • https://labs.watchtowr.com/no-way-php-strikes-again-cve-2024-4577/
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    254

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





